
LONDON (IT BOLTWISE) – Der britische Cyber-Sicherheitsdienst NCSC warnt davor, dass erfolgreiche Angriffe auf Supermarkt-Kühltechnik auch im Vereinigten Königreich Spuren hinterlassen haben könnten. Laut NCSC gibt es „einige Fälle“, in denen in UK verwundbare Technologien ausgenutzt wurden. Unternehmen der Lebensmittelkette sollen ihre eingesetzte Technik zur Fernsteuerung von Kühlgeräten rasch aktualisieren und stärker absichern, da veraltete Systeme besonders schnell missbraucht werden können. Gleichzeitig bleiben bislang konkrete Auswirkungen auf UK-Produkte laut Branchenangaben aus.
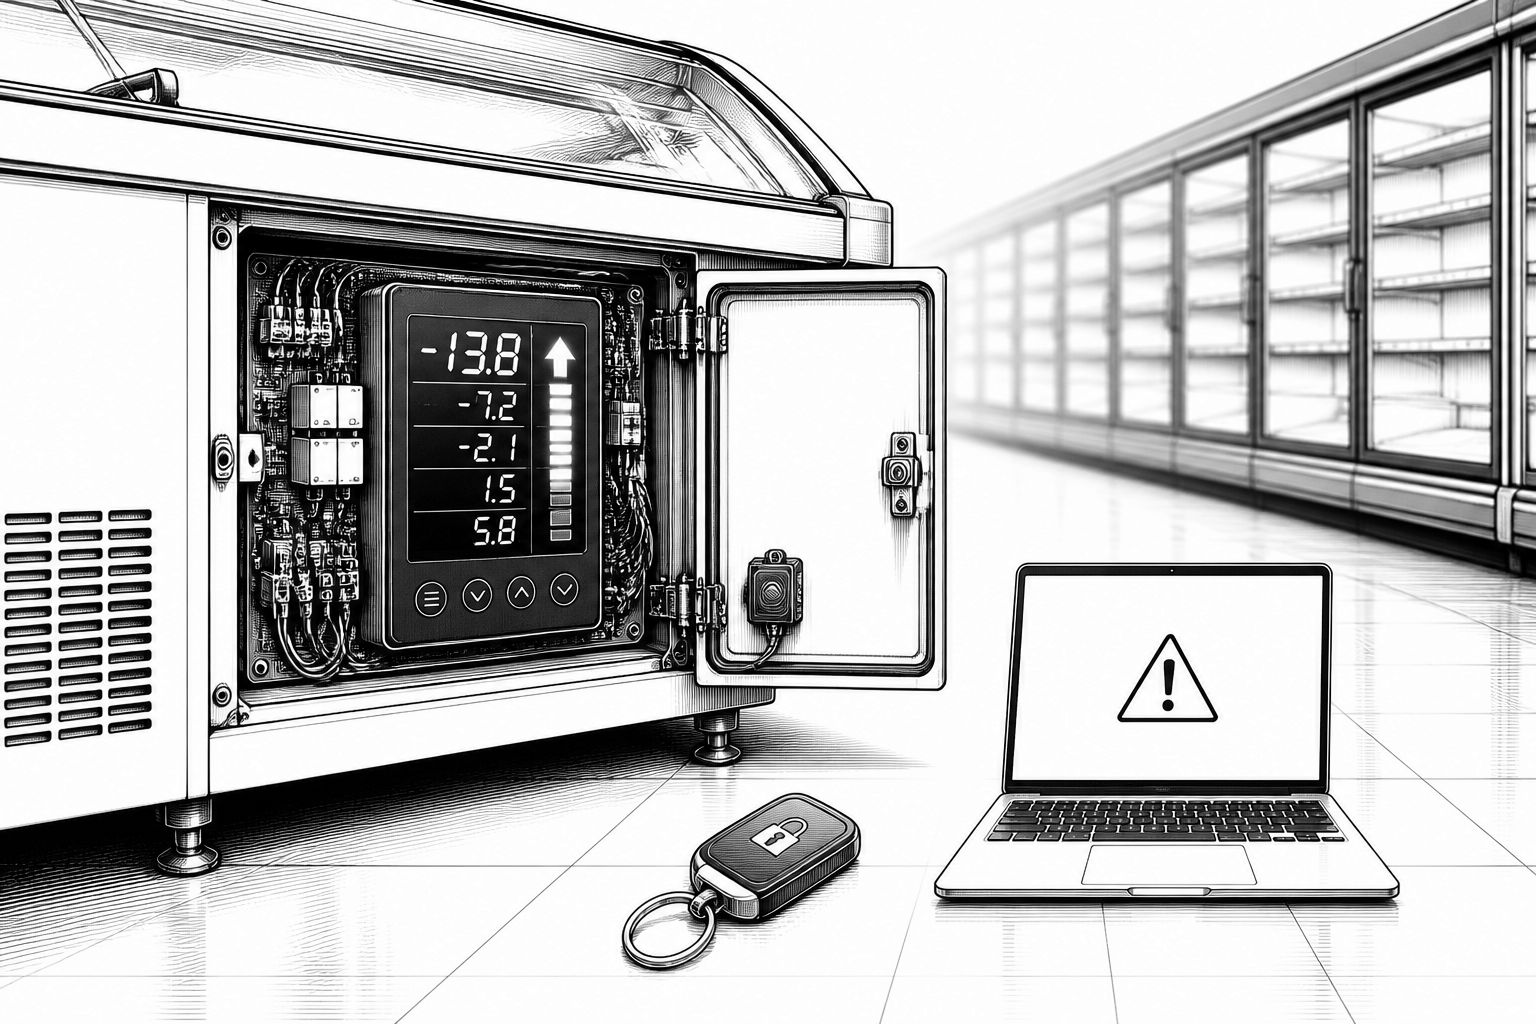
Die Angriffe, die in mehreren europäischen Ländern zu manipulierten Temperaturen in Supermarkt-Frisch- und Gefrierbereichen geführt haben, werfen eine unbequeme Frage auf: Wie gut ist die Kühlkette dort geschützt, wo die Technologie eher als „Betriebsmittel“ denn als IT-Sicherheitskomponente betrachtet wird? Der britische Nachrichtendienst zur Cyber-Sicherheit (NCSC) erklärte, er habe Kenntnis von „ein paar Fällen“, in denen anfällige Technik in UK genutzt wurde. Damit rückt ein Szenario in den Fokus, das in vielen Unternehmen entlang der Lieferkette ohnehin bekannt ist: Systeme, die per Fernzugriff Kühlung steuern, sind häufig Teil von Netzwerken, die historisch gewachsen sind – und genau dort entstehen Zeitfenster für Angreifer.
Technisch betrachtet handelt es sich bei der Kühltechnik um eine Mischung aus industrieller Steuerung, angeschlossener Sensorik und meist genau der Komponente, die in Security-Audits gern als „Low Complexity“ unterschätzt wird: die Schnittstelle zur Fernwartung oder zum Remote-Management. In mehreren Berichten heißt es, dass in betroffenen Anlagen die Betriebsmodi so gesetzt wurden, dass die Geräte in einen Defrost- oder Abtauzustand wechseln konnten. Bei solchen Einstellungen erwärmen sich Verdampfer oder die Kühlumgebung deutlich, wodurch frische und gefrorene Ware außerhalb der zulässigen Temperaturfenster gerät. Für Betreiber ist das besonders kritisch, weil die Auswirkungen nicht zwingend in Form eines sofortigen Systemausfalls sichtbar werden, sondern sich über Minuten bis Stunden in der Produktqualität fortsetzen.
Für die Markt- und Betriebsseite ist deshalb weniger die „Klassifizierung“ des Angriffs entscheidend, sondern der organisatorische Reflex, der daran gekoppelt ist: In der britischen Lebensmittelbranche wurden nach den europäischen Vorfällen potenziell betroffene Betreiber informiert, und gleichzeitig betonten Vertreter von Branchenverbänden, dass niemand nach bisherigen Angaben durch den Angriff unmittelbar Ware verloren habe. Der Begriff „Collateral“ taucht in solchen Kontexten häufig als Erklärung auf, warum nicht jede betroffene Einheit als direktes Ziel erkennbar ist. Dennoch bleibt die Aussage unter dem Strich eindeutig: Auch Zulieferer und Dienstleister können Teil der Angriffsfläche werden, wenn sie Geräteschnittstellen betreiben, die nicht ausreichend gehärtet sind oder mit anderen, nicht isolierten Netzsegmenten kommunizieren.
Der NCSC-Chef Dr Richard Horne stellte dabei die Dringlichkeit in den Mittelpunkt: Es sei noch zu früh, um die Urheberschaft festzunageln, aber die Ereignisse zeigten, wie dringend eine regelmäßige Absicherung und Aktualisierung der Technologiebasis ist. Besonders problematisch sei, dass viele Organisationen Systeme über ihr Lebensende hinaus verlängert hätten, ohne sie nachzurüsten oder in voneinander getrennte, internetoffen „sauber getrennte“ Umgebungen zu verlagern. In der Praxis heißt das oft: Patch-Levels stagnieren, Sicherheitslücken bleiben offen, und Remote-Zugriffe werden nicht konsequent nach dem Prinzip „Least Privilege“ sowie mit strikten Netzwerk- und Identitätskontrollen umgesetzt. Solche Lücken bewerten viele Sicherheitsfachleute als „leicht auszunutzend“, weil Angreifer bekannte Schwachstellen automatisiert scannen und dann gezielt ausnutzen können.
Besonders relevant ist zudem der Hinweis, dass sich die Geschwindigkeit der Ausnutzung erhöht, wenn KI-gestützte Verfahren in den Händen von Angreifern eingesetzt werden. Auch ohne dass hier ein konkretes Modell oder eine konkrete Kampagne genannt wurde, verdeutlicht die Aussage vor allem die strategische Lage: Automatisierte Reconnaissance und die schnellere Ableitung von Angriffspfaden können die Reaktionszeiten von Betreibern verkürzen. Für Unternehmen bedeutet das, dass „erst später patchen“ nicht mehr als akzeptables Risiko betrachtet werden kann, sobald Remote-Management-Komponenten im Spiel sind. Dazu zählt auch, die gesamte Lieferkette der Kühltechnik zu betrachten – also nicht nur den Ladenbetreiber, sondern auch Hersteller, Integratoren und Wartungsprozesse, die Zugriff auf die Anlagen erhalten.
Auf der operativen Ebene schildern Berichte aus den betroffenen Ländern einen wiederkehrenden Mechanismus: Verdampfer werden in einen Defrost-Modus versetzt, wodurch die Kälteleistung abnimmt und Ware verdorben wird. In Belgien und Luxemburg waren demnach rund 40 Supermärkte betroffen, in weiteren Ländern folgten kleinere Ausmaße, etwa in Schweden, Irland, den Niederlanden, Estland und Finnland. Einzelne Betreiber beschrieben die Situation als emotional belastend, weil gleichzeitig gesellschaftliche Versorgungslücken bestehen und dennoch Lebensmittel entsorgt werden müssen. Für Entscheider ist das der Punkt, an dem Cyber- und Nachhaltigkeitsziele zusammenlaufen: Kühlkettenstörungen verursachen nicht nur direkten wirtschaftlichen Schaden, sondern erzeugen auch messbare Verluste bei Food-Waste, Reputation und Kundenvertrauen.
In UK gibt es bislang nach Berichten wenig bis keine Hinweise auf ähnlich unmittelbare Folgen. Dennoch leitet die Branche bereits Gegenmaßnahmen ein: Ein großes Händlergremium erklärte, dass Einzelhändler derzeit intensiv in ihre Cyber-Sicherheit investieren und mit dem NCSC zusammenarbeiten, um Frisch- und Gefriertechnik gegen mögliche Angriffe so gut wie möglich abzusichern. Konkret geht es dabei typischerweise um die Kombination aus technischem Hardening (z. B. Segmentierung, Abschaltung unsicherer Remote-Zugänge, Absicherung von Authentifizierung), Prozesshygiene (z. B. Inventar der installierten Geräte, Lebenszyklusmanagement) und Incident Response (z. B. klare Eskalationspfade, Monitoring von Temperaturabweichungen). Auffällig ist: Viele Maßnahmen wirken erst dann richtig, wenn sie entlang der Realität der Anlagenlandschaft geplant werden – also nicht nur für „die eine Marke“, sondern für heterogene Flotten aus unterschiedlichen Generationen von Kühlgeräten und Steuerungskomponenten.
Damit verbindet sich eine klare Lehre für IT- und Security-Führungskräfte: Kühltechnik ist kein isoliertes OT-Randthema, sondern ein kritischer Teil der Betriebs-IT, der Angriffslogik aus dem klassischen Cyber-Raum übernimmt – oft über dieselben Remote-Wartungs-Mechanismen. Der nächste Schritt ist daher nicht nur eine einmalige Prüfung, sondern ein belastbares Programm zur Erneuerung und zur Absicherung von Altgeräten, einschließlich der Frage, wie Fernzugriff tatsächlich implementiert ist und wer Zugriff hat. Wer diese Bereiche jetzt systematisch adressiert, reduziert das Risiko, dass aus einem regionalen Vorfall in wenigen Tagen ein unternehmensweiter Produktions- und Versorgungsstopp wird.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Hacks an Kühlketten: NCSC warnt vor Ausnutzung veralteter Frisch- und Gefriertechnik" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Hacks an Kühlketten: NCSC warnt vor Ausnutzung veralteter Frisch- und Gefriertechnik" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Hacks an Kühlketten: NCSC warnt vor Ausnutzung veralteter Frisch- und Gefriertechnik« bei Google Deutschland suchen, bei Bing oder Google News!