
LONDON (IT BOLTWISE) – Gartner kritisiert, dass viele Teams trotz Risikoanstiegen noch primär nach CVSS priorisieren. Stattdessen sollten Organisationen vier Faktoren zusammenführen: Threat Intelligence, Asset-Kontext, Exploitability Modeling und Security-Control-Validation. Das Ziel ist messbar weniger Breach-Risiko, indem nur wirklich ausnutzbare Angriffe priorisiert und validiert werden. Ein Beispiel aus der Praxis zeigt, wie sich dadurch Reaktionszeiten und Remediation-Backlogs deutlich reduzieren lassen.
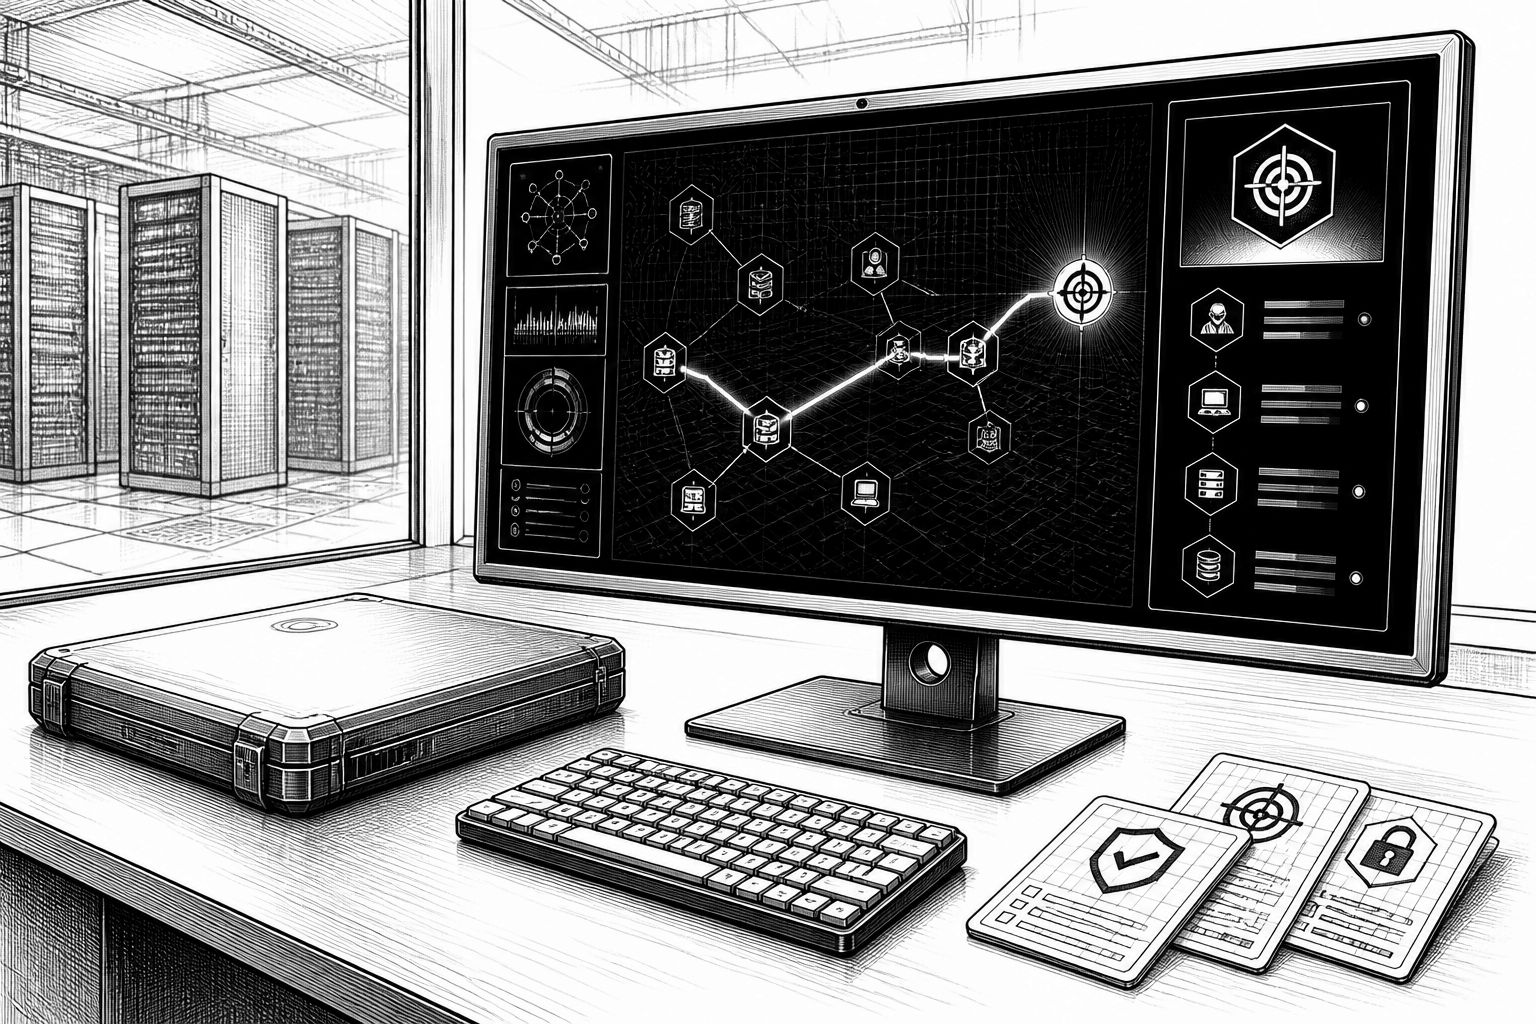
Viele Security-Teams arbeiten an „mehr Vulnerabilities denn je“, und trotzdem bleibt das Breach-Risiko auffällig stabil. Genau an dieser Stelle setzt die Idee der Exposure-Priorisierung an: Nicht jede gefundene Schwachstelle entspricht automatisch einem realen Angriffsrisiko. Gartner stellt dabei eine klare Diskrepanz heraus: Weniger als 10% der bekannten Schwachstellen werden ausgenutzt, gleichzeitig behandelt die Mehrheit der Programme den Großteil als dringend. Diese Lücke entsteht häufig nicht aus fehlendem Problembewusstsein, sondern aus einem Prozess, der sich an auditierbaren Kennzahlen orientiert und dadurch valide Kontextinformationen unter den Tisch fallen lässt.
Historisch lässt sich das nachvollziehen: Severity-getriebene Priorisierung passte lange Zeit zu einer Welt mit relativ statischem Angriffsflächenprofil, begrenztem Werkzeugzugang für Angreifer und Kapazitäten, die den Disclosure-Volumen nachlaufen konnten. Heute ändern Cloud-, SaaS-, Identitäts- und Lieferkettenumgebungen das Tempo. Gartner verweist in diesem Zusammenhang darauf, dass AI die Zeit bis zum „Time-to-Exploit“ von Wochen oder Monaten auf Stunden komprimieren kann. Gleichzeitig entstehen in vielen Organisationen pro Jahr Zehntausende neuer Schwachstellen über sehr heterogene Systeme hinweg. Das führt zu einem typischen Effekt: Teams investieren Ressourcen in die Abarbeitung der Backlogs, während die wenigen wirklich relevanten Angriffswege in der Warteschlange bleiben.
Die vier Elemente, die Gartner für die Exposure-Priorisierung empfiehlt, greifen dabei ineinander. Threat Intelligence beantwortet zuerst die Frage, was Angreifer tatsächlich ausnutzen: Viele hoch bewertete Schwachstellen bleiben real ungenutzt, während Angreifer öfter „mittlere“ Lücken wählen, weil sie einfacher zu weaponisieren sind oder weit verbreitete Komponenten betreffen. Praktisch heißt das für die operative Seite vor allem Geschwindigkeit: Teams müssen von der Veröffentlichung von Bedrohungsinformationen bis zum Test und zur Remediation so schnell werden, dass aus einer Kampagne kein lokales Ereignis wird. Eng gekoppelt daran ist Asset Context und Business Criticality, weil eine ausnutzbare Schwachstelle erst dann materiell wird, wenn sie Systeme trifft, die kritische Geschäftsprozesse stützen, regulierte Daten verarbeiten oder als Pivot zu höherwertigen Zielen dienen. Ohne diese Zuordnung landen Fixes sonst im falschen Teil der Landschaft, während „Crown Jewels“ im gleichen Ticket-Queue-Topf verschwinden.
Exploitability Modeling liefert den dritten Baustein, indem statistische Modelle wie EPSS die Wahrscheinlichkeit einer Ausnutzung abschätzen. Solche Modelle nutzen Muster aus Exploit-Komplexität, Komponentenverbreitung und dem Zeitraum zwischen Disclosure und beobachteter Ausnutzung. Der Nutzen ist jedoch klar begrenzt: EPSS beschreibt die Welt insgesamt, nicht zwingend die konkreten Bedingungen in der eigenen Umgebung. Genau deshalb versteht der Ansatz das Modell als Filter, der Validation anstößt, statt als finales Urteil. Der vierte Baustein ist Security Control Validation, und der wird in vielen Programmen tatsächlich am schwächsten umgesetzt. Entscheidend ist hier die Frage, ob ein Angriffspfad hinter den vorhandenen Abwehrmechanismen überhaupt realistisch durchführbar ist: Segmentierung, Endpoint-Schutz, Detektionsabdeckung und Identitätskontrollen ändern die Praxis deutlich. Gartner warnt entsprechend vor systematischer Überschätzung, wenn Kontrollkontext ignoriert wird.
Damit aus vier Eingaben eine einzige Entscheidung wird, braucht es eine integrierte Schleife. In der Praxis liegen die Informationen häufig in getrennten Teams: Threat Intelligence in der einen Organisationseinheit, Asset-Kontext in einer anderen, Exploitability-Scores im Scanner-Stack und die Effektivität von Kontrollen nur in periodischen Assessments. Vier Datenpunkte an vier Stellen führen dann nicht zu einem konsistenten Priorisierungsbild. Eine Lösung setzt daher bei der Verknüpfung zwischen „Priorize“ und „Mobilize“ an: Discovery, Validate, Prioritize und Mobilize laufen in einem kontinuierlichen Kreislauf zusammen. Besonders relevant ist dabei, dass Security-Control-Validation Evidenz erzeugt, nicht nur Annahmen bestätigt.
In der Plattform-Perspektive wird dieser Validierungsansatz über mehrere Methoden konkretisiert. Dazu gehört unter anderem eine adversariale Validierung, die echte Exploit-Pfade dort prüft, wo ein Live-Test möglich ist, sowie eine Exposure Validation, die eine CVE in die Techniken zerlegt, die Angreifer nutzen müssen, und jeden Schritt gegen die bestehenden Kontrollen testet, ohne den Exploit zwingend auszuführen. Das Ziel ist eine erklärbare, organisationsspezifische Bewertung pro Exposure – auch dann, wenn bestimmte Assets nicht direkt testbar sind. Wenn sich Priorisierung so operationalisieren lässt, verschiebt sich „Good looks like“ von reinen Ticket-Zahlen hin zu messbaren Effekten: Kontrollen erkennen oder blockieren mehr Angriffe, Reaktionszeiten auf neue Bedrohungen sinken deutlich, und Remediation-Deadlines für als wirklich exploitable validierte Schwachstellen werden seltener verpasst. Gartner rahmt diese Logik als Risiko-Entscheidung, und genau so lässt sie sich auch gegenüber Management und Audit-Logik vertreten: Fixen, mitigieren oder akzeptieren – jeweils mit nachvollziehbarer Evidenz.
Für Unternehmen bedeutet das vor allem eine neue Messlogik. Statt Erfolg daran zu knüpfen, wie viele Schwachstellen „geschlossen“ wurden, wird der Fokus auf das gesetzt, was Angreifer tatsächlich erreichen könnten. Gerade in Umgebungen mit hoher Dynamik und KI-gestützter Beschleunigung wird so die Exposure-Fenster-Strategie wichtiger: Wer nur nach Severity sortiert, arbeitet oft am falschen Ende der Kette. Wer dagegen Threat Intelligence, Asset Context, Exploitability Modeling und Security Control Validation als zusammenhängendes System nutzt, reduziert nicht nur die Anzahl der Remediations, sondern verbessert deren Zielgenauigkeit. Genau dort liegt der Unterschied zwischen „Vulnerabilities managen“ und „Angriffsflächenrisiko steuern“.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Exposure-Priorisierung mit KI: Vier Bausteine statt nur CVSS-Werte" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Exposure-Priorisierung mit KI: Vier Bausteine statt nur CVSS-Werte" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Exposure-Priorisierung mit KI: Vier Bausteine statt nur CVSS-Werte« bei Google Deutschland suchen, bei Bing oder Google News!