
LONDON (IT BOLTWISE) – Binance bestätigt, dass Angreifer über gefälschte Social-Media-Profile und ein vermeintliches Job-Angebot einen Wallet-Ingenieur zum Download von Malware gebracht haben. Das Muster lief laut Darstellung monatelang, bevor das Team die internen Systeme ausnutzen konnte. Infolge des Angriffs setzte die Börse den Rückzug von Kundengeldern vorübergehend aus. Ermittler und Behörden ordnen den Angriff mutmaßlich dem nordkoreanischen Umfeld zu.
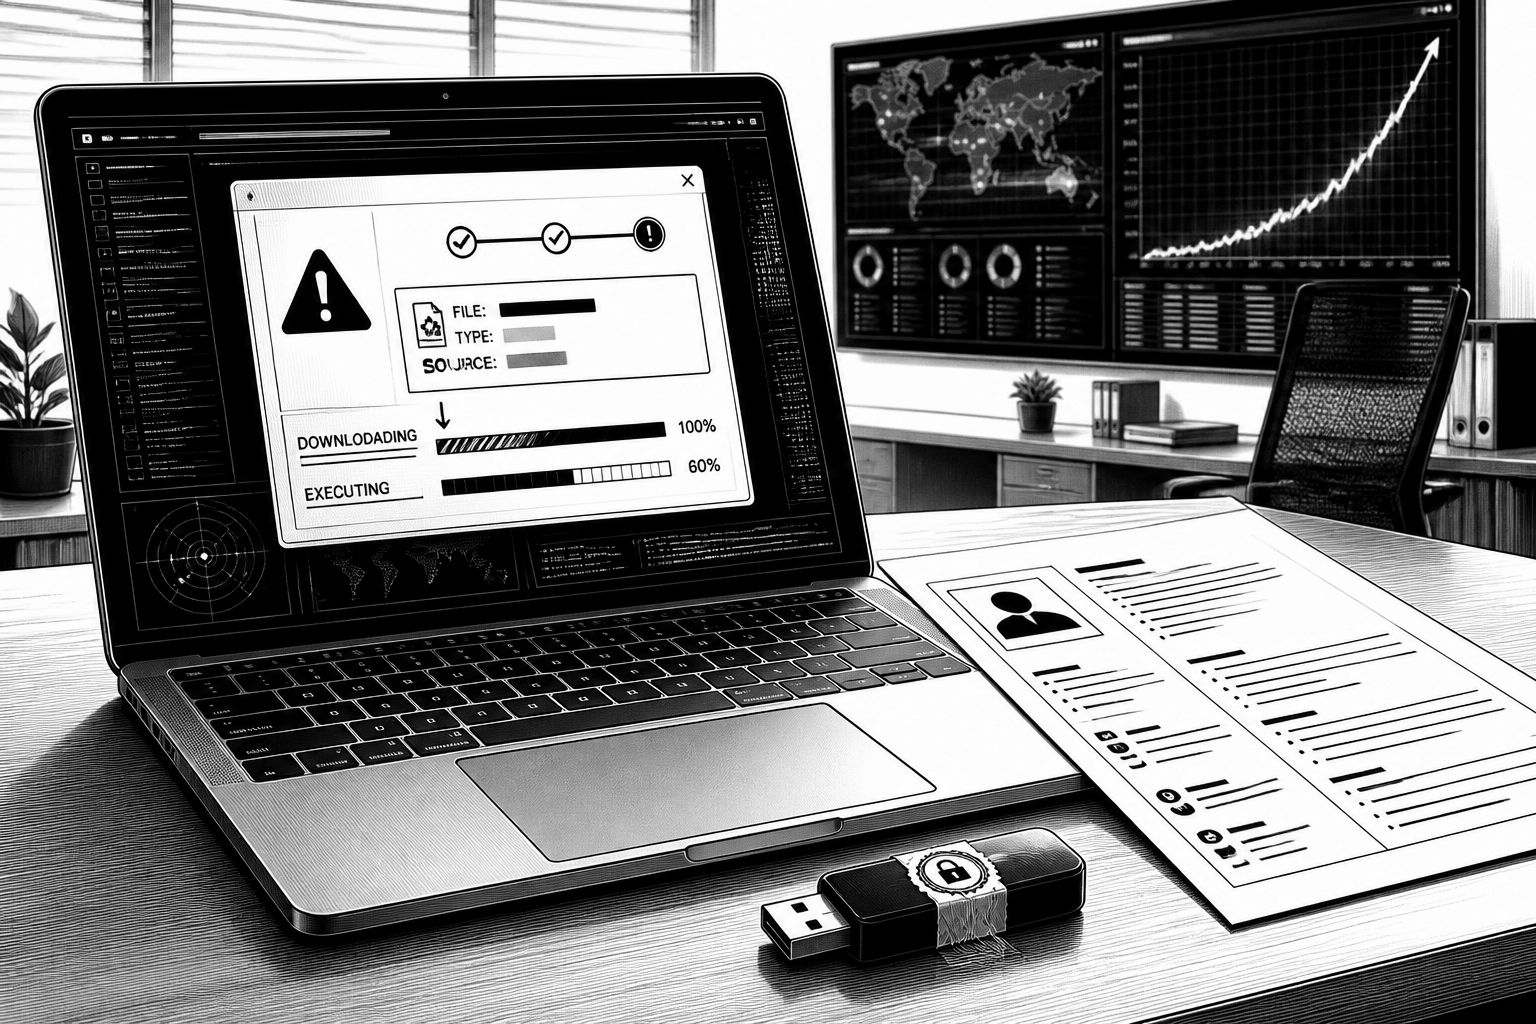
Der Binance-Hack wird in der aktuellen Darstellung vor allem durch eine Detailkette greifbar: Ein angeblich seriöser Recruiting-Prozess diente als Einstieg für eine monatelange Social-Engineering-Operation. Statt sofortiger Malware-Verteilung schildert Binance, dass die Angreifer zunächst über gefälschte Profile Kontakt aufnahmen und das Motiv „Jobangebot“ als Köder nutzten, um einen Software-Ingenieur aus dem Wallet-Umfeld zur Interaktion zu bewegen. Nach zwei Interviews mit dem vermeintlichen Unternehmen forderte man den Mitarbeiter auf, eine „Coding Assignment“ zu öffnen; in der binanseigenen Beschreibung steckte darin bösartiger Code, der das dienstlich bereitgestellte Laptop kompromittierte. Dass die Sicherheitswerkzeuge dabei nicht anschlugen, wird als zentraler Bruchpunkt sichtbar.
Technisch betrachtet zeigt der Fall, wie wenig „unauffällig“ ein Zugriff sein muss, um in hochkomplexen Umgebungen trotzdem Wirkung zu entfalten. Der kompromittierte Rechner wurde laut Binance als initialer Fuß in der Tür genutzt, um Zugriff auf ein internes Tool zu erlangen, das wiederum die Arbeitsgeräte zweier weiterer Wallet-Ingenieure übernehmen konnte. Ein besonders ungünstiger Verstärker: Eine der später betroffenen Personen habe Monate zuvor über Suchergebnisse im Zusammenhang mit der gleichen Software eine manipulierte App installiert, die bereits Passwort-Diebstahl-Malware enthielt. Dadurch wurden aus einem einzelnen Einstieg nicht nur Zugangsdaten, sondern auch eine vorbereitete Angriffsoberfläche, die die Angreifer beim späteren Durchdringen direkt nutzen konnten.
Der operative Ablauf führt zudem vor Augen, warum „Endpoint Security“ allein nicht automatisch reicht, wenn Vertrauen in interne Workflows zu weit gefasst ist. Binance beschreibt den Sprung von der ersten Kompromittierung zur Nutzung gestohlener Credentials: Während der betroffene Ingenieur erst später ersetzt wurde, nutzten die Angreifer die entwendeten Zugangsdaten, um die Arbeit des dritten Ingenieurs zu übernehmen. Dessen Rolle habe ihnen Zugriff auf Systeme ermöglicht, die das Steuern von großen Krypto-Beträgen erlaubten. In Summe mündete das in einen Diebstahl in Höhe von 6,3 Mrd. US-Dollar und damit in ein Rekordergebnis für den Kryptomarkt. Entsprechend reagierte die Börse zunächst mit einer Aussetzung der Kundenabhebungen über ihr gesamtes Netzwerk, um den direkten Abfluss zu stoppen.
In der Attribution liegt der nächste harte Punkt: Behörden und Ermittler verknüpfen den Angriff mutmaßlich mit Nordkorea. So wird laut den genannten Stellen ein staatlich unterstütztes Vorgehen angenommen, und die Schuldzuweisung auf das nordkoreanische Umfeld erfolgt ausdrücklich als Vorwurf, nicht als rechtskräftig geklärtes Ergebnis. Für die Praxis bedeutet das weniger Juristik als Mustererkennung: In den letzten Jahren wurden in der Sicherheitsbranche immer wieder langlaufende Social-Engineering-Strategien beschrieben, bei denen Angreifer Mitarbeiter über Rekrutierung, scheinbare Karrierechancen oder Investor-Inszenierungen anleiten, Zugriff zu gewähren oder Dateien auszuführen. Binance stellt damit indirekt die Verbindung her, dass „Recruiting“ inzwischen genauso oft eine Angriffsfläche ist wie ein falsch konfiguriertes System.
Gerade deshalb sind die beschriebenen Monate zwischen Erstkontakt und Ausnutzung für Unternehmen eine Mahnung, nicht nur auf technische Alarmmeldungen zu reagieren, sondern Prozesse gegen Manipulation zu härten. Wenn selbst in einer Umgebung, in der es bereits öffentlich bekannte Warnungen vor Social-Engineering gibt, ein Coding-Assignment als vermeintlicher Interview-Schritt funktioniert, dann liegt das Problem häufig in der Lücke zwischen IT-Schutzmechanismen und menschlichen Abläufen. Dazu gehört etwa die Frage, wie Workstations für „untrusted“ Dateien behandelt werden, ob Downloads isoliert sind, ob Ausführungen nur aus erlaubten Quellen heraus möglich sind und ob Security-Tools in dem Moment, in dem Malware landet, überhaupt tief genug im Systemmodus arbeiten. Aus der Branche heißt es zudem, dass Angriffe über gefälschte Identitäten und Profile im Unternehmensumfeld besonders dann durchschlagen, wenn die Verifikation von externen Kontaktwegen unklar bleibt.
Für die Betroffenen stellt sich danach eine zweite, ebenso wichtige Frage: Wie organisiert man die Aufklärung, wenn der Einstieg über eine Person läuft und nicht über eine klassische Schwachstelle? Binance kündigte an, Cybersecurity-Experten einzubeziehen und neue Maßnahmen zu implementieren, um eine Wiederholung zu verhindern. In der technischen Umsetzung treffen dabei typischerweise mehrere Ebenen zusammen: EDR/AV-Erkennung auf Endpoints, striktes Content-/Application-Allowlisting, Abriegelung von Nutzerrechten, das konsequente Segmentieren von internen Tools sowie die Absicherung, dass Credentials selbst bei erfolgreichem Diebstahl keine „Direktlinie“ zu Kontrollsystemen bilden. Ergänzend spielt eine lückenlose Protokollierung eine Rolle, weil Social-Engineering-Phasen zeitlich auseinanderliegen können und der entscheidende Moment manchmal außerhalb der eigentlichen Kompromittierungsstunde liegt.
Auch für die Marktmechanik ist die Geschichte relevant: Ein Krypto-Exchange kann trotz ausgefeilter Infrastruktur nicht jeden Risikohebel ausschließlich technisch „wegoptimieren“, wenn der menschliche Zugriffspfad zu den kritischsten Knoten gehört. Der Rückstopp der Abhebungen zeigt, wie eng Liquidität, Sicherheitslage und das Vertrauen der Nutzer miteinander gekoppelt sind. Gleichzeitig unterstreicht der Vorfall, warum KI heute zwar als Werkzeug für Cyberabwehr diskutiert wird, aber bei solchen Szenarien vor allem Prozess-Disziplin entscheidet: KI kann Muster in Logs und Verhalten helfen erkennen, ersetzt jedoch nicht die Notwendigkeit, untrusted Code-Ausführung konsequent zu unterbinden und externe Kontaktwege zur vertraglichen und technischen Verifikation zu machen. Für Sicherheitsverantwortliche ist damit weniger die Schlagzeile entscheidend als die konkrete Angriffslogik: Einstieg über Recruiting, späterer Rechteausbau über gestohlene Credentials und die Nutzung interner Steuerwerkzeuge.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Binance-Hack: Nordkoreaner nutzten Job-Fake für Monate langes Social Engineering" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Binance-Hack: Nordkoreaner nutzten Job-Fake für Monate langes Social Engineering" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Binance-Hack: Nordkoreaner nutzten Job-Fake für Monate langes Social Engineering« bei Google Deutschland suchen, bei Bing oder Google News!