
LONDON (IT BOLTWISE) – Google hat ein Botnetz mit mehr als 1,3 Millionen Android-Geräten, überwiegend TV-Set-Top-Boxen, von seinen Steuerungsservern getrennt. Nach Einschätzung von Google soll der Hersteller Videostrong aus Shenzhen die Hintertür namens x.cpe gezielt in die Firmware eingebaut und den Zugang an Kriminelle verkauft haben. Die Schadsoftware schaltet laut Analyse vor der Installation die App-Prüfungen von Google Play Protect ab und kann Apps nachladen, Befehle ausführen sowie Screenshots erstellen. Erwartet wird, dass den Angreifern dadurch zusätzlich der Zugriff auf mindestens 10 Millionen weitere kompromittierte Geräte entzogen wird.
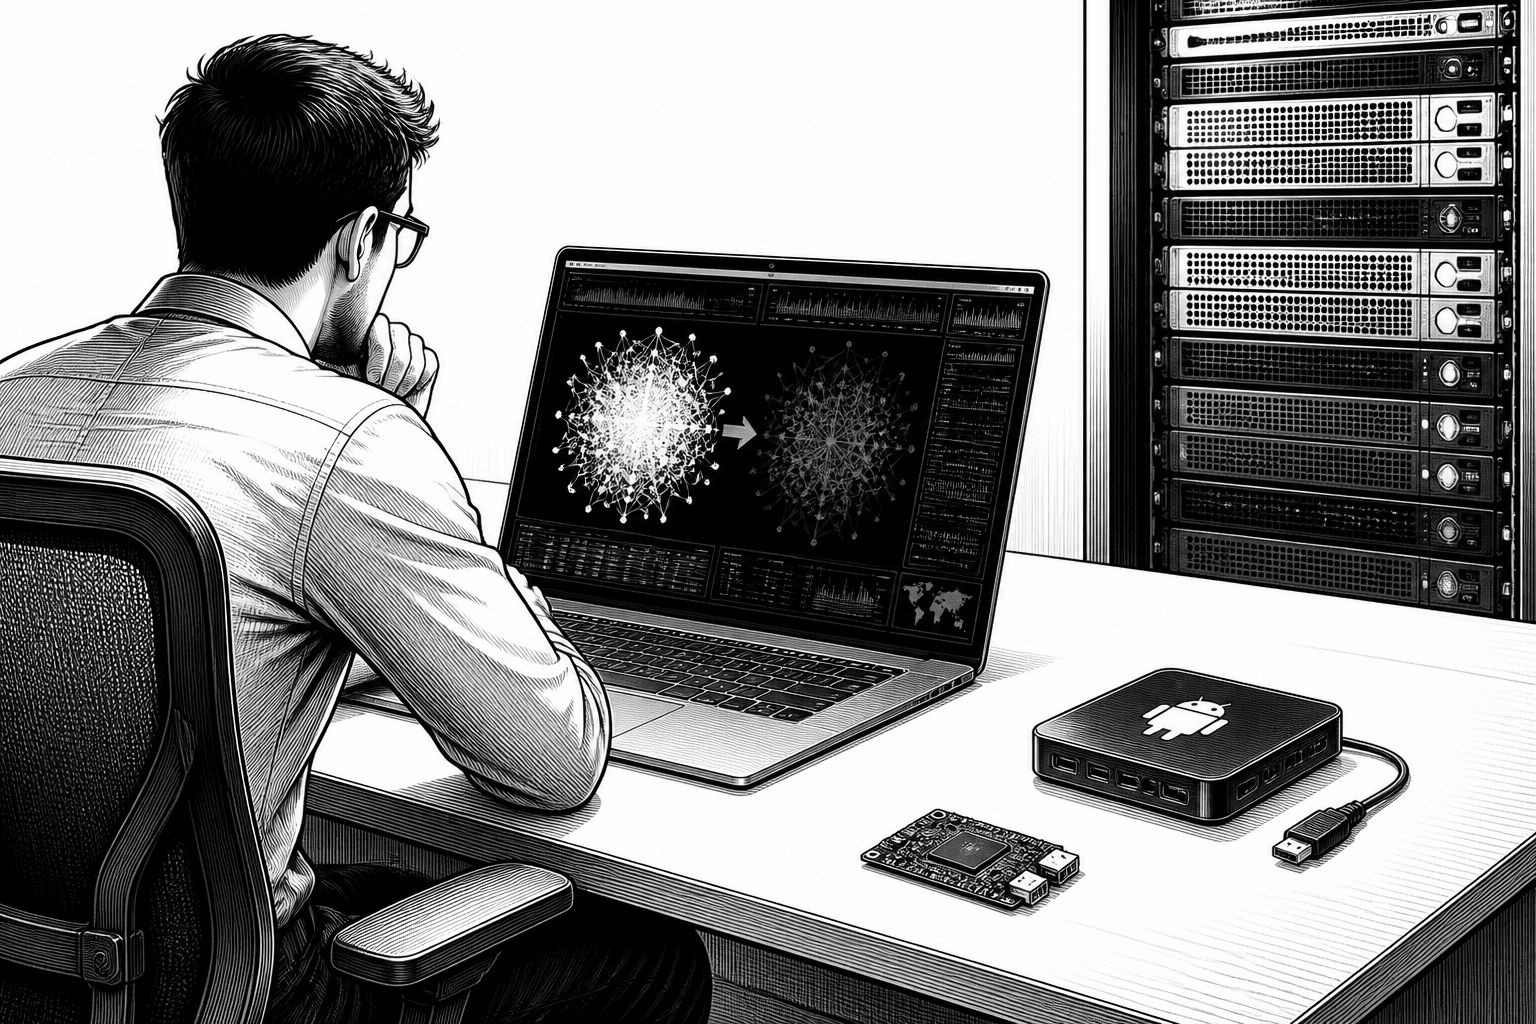
Der Vorfall beginnt unspektakulär auf der Geräteebene: In der Firmware von Android-TV-Boxen steckt eine Systemanwendung, die sich nach einem Neustart automatisch wiederherstellt. Genau diese Eigenschaft hat Google zum Anlass genommen, Ende Oktober ein Botnetz mit mehr als 1,3 Millionen betroffenen Android-Geräten, vor allem TV-Set-Top-Boxen, zu zerschneiden. Die Maßnahme richtet sich nicht gegen einzelne Apps im laufenden Betrieb, sondern gegen die Steuerungs- und Ladeinfrastruktur, sodass die Geräte keinen Zugriff mehr auf die zentralen Steuerungsserver bekommen. Für Betreiber und Sicherheitsverantwortliche ist das deshalb mehr als „nur“ ein Botnetz-Fall: Es zeigt, wie persistent kompromittierte Software direkt in Verbraucherhardware wirken kann.
Im Zentrum steht eine Hintertür mit dem Namen x.cpe. Laut Google hat der Gerätehersteller Videostrong aus Shenzhen die Möglichkeit zur heimlichen nachträglichen Steuerung mit hoher Wahrscheinlichkeit absichtlich in die Firmware eingebaut und den Zugang an Kriminelle verkauft. Google hält dabei die Erklärung „ein einzelner Mitarbeiter“ oder ein reiner Fehler als Ursache für unwahrscheinlich. Videostrong produziert Android-TV-Boxen unter eigenem Namen sowie für andere Marken, wodurch sich die Reichweite des Problems über einzelne Händlerlisten hinaus vergrößert. Unklar bleibt in den Berichten, ob das Unternehmen sich zu den Vorwürfen geäußert hat; entscheidend ist hier vielmehr, dass die Technik nicht an eine bestimmte Gerätegeneration gebunden wirkt, sondern auf einem Firmware-Schicht-Mechanismus aufsetzt.
Technisch nutzt die Schadkomponente eine Eskalation über den Installationspfad. Die Hintertür läuft als Teil der Firmware und schaltet vor der unbemerkten Installation neuer Software die App-Prüfungen von Google Play Protect ab. Damit können danach nachgeladene Module nicht nur installiert, sondern auch gesteuert werden: Sie lassen sich zum Ausführen von Befehlen verwenden, erzeugen Screenshots und können das Heimnetz auskundschaften. In der Folge wurden die Boxen laut Analyse häufig zu „Residential Proxys“ umfunktioniert, also zu Geräten, über die Kunden ihren Datenverkehr über private Internetanschlüsse routen. Daneben beschreibt Google auch gefälschte Werbeaufrufe als typisches Einsatzmuster. Auffällig ist zudem, dass x.cpe nicht nur auf TV-Geräten auftauchte, sondern auch auf Hardware für Telemedizin, Karaoke-Maschinen und Digital-Signage-Systeme.
Für die Einordnung in die Angriffswirtschaft sind die Zeit- und Modellzahlen besonders aufschlussreich. TrendAI zählte zwischen dem 3. Juni und dem 1. Oktober 1.472.554 infizierte Geräte in 206 Modellen; am stärksten betroffen waren laut dieser Zählung Malaysia, Brasilien, der Irak, Mexiko und Taiwan. In den USA, Deutschland, Großbritannien, Australien und Kanada lagen die Werte demnach jeweils im Bereich von rund 26.000 bis 42.000 Geräten. Wichtig ist dabei der praktische Schluss: Der Gerätehersteller allein sagt noch nichts über die konkrete Infektion aus, weil ein Modellname ohne weitere Signale keinen Beleg liefert. Für Unternehmen bedeutet das, dass sie ihr Heimnetz nicht pauschal als „sicher“ ansehen sollten, aber sie sollten ebenso vermeiden, allein aufgrund eines Modellcodes automatisch eine Kompromittierung anzunehmen.
Die Bereinigung ist laut mehreren Einschätzungen problematisch, weil x.cpe Teil der Firmware ist. Damit installiert sich die Hintertür nach einem Neustart erneut. TrendAI fordert deshalb Maßnahmen durch den Hersteller, Schutz auf Plattform-Ebene oder den Austausch der Geräte. Synthient rät Verbrauchern, betroffene Boxen zu entsorgen, und veröffentlichte eine Liste mit 182 Modellnamen, wobei darunter vor allem Geräte der Marke MECOOL genannt werden. Für Sicherheitsverantwortliche heißt das: Incident-Response läuft hier eher auf „Firmware-Fußabdruck entfernen“ hinaus, also entweder auf Herstellerseitige Bereinigung oder auf konsequentes Ersetzen der Hardware, statt auf ein schnelles Entfernen einzelner Anwendungen. Google ergänzt diesen Ansatz zudem mit Netzwerk- und Zulieferblockaden: Das Unternehmen ließ auf dem Rechtsweg die Domains und Server des Botnetzes abschalten und ebenso Steuerungsdomains von mehr als einem Dutzend Schadprogrammen, die über die Hintertür nachgeladen wurden.
Mit Blick auf die Wettbewerbs- und Ökosystem-Dimension ist der Abgleich mit vergangenen Fällen lehrreich. Google verweist explizit darauf, dass es diesmal anders als beim Botnetz „BadBox 2.0“ im Jahr 2025 auch zertifizierte Geräte traf. Das verschiebt die Debatte weg von der simplen Frage „unser Gerät war nicht zertifiziert“ hin zu der Frage, welche Schutzannahmen in der Lieferkette wirklich tragen, wenn Manipulationen bereits in Firmware-Logik stattfinden. Gleichzeitig deutet Google an, dass die Angreifer ihre Schadsoftware auch über andere Wege verbreiten; dadurch erwarten sie, dass den Kriminellen zusätzlich der Zugriff auf mindestens 10 Millionen weitere infizierte Geräte entzogen wird. Für IT-Entscheider ergibt sich daraus eine klare Priorität: Geräteinventar und Patch-/Austauschprozesse müssen Hardware-Firmware und Zulieferketten ebenso einbeziehen wie klassische Endpoint-Sicherungen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Google stoppt Botnetz: Hintertür in 1,3 Mio. Android-TV-Boxen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Google stoppt Botnetz: Hintertür in 1,3 Mio. Android-TV-Boxen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Google stoppt Botnetz: Hintertür in 1,3 Mio. Android-TV-Boxen« bei Google Deutschland suchen, bei Bing oder Google News!