
NEW YORK CITY / LONDON (IT BOLTWISE) – Google stellt auf einem digitalen Assets-Symposium in New York City eine neue Sicherheitstechnologie für Kryptowährungen und tokenisierte Vermögenswerte vor. Der Dienst setzt auf Multi-Party Computation, verteilt also private-key-Anteile auf mehrere getrennte Umgebungen, statt eine einzelne Schlüsselkopie zu riskieren. Laut Google soll die kommerzielle Verfügbarkeit Anfang 2027 starten, während aktuell eine private Vorschau mit Designpartnern und großen Finanzinstituten läuft. Im Mittelpunkt steht außerdem die Absicherung per Richtlinienprüfung vor dem Signieren, wodurch unautorisierte Transaktionen weniger leicht passieren können.
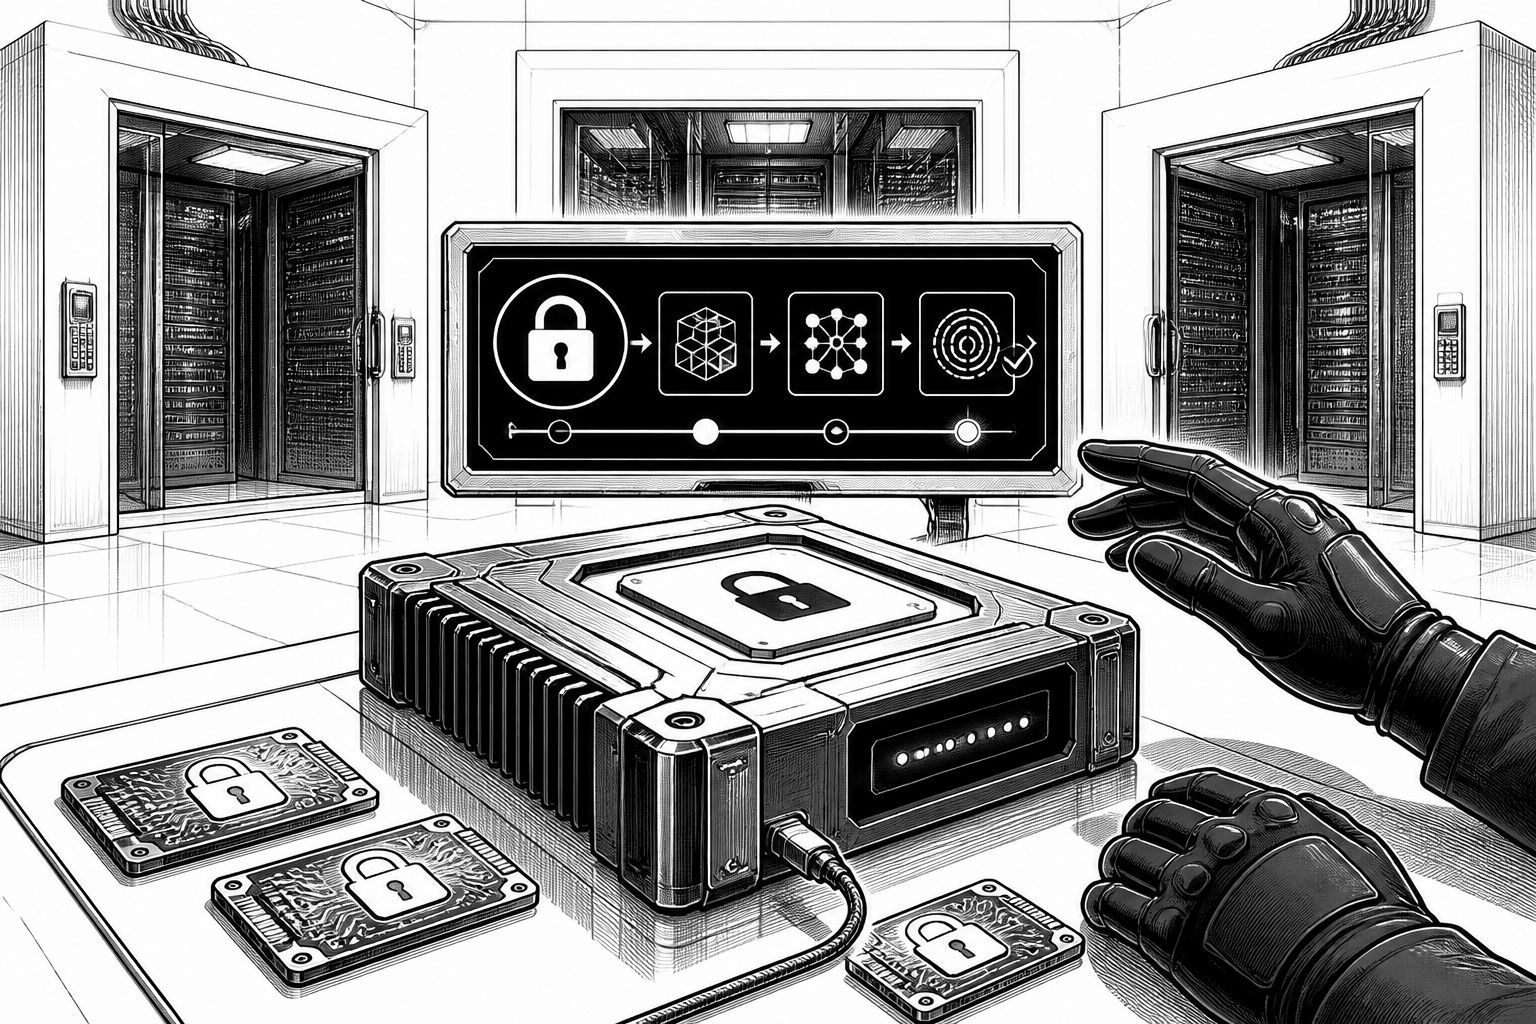
Google will im Umfeld zunehmender Angriffe auf digitale Assets deutlich stärker in Richtung „Custody ohne Single Point of Failure“ gehen. Auf seinem ersten digitalen Assets-Symposium in New York City kündigt der Konzern eine neue Sicherheitsleistung namens Google Multi-Party Compute (MPC) an, die in einer privaten Vorschau getestet wird und nach eigenen Angaben frühestens Anfang 2027 kommerziell verfügbar sein soll. Damit adressiert Google ein Kernproblem der Praxis: Wer die Kontrolle über einen privaten Schlüssel erlangt, kann Wallets häufig auch ohne Zustimmung des Eigentümers bewegen – und auf Blockchains sind solche Transaktionen im Regelfall nicht rückgängig zu machen. Für Finanzinstitute, die in Tokenisierung, Zahlungsprozesse und digitale Verwahrung investieren, wird sichere Autorisierung dadurch zu einer technischen und operativen Dauerbaustelle.
Technisch basiert der Ansatz auf einer Aufteilung des privaten Schlüssels in Fragmente, die auf verschiedene, getrennte Umgebungen verteilt werden. In der klassischen Modellwelt genügt für eine Signatur oft ein Schlüssel, der an einer Stelle konzentriert ist. Das Risiko entsteht dann dort: Wird etwa eine Maschine kompromittiert, kann der Angreifer im schlimmsten Fall direkt die Schlüsselmaterialien auslesen. MPC verschiebt dieses Risiko, weil die vollständige Schlüsselinformation nie an einem Ort vorliegt und mehrere kryptografische Teilinformationen zusammenwirken müssen, damit eine Transaktion signiert werden kann. Google betont dabei, dass Kunden die Kontrolle über ihr Key-Material behalten und dass der Dienst keinen Zugriff auf die Schlüssel in unverschlüsselter Form haben soll – auch wenn Schlüsselanteile auf Google-infrastrukturähnlichen Komponenten liegen.
Damit reiht sich MPC in einen größeren Sicherheitsbaukasten ein, den Google bislang eher als Bausteine statt als „dediziertes Produkt“ vermarktet hat. Schon heute nutzen Institutionen Services wie Google Cloud Key Management Service (KMS) und Cloud HSM, um kryptografische Schlüssel zu verwalten und zu schützen. Neu ist, dass Google MPC-basierte Signing-Logik, Transaktionsrichtlinien sowie Key-Recovery als Zweck-Service für digitale Assets bündelt. Google verweist zugleich darauf, dass die zugrunde liegende MPC-Idee nicht komplett neu ist: Bereits 2023 hatte der Konzern Anleitung veröffentlicht, wie Kunden mithilfe seiner Confidential-Space-Infrastruktur MPC-basierte Systeme für digitale Assets aufbauen können. Mit dem neuen Angebot will Google vor allem den Integrationsaufwand reduzieren, der entsteht, wenn Banken Signing-Schwellwerte, Policy-Checks und Recovery-Funktionen aus Einzelkomponenten selbst zusammensetzen müssen.
Die Marktdynamik dahinter wirkt besonders kurzfristig, weil die Bedrohungslandschaft parallel an Tempo gewonnen hat. Laut Chainalysis entfielen 2024 43,8% der gestohlenen Kryptowährungen auf kompromittierte private Keys. Ergänzend zeigt DeFiLlama-Daten, dass Projekte bis Juni kumuliert 16,69 Mrd. US-Dollar durch Hacks und Exploits verloren haben, wobei ungefähr 40% dieser Verluste auf Private-Key-Compromises zurückgeführt wurden. Konkrete Vorfälle unterstreichen dabei nicht nur den direkten Vermögensabfluss, sondern auch die Folgewirkung: Bei einem Angriff auf einen Stablecoin- bzw. Protokollkontext im März ging es über einen kompromittierten privaten Schlüssel um die Kontrolle eines privilegierten Kontos; die daraus resultierende Schwachstelle im Minting-Umfeld soll dem Angreifer rund 25 Millionen US-Dollar ermöglicht haben. Im Juni traf es zudem einen Teilnehmerkontext einer „Humanity Protocol“-Stiftung, der mindestens 17 Wallets betroffen haben soll, bevor Token im Anschluss deutlich an Wert verloren.
Google positioniert MPC außerdem explizit als Antwort auf Angriffe, die durch Künstliche Intelligenz (KI) und mittelfristig durch Quantencomputing verstärkt werden könnten. Für KI im Kontext von Krypto-Fraud führt Chainalysis an, dass 2025 KI-gestützte Scam-Verbindungen zu Tool-Anbietern im Schnitt 3,2 Millionen US-Dollar pro Operation ausmachten, während Scams ohne solche Verknüpfungen im Mittel bei 719.000 US-Dollar lagen – rund das 4,5-fache. Wichtig ist dabei: Der Bericht stellt nicht automatisch eine Kausalität her, sondern liefert vor allem einen Skalierungs-Effekt über den durchschnittlichen Schaden. Auf der Kryptografieseite nennt Google die langfristige Perspektive: Selbst wenn keine Quantenmaschine heute die relevanten Signaturen „bricht“, rückt Post-Quantum-Cryptography als Upgrade-Pfad näher. Google sagt, die Architektur sei so ausgelegt, dass spätere Umstellungen auf post-quantenfähige Signaturen unterstützt werden können, ohne dass Institutionen ihre Systeme komplett neu entwerfen müssen, sobald die jeweiligen Blockchain-Netzwerke die passende Kryptografie übernehmen.
Wie sich das in der täglichen Bankenpraxis übersetzen soll, beschreibt Google über einen typischen Policy-Flow. In einem Szenario könnte ein Kreditinstitut einen Anteil des Signing-Schlüssels in Google Cloud halten, einen zweiten in eigener Hardware und einen dritten bei einem konkurrierenden Cloud-Anbieter. Wenn das Institut Vermögenswerte verschieben will, fließt die Transaktion in ein System namens Confidential Space, wo ein Policy-Engine-Check beginnt, bevor überhaupt signiert wird. Zu den Regeln gehören nach Google etwa Limits für die Übertragungsbeträge, Beschränkungen für Ziel-Wallets oder die Notwendigkeit, dass mehrere Abteilungen zustimmen. Ergänzend nennt Google flexible Signing-Schwellen, etwa „zwei von drei“ oder „zwei von fünf Teilnehmern“, um eine Balance zwischen regulatorisch-opsseitiger Kontrolle und der Bequemlichkeit von Cloud-Infrastruktur zu erreichen. Genau hier liegt auch der strategische Zielkonflikt: Banken sollen Cloud nutzen, ohne dass ein einzelner Technologieanbieter vollständige Kontrolle über die entscheidenden Credentials erhält – allerdings bleibt die tatsächliche Sicherheitswirkung stark davon abhängig, wie Institute die Teilnehmerumgebungen absichern, wer Policy-Regeln ändern darf und wie konsequent sie Änderungen im Genehmigungsprozess kontrollieren.
Mit dem geplanten Markteintritt bringt Google zudem einen weiteren großen Cloud-Anbieter näher an ein Segment, das bereits von spezialisierten Krypto-Sicherheitsfirmen beliefert wird, etwa Fireblocks, Fordefi und BitGo. Google argumentiert dabei mit seinem Sicherheits-Know-how und dem Vorteil, dass es als neutraler Infrastruktur-Lieferant positioniert werden kann, sodass Institute ihre eigene Custody-Geschäftstätigkeit aufsetzen können, ohne zwangsläufig in direkte Anbieter-Wettbewerbe zu geraten. Zugleich folgt daraus eine nüchterne Konsequenz für Entscheider: Der Einsatz verteilter Schlüsselanteile reduziert zwar das Risiko des „einen kompromittierten Systems“, ersetzt aber nicht die Sorgfaltspflichten in der Lieferkette. Wie viel kritische Finanzinfrastruktur Institute langfristig Google anvertrauen wollen, hängt daher nicht nur von MPC selbst ab, sondern auch von der konkreten Konfiguration, den Betriebsprozessen und der Fähigkeit, Policy-Regeln sowie Zugriffskontrollen revisionssicher zu betreiben. Für die Branche dürfte spannend sein, ob Banken Google künftig als Sicherheitsstandard über einzelne Spezialanbieter hinaus sehen – oder ob MPC zunächst „parallel“ zu bestehenden Custody-Modellen eingesetzt wird.
Offen bleibt in der aktuellen Ankündigung auch der Punkt, der für die Wirtschaftlichkeit entscheidend ist: Google nennt zwar einen Starttermin für die kommerzielle Verfügbarkeit Anfang 2027, aber keine Preise und keine unabhängig verifizierten Performance-Vergleiche gegenüber etablierten Custody-Produkten. Gerade bei schnellen Signiervorgängen und bei komplexen Genehmigungsworkflows kann die Latenz- und Recovery-Performance im Betrieb den Unterschied machen. Für Unternehmen bedeutet das: Wer jetzt testet, sollte die Machbarkeit der Policy-Prüfung, die Governance der Teilnehmerrollen und die operativen Recovery-Szenarien eng mit den internen Anforderungen abgleichen – erst dann wird aus einer technologischen Sicherheitsbehauptung ein belastbares Betriebsmodell.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Google Multi-Party Compute: KI-sicheres Crypto-Custody für Banken startet 2027" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Google Multi-Party Compute: KI-sicheres Crypto-Custody für Banken startet 2027" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Google Multi-Party Compute: KI-sicheres Crypto-Custody für Banken startet 2027« bei Google Deutschland suchen, bei Bing oder Google News!