




Sicherheits-Recap: WordPress-, SonicWall- und SharePoint-0-Days sowie KI-Service-Angriffe
BERLIN / LONDON (IT BOLTWISE) – Innerhalb weniger Tage häufen sich Server- und Endpunkt-Exploits: WordPress-Core-Codeausführung, SonicWall-SMA-Zero-Days und ein SharePoint-RCE wurden teils schon vor Patch-Verfügbarkeit in freier Wildbahn missbraucht. Dazu kommen ein OpenSSL-DoS mit nur 11 Bytes, neue Malware-Frameworks zur Abgreifung von Krypto-Seed-Phrasen und eine Botnet-Jagd auf öffentlich erreichbare KI-Services. Der Recap zeigt nicht nur, was […]
Cyber-Wochenrückblick: WordPress RCE, SonicWall 0-Days, SharePoint-Ketten und KI-Angriffe
WASHINGTON / LONDON (IT BOLTWISE) – Diese Woche zeigt, wie schnell Angreifer aus kleinen Eingaben große Folgen ableiten: von WordPress-Core-RCE nach einem Request bis zu angegriffenen VPN-Appliances und neu in der KEV gelisteten SharePoint-Lücken. Besonders kritisch ist, dass mehrere Fälle vor der Patch-Verfügbarkeit bereits in der Praxis missbraucht wurden. Dazu kommen DoS-Probleme in OpenSSL, neue […]
KI-gestützter Botnet-Betrieb: Gemini CLI macht C&C-Operationen portierbar
LONDON / MÜNCHEN / LONDON (IT BOLTWISE) – Eine Untersuchung zeigt, wie ein russischsprachiger Angreifer mit der Gemini-CLI einer Künstlichen Intelligenz eine komplette Botnet- und Command-and-Control-Infrastruktur auslagert. Laut Analyse von 200 Sitzungslogs zwischen 19. März und 21. April 2026 erledigt die KI dabei nicht nur Code-Arbeit, sondern auch Migration, Debugging und Bot-Management. Besonders brisant: Das […]
KI-gestützter Botnet-Betrieb: Gemini-CLI liefert Angreifern ein portables C&C-„Baukasten“-Modell
LONDON (IT BOLTWISE) – Eine neue Fallanalyse zeigt, wie ein einzelner Angreifer Künstliche Intelligenz mit Gemini-CLI nutzt, um ein Botnet aus acht PCs einer Zahnarztpraxis zu steuern. Entscheidend ist nicht nur die Automatisierung einzelner Schritte, sondern die extrem kompakte C&C-Architektur: Laut Analyse passen die kompletten Befehls- und Serverkomponenten in nur wenige Kilobytes, wodurch der Betrieb […]
Hook v3: 107-Befehliger Banking-Trojaner tarnt sich mit Overlay-Techniken
LONDON (IT BOLTWISE) – Künstliche Intelligenz hilft Angreifern zunehmend beim Täuschen, doch der neue Banking-Trojaner Hook v3 zeigt, wie stark klassische Malware längst „multiklassig“ geworden ist. Sicherheitsforscher identifizierten eine Version mit 107 Fernsteuerungsbefehlen, darunter 38 komplett neu. Besonders kritisch: Hook v3 kann Live-Streaming auslösen, gesperrte Bildschirme manipulieren und Nutzeroberflächen so überlagern, dass Datendiebstahl bis zu […]
Security-Newsletter: Ransomware, WordPress-RCE und KI-Tool-Leaks im Fokus
LONDON (IT BOLTWISE) – In mehreren aktuellen Cyber-Meldungen treffen klassischer Ransomware-Betrug, technische Schwachstellen in WordPress und moderne KI-Workflows aufeinander. Besonders auffällig: Angreifer nutzen kompromittierte Repositories und KI-gestützte Entwicklungsumgebungen, um Zugangsdaten und sensible Daten abzugreifen. Dazu kommen neue Hinweise auf Malware-as-a-Service, DDoS-Weiterleitungen und großskalige Ausnutzungen von CMS-Systemen. Für Unternehmen heißt das vor allem: Patch-Disziplin, Identitätsabsicherung und […]
NadMesh: Botnet jagt KI-Services nach Cloud-Keys und Kubernetes-Tokens
LONDON (IT BOLTWISE) – Ein Go-Botnet namens NadMesh scannt gezielt exponierte KI-Dienste und versucht, über offene Schnittstellen an Cloud-Keys sowie Kubernetes-Token zu gelangen. Die Auswertung eines QiAnXin-XLab-Reports zeigt zahlreiche Inkonsistenzen in den eigenen Operator-Statistiken, aber klare Hinweise auf echte Ausnutzung. Besonders betroffen sind Faktoren, die Unternehmen oft zu spät absichern: öffentliche Docker-APIs, Jenkins-Schnittstellen und ungeschützte […]
Cyberangriffe in Deutschland: Wiesbaden, Kliniken und Justiz unter Druck
WIESBADEN / BERLIN / LONDON (IT BOLTWISE) – Mehrere Bundesländer melden aktuell gravierende Cyberstörungen: Wiesbaden kämpft mit DDoS und Bot-Angriffen, zeitgleich gab es IT-Ausfälle in Kliniken und in der Berliner Justiz. Besonders kritisch ist, dass fehlerhafte Updates in zentralen IT-Services die Rechtspflege ausbremsen können. Zusätzlich rückt der Datenabfluss bei Versorgern in den Fokus, während Verwaltungen […]
TuxBot v3 Evolution: Hinweis auf LLM-unterstützte IoT-Botnet-Entwicklung
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben ein zuvor nicht dokumentiertes IoT-Botnet-Framework namens TuxBot v3 Evolution, das offenbar mit Unterstützung durch ein LLM entstanden ist. In den analysierten Artefakten liefert die KI zwar Botnet-Code, aber mit übersehenen Sicherheits- und Funktionsdetails: Mehrere Implementierungsstellen sollen nicht zuverlässig arbeiten. Auffällig sind die modularen Komponenten, darunter ein Go-basiertes Command-and-Control-System, ein […]
Kompromittierte AsyncAPI-npm-Packages verteilen Multi-Stage Botnet-Loader via IPFS
BERLIN / LONDON (IT BOLTWISE) – Vier kompromittierte npm-Pakete aus dem @asyncapi-Namespace verteilen einen mehrstufigen Botnet-Loader. Die Malware wird nicht über install-Skripte ausgelöst, sondern beim Laden der Bibliothek via require() in Node.js, lädt dann verschlüsselte Folgekomponenten per IPFS nach. Als Kommunikations-Backbone dienen mehrere C2-Kanäle einschließlich HTTP, Nostr-Relays, BitTorrent DHT, libp2p und Ethereum-Smart-Contracts. Entscheidend: Die Veröffentlichung […]
NPM: 148 „Student-Proxies“ wurden zu Browser-DDoS-Botnetzen
LONDON (IT BOLTWISE) – Eine Angriffsserie mit 148 npm-Paketen tarnte sich als „Student-Proxy“ und verwandelte Browser in ein DDoS-Botnetz. Laut Analyse von JFrog lief die Kampagne Anfang Mai rund zwei Wochen und nutzte dabei einen Proxy-Client als Zustellmechanismus. Im Kern wird nicht beim npm-Installieren zugeschlagen, sondern erst im geöffneten Tab: Remote-Code wird nachgeladen und anschließend […]
148 getarnte npm-Pakete verwandeln Browser-Proxies in DDoS-Botnetze
LONDON (IT BOLTWISE) – Eine neu analysierte npm-Kampagne nutzt 148 scheinbare Proxy-Tools als getarnte Botnet-Zellen: Jeder, der eine Proxy-Seite im Browser öffnet, gerät in den Datenstrom. Laut der Untersuchung bleibt die Schadlogik bewusst außerhalb des Install-Prozesses, um gängige Prüfmechanismen zur Build-Zeit zu umgehen. Stattdessen laden die Pakete zur Laufzeit Remote-Code über einen mutable CDN-Zweig und […]
Lurking Lizard: 230 Domains für illegales Proxy-Netzwerk per Fake-Apps
BERLIN / LONDON (IT BOLTWISE) – Die Gruppe „Lurking Lizard“ macht aus kompromittierten Smartphones illegale Proxy-Knoten und lenkt damit Datenverkehr über fremde IP-Adressen um. Laut Analysen der Infrastruktur wurden mehr als 230 Domains für die Verbreitung der Schadsoftware genutzt. Besonders kritisch: Die Kampagne missbraucht legitime Installationspfade, darunter gefälschte Versionen populärer Tools und manipulierte Einträge in […]
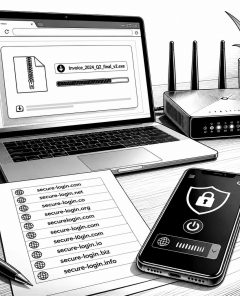
Lurking Lizard missbraucht Fake-7-Zip-Installer für Residential-Proxy-Botnetze
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben einen Angriffsketten-Ansatz, bei dem trojanisierte Desktop-Installer und mobile App-Lockmittel Geräte in ein Proxy-Botnetz ziehen. Der Täterbetrieb läuft über hunderte lookalike Domains und nutzt ein mehrstufiges Lebenszyklusmodell von Akquise über Proxy-Infrastruktur bis zur Monetarisierung. Besonders kritisch: Google hat im Januar Teile einer beteiligten Proxy-Infrastruktur bereits heruntergefahren, und die […]
RedWing-Malware: Android-Spyware trifft 82 Banken und schlägt Smart-TVs als Proxy-Knoten
LONDON (IT BOLTWISE) – Ermittler haben mit RedWing eine Android-Spyware identifiziert, die als Abo-Modell über Telegram als Malware-as-a-Service angeboten wird. Besonders kritisch: Die Kampagne zielt auf Banking-Zugänge und kann 2FA-Codes über gefälschte Anmeldeoberflächen abgreifen. Parallel ist ein Botnetz aus Millionen Smart-TVs als Proxy-Infrastruktur entdeckt worden, inklusive beschlagnahmter Domain-Hubs. Für Unternehmen und Betreiber bedeutet das: Patch- […]
NetNut-Botnetz zerschlagen: 2 Mio. Smart-TVs betroffen, RedWing-Abwehr dringend
LONDON (IT BOLTWISE) – US-Behörden und Google Threat Intelligence haben das NetNut-Residential-Proxy-Netzwerk mit mindestens zwei Millionen kompromittierten Smart-TVs und Android-Streaming-Boxen gekappt. Parallel warnen Forscher vor „RedWing“, einer neuen Android-Spionagesoftware, die als Malware-as-a-Service über Telegram für rund 280 Euro im Monat vermarktet wird. Der Vorfall zeigt, wie schnell IoT-Geräte und Apps zu Eintrittspunkten für Credential-Angriffe, Werbefraud […]
Ubiquiti fixt kritische UniFi-Sicherheitslücken in Connect, Talk, Access, Protect und OS
SAN FRANCISCO / LONDON (IT BOLTWISE) – Ubiquiti liefert Updates für mehrere kritische UniFi-Sicherheitslücken nach, die bis hin zu Privilege Escalation und Command-Injection auf Host-Systemen führen können. Betroffen sind UniFi Connect, UniFi Talk, UniFi Access, UniFi Protect sowie UniFi OS. Zwar gibt es laut Bericht keine Hinweise auf aktive Ausnutzung, dennoch stuft CISA Teile der […]
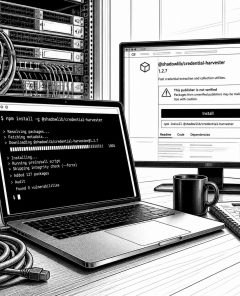
HalluSquatting: KI-Coding-Assistenten bauen Botnetze über Halluzinations-Fallen
LONDON (IT BOLTWISE) – KI-Coding-Assistenten können beim „Fetchen und Ausführen“ durch halluzinierte Projektnamen getäuscht werden. Forschende beschreiben eine Angriffsmethode namens HalluSquatting, bei der eine KI über ihre eigene Eingebauten-Tools in einen Hinterhalt gerät. Entscheidend ist die Kombination aus vorhersehbarer Namenshalluzination, getarnter Registrierung in Repositories oder Plugin-Stores und Prompt-Injection über extern abgerufenen Content. In Tests führte […]
KI und Browser-Funktionen: Wenn Cyberangriffe schon beim Trusted-Path ansetzen
LONDON (IT BOLTWISE) – In dieser Sicherheitswoche zeigen gleich mehrere Fälle, wie wenig „clever“ Angriffe oft sein müssen, wenn frühe Vertrauenspunkte falsch gesetzt sind. Besonders brisant: KI-gestützte Malware nutzt eine reale Browser-Funktion (File System Access API), um das Ransomware-Versprechen direkt im Browser umzusetzen. Gleichzeitig werden Botnetze über Haushaltsgeräte als Proxy-Infrastruktur missbraucht und Angriffsketten mit Täuschung […]
Proxy-Botnetze, Browser-Ransomware und KI-Agenten: Das Sicherheits-Update der Woche
LONDON / LONDON (IT BOLTWISE) – In dieser Woche zeigt sich ein wiederkehrendes Muster: Angreifer missbrauchen „normale“ Bausteine wie Geräte-Routing, Abhängigkeiten, Identitäts-Workflows und Browser-Funktionen, statt auf spektakuläre Null-Tage zu setzen. Besonders auffällig sind zwei Themenstränge, die sich gegenseitig verstärken: große Botnetze über Residential Proxies und neue Ransomware-Angriffe, die im Browser selbst ablaufen. Dazu kommen KI-gestützte […]
FBI und Google stoppen NetNut-Botnetz und treffen Alarum Technologies stark
TEL AVIV / LONDON (IT BOLTWISE) – FBI und Google haben im Juli 2026 den Proxy-Dienst NetNut lahmgelegt und den Zugriff auf mehr als zwei Millionen Endgeräte gekappt. Ermittler gehen davon aus, dass das Netzwerk ohne Wissen der Besitzer Smart-TVs, Streaming-Boxen und Android-Geräte als Proxys missbrauchte. Parallel reagierte Google mit deaktivierten Konten und Updates für […]
25,5 Millionen Betrugsversuche: Apples iOS 27 bringt „Trust Insights“
STUTTGART / LONDON (IT BOLTWISE) – In Deutschland blockierten Sicherheitsanbieter in den ersten vier Monaten 2026 mehr als 25,5 Millionen Betrugsversuche auf Mobilgeräten. Besonders häufig sind Scams: Über 78 Prozent der erkannten Bedrohungen entfallen darauf. Apple reagiert mit iOS 27 und dem Sicherheits-Framework „Trust Insights“, das Social-Engineering-Betrug in Echtzeit erkennen soll. Parallel zeigen neue Angriffsformen […]
KI-Phishing und NFC-Betrug: Angriffe auf Smartphones explodieren 2026
STUTTGART / LONDON (IT BOLTWISE) – Sicherheitsberichte zeigen 2026 einen massiven Anstieg von KI-gestütztem Smartphone-Phishing und NFC-Betrug. Besonders Device-Code-Angriffe greifen Android-Nutzer offenbar deutlich stärker an als zuvor. Parallel dazu werden auch Dateiaustauschfunktionen wie AirDrop und Quick Share als Angriffsfläche relevant, während Hersteller mit schnellen Patches reagieren. Der Bericht verbindet die technischen Ursachen mit konkreten Gegenmaßnahmen […]
Google/FBI zerschlagen NetNut-Popa: Millionen Android-Proxies und neue Kernel-Root-Lücke
LONDON (IT BOLTWISE) – Google und das FBI haben das NetNut-Residential-Proxy-Netzwerk mit rund zwei Millionen infizierten Android-Geräten abgeschaltet. Im Zentrum stand ein Proxy-Missbrauch über eingebettete SDKs in IPTV- und Streaming-Apps. Parallel wird mit CVE-2026-46242 eine Kernel-Schwachstelle bekannt, die unter bestimmten Bedingungen Root-Zugriff ermöglicht. Für Unternehmen und Nutzer wird damit einmal mehr klar, wie eng App-Supply-Chain, […]
 #Sophos
 #AmazonPrime
 #Bestseller

