
LONDON (IT BOLTWISE) – Eine groß angelegte Watering-Hole-Kampagne zielt auf iOS- und Android-Nutzer, sobald sie kompromittierte oder fälschlich nachgebaute Websites öffnen. Die Angreifer kombinieren JavaScript-Profiling mit plattform-spezifischen N-Day-Exploit-Ketten, um ohne Nutzerinteraktion Daten wie Cookies, Standortinformationen und Chat-Inhalte abzugreifen. Ein wichtiger Hebel ist dabei das Manipulieren eines weit verbreiteten SEO-Trackers über eine Web-Analytics-Komponente. Apple und Google haben die betroffenen Schwachstellen inzwischen gepatcht, sodass aktuelle Sicherheitsupdates entscheidend sind.
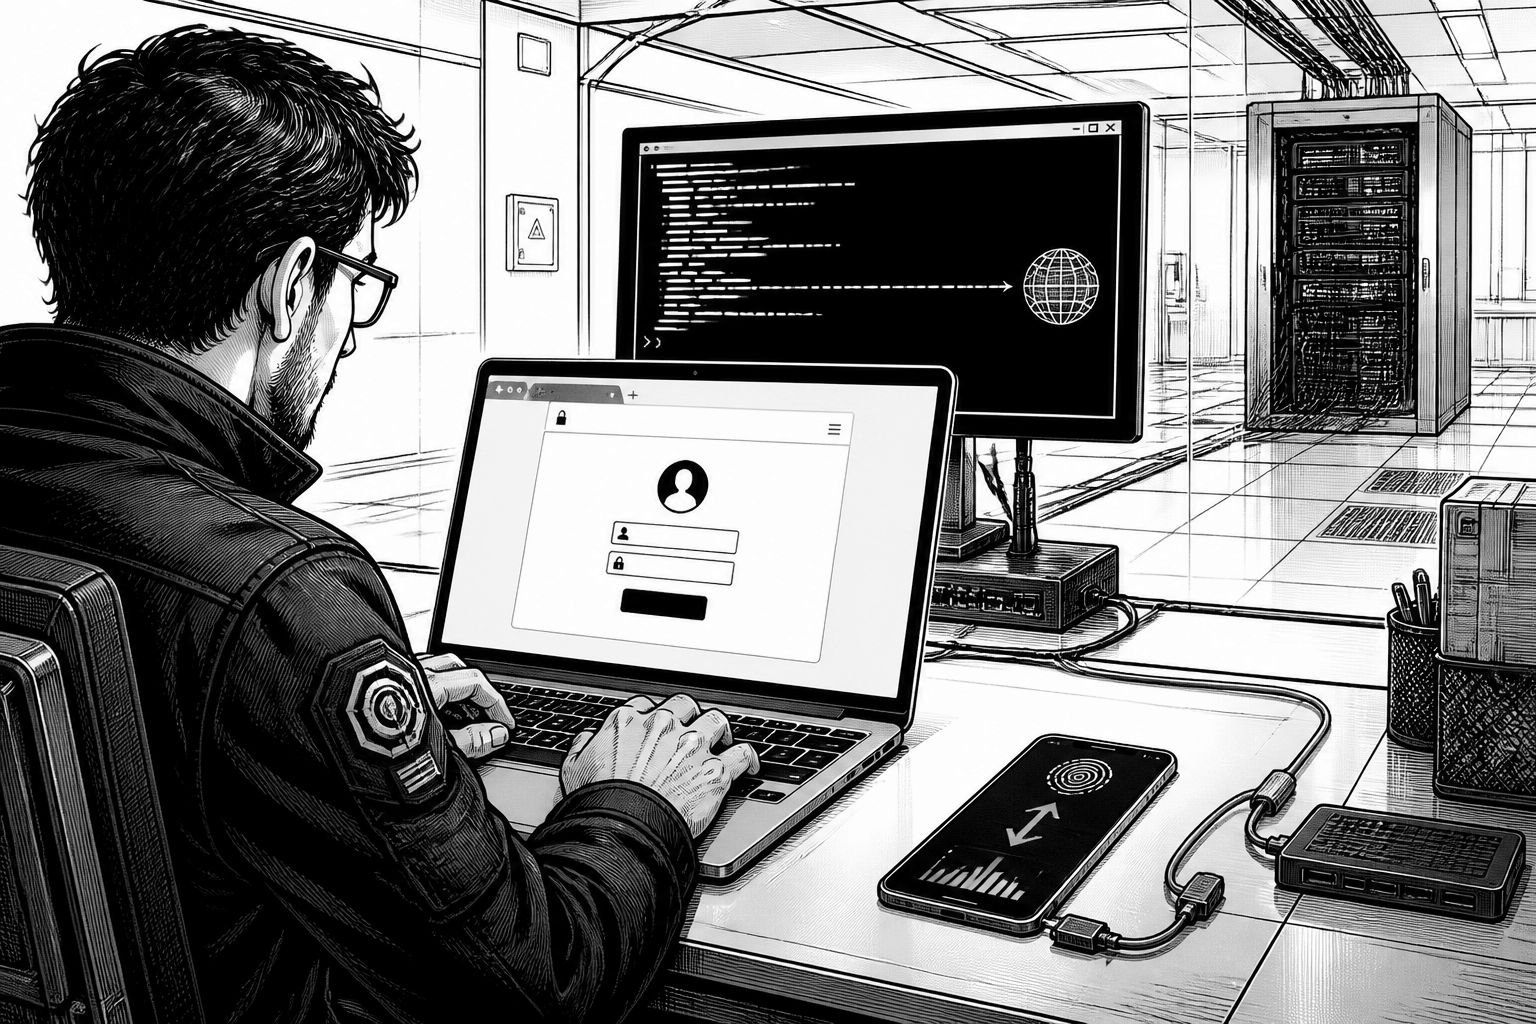
Die aktuelle Angriffslogik wirkt auf den ersten Blick wie ein klassischer Watering-Hole-Ansatz: Statt direkt auf Phishing-Links zu setzen, kompromittieren Angreifer Websites oder spiegeln legitime Portale nach, um Besucher in eine präparierte Ausführungskette zu ziehen. Im konkreten Fall geht es um eine Kampagne, die laut den Ergebnissen des Sicherheitsanbieters Sekoia iOS- und Android-Nutzer trifft, sobald diese kompromittierte oder täuschend echte Seiten aufrufen. Auffällig ist dabei, dass der Einstieg nicht über einen „Klick“ funktioniert, sondern über ein Profiling im Browser: Ein JavaScript-Stage sammelt Informationen und entscheidet anschließend, welcher Exploit-Pfad für die jeweilige Plattform sinnvoll ist.
Technisch setzt die Kampagne auf eine mehrstufige Schleife aus Erkennung und Ausnutzung. Zu Beginn läuft auf der besuchten Seite JavaScript, das vor allem Browser- und Geräteparameter ermittelt, darunter die Browser-Version, um „platform-specific n-day exploit chains“ ohne Nutzerinteraktion nachzuladen. Diese Grundlage ist entscheidend, weil moderne Exploit-Ketten häufig stark versioniert sind: Ein Payload, der auf einer bestimmten iOS- oder Android-Version zuverlässig arbeitet, kann auf einer anderen Version ins Leere laufen. Erst nachdem das Ziel sozusagen „vermessen“ ist, schiebt der Command-and-Control-Server (C2) die passende Kette nach.
Für die Aufklärung nennt Sekoia mehrere konkrete Vektoren, die das Zielprofiling unterstützen. Dazu gehören kompromittierte legitime Seiten aus unterschiedlichen Branchen und Regionen, darunter ein ukrainischer Gasproduzent, eine US-amerikanische Chemie-Branchenvereinigung sowie ein militärnahes Angebot in Bulgarien. Zusätzlich wurden Lookalike-Domains identifiziert, die unter anderem eine „America250“-Darstellung sowie eine Raffles-London-Umgebung am OWO-Hotel imitieren; dabei spielt das Modell „Adversary-in-the-middle“ eine Rolle, bei dem Inhalte über eine manipulierte Position zwischen Ziel und Quelle umgeleitet werden. Besonders praxisrelevant ist außerdem die Entdeckung, dass der Angreifer die ukrainische Web-Analytics-Lösung Plerdy kompromittiert und einen SEO-Tracker verändert hat, der nach Angaben des Unternehmens auf tausenden Websites geladen wurde, „mostly in Ukraine“, in einem Zeitraum zwischen dem 27. August und dem 3. September.
Die eigentliche Schadwirkung beschreibt Sekoia über eine Reihe namentlich genannter Schwachstellen (CVE-IDs), die auf unterschiedliche Datenklassen zielen. Für iOS werden unter anderem CVE-2025-43529 und CVE-2024-27834 in iOS 16.7 genannt, wobei der Payload Cookies im Safari-Speicher adressiert. Für neuere iOS-Varianten (u. a. iOS 18.5) kommen weitere CVEs zusammen, darunter CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 und CVE-2025-43520; hier geht es laut Analyse um das Auslesen und Aggregieren von WhatsApp- und Telegram-Daten, Keychain-Zugriffsdaten, Standortinformationen sowie Fotos. Auf Android betrifft der Payload Chrome für Android 139 bis 145 (mit Ausnahme von 143) und nutzt CVE-2026-3910 sowie CVE-2025-27038, wobei AndroSnitch eingesetzt wird, um Chrome-Cookies, Login-Daten, Browserverlauf sowie gespeicherte WiFi-Zugangsdaten zu sammeln.
Für die Zuordnung ist wichtig, wie die Belege formuliert werden: Sekoia ordnet die Operation mit „moderate-to-high confidence“ dem APT29 zu, das auch als „Midnight Blizzard“ bekannt ist, und verweist dabei auf Ähnlichkeiten zu früheren Watering-Hole-Angriffen, Infrastruktur-Überschneidungen sowie auf eine kompromittierte Seite, die mit einer APT29-Aktion aus dem Jahr 2025 in Verbindung gebracht wurde. Gleichzeitig erwähnt das Unternehmen, dass in den untersuchten Ketten vier weitere Schwachstellen in „unreachable code“ oder alternativen Exploitpfaden identifiziert wurden, jedoch nicht verwendet. Für die praktische Risikobewertung zählt zudem die Beobachtung, dass keine der Payloads Persistenz etabliert: Ein Neustart soll die schädliche Aktivität beenden, bis die betroffene Person erneut eine kompromittierte Seite aufruft.
Markt- und Umsetzungsrelevanz hat die Meldung vor allem, weil Apple und Google die betroffenen Schwachstellen inzwischen gepatcht haben, und zwar so weit, dass die Fixes auch in ältere iOS-Releases eingespielt wurden. Das verschiebt die Handlung von „Forensik und Notfallreaktion“ hin zu einem klaren Update-Fokus: Wer iPhone oder Android-Gerät länger ohne aktuelle Sicherheitsstände betreibt, erhöht die Wahrscheinlichkeit, überhaupt in einen verwertbaren Exploit-Pfad zu geraten. Daneben zeigt die Kampagnenbeschreibung, wie wichtig es ist, dass nicht nur Endgeräte gehärtet werden, sondern auch der Browser- und Web-Ökosystem-Bereich Aufmerksamkeit bekommt: Manipulierte Drittanbieter-Skripte oder SEO-Tracker können eine ganze Verteilerlandschaft in einen Angriffsverstärker verwandeln.
Für Unternehmen, die ihre Mitarbeiter schützen wollen, ergibt sich daraus ein doppelter Schutzansatz. Einerseits müssen Mobilgeräte konsequent auf den neuesten Patch-Stand gebracht werden, weil die Ketten explizit „version-sensitive“ sind. Andererseits wird auch der Endpunkt „Organisationskonto“ relevanter, weil die Angriffe in eine breitere Cyber-Operations-Landschaft eingebettet sind: Eine andere Sicherheitsmeldung im Text beschreibt etwa, dass Adaptive Security mit KI-gestützten Agenten E-Mail-Intent und Kontext analysiert, um Phishing, Business-E-Mail-Compromise und Invoice-Fraud zu identifizieren und dabei eine 14-tägige Read-only-Analyse in Microsoft 365 oder Google Workspace vornimmt. Genau diese Kombination aus schnellem Patchen und besserer Sicht auf Kontobetrug reduziert die Angriffsoberfläche, selbst wenn das initiale Eindringen über Web-Infrastruktur läuft.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "APT29-Operation nutzt Zero-Click-N-Day-Exploits gegen iOS und Android" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "APT29-Operation nutzt Zero-Click-N-Day-Exploits gegen iOS und Android" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »APT29-Operation nutzt Zero-Click-N-Day-Exploits gegen iOS und Android« bei Google Deutschland suchen, bei Bing oder Google News!