
UKRAINE / LONDON (IT BOLTWISE) – Die ukrainische Sicherheitsbehörde CERT-UA warnt vor unautorisiertem Fernzugriff auf Dahua-Videoüberwachung, der über P2P-Funktionalitäten und Schwächen bei der Authentifizierung funktioniert. Als Einstieg dient häufig Easy4IP, das Kameras per QR-Code oder Seriennummer in eine Smartphone- oder Web-Verbindung bringt. Die Behörde nennt ein berechenbares Serienmuster, das Angreifern Skalierung per Bruteforce erleichtert, und verweist zudem auf bekannte Lücken wie CVE-2021-33044 und CVE-2021-33045. Betroffene sollen P2P deaktivieren, Exposition ins Internet vermeiden und die Firmware aktualisieren.
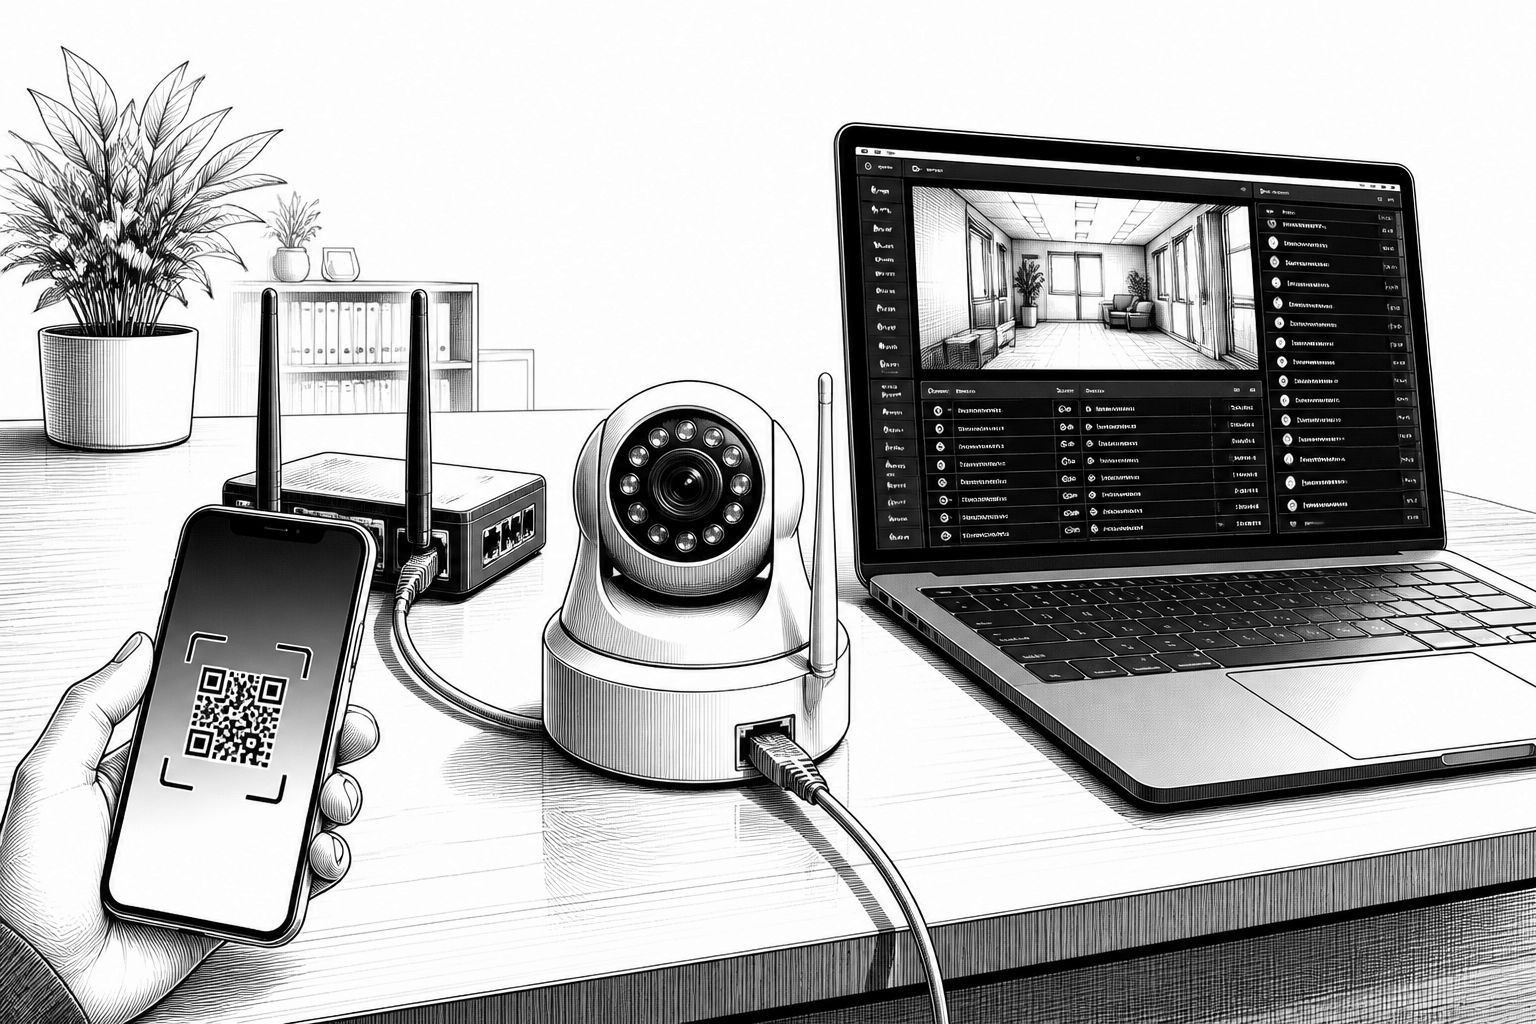
Die Warnung aus der Ukraine trifft vor allem Betreiber kleiner Installationen: Wenn Dahua-IP-Kameras und DVRs mit aktiver P2P-Funktion betrieben werden, reicht unter Umständen ein entferntes, automatisiertes Vorgehen aus, um den Zugriff auf Videoströme zu übernehmen. CERT-UA und der State Special Communications Service of Ukraine (SSSCIP) beschreiben Fälle, in denen Angreifer nicht nur den Stream kompromittieren, sondern auch Gerätekonfigurationen verändern und anschließend Drittzugangskonten anlegen. Für IT- und Security-Teams ist daran weniger die reine Existenz von Schwachstellen entscheidend, sondern die Kombination aus einfacher Gerätekopplung, schwachen Authentifizierungsbarrieren und Mechanismen, die den Einstieg großskalig begünstigen.
Technisch setzt die anfängliche Reichweite der Angriffe laut CERT-UA häufig bei Easy4IP an, einer P2P-Plattform, über die Nutzer ihre Dahua-Geräte für die Überwachung von Zuhause oder kleinen Büros verbinden. Das System ermöglicht den Fernzugriff per Smartphone-App oder Webbrowser, typischerweise über das Scannen eines QR-Codes oder das Eingeben der Hardware-Seriennummer. Genau hier liegt laut Behörde ein skalierbarer Engpass für den Angreifer: Die Seriennummern sollen eine vorhersehbare Struktur besitzen, bei der ein zehn Zeichen langer Modellpräfix für eine Gerätefamilie identisch bleibt und ein fünf Zeichen langer hexadezimaler Zähler fast sequentiell ansteigt. Dadurch lässt sich die Seriennummernvergabe rechnerisch antizipieren; wenn das Ziel zudem über die Cloud-Komponente erreichbar ist, können Angreifer ihre Versuche aufbauen, ohne sofort an Rate-Limits oder Sperrmechanismen zu stoßen.
Damit wird ein klassisches Sicherheitsmodell ausgehebelt: Selbst Geräte, die nicht direkt ins Internet geroutet sind, bleiben dem Risiko ausgesetzt, weil P2P-Funktionalität und Cloud-Relay den indirekten Zugang ermöglichen. CERT-UA betont sinngemäß, dass die Annahme, die Seriennummer sei niemandem bekannt, nicht als Sicherheitsargument taugt. Die Authentifizierung selbst wird dabei auf unterschiedliche Weise unterlaufen: über schwache oder bekannte Passwörter, über die Ausnutzung von Authentifizierungs-Bypass-Lücken in veralteter Firmware sowie über konkrete bekannte CVEs. Genannt werden u. a. CVE-2021-33044 und CVE-2021-33045, die als Grundlage dienen, um Schranken zu umgehen, und damit eine Art „passwortlose“ Logik im kompromittierten Zustand möglich machen.
Für die Erkennung nennen die Behörden mehrere Indikatoren aus dem betrieblichen Alltag von Video-Installationen. Dazu zählen das Auftauchen unbekannter Konten, unerwartete Änderungen an der Gerätekonfiguration sowie Audit-Logs mit Authentifizierungsvorgängen über das proprietäre Herstellerprotokoll DVRIP. Auffällig ist dabei besonders, dass die Einträge aus einer lokalen Adresse (127.0.0.1) stammen sollen, was häufig zu dem Muster „P2P-Zugriff aus einer Tunnel- oder lokalen Proxy-Logik“ passt. Als Gegenmaßnahmen empfiehlt CERT-UA, die P2P-Funktion zu deaktivieren, sofern sie nicht zwingend benötigt wird, die Geräte nicht direkt öffentlich zu exponieren und die Software aktuell zu halten. Welche Geräte genau betroffen waren und zu welchem Zeitpunkt die Kompromittierungen stattfanden, blieb in der Meldung offen; ebenso wurde keine Verantwortlichkeit für die Aktivität öffentlich zugeordnet.
Die Details der Vorgehensweise ähneln laut Quelle zwei Aktivitätsclustern, die sich auf IP-Kameras in der Region Ukraine und auch in weiteren Ländern beziehen. In einem beschriebenen Cluster wird die Vorgehensweise auf den Einsatz mehrerer Schwachstellen gestützt, die nicht nur Authentifizierung, sondern auch Informationsabfluss und Remote-Code-Ausführung umfassen. Genannt werden dabei u. a. eine Authentifizierungsumgehung bei Hikvision (CVE-2021-33044 und CVE-2021-33045 werden im Dahua-Kontext geführt), außerdem Schwächen, die Credential-Leaks ermöglichen (wie CVE-2020-25078 und CVE-2020-25169 im beschriebenen Mix) und Lücken bei weiteren Herstellern. Parallel dazu werden Router- und Kamera-Umgebungen adressiert, unter anderem bei TP-Link und MikroTik, wobei auch hier konkrete CVEs genannt werden. In einem zweiten Cluster, das als „Operation CameraSwarm“ beschrieben wird, heißt es, dass in einem Zeitraum zwischen dem 17. Juni und dem 22. Juli 2026 tausende Dahua-Kameras kompromittiert wurden, unter anderem durch Kombination aus Credential-Bruteforce und der CVE-Kette rund um CVE-2021-33044/CVE-2021-33045. Auffällig ist das Muster der Persistenz: Angreifer sollen nach dem Eindringen ein dauerhaftes Backdoor-Konto eingerichtet haben, das Passwortänderungen und in vielen Fällen sogar einen Werksreset überdauern kann.
Für Unternehmen und Behörden folgt daraus eine Priorisierung, die über „Firmware updaten“ hinausgeht. Video- und Access-Systeme werden in der Praxis oft als „halb-offline“ Infrastruktur betrieben, aber P2P-Features und Cloud-Relays schaffen versteckte Angriffsflächen, insbesondere wenn die Gerätekopplung über Seriennummern oder leicht vorhersagbare Parameter erfolgt. Praktisch heißt das: Ein Verzicht auf P2P, saubere Netzwerksegmentierung, das konsequente Schließen proprietärer Verwaltungsports und ein konsequentes Monitoring von Geräte-/Systemevents werden zur Pflicht, nicht zur Kür. Besonders wichtig ist dabei, dass Log- und Alarmregeln die typischen Spuren solcher Angriffe verstehen: unbekannte Konten, Konfigurationsänderungen und Audit-Einträge mit nicht plausiblen lokalen Adressmustern sollten dabei nicht als „seltene Adminaktion“ abgetan werden, sondern als mögliches Kompromittierungszeichen.
In der Breite steht außerdem ein industriepolitischer Punkt im Raum: Kettenangriffe auf IoT- und Video-Ökosysteme zeigen, wie stark Angreifer von standardisierten Management-Schnittstellen, wiederkehrenden Installationsmustern und skalierbarer Identifikation profitieren. Die Sicherheitsmeldungen aus Europa und der NATO-Umgebung, die in der Quelle erwähnt werden, ordnen Videoüberwachung zudem als potenzielles Werkzeug für Aufklärung ein. Für Betreiber bedeutet das, dass die Bedrohung nicht nur die Privatsphäre einzelner Kameras berührt, sondern auch die Integrität der gesamten Betriebsumgebung. Wer jetzt nachzieht, muss daher nicht nur einzelne Geräte patchen, sondern die Produktivprozesse rund um Provisioning, Zugriffspolitik und Reaktionsfähigkeit für Vorfälle mit Videoanlagen neu justieren.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CERT-UA warnt: Dahua-IP-Kameras per P2P-Zugriff und Seriennummer-Bruteforce gekapert" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CERT-UA warnt: Dahua-IP-Kameras per P2P-Zugriff und Seriennummer-Bruteforce gekapert" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CERT-UA warnt: Dahua-IP-Kameras per P2P-Zugriff und Seriennummer-Bruteforce gekapert« bei Google Deutschland suchen, bei Bing oder Google News!