
LONDON (IT BOLTWISE) – NGINX hat mit den Versionen 1.30.6 und 1.31.7 fünf Sicherheitslücken geschlossen, darunter drei Speicherfehler mit Absturz- oder Code-Ausführungsrisiko. Zusätzlich beschreibt F5 eine TLS-Sitzungs-Fälschung, die clientseitige Zertifikatsprüfungen offenbar umgehen könnte, wenn auch nur nicht-deterministisch. Kritisch ist außerdem ein HTTP/3-Parsing-Fehler, der im Zusammenspiel mit aktivem Request Buffering zusätzliche Bytes in eine Anfrageeinspeisen kann. Für Betreiber zählt jetzt vor allem: Upgrade statt Workarounds, aber Konfigurationen lassen sich über nginx -T gezielt verifizieren.
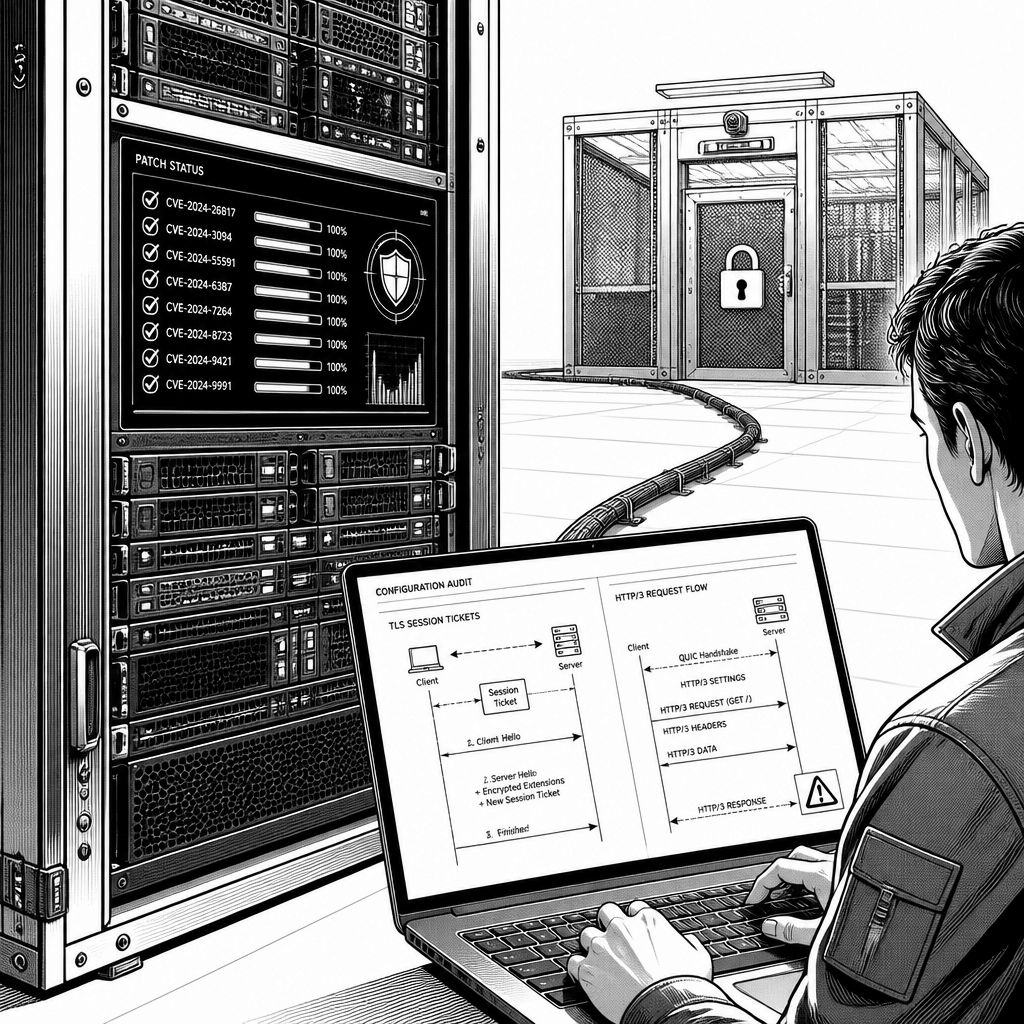
NGINX hat am 14. Oktober Versionen 1.30.6 und 1.31.7 veröffentlicht, um fünf Sicherheitslücken zu beheben. F5 ordnet dabei insbesondere die drei Speicherfehler als potenziell kritisch ein: Sie betreffen einen Worker-Prozess und können diesen zum Absturz bringen oder laut Bewertung sogar eine Code-Ausführung ermöglichen. NGINX selbst stuft alle fünf Lücken als „medium“ ein – im Betrieb macht das jedoch weniger den Unterschied, als die konkrete Exponierung in der jeweiligen NGINX-Konfiguration. Laut Hinweistext waren die beschriebenen Schwachstellen in diesem Umfang zuvor in jeder NGINX-Version seit Mai 2005 vorhanden, wobei jeweils bestimmte Direktiven und Ausweichpfade erfüllt sein müssen, damit ein Angriff ausnutzbar wird.
Technisch interessant ist vor allem, wie eng die Angriffsoberflächen an spezielle Konfigurationskombinationen gekoppelt sind. Eine Heap-Overflow-Lücke (CVE-2026-15176) setzt eine Konstellation voraus, in der ein alias mit rewrite eingesetzt wird und zusätzlich irgendwo Werte verarbeitet werden, die aus $request_filename abgeleitet sind – etwa über return, set, if, add_header oder bestimmte Varianten von access_log. F5 nennt dafür als betroffene Range „0.1.29 bis 1.31.6“ und empfiehlt als Gegenmaßnahme ausdrücklich, in der betroffenen Location kein alias zu verwenden und $request_filename dort zu vermeiden. Ähnlich spezifisch ist die zweite Heap-Overflow-Lücke (CVE-2026-93479), die bei einem Regex-map greift, wenn dessen Capture-Gruppen so weiterverwendet werden, dass die Variablen bereits vor dem eigentlichen Map-Output ausgewertet werden – F5 rät hier zu named captures und zur Nutzung nur innerhalb des Blocks, in dem der Match stattfindet.
Die dritte Speicherschwachstelle (CVE-2026-97205) ist ein Use-after-free im Worker-Prozess und hängt an aio zusammen mit einer SSI-Seite (Server-Side Includes) mit „include virtual“-Kommandos. Auslöser ist hier der Parallelismus, den NGINX bei SSI-Einschüben ermöglicht: Bestimmte enthaltene Requests können damit gleichzeitig laufen, während asynchrone Operationen Speicher freigeben können, den andere noch referenzieren. Als Range nennt F5 „0.8.11 bis 1.31.6“; als Workaround empfiehlt der Text, entweder aio abzuschalten oder keine SSI-Seiten auszuliefern. Ergänzend dazu kommt eine HTTP/3-Lücke (CVE-2026-95101) hinzu, die in einem Parsing-Feld gleichzeitig zwei Aufgaben übernimmt: einmal den Rest eines Frames, der übersprungen werden soll, und dann die Anzahl der DATA-Bytes, die als Request-Body weitergereicht werden. Besonders kritisch ist das Zusammenspiel mit aktivem proxy_request_buffering in HTTP/3-Setups; der Workaround lautet daher konsequent: proxy_request_buffering ausstellen, bis das Upgrade erfolgt ist. Die betroffene Range wird mit „1.25.0 bis 1.31.6“ angegeben, was für viele Umgebungen relevant ist, weil HTTP/3 in den letzten Releases stärker in den Produktionsbetrieb gewandert ist.
Neben den Speicherfehlern hebt F5 eine TLS-Problematik hervor, die auf Sitzungstickets und deren automatischer Schlüsselrotation beruht. Laut Beschreibung lässt ein Client eine TLS-Session wiederaufnehmen, ohne die volle Handshake-Sequenz durchlaufen zu müssen; dazu dienen session tickets. Seit NGINX-Version 1.23.2 übernimmt ein Shared Session Cache die Generierung und Rotation der Ticket-Keys automatisch, sofern die Keys nicht aus einer Datei geladen werden. Dabei führt die Rotation in jedem Worker zu einer Kopie in nur zwei von drei Key-Slots; der dritte Slot soll uninitialisierte Werte enthalten, sodass ein Ticket, das diesen Slot referenziert, mit nicht vorgesehenem Schlüsselmaterial verifiziert und entschlüsselt werden könnte. Der entscheidende Punkt ist: F5 betont, dass die resultierende Sitzungsfälschung „nicht-deterministisch“ und damit „außerhalb der Kontrolle des Angreifers“ sei. Trotzdem beschreibt F5 einen möglichen Effekt: Das könnte zur Umgehung der Überprüfung von Client-Zertifikaten führen. Als betroffener Zeitraum wird „1.23.2 bis 1.31.6“ genannt; die Exposition hängt am Beispiel der Direktive ssl_session_cache shared: SSL: 10m ohne die passende Absicherung per ssl_session_ticket_key. NGINX verweist gleichzeitig darauf, dass Server mit deaktivierten Sitzungs-Tickets nicht betroffen sind. Ergänzend wird im Text eine vorherige TLS-Schwäche erwähnt, die ähnliche Konsequenzen hatte (CVE-2025-23419), was die Bedeutung des Themas „session resumption sicher umsetzen“ unterstreicht.
Für Betreiber ist die wichtigste Handlung derzeit klar: Upgrade. NGINX empfiehlt, auf der Stable-Branch auf 1.30.6 zu gehen und auf der Mainline 1.31.7 einzusetzen; die Stable-Variante enthält dabei laut Hinweis nur Fixes. Parallel macht der Text deutlich, dass ältere Branches – etwa 1.28 – weiterhin in den genannten betroffenen Bereichen liegen, falls ein Distributor die Patches nicht zurückportiert hat. Für NGINX Plus sowie für Nutzer von F5-Komponenten wie Ingress Controller, Gateway Fabric, Instance Manager und WAF gilt zusätzlich: Es kommt auf die jeweiligen Produktbuilds an, weil im Hinweistext für einige Produkte bis zum 15. Oktober noch keine feste Update-Version genannt wurde. Wer dennoch nicht sofort upgraden kann, bekommt in der Meldung pragmatische, aber enge Workarounds: Für jeden Fehler wird die Konfiguration so beschrieben, dass die jeweilige Trigger-Bedingung deaktiviert oder isoliert wird – etwa indem man alias plus rewrite ohne $request_filename in den betroffenen Locations betreibt, Regex-Captures restriktiv nur im passenden Block verwendet, aio und SSI-Parallelpfade trennt, in HTTP/3 proxy_request_buffering deaktiviert und den Shared Session Cache nur mit explizitem ssl_session_ticket_key nutzt.
Die Meldung liefert auch einen Blick darauf, wie schnell solche Lücken im Feld problematisch werden können. NGINX beschreibt beispielsweise, dass die Map-bezogene Schwachstelle (CVE-2026-93479) in demselben String-Handling-Code liegt, der am 15. Juli im Zusammenhang mit CVE-2026-42533 gepatcht wurde. Ein Commit habe zwar Schutzmechanismen hinzugefügt, aber erst nachgelagert sei eine weitere Änderung nötig geworden, bevor der String am Ende wieder sicher begrenzt war. Im aktuellen Text wird zudem erwähnt, dass die Juli-Workaround-Strategie bereits öffentlich hinterfragt wurde, und dass ein vollständiges Fixieren nur durch Upgrade erreichbar sei. Ergänzend nennt die Meldung ein weiteres Detail aus dem May-Patch: Eine Overflowschwäche, die bereits kurze Zeit nach Disclosure ausgenutzt worden sei. Für die IT-Security bedeutet das letztlich: Selbst wenn einzelne Lücken „nur“ als medium eingestuft sind, können die Kombinationen aus Direktiven und Datenpfaden in der Praxis schnell zu realen Angriffspfaden führen – gerade in Reverse-Proxy-Setups, in denen NGINX unmittelbar am Edge steht und damit besonders oft öffentlich erreichbar ist.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NGINX schließt fünf Sicherheitslücken – auch mögliches RCE und TLS-Risiko" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NGINX schließt fünf Sicherheitslücken – auch mögliches RCE und TLS-Risiko" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NGINX schließt fünf Sicherheitslücken – auch mögliches RCE und TLS-Risiko« bei Google Deutschland suchen, bei Bing oder Google News!