
LONDON (IT BOLTWISE) – Ruby behebt drei Fehler im Onigmo-Regex-Engine, die in Summe vier kritische GitLab-RCE-Schwachstellen ausgelöst haben. GitLab hatte dafür in den vergangenen Wochen eigene Fixes bereitgestellt, bevor Ruby die relevanten Versionen 4.0.9, 3.4.12 und 3.3.13 veröffentlichte. Besonders wichtig: Betroffen ist nicht jede Nutzung von Regexp, sondern das Kompilieren von Mustern aus von Angreifern kontrollierten Zeichenketten. Wer nicht sofort aktualisieren kann, soll das Erzeugen regulärer Ausdrücke aus untrusted Input stoppen.
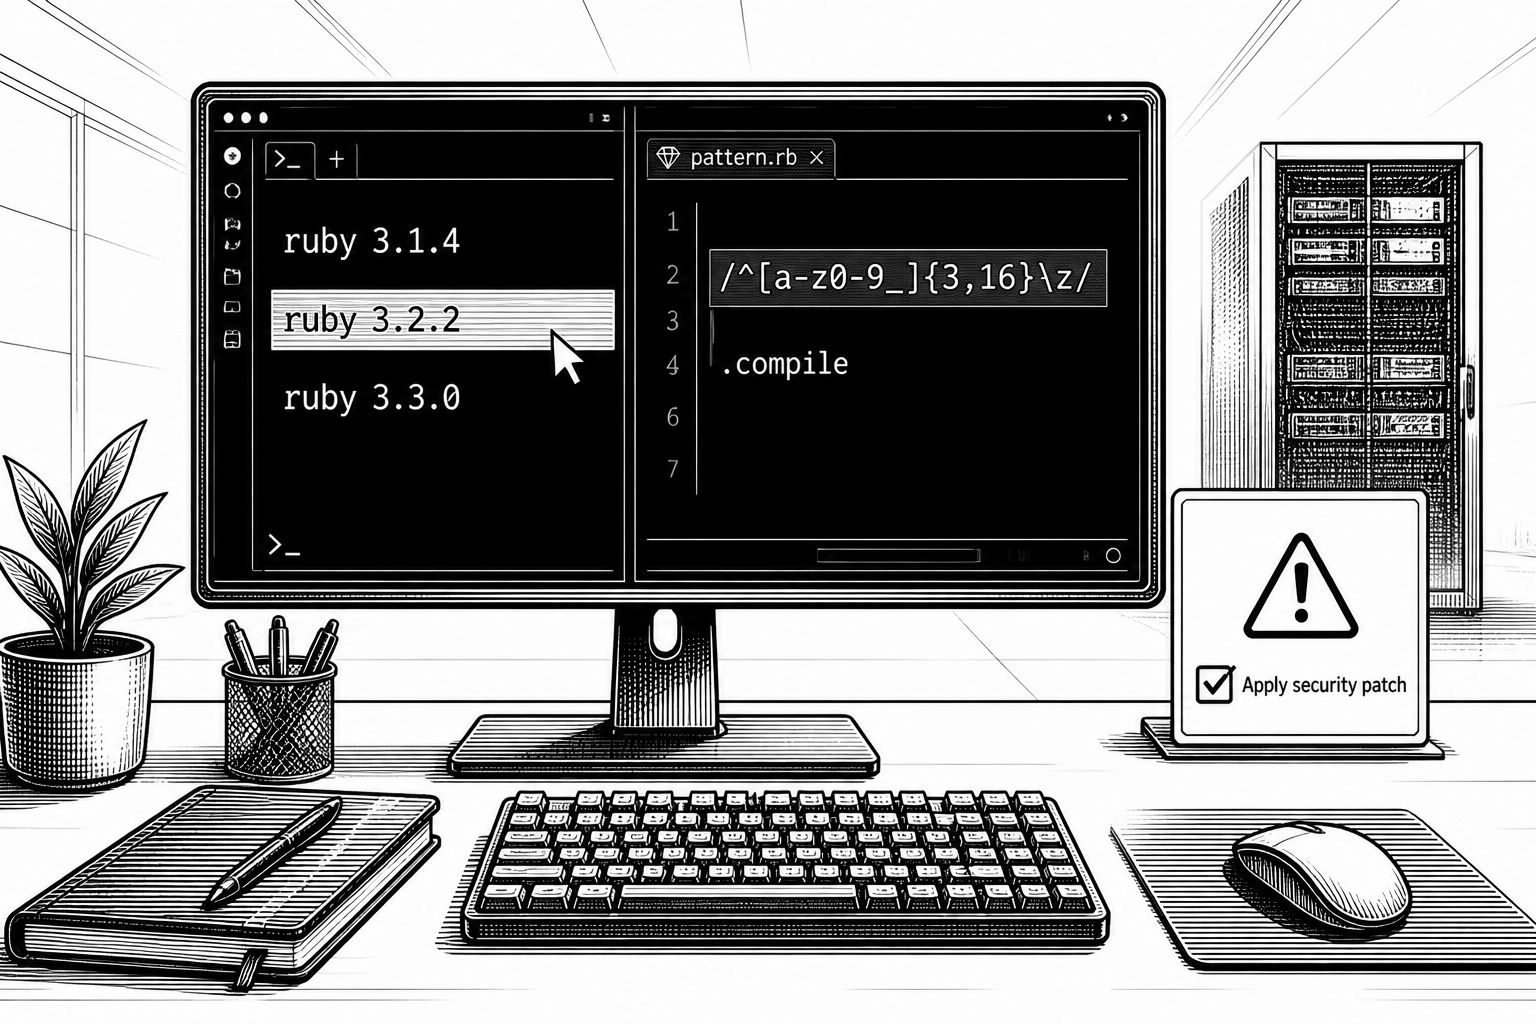
In der Ruby-Welt ist gerade ein klassischer Sicherheitsfall durchgereicht worden: Schwachstellen in der Regex-Engine wurden so lange sichtbar, wie sie in konkreten Anwendungen auch wirklich als Parser angreifbar sind. Auslöser war der Verdacht, dass speziell präparierte Muster beim Kompilieren Speicher beschädigen können. Genau diese Kombination – ein Muster, das zu viel macht, und die Stelle, an der die Zeichenkette aus Nutzereingaben in Ruby landet – hat GitLab nach eigenen Angaben in den letzten Wochen dazu gebracht, mehrere kritische Lücken per Update zu schließen. Ruby reagiert nun mit Versionen, die die zugrunde liegenden drei Fehler im Onigmo-Regex-Engine beheben.
Technisch ordnet Ruby die Wirkung klar ein: Betroffen ist eine Anwendung dann, wenn sie reguläre Ausdrücke aus Text erstellt, der ein Angreifer kontrolliert, und diesen Ausdruck anschließend im Prozess kompiliert. Das passiert laut Advisory typischerweise bei Aufrufen wie Regexp.new, Regexp.union oder Regexp.compile, ebenso wenn Muster über Interpolation in ein Regexp-Pattern eingebettet werden, etwa in der Form /#{input}/. Wichtig für die Praxis: Programme, die ausschließlich reguläre Ausdrücke verwenden, die von ihren Entwicklern selbst fest im Code hinterlegt wurden, fallen nicht in diese konkrete Angriffslogik. Ruby formuliert das als Risiko für das Kompilieren aus untrusted Zeichenketten; daraus folgt auch, warum ein reines „Regex benutzen“ nicht automatisch gleichbedeutend mit einer Betroffenheit ist.
Die Veröffentlichung der Fixes erfolgt in drei Linien: Ruby 4.0.9, Ruby 3.4.12 und Ruby 3.3.13. Ruby 3.4.12 und 3.3.13 sind dabei die ersten Releases dieser Reihen, die überhaupt eine der drei relevanten Korrekturen enthalten. Für Ruby 4.0 gibt es zusätzlich eine Stolperstelle, weil es schon die Version 4.0.8 gibt, die eine der vier GitLab-Folgelücken – mit dem Fix-Ziel CVE-2026-110264 – noch nicht mitbringt. Wer also in der 4.0-Linie aktualisieren möchte, sollte gezielt zu 4.0.9 greifen, nicht nur „auf die neueste 4.0“.
GitLab liefert in diesem Kontext die Brücke zwischen allgemeiner Engine-Fehlerklasse und konkreten Auswirkungen: In der eigenen Plattform kompiliert GitLab reguläre Ausdrücke, die aus Nutzerkonfigurationen stammen – zum Beispiel aus CI/CD-Konfigurationen. Dort können Muster aus Nutzerangaben in den Kompilierungsprozess gelangen. In der Folge wurden laut GitLab vier CVEs adressiert, die zeitlich zwischen dem 23. September und dem 21. Oktober öffentlich wurden und jeweils durch das Einspielen gepatchter Ruby-Versionen geschlossen werden konnten. Zwei der Fälle erforderten dabei einen eingeloggten Account und wurden mit 9,9 von 10 bewertet; die beiden weiteren (CVE-2026-97229 und CVE-2026-110264) kamen ohne Account aus und erhielten jeweils 10,0 – wobei CVE-2026-110264 laut GitLab sogar alle GitLab-Versionen ab 7.0 betrifft. Für Administratoren heißt das: Das Risiko ist nicht theoretisch, sondern hängt direkt an der Auswertungslogik von Regex-Mustern innerhalb der Plattform.
Bei der Zuordnung an der Schnittstelle zwischen „Patch“ und „Automatisierung“ entsteht ein weiterer, oft unterschätzter Engpass. Ruby hat laut Meldung vorerst keine eigenen CVE-IDs für die Regex-Fixes angefragt und verweist stattdessen darauf, die vier GitLab-CVEs zu verfolgen. Für Tooling, das streng nach CVE-Nummern matcht, kann das zu einer Lücke führen: Die CVE-Records nennen als betroffenes Produkt nur GitLab, nicht die betroffenen Ruby-Versionen. Ein Scanner, der die CVE-Metadaten mit der installierten Ruby-Variante abgleicht, findet dadurch möglicherweise keine Übereinstimmung und übersieht den eigentlichen Ursprung im Interpreter. Ruby signalisiert außerdem, dass es seine Advisory aktualisieren wird, falls später doch CVE-Identifier angefragt werden.
Für die Umsetzung bei GitLab-Installationen ist die Botschaft vergleichsweise eindeutig. Selbstbetriebene Instanzen benötigen insbesondere den Release, der CVE-2026-110264 schließt; GitLab habe dafür 18.11.13 sowie mehrere Backports für ältere Versionen bereitgestellt, darunter 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10 und 18.11.13. GitLab.com laufe bereits auf der gepatchten Version, und GitLab Dedicated-Tenants in neueren internen Releases sollen laut GitLab keine Maßnahmen benötigen, weil dort die eigene Ruby-Bundling-Strategie den Patch einschließt. Wer noch nicht aktualisieren kann, bekommt ebenfalls eine konkrete Gegenmaßnahme: Ruby empfiehlt, das Kompilieren regulärer Ausdrücke aus nicht vertrauenswürdigen Eingaben vorübergehend zu stoppen. Zwei scheinbar naheliegende Härtungen greifen laut Advisory dagegen nicht verlässlich: Ein Regexp.timeout stoppt die hier beschriebenen Effekte nicht, und eine bloße Begrenzung der Musterlänge ist ebenfalls keine zuverlässige Sicherheitsbarriere, da kurze Muster trotzdem die relevanten Fehler auslösen können.
Das Zusammenspiel aus Ruby-Engine und Plattformlogik zeigt zudem, warum solche Lücken in der Praxis besonders schwer vollständig „präventiv“ zu adressieren sind. In vielen Codebasen wird Regex dynamisch gebaut, häufig aus Gründen der Flexibilität: Validierung, Parsing von Konfigurationsfeldern oder die Umwandlung von Templates in Prüfregeln. Sobald jedoch untrusted Input in den Kompilierungspfad gelangt, verschiebt sich das Risiko stark. Für Teams, die GitLab oder andere Ruby-basierte Systeme betreiben, folgt daraus eine zweite Sicherheitslinie neben dem Patchen: Auditieren Sie die Stellen, an denen aus Nutzereingaben Regexp-Objekte entstehen, inklusive Interpolation in Muster. Damit reduzieren Sie nicht nur die Abhängigkeit von schnellen Release-Zyklen, sondern auch die Wahrscheinlichkeit, dass zukünftige Engine-Fehler in genau Ihren Pfaden wieder ansetzen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ruby fixt Onigmo-Regex-Bugs, die GitLab-RCE-Fälle ermöglichten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ruby fixt Onigmo-Regex-Bugs, die GitLab-RCE-Fälle ermöglichten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ruby fixt Onigmo-Regex-Bugs, die GitLab-RCE-Fälle ermöglichten« bei Google Deutschland suchen, bei Bing oder Google News!