
LONDON (IT BOLTWISE) – Microsoft hat beim Patch Tuesday 1.413 Schwachstellen geschlossen und damit einen neuen Rekord aufgestellt. Besonders brisant ist ein Windows-Shell-Bug, der laut Microsoft bereits aktiv ausgenutzt wird. Der Release trifft vor allem Windows, aber auch Office, Developer Tools, SharePoint Server und SQL Server. Zudem ordnet Microsoft mehrere Fixes in „risk cohorts“ ein, um das Priorisieren für Security-Teams zu erleichtern.
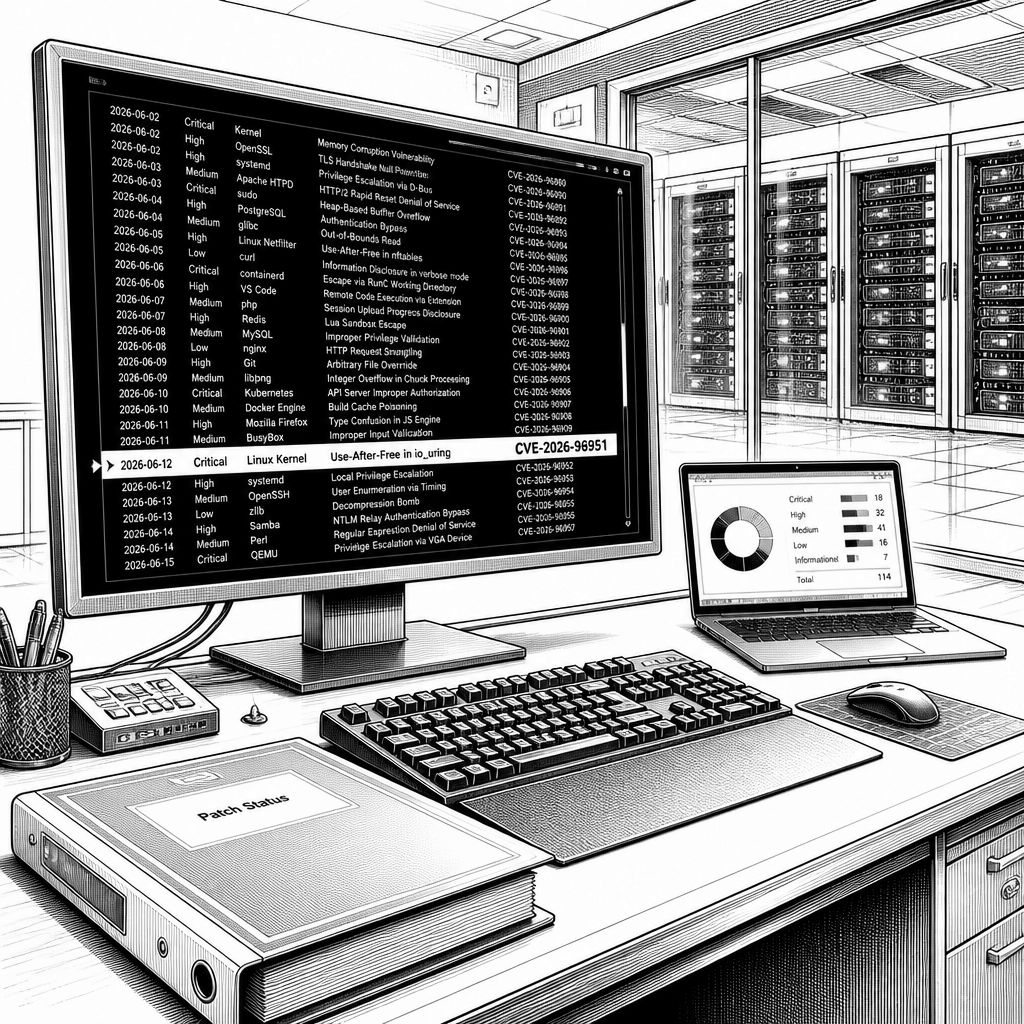
Microsoft hat beim diesjährigen Patch Tuesday den eigenen Rekord gebrochen und 1.413 Sicherheitslücken adressiert. Die Verteilung zeigt dabei klar, wo der Schwerpunkt liegt: 1.102 der gemeldeten Probleme betreffen Windows, 134 stammen aus Office, 61 aus Developer Tools, 36 aus SharePoint Server und 22 aus SQL Server. Über 70 Schwachstellen werden als Critical eingestuft. Inhaltlich dominieren vor allem Elevation of Privilege mit mehr als 670 Fällen, gefolgt von über 300 Remote-Code-Execution-Schwachstellen und 250 Informationslecks. Für Unternehmen ist das weniger „ein Patch mehr“, sondern eine Mischung aus vielen potenziellen Einstiegspunkten, die im schlimmsten Fall zusammenwirken können.
Technisch ragt dabei eine Schwachstelle heraus, die Microsoft als bereits „im aktiven Einsatz“ befindlich einstuft: CVE-2026-96951. Laut Beschreibung handelt es sich um eine Command-Injection-Lücke in der Windows Shell, die es einem nicht autorisierten Angreifer ermöglichen kann, eine Sicherheitsfunktion über ein Netzwerk zu umgehen. Microsoft ergänzt, dass ein Angriffsablauf typischerweise darauf hinausläuft, dass Nutzer zur Ausführung bestimmter Schritte bewegen müssen: In Szenarien mit E-Mail oder Instant Messaging könnte ein speziell präpariertes Dateiformat an ein Ziel geschickt werden. Entscheidend ist außerdem der Hinweis, dass ein Angreifer Nutzer nicht einfach „zwingen“ kann, attacker-kontrollierten Inhalt anzuzeigen; vielmehr braucht es in der Praxis Überzeugungsarbeit oder eine Benutzeraktion, etwa durch das Klicken auf einen Link oder das Öffnen einer schadhaften Anlage.
Für die Priorisierung im Betrieb ist ebenfalls CVE-2026-108398 relevant, eine Lücke im.NET Framework, die auf einem untrusted search path-Prinzip basiert. Microsoft sagt, dass ein authentifizierter Angreifer eine speziell präparierte.NET-Assembly auf einem betroffenen System platzieren und so einen geschützten Prozess zum Laden dieser Komponente bewegen könnte. Damit ließe sich die Durchsetzung von Windows Defender Application Control (WDAC) umgehen und Code innerhalb eines geschützten Prozesses ausführen, ohne dass zusätzliche Nutzerinteraktion notwendig sei. Aus Sicht eines Endpoint-Teams ist das besonders anspruchsvoll, weil es sich nicht nur um eine „klassische“ Remote-Exploit-Schiene handelt, sondern um eine Technik, die nach einem erfolgreichen Kompromittierungsversuch in den bestehenden Zugriffskontext hineinarbeitet und Sicherheitsbarrieren weiter aushebelt.
Neben Microsoft-spezifischen Lücken enthält der Release auch Probleme in Dritt- oder Open-Source-Komponenten, darunter CVE-2026-92707 aus MessagePack-CSharp. Hier nennt Microsoft eine fehlerhafte, nicht ausreichend kontrollierte sequenzielle Speicherallokation, die im Ergebnis einen Denial-of-Service über das Netzwerk ermöglichen kann. Für die operative Planung heißt das: Selbst wenn „nur“ Verfügbarkeit betroffen ist, können solche Fehler in realen Umgebungen zu Folgekaskaden führen, etwa indem Dienste neu starten, Queues anwachsen oder Sicherheitsmechanismen bei Notfällen weniger granular reagieren. Ergänzend adressiert Microsoft auch eine nicht-microsoftige, besonders schwergewichtige Schwachstelle: CVE-2026-21413 (CVSS 9,8), ein heap-basierter Buffer Overflow im Zusammenhang mit Raw Image Extension, der Remote-Code-Execution ermöglichen kann, sobald Windows etwa eine Miniaturansicht oder Vorschau generiert – ohne dass Nutzer die Datei öffnen müssen.
Dass diese Patch-Runde so umfangreich ausfällt, ordnen Sicherheitsforschende auch im Kontext von KI-gestützten Arbeitsweisen ein. Dustin Childs, Leiter Threat Awareness bei der Zero Day Initiative (ZDI), beschreibt sinngemäß, dass „KI teilweise“ verantwortlich sei: Sie beschleunige das Bug-Hunting auf beiden Seiten und führe dazu, dass Anbieter schneller finden und fixen – aber auch Forschende Schwachstellen eher entdecken. Gleichzeitig betont er, dass KI keine Fehler „aus dem Nichts“ erzeugt, sondern die Zeitspanne zwischen dem Auftreten einer Lücke und ihrer Entdeckung verkürzt. Für Security-Teams ergibt sich daraus eine praktische Konsequenz: Nicht die reine CVE-Anzahl sollte der alleinige Treiber sein, sondern die Kombination aus Ausnutzbarkeit, Priorisierungskriterien, betroffenen Produkten und dem realen Angriffspfad.
Entsprechend erweitert Microsoft seinen Werkzeugkasten für die Triage: Zusätzlich zu den Patches führt das Unternehmen das Konzept von „risk cohorts“ ein. Dabei gruppiert Microsoft Schwachstellen zu Clustern, die einen ähnlich gelagerten Kunden-Assessment-Prozess erfordern. Wichtig ist der Status dieser Gruppierung: Microsoft beschreibt risk cohorts ausdrücklich als Startpunkt, nicht als finale Entscheidung. Teams sollen weiterhin jede einzelne CVE prüfen – insbesondere hinsichtlich aktiver Ausnutzung, Schweregrad, Angriffsvektor, notwendiger Nutzerinteraktion und produktbezogener Leitlinien. Flankiert wird das durch ein regulatorisches Signal: Microsoft nennt, dass CVE-2026-96951 im Known-Exploited-Vulnerabilities-Katalog der US-Behörde CISA gelistet wurde, wodurch Bundesbehörden die Fixes bis zum 16. Oktober 2026 umsetzen müssen. Damit wird aus dem „Patch Tuesday“ in betroffenen Bereichen schnell ein verbindlicher Zeitplan.
Auch in diesem Umfeld bleibt die operative Herausforderung groß. Wenn in einem einzigen Release Hunderte potenziell sicherheitsrelevante Schwachstellen zusammenfallen, steigt die Wahrscheinlichkeit, dass man neben den „leicht ersichtlichen“ Exploit-Kandidaten auch weniger offensichtliche Lücken priorisiert oder zu spät erkennt. Branchenkenner verweisen zudem darauf, dass Microsoft dieses Jahr bereits tausende CVEs gepatcht hat und die Zahl der Einträge in den Patch-Runden mitunter mehrere Beispiele enthält, die früher allein schon als besonders auffällig gegolten hätten. Für Unternehmen bedeutet das: Automatisierte Patch-Erfassung ist nur die erste Stufe. Entscheidend wird die Verknüpfung aus Asset-Inventar, Exposure-Bewertung und einer Priorisierung, die Ausnutzbarkeit und Betriebsrisiko zusammenführt – damit die Teams nicht „die falschen Bugs“ mit hoher Energie bearbeiten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Microsoft liefert Rekord: 1.413 Patches, darunter aktiv ausgenutzter Windows Shell Bug" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Microsoft liefert Rekord: 1.413 Patches, darunter aktiv ausgenutzter Windows Shell Bug" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Microsoft liefert Rekord: 1.413 Patches, darunter aktiv ausgenutzter Windows Shell Bug« bei Google Deutschland suchen, bei Bing oder Google News!