




GitLab RCE per Notebook-Diff: Oj-Parsing ermöglicht Kommandoausführung ohne Adminrechte
LONDON (IT BOLTWISE) – Eine Sicherheitsforschung zeigt eine neue Remote-Code-Execution-Kette in selbst gehosteten GitLab-Instanzen: Ein normaler Authentifizierungsnutzer kann über manipulierte Jupyter-Notebooks beim Diff-Rendering Befehle „als git“ ausführen. Die Schwachstelle basiert auf der Ruby-JSON-Parser-Bibliothek Oj und lässt sich ohne Adminrechte, ohne CI-Runner-Zugriff und ohne Interaktion anderer Nutzer auslösen. Entscheidend ist dabei, wie GitLab die Notebook-Daten an […]
Microsoft-Notfall: 81 Millionen Login-Versuche auf Azure und kritische Lücken
LONDON (IT BOLTWISE) – Sicherheitsbehörden in Indien und den USA melden akuten Handlungsbedarf: Auf Azure und weiteren Microsoft-Diensten laufen Hunderte Millionen Login-Versuche, darunter ein massiver Password-Spray mit 81 Millionen Anmeldeversuchen. Gleichzeitig stehen kritische Schwachstellen im Fokus, etwa CVE-2026-56155 in AD FS sowie eine SharePoint-Lücke mit CVSS 9,8, die aktiv ausgenutzt wird. Microsoft reagiert mit KI-gestützten […]
KI-Agenten in Unternehmen: Nutzen groß, Governance-Aufwand deutlich zu spät
BERLIN / LONDON (IT BOLTWISE) – KI-Agenten schreiben inzwischen nicht nur Code, sondern prüfen auch Sicherheitslücken und steuern Workflows bis in die Produktion. Laut den genannten Studien erkennen 90 Prozent der Unternehmen den Nutzen, doch nur 4 Prozent fühlen sich ausreichend vorbereitet. Das Hauptproblem ist weniger die Technik als die Governance: Kontrollprozesse, Zugriffssicherheit und Steuerungsfähigkeiten […]
JFrog und der DevOps-Lifecycle: Artefakte sicher liefern und Releases beschleunigen
TEL AVIV / LONDON (IT BOLTWISE) – JFrog rückt mit seiner DevOps-Plattform das zentrale Artefakt-Management in den Fokus, das zwischen Build, Tests und produktivem Rollout entscheidet. Für Unternehmen bedeutet das weniger Brüche in der Software-Lieferkette, weil Pakete versioniert, geprüft und automatisiert verteilt werden. Gerade in Cloud- und Container-Umgebungen steigt damit der Druck auf nachvollziehbare Prozesse […]
PolinRider: Nordkoreanische Supply-Chain-Attacken missbrauchen npm, Packagist, Go-Module und Chrome-Extensions
LONDON (IT BOLTWISE) – PolinRider zeigt, wie stark sich Supply-Chain-Angriffe weiterentwickelt haben: Angreifer platzieren dutzende schädliche Pakete und Browser-Erweiterungen in beliebten Ökosystemen wie npm, Packagist, Go-Module und dem Chrome Web Store. Betroffen sind nicht nur Entwickler-Workstations, sondern auch CI/CD-Pipelines, die Abhängigkeiten automatisch abrufen und ausführen. Das Vorgehen nutzt kompromittierte Maintainer-Accounts, stark obfuscated JavaScript-Loader und mehrstufige […]
Miasma-Kampagne kompromittiert npm-Pakete und GitHub Actions, erweitert auch Go-Repositories
LONDON / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer neuen Welle der Miasma-/Hades-Kampagne, die zuvor kompromittierte Kennungen nutzt, um trojanisierte npm-Pakete in sehr kurzen Zeitfenstern zu veröffentlichen. Zusätzlich missbraucht die Malware GitHub Actions, stiehlt CI/CD-Umgebungsdaten und versucht, Backdoors in weitere Repositories zu streuen. Erstmals erscheint die Angriffslogik auch im Umfeld eines Go-Projekts, sodass der […]
Microsoft-Patchday schließt 206 Lücken – darunter 39 kritisch und mehrere Zero-Click-Risiken
LONDON (IT BOLTWISE) – Microsoft schließt beim Patchday insgesamt 206 Schwachstellen, davon 39 als kritisch. Besonders heikel sind mehrere Angriffe, die ohne Dateiöffnung allein über die Vorschaufunktion in Outlook und Word funktionieren. Zusätzlich korrigiert der Konzern Kernel- und Netzwerk-Lücken sowie mehrere BitLocker-Umgehungen. Für Unternehmen bedeutet das: Patch-Reihenfolge, Rollenrechte und Entwickler-Workflows müssen jetzt kurzfristig härter abgesichert […]
Prisma Cloud: Palo Alto Networks stärkt Cloud-Security für Multi-Cloud-Teams
SANTA CLARA / LONDON (IT BOLTWISE) – Palo Alto Networks bringt mit Prisma Cloud eine zentrale Sicherheitsplattform für Multi-Cloud-Umgebungen voran. Die Cloud-nativen Module prüfen Konfigurationen kontinuierlich, scannen Workloads bereits in der CI/CD-Phase und überwachen zur Laufzeit verdächtige Aktivitäten in Containern und Serverless-Szenarien. Für Unternehmen bedeutet das weniger manuelle Prüfzyklen und eine einheitliche Durchsetzung von Richtlinien […]
Banken und Broker im Umbruch: Geschwindigkeit, Kosten und neue Markenidentität
FRANKFURT AM MAIN / LONDON (IT BOLTWISE) – Banken und Broker laufen in eine Austauschbarkeit, die klassische Preisschild-Logik überholt. Ein neues Thesenpapier fordert deshalb schnellere Produktzyklen, aktives Kosten- und Margenmanagement sowie Differenzierung über Markenidentität und Zugehörigkeit. Im Artikel wird eingeordnet, warum sich Kundenerwartungen an Finanz-Apps an E‑Commerce- und Streaming-Erlebnisse angleichen und welche technischen sowie organisatorischen […]
Proto6: Sechs Protobuf.js-Schwachstellen ermöglichen RCE und DoS in Node.js
LONDON (IT BOLTWISE) – Sechs Schwachstellen in protobuf.js mit dem Codenamen Proto6 öffnen speziell in Node.js-Setups die Tür für Remote Code Execution (RCE) und Denial-of-Service (DoS). Besonders kritisch ist ein Szenario, in dem Angreifer über Prototype Pollution die Typauflösung manipulieren und so eine von protobuf.js erzeugte Encoder- oder Decoder-Logik aushebeln. Laut den Forschern reicht dafür […]
Hades-Angriff auf PyPI: Bun-Credential-Stealer via *-setup.pth
LONDON (IT BOLTWISE) – Neue PyPI-Wellen unter dem Namen „Hades“ schleusen 37 bösartige Wheel-Artefakte in 19 Pakete ein und starten beim Python-Interpreter automatisch einen Bun-basierten Credential-Stealer. Der Angriff zielt nicht nur auf lokale Secrets, sondern auch auf CI/CD-Token, GitHub-Abläufe und die Nutzung von exfiltrationsnahen Propagationspfaden. Besonders kritisch: Ein „*-setup.pth“-Mechanismus erzeugt eine Ausführungskante nach der Installation, […]
file-converter: Neues Python-Tool beherrscht über 20 Formate
BERLIN / LONDON (IT BOLTWISE) – Ein neues Open-Source-Python-Tool namens „file-converter“ soll Konvertierungen zwischen mehr als 20 Dateiformaten vereinfachen und sich nahtlos in Automatisierungspipelines einfügen. Mit MIT-Lizenz und Unterstützung via Kommandozeile sowie Python-API positioniert es sich klar für Batch-Jobs und CI/CD-Workflows. Parallel zeigt der Markt eine starke Bewegung hin zu clientseitigen, serverlosen Browser-Tools, die Uploads […]
IronWorm und Miasma-Variante: npm-Chain-Errors treffen Dev- und CI-Sicherheit
BERLIN / LONDON (IT BOLTWISE) – In der npm-Ökosystemlandschaft sind erneut umfangreiche Supply-Chain-Angriffe aufgetaucht: IronWorm kombiniert Secret-Stealing mit einem selbstverteilenden Mechanismus über trojanisierte Pakete, während eine Miasma-Variante Bindings über npm-Install-Hooks nutzt und dabei auch CI/CD-Abläufe kompromittiert. Besonders kritisch ist, dass Backdoors in Repositories so abgelegt werden, dass sie beim Öffnen von Projekten in KI-gestützten IDEs […]
npm-Angriffswelle: Manipulierte Red-Hat-Pakete stehlen Tokens über CI
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine koordinierte Angriffswelle gegen npm-Pakete im Umfeld von Red Hat Cloud-Services. Dabei manipulierten Angreifer mindestens 31 Pakete, ließen bösartigen Code in CI-Workflows aktiv werden und stahlen Umgebungsvariablen sowie npm-Token. Parallel wurde eine Android-Variante entdeckt, die Authentifizierungs- und teils nicht ablaufende Refresh-Token exfiltriert. Der Vorfall zeigt, wie eng Supply-Chain-Risiken, KI-gestützter […]
Miasma Supply-Chain-Angriff manipuliert npm-Pakete bei Red Hat und stiehlt Credentials
BERLIN / LONDON (IT BOLTWISE) – Eine neue Supply-Chain-Kampagne namens Miasma hat offenbar npm-Pakete manipuliert, um beim Installieren geheime Daten aus Entwicklerumgebungen zu extrahieren. Besonders kritisch ist, dass der Angriff auf CI/CD-Workflows abzielt, verschlüsselte Exfiltration nutzt und gestohlene Zugriffe zur weiteren Verbreitung vorbereiten kann. Analysten berichten zudem von variantenabhängiger Verschlüsselung, die Erkennung und Nachverfolgung erschwert, […]
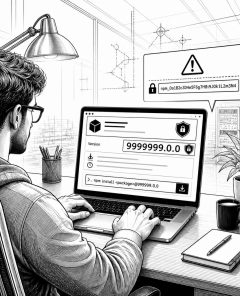
Microsoft meldet 45 bösartige npm-Pakete: Dependency Confusion & Typosquatting
LONDON (IT BOLTWISE) – Microsofts Sicherheitsanalyse deckt 45 bösartige npm-Pakete auf, die Zugangsdaten stehlen und Unternehmensumgebungen kompromittieren können. Die Angreifer missbrauchen Dependency Confusion und Typosquatting, um manipulierte Bibliotheken in die Software-Lieferkette zu schleusen. Besonders gefährlich sind Szenarien rund um Cloud-Infrastrukturen und CI/CD-Pipelines. Entwickler und Security-Teams sollten die betroffenen Secrets gezielt rotieren und ihre Egress-Controls verschärfen. […]
SHub Reaper: Neuer macOS-Trojaner stiehlt Krypto-Wallets und legt Hintertüren an
LONDON (IT BOLTWISE) – Mehrere neue Schadsoftware-Kampagnen zeigen, wie schnell sich Angriffe gegen macOS und die Entwickler-Toolchain professionalisieren. Im Mittelpunkt steht SHub Reaper: Der Trojaner täuscht Nutzer mit vermeintlich legitimen Updates, stiehlt aus 23 Krypto-Wallets und etabliert zugleich dauerhafte Hintertüren. Parallel offenbaren weitere Kampagnen Schwachstellen in npm, PyPI und Crates sowie automatisierte Takeovers großer Repos […]
Megalodon-Angriff: Warum CI/CD-Pipelines für Startups jetzt Produktionswert sind
LONDON (IT BOLTWISE) – SafeDep-Research zeigt, wie der Megalodon-Angriff nicht fertige Software, sondern die Workflows im CI/CD-Build-Prozess kompromittiert. In sechs Stunden sollen 5.718 schädliche Commits in 5.561 Repositories gelangen und dabei wie normale Wartung wirkten. Besonders kritisch ist der Missbrauch von GitHub-Actions-Triggern wie pull_request_target, weil er privilegierten Zugriff auf Secrets ermöglichen kann. Für Startups verschiebt […]
Angriff auf Laravel-Lang-PHP-Packages: Credential Stealer über kompromittierte Composer-Tags
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer neuen Supply-Chain-Kampagne, die mehrere PHP-Packages aus dem Laravel-Lang-Umfeld als Einstieg nutzt. Angreifer sollen tausende neu veröffentlichte Paket-Tags manipuliert haben, sodass schädlicher Code bei jeder Anfrage automatisch ausgeführt wird. Der Stealer sammelt umfangreiche Identitäts- und Zugangsdaten aus Cloud-, CI/CD- und Entwicklerumgebungen und exfiltriert sie an einen […]
Megalodon-Angriff: Maliziöse GitHub-Actions kompromittiert Tausende Repositories
BERLIN / LONDON (IT BOLTWISE) – Eine groß angelegte automatisierte Kampagne namens Megalodon hat in einem Sechs-Stunden-Fenster tausende GitHub-Repositories mit bösartigen CI/CD-Workflows infiziert. Laut Forschern gelang es dem Angriff, in den Pipelines sensible Daten wie Cloud-Credentials, SSH-Keys und OIDC-Token zu exfiltrieren. Besonders kritisch: Nach dem Merge läuft die Schadsoftware im Kontext des CI-Systems und kann […]
Lieferkettenangriff: Hacker kompromittieren Dutzende Open-Source-Pakete
SAN FRANCISCO / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer frischen Welle von Lieferkettenangriffen gegen weit verbreitete Open-Source-Komponenten. Angreifer sollen dabei Entwicklerkonten übernommen und in kurzer Zeit hunderte bösartige Paketversionen verteilt haben. Ziel ist offenbar das Abgreifen von Zugangsdaten, etwa für Passwortverwaltungen, um Datenexfiltration und weitere Malware-Verbreitung zu ermöglichen. Der Vorfall zeigt einmal mehr, […]
Nx Console kompromittiert: Credential Stealer in VS-Code-Erweiterung entdeckt
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer kompromittierten Nx-Console-Erweiterung für Entwicklerumgebungen. Die Version 18.95.0 lädt beim Öffnen eines Projekts heimlich einen mehrstufigen Payload nach und zielt auf die Abgreifung von Entwickler- und Cloud-Zugängen. Besonders heikel ist die Fähigkeit, Signatur- und Herkunftsnachweise für nachgelagerte Pakete zu fälschen, wodurch bösartige Releases wie legitime Builds wirken können. […]
Grafana Labs warnt vor Token-Leak: Angreifer exfiltrieren Code
SAN FRANCISCO / LONDON (IT BOLTWISE) – Grafana Labs meldet, dass ein Hacker über einen geleakten Zugangstoken auf die GitHub-Umgebung zugreifen und den Code herunterladen konnte. Das Unternehmen betont, dass dabei keine Kundendaten oder personenbezogenen Informationen betroffen gewesen seien. Gleichzeitig seien Erpressungsversuche erfolgt, die Grafana Labs mit Verweis auf FBI-Empfehlungen zurückwies. Jetzt steht im Fokus, […]
Developer Workstations als Teil der Software-Supply-Chain
LONDON (IT BOLTWISE) – In vielen Supply-Chain-Angriffen geht es längst nicht mehr nur um manipulierte Pakete oder Images, sondern um den Zugriff auf die Geheimnisse, die solche Systeme überhaupt steuerbar machen. In kurzer Zeit trafen Kampagnen npm, PyPI und Docker Hub und zielten dabei auf Tokens, Cloud-Credentials und SSH-Schlüssel aus Entwickler-Umgebungen und CI/CD-Pipelines. Der entscheidende […]
 #Sophos
 #AmazonPrime
 #Bestseller

