
LONDON (IT BOLTWISE) – OpenSSH veröffentlicht mit Version 10.6p2 einen Notfallfix gegen eine Schwachstelle, bei der Angreifer auf manchen Alpine-Systemen ohne Passwortschutz Logins erzwingen können. Betroffen sind Konstellationen ohne PAM und mit aktivem Passwort-Login, etwa bei openssh-server-Paketen in Alpine, die ohne PAM gebaut wurden. Der Angriff nutzt dabei musl-spezifisches Verhalten bei sehr langen Passwörtern und das „Salt-Leihen“ aus anderen Konten. Für Admins bedeutet das: Paketupdate plus Neustart oder sofort Passwortauthentifizierung abdrehen.
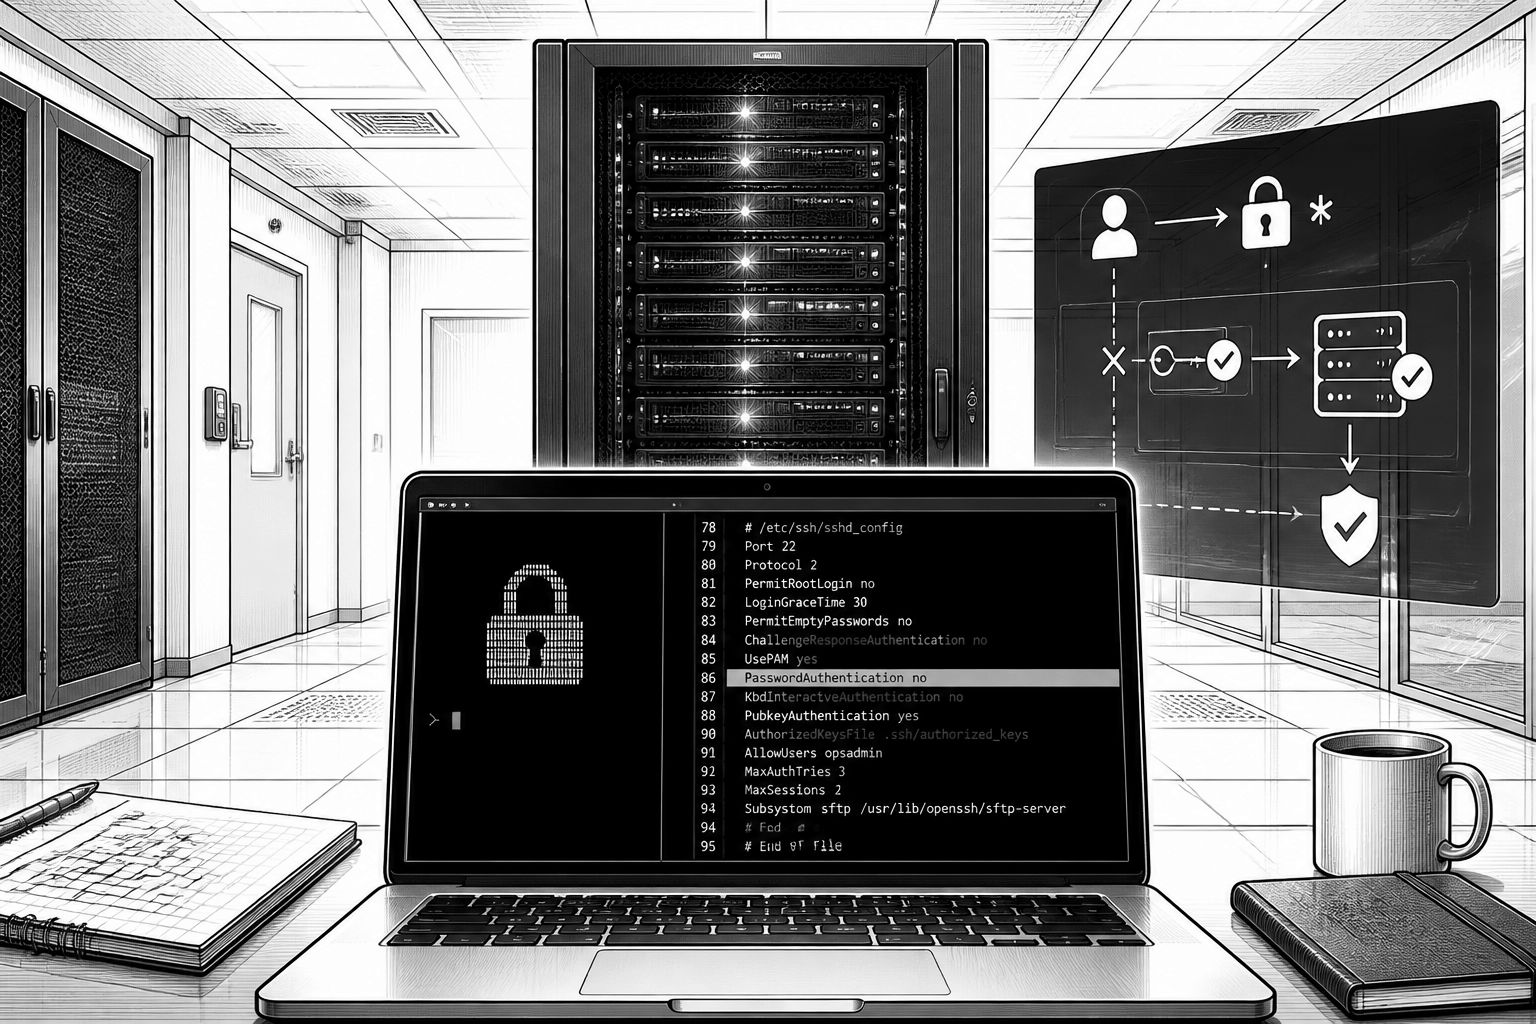
Wer Alpine Linux produktiv mit dem Standardpaket von OpenSSH nutzt, sollte die Veröffentlichung von OpenSSH 10.6p2 als dringliche Betriebsaufgabe behandeln. Die Änderung adressiert einen Authentifizierungsfehler, bei dem Angreifer auf manchen betroffenen Servern als Nutzerkonten ohne Passwort einsteigen können – also Konten, deren Passwortfeld nicht ein echtes Passworthash-Ergebnis enthält, sondern das Platzhalterzeichen „*“. Entscheidend ist dabei nicht nur „Alpine + sshd“, sondern eine spezielle Kombination aus SSH-Konfiguration und der Art, wie das System Passwörter intern prüft.
Die technische Kernidee lässt sich am besten so zusammenfassen: Ohne Pluggable Authentication Modules (PAM) prüft sshd Passwörter selbst. Dabei ruft der Dienst die C-Bibliotheksfunktion crypt() aus der C-Implementation auf, die auf Alpine über musl bereitgestellt wird. Wenn ein Konto als „passwortlos“ markiert ist, besteht die gespeicherte Information im Passwortfeld im Wesentlichen nur aus „*“. Im fehlerhaften Zusammenspiel kann sshd dann trotz fehlender echter Eingabe akzeptieren – weil musl bei bestimmten langen Passwörtern mit musl-typischem Fehlerverhalten zurückgibt, und dieser Rückgabewert mit dem gespeicherten Platzhalter kollidiert.
Laut dem OpenSSH-Projekt stuft Damien Miller die Schwachstelle als kritisch ein und betont gleichzeitig, dass nicht alle Plattformen gleichermaßen betroffen sind. Systeme, die Passwortprüfungen über PAM erledigen, sowie Umgebungen, die nicht auf musl basieren (etwa mit glibc), fallen nach den vorliegenden Informationen aus dem Risiko heraus. Ebenso nicht betroffen sind Konfigurationen, in denen Password-Logins deaktiviert sind. Damit erklärt sich auch, warum der Fix in der Praxis besonders schnell Wirkung entfalten soll: Er richtet sich gegen die genaue Fehlerquelle in sshd’s Passwort-Validierungskette, statt nur an einer einzelnen Konfigurationsoption zu „drehen“.
Alpine selbst beschreibt die Exponierung über vier Bedingungen, die zusammen erfüllt sein müssen. Ein Server muss erstens openssh-server ausführen, der ohne PAM gebaut wurde (oder openssh-server-pam mit deaktiviertem UsePAM). Zweitens muss PasswordAuthentication auf „yes“ stehen; das ist in OpenSSH-Default-Konfigurationen häufig die Ausgangslage. Drittens benötigt das Zielkonto im Passwortfeld „*“, also ein Konto ohne gesetztes Passwort, und viertens muss mindestens ein weiteres lokales Konto auf dem System einen Hash mit $5$ oder $6$ besitzen. Der entscheidende Punkt für die Angriffslogik: Ein einziges Konto mit einem echten Passworthash genügt, um alle passwortlosen „*“-Konten in diesem Setup angreifbar zu machen, solange der Angreifer zudem den exakten Nutzernamen eines solchen passwortlosen Kontos kennt.
Besonders heikel wird die Lage in konkreten Alpine-Use-Cases. Laut Sicherheitsbeschreibung gehören dazu passwortlose Nutzer, die beim Anlegen ohne Passwort entstehen (etwa via adduser ohne Passwort oder per usermod mit „*“), sowie Nutzer, die über Verzeichnisdienste via musl-nscd eingebunden sind und daher keine Shadow-Einträge besitzen. Auch „root“ wird als Sonderfall genannt: In bestimmten Basisimages ist root: * bereits seit etwa Alpine 3.16 als passwortlos ausgeliefert. Die Standard-Schutzlogik über PermitRootLogin prohibit-password verhindert zwar klassische root-Logins über Passwortauthentifizierung, sie schützt jedoch nicht, wenn ein bereits exponiertes Konto sich per doas oder ähnlichen Mechanismen weiter eskalieren kann.
Aus Betriebs- und Wartungssicht liefert Alpine dafür klare Handlungsanweisungen. Der eigentliche Fix besteht aus einem Paketupdate und einem anschließenden Neustart, weil ein reines Upgrade des Pakets den bereits laufenden sshd-Prozess nicht automatisch mit der neuen Logik startet. Praktisch heißt das: apk upgrade -U -a ausführen und danach rc-service sshd restart starten. Für Point Releases werden bereits integrierte Versionen genannt (u. a. 3.21.10, 3.22.8, 3.23.8 und 3.24.4), und auch Branches zwischen 3.16 und 3.21 erhalten Fix-Pakete trotz End-of-Support-Status. Wer OpenSSH selbst baut, sollte sicherstellen, dass die Version 10.6p2 oder neuer enthalten ist; die Release-Notizen referenzieren die Codeänderung.
Falls ein Update kurzfristig nicht möglich ist, empfiehlt die Advisory eine sofortige Eindämmung über das Deaktivieren von Passwort-Logins. Dazu soll PasswordAuthentication auf „no“ gesetzt werden; wichtig ist, die eigene Sitzung offen zu lassen und einen neuen Login-Check abzuwarten, bevor man bestehende Zugänge beendet. Alpine setzt auf Konfigurationsdateien unter /etc/ssh/sshd_config.d, die ab bestimmter Version auch Drop-ins auslesen; entsprechend ist die sauberste Maßnahme, die Konfiguration konsistent über sshd -t zu prüfen und dann sshd neu zu starten. Als Indikator für potenziell kompromittierte Systeme nennt die Beschreibung außerdem Suchmuster in Logs wie „Accepted password for an account that has no password“, inklusive der typischen Zielkonten. Zudem wird angemerkt, man solle im Zweifel doas-Nutzung, kürzlich angelegte Benutzer, Dateien und authorized_keys prüfen – denn ein passwortloses Konto ist nicht automatisch ein vollständiger Incident, aber es ist eine klare Eskalationsspur.
Warum es so schnell gehen musste, erklärt auch der Zeitkontext: Das OpenSSH-Team berichtet, im Laufe der Woche intern vom Problem erfahren zu haben und daher unmittelbar gepatcht zu haben. Gleichzeitig wird auf die wachsende Gefahr langer Embargos verwiesen, weil inzwischen automatisierte Systeme bekannte Schwachstellen teilweise binnen Stunden erneut identifizieren können. Ein CVE-Name wurde in den vorliegenden Informationen noch nicht zugewiesen, die technische Ursache ist aber nachvollziehbar: musl begrenzt die effektive Passwortlänge für crypt() bei 256 Bytes im konkreten Fehlfall, sshd akzeptiert anschließend passende Platzhalter, und eine spätere OpenSSH-Änderung hatte bereits zuvor die „Username-Existence-Leak“-Thematik adressiert. Der Fix in 10.6p2 stellt letztlich sicher, dass sshd bei zu kurzen gespeicherten Passwortfeldern keinen Match mehr annimmt – und schließt damit genau die Lücke, die in kombinierten Alpine-Setups aus Konfiguration, musl-Fehlerpfad und Salt-Handling entsteht.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "OpenSSH 10.6p2: Notfallfix gegen Passwort-Bypass auf Alpine" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "OpenSSH 10.6p2: Notfallfix gegen Passwort-Bypass auf Alpine" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »OpenSSH 10.6p2: Notfallfix gegen Passwort-Bypass auf Alpine« bei Google Deutschland suchen, bei Bing oder Google News!