
LONDON (IT BOLTWISE) – Die US-Behörde CISA hat zwei kritische Schwachstellen in GitLab und Cisco-Produkten in die Known Exploited Vulnerabilities-Liste aufgenommen. Für GitLab (CVE-2026-97229) nennt CISA eine Ausnutzung durch manipulierte reguläre Ausdrücke in CI/CD-Konfigurationen. Bei Cisco Secure Firewall ASA/FTD (CVE-2026-76418) geht es um eine ungeprüfte Rückgabe, die zu einem unerwarteten Geräte-Reload führen kann. Bundesbehörden sollen die Patches bis zum 1. November 2026 einspielen.
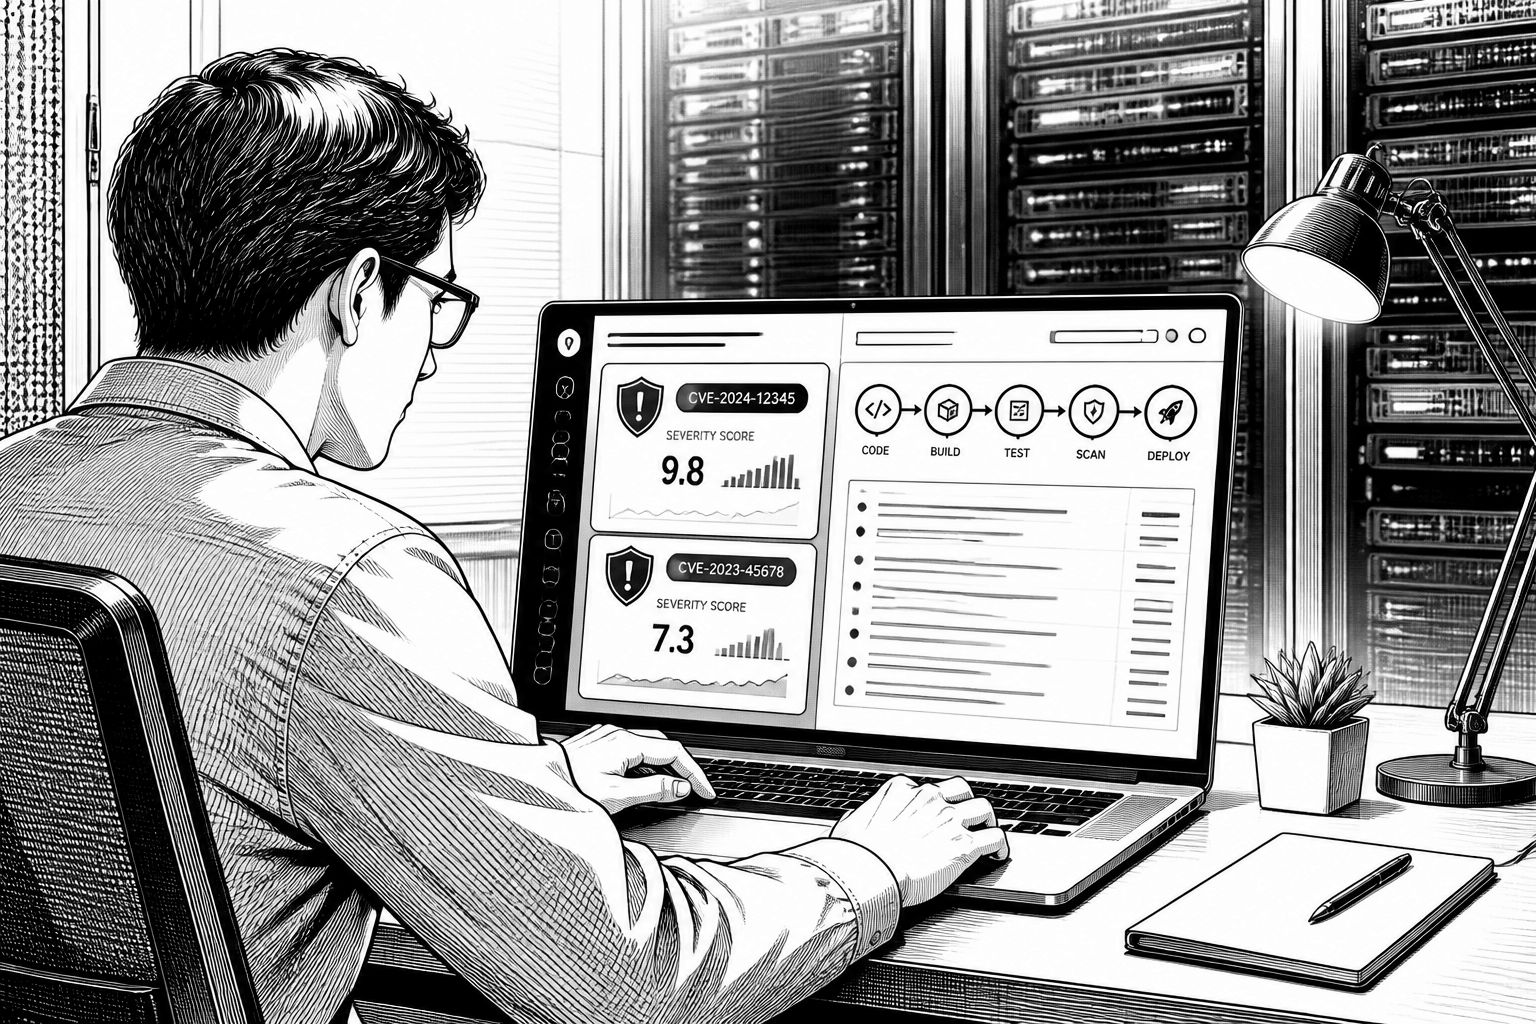
Wer GitLab-Installationen und Cisco Secure Firewall ASA/FTD im Betrieb hat, muss die aktuelle CISA-Einstufung als „Known Exploited Vulnerabilities“ (KEV) sehr ernst nehmen. Die Behörde ergänzt zwei Schwachstellen, nachdem sie laut eigener Darstellung Hinweise auf eine aktive Ausnutzung gesammelt hat. Damit rückt nicht nur die reine Risikobewertung in den Fokus, sondern vor allem die Frage, wie schnell sich Angriffe in konkrete CI/CD- und Netzwerkabläufe einklinken können.
Im Mittelpunkt steht CVE-2026-97229 mit einem CVSS-Score von 10,0. Die Schwachstelle betrifft die GitLab Community Edition und Enterprise Edition und zielt auf einen Integer-Overflow beziehungsweise Wraparound-Fehler. CISA ordnet das Szenario so ein, dass ein nicht authentifizierter Angreifer auf dem GitLab-Server beliebigen Code ausführen kann – und zwar über einen speziell präbarierten regulären Ausdruck, der in der CI/CD-Konfiguration verwendet wird. Technisch ist dabei entscheidend, dass die Validierung regulärer Ausdrücke offenbar nicht ausreichend robust ist; dadurch kann ein zu ungünstigen Berechnungen oder Zuständen führen, die die eigentliche Zugriffssperre umgehen.
Für CVE-2026-76418 nennt CISA einen CVSS-Score von 8,6. Hier geht es um eine ungeprüfte Rückgabe, die in einer NULL-Pointer-Dereferenz mündet. Betroffen sind Cisco Secure Firewall Adaptive Security Appliance (ASA) sowie Cisco Secure Firewall Threat Defense (FTD). CISA beschreibt, dass ein nicht authentifizierter, entfernter Angreifer das Gerät durch den Fehler so triggern kann, dass es unerwartet neu startet – effektiv also ein Denial-of-Service (DoS). Entscheidend für die Praxis: DoS ist in vielen Umgebungen nicht „nur“ ein Verfügbarkeitsproblem, sondern kann Sicherheitskontrollen indirekt aushebeln, etwa wenn Monitoring, Segmentierung oder Inspektion während des Reloads nicht zuverlässig greifen.
Die Begründung für die KEV-Aufnahme liefert mehrere konkrete Anhaltspunkte. Laut Quelle war Cisco bereits im laufenden Monat darüber informiert, dass die GitLab- und Cisco-Fehler aktiv ausgenutzt werden, ohne dabei öffentlich Tätergruppen, die Anzahl der betroffenen Organisationen oder die konkreten Folgeschritte nach dem ersten Zugriff zu nennen. Bei GitLab ordnet CISA die KEV-Einstufung zudem einem Zwischenfall zu, der von Alpine Linux offengelegt wurde: Ein unbekannter Angreifer habe am 20. und 21. Oktober 2026 versucht, eine nicht gepatchte GitLab-Instanz auszunutzen, indem er manipulierte CI-Konfigurationen sandte. Dabei sollen die GitLab-Worker-Prozesse achtmal abgestürzt sein; in vier Fällen sei der Exploit bereits beim nächsten Schritt gescheitert. Zudem habe der Angreifer das GitLab-Container-Image von Alpine Linux heruntergeladen, während spätere Rückversuche am 25. und 26. Oktober blockiert worden seien.
Alpine Linux beschreibt in der Quelle eine gefährliche Nähe zum Erfolg: Die Maintainer halten fest, dass der Angriff „nahe daran“ gewesen sei, zu funktionieren. Gleichzeitig geben sie an, dass sie keine Belege für eine erfolgreiche Kompromittierung gefunden hätten und daher zwar als vorsorgliche Maßnahme von einer potenziellen Beeinträchtigung ausgegangen, die Instanz aber komplett neu aufgebaut hätten. Ihre Checks sollen zudem gezeigt haben, dass weder das aports-Repository noch die Pakete noch die Releases vom 21. Oktober manipuliert wurden. Für Betreiber ist das in der Praxis ein wichtiger Hinweis: Selbst wenn ein Exploit „nur“ zu wiederholten Crashes führt, entstehen dabei bereits Indizien für Angriffsversuche und mögliche Schwachstellen in der Signal- und Incident-Detection, die man häufig erst im Nachhinein erkennt.
Aus Sicht der Betriebssicherheit ist die KEV-Logik auch deshalb relevant, weil die Quelle eine konkrete Frist nennt: Federal Civilian Executive Branch (FCEB)-Behörden werden empfohlen, die Fixes bis zum 1. November 2026 einzuspielen. Auch außerhalb staatlicher Netze wirkt dieses Datum als Realitätscheck für interne Patch-Prozesse, insbesondere wenn die betroffenen Systeme in produktionsnahen Ketten hängen – bei GitLab also typischerweise in Build- und Deployment-Pipelines, bei Cisco Secure Firewall in sicherheitskritischen Netzwerkpfaden. Wer jetzt reagiert, sollte dabei nicht nur die reine Versionierung prüfen, sondern auch die Nutzungsmuster: Bei CVE-2026-97229 entscheidet letztlich die CI/CD-Konfiguration, ob ein Angriffsweg überhaupt „aufmacht“, während bei CVE-2026-76418 das konkrete Ereignis- und Reload-Verhalten in den Betriebsmetriken sichtbar wird.
Für IT-Leiter und Security-Teams ist die Kombination aus GitLab-RCE und Cisco-DoS zudem ein Signal, dass Angreifer sowohl Anwendungs- als auch Netzwerkkomponenten gezielt „zusammen denken“. Ein einzelner Schwachstellenpfad kann dabei vom ersten Ausnutzen (CI-Konfig, Null-Pointer) über Crashes und Fehlzustände zu weiteren Möglichkeiten führen – auch wenn in den geschilderten Fällen nicht öffentlich belegt ist, welche Schritte nach dem anfänglichen Zugriff tatsächlich gelungen sind. In der Konsequenz lohnt sich jetzt eine zügige Sicherheitsstrategie, die Patching, Monitoring von Prozessabstürzen beziehungsweise Reloads und die Überprüfung von CI/CD-Änderungswegen miteinander verknüpft.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CISA nimmt GitLab-RCE und Cisco-ASA-DoS in die KEV-Liste auf" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CISA nimmt GitLab-RCE und Cisco-ASA-DoS in die KEV-Liste auf" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CISA nimmt GitLab-RCE und Cisco-ASA-DoS in die KEV-Liste auf« bei Google Deutschland suchen, bei Bing oder Google News!