
LONDON (IT BOLTWISE) – In Supermärkten geraten Kühl- und Informationssysteme zunehmend unter Druck, wenn IT-Prozesse ausfallen oder manipuliert werden. Gleichzeitig zeigt sich bei weit verbreiteten Software-Bausteinen für Webseiten, wie schnell eine einzelne Schwachstelle große Wirkung entfalten kann. Sicherheitsfirmen arbeiten dabei mit Google zusammen, um eine Schadsoftware zu stoppen, die bereits ab Werk auf mehr als einer Million TV-Geräte wartete. Das macht deutlich, warum Künstliche Intelligenz für Angreifer nicht nur ein Tool ist, sondern die Angriffslage spürbar beschleunigt und verbreitert.
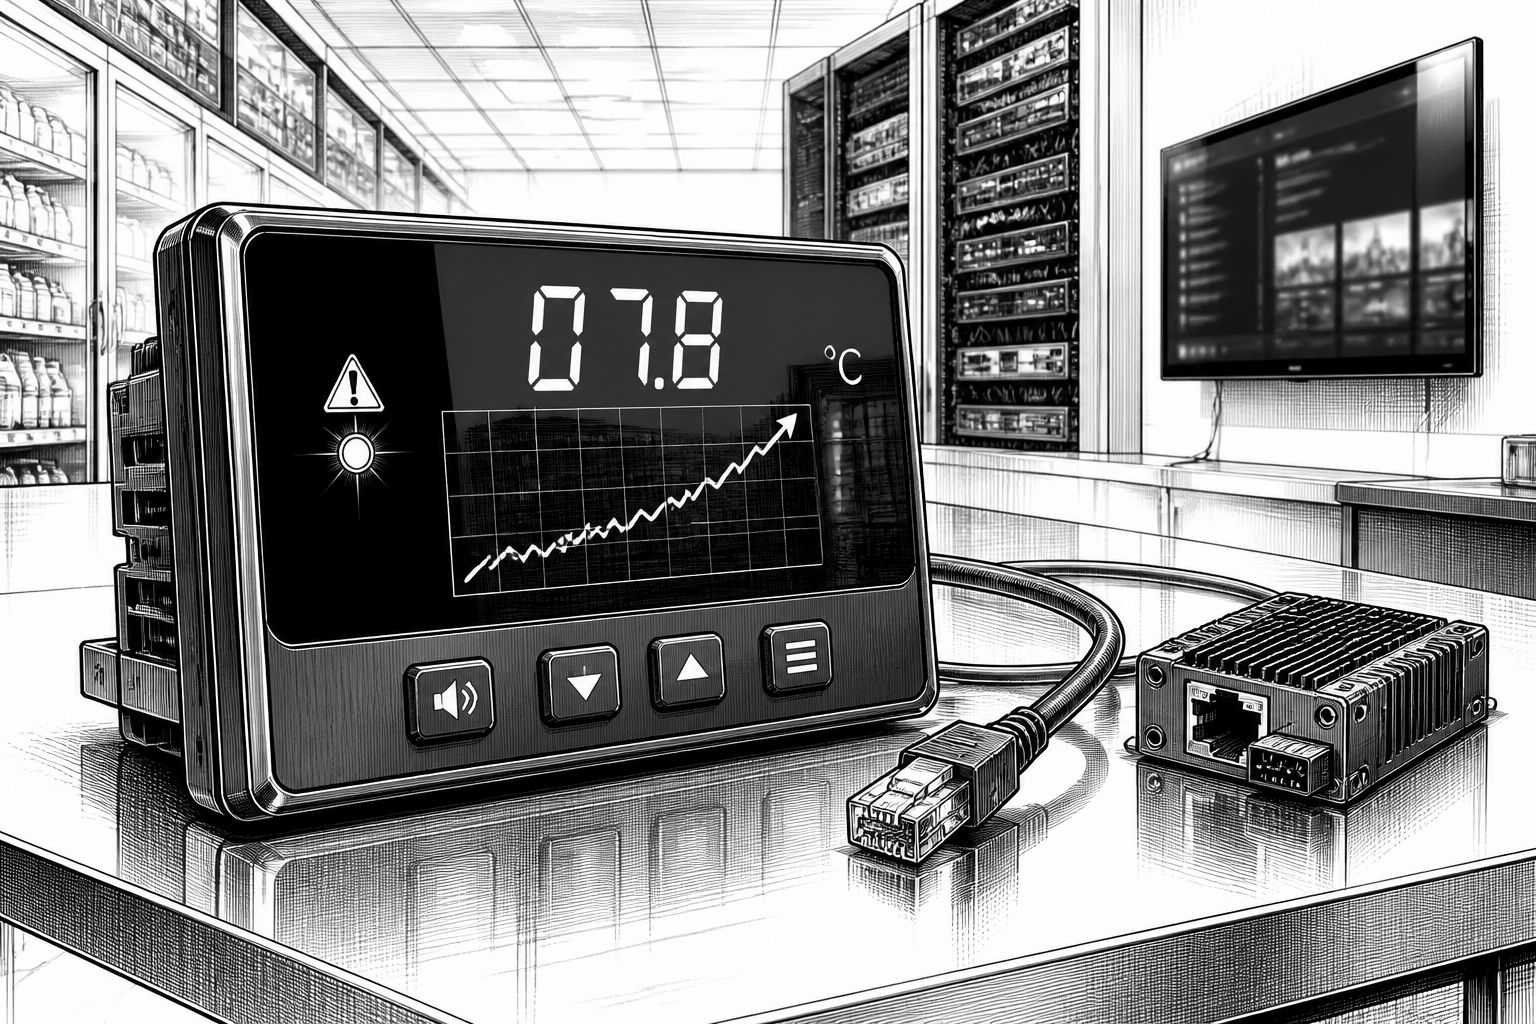
Wer heute Supermärkte automatisiert betreibt, verbindet Kühlung, Warenwirtschaft und digitale Steuerung deutlich stärker als noch vor wenigen Jahren. Der praktische Effekt ist sichtbar: Kühlanlagen laufen stabiler, Abverkaufsdaten fließen schneller in die Nachbestellung ein und Warnhinweise werden früher sichtbar. Die Kehrseite zeigt sich jedoch genau dort, wo man keine Schlagzeilen erwartet: wenn IT-Systeme für das Tagesgeschäft aus dem Takt geraten oder wenn Angreifer Manipulationen einschleusen. In dem beschriebenen Szenario „heizen die Kühlanlagen, anstatt Lebensmittel frisch zu halten“ – eine Form von Fehlsteuerung, die nicht nur Kosten verursacht, sondern im schlimmsten Fall auch die Verfügbarkeit und Qualität von Lebensmitteln unmittelbar gefährdet. Damit rückt klar in den Fokus, dass Cyberrisiken nicht auf die IT-Abteilung beschränkt bleiben, sondern in den physischen Betrieb hineinwirken.
Besonders brisant ist dabei die Kombination aus zwei Faktoren: Angriffspunkte mit hohem Durchsatz und Schwachstellen, die sich einmal „skalieren“ lassen. Im Text ist von einer „Lücke in einer weitverbreiteten Software für Internetseiten“ die Rede, die aufgrund ihrer möglichen Folgen „die Welt schockiert“ habe. Das Muster dahinter ist technologisch gut nachvollziehbar: Wenn eine Komponente in sehr vielen Webseiten oder Frontends genutzt wird, wirkt ein Fehler nicht lokal, sondern über alle betroffenen Deployments hinweg. Für Unternehmen bedeutet das, dass Patching-Zyklen zwar weiterhin wichtig sind, aber nicht mehr ausreichen, wenn Angreifer die Zeit zwischen Bekanntwerden und Aktualisierung konsequent ausnutzen. Genau diese Lücke wird für die nächste Stufe der Angriffsstrategie relevant, denn KI-gestützte Verfahren können dabei helfen, Hinweise aus dem laufenden Betrieb schneller zu korrelieren, Exploit-Vektoren zu verfeinern und die Wahrscheinlichkeit zu erhöhen, dass ein Angriff in produktive Umgebungen durchdringt.
Ein zweites Beispiel adressiert die Supply-Chain-Schicht, die im Consumer-Umfeld oft unterschätzt wird: Bei manipulierten Zusatzgeräten für Fernseher soll eine Schadsoftware „bereits ab Werk auf mehr als einer Million Geräten“ gelauert haben, musste also nur noch aktiviert werden. Das ist weniger ein einzelnes „Hack-Ereignis“ als vielmehr ein vorbereitetes Setup: Die schädliche Logik ist im Gerät, sie wartet auf den Moment, in dem Aktivierungsbedingungen erfüllt sind oder Fernsteuerung greift. Für den Schutz heißt das, dass klassische Sicherheitschecks im Sinne von „läuft das Gerät nach der Lieferung stabil?“ zu kurz greifen können, solange Integrität, Signaturen, Update-Kanäle und Aktivierungsmechanismen nicht systematisch geprüft werden. Gleichzeitig zeigt das Beispiel, warum Künstliche Intelligenz (als Technik) für Angreifer nicht nur bei der Code-Erstellung eine Rolle spielt, sondern auch bei der Automatisierung von Aktivierungsschritten, beim Timing und bei der Anpassung an unterschiedliche Zielumgebungen.
Dass Sicherheitsfirmen „zusammen mit Google“ gegen eine solche Kampagne vorgehen, weist auf eine organisatorische Dimension hin, die in der Praxis oft entscheidet, ob eine Maßnahme Wirkung zeigt. Auch wenn die konkrete technische Ausgestaltung im Ausgangstext offen bleibt, ist die Logik plausibel: Bei Geräten und Zusatzmodulen mit großer Reichweite braucht es Datenquellen aus Plattform- und Ökosystemsicht sowie ein abgestimmtes Vorgehen, um Signale zu identifizieren, betroffene Varianten einzugrenzen und Gegenmaßnahmen zu verbreiten. Für Betriebe und IT-Teams ergibt sich daraus eine klare Konsequenz: Security Monitoring muss über den eigenen Stack hinausdenken. Wenn die Angriffsoberfläche Netzwerkgeräte, Web-Komponenten und Endpunkte gleichzeitig umfasst, dann sollten auch Logik und Zuständigkeiten so aufgesetzt sein, dass ein Fund nicht als isolierte Meldung endet. KI kann dabei unterstützend wirken, indem sie Anomalien erkennt und Muster in Telemetriedaten schneller verdichtet – sie ist jedoch im gleichen Atemzug ein Faktor, mit dem Angreifer ihre Taktiken schneller entwickeln und ausrollen.
Historisch betrachtet sind solche Vorfälle nicht neu, aber die Geschwindigkeit und Breite hat sich verschoben. Früher waren viele Angriffe stark handwerklich geprägt: einzelne Updates, manuelle Anpassungen, begrenzte Zielgruppen. Heute erleichtern automatisierte Verfahren die Skalierung; und sobald eine Kampagne „serienfähig“ wird, entscheidet die Reaktionskette. Im beschriebenen Fall sind deshalb gleich mehrere Ebenen berührt: die Verfügbarkeit von Kühlsteuerungen im Handel, die Integrität von Websoftware in Online-Services und die Vertrauenswürdigkeit von Geräten im TV-Ökosystem. Das ist eine echte Herausforderung für Unternehmen, weil sie unterschiedliche Qualitäts- und Testprozesse erfordert: Betriebs-IT braucht Sicherheitskontrollen, die mit Produktionszeiten vereinbar sind; Web-Stacks brauchen schnelle Patch- und Validierungsprozesse; Geräte-Ökosysteme brauchen Integritätsprüfungen und nachvollziehbare Updatepfade. Je stärker KI-gestützte Automatisierung sowohl auf Angriffs- als auch auf Verteidigungsseite wirkt, desto mehr wird Security zu einem kontinuierlichen Prozess statt zu einem einmaligen Projekt.
Für die nächsten Monate liegt die operative Frage bei vielen Organisationen weniger in der Modellwahl, sondern in der Architektur der Abwehr. Wenn eine Schwachstelle in einer „weitverbreiteten“ Websoftware dramatische Folgen haben kann, dann muss die Frage lauten, wie schnell man betroffene Instanzen identifiziert, testet und aktualisiert. Wenn Schadsoftware ab Werk in Millionen Geräten wartet, dann müssen Lieferketten- und Geräteinventare so geführt werden, dass Aktivierungsereignisse und Varianten zuverlässig erkannt werden. Und wenn Kühlanlagen aus dem Soll laufen, dann sollte die Überwachung nicht nur „IT-Live“ messen, sondern auch Betriebsparameter wie Temperaturprofile, Alarmgrenzen und Plausibilitäten. KI kann hier wertvoll sein, weil sie Muster erkennt, bevor ein kompletter Schaden sichtbar wird. Entscheidend ist aber die Balance: Verteidigung braucht Logik, die menschliche Entscheidungen unterstützt, nicht ersetzt. So wird aus der eigentlichen Bedrohungslage eine planbare, messbare Sicherheitsarbeit, die mit der steigenden Geschwindigkeit der Angriffe mithalten kann.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI verschärft Cyberrisiken: von Supermarkt-IT bis zu Millionen TV-Geräten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI verschärft Cyberrisiken: von Supermarkt-IT bis zu Millionen TV-Geräten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI verschärft Cyberrisiken: von Supermarkt-IT bis zu Millionen TV-Geräten« bei Google Deutschland suchen, bei Bing oder Google News!