
BERLIN / LONDON (IT BOLTWISE) – Cyberangriffe auf deutsche Supermärkte sollen offenbar nachrichtendienstliche Ermittlungen auslösen. Laut Bundesamt für Verfassungsschutz stehen die Vorfälle im Zusammenhang mit manipulierten Steuerungen von Kühltruhen. Auch das Gemeinsame Zentrum zur Bekämpfung hybrider Bedrohungen wirkt demnach an der Auswertung mit. Unklar bleibt bislang, ob sich die Angriffe einem konkreten Akteur oder einer staatlichen Stelle zuordnen lassen.
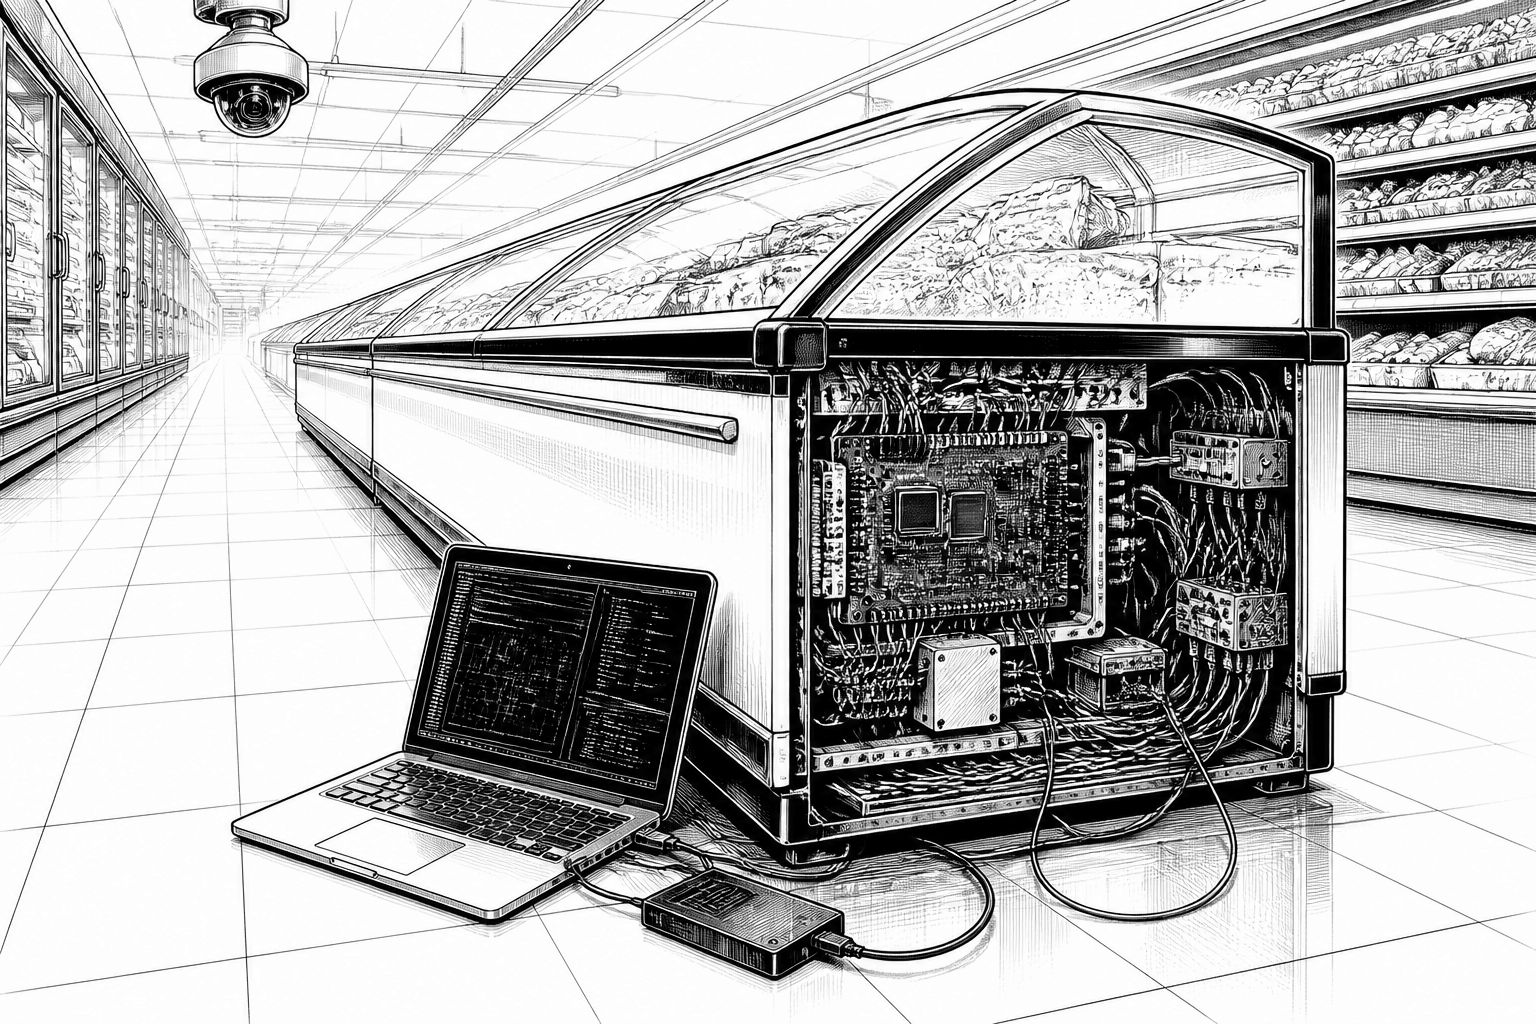
Die Vorstellung, dass sich ein Angriff auf Supermärkte auf „klassische“ IT-Sicherheit beschränkt, passt in diesem Fall nur teilweise: Nach einem Medienbericht beschäftigen nachrichtendienstliche Ermittlungen die Angriffe auf die Steuerung von Kühltruhen. Das Bundesamt für Verfassungsschutz erklärte dabei, die Vorfälle seien mutmaßlich Gegenstand aktueller nachrichtendienstlicher Ermittlungen. Konkret geht es um Angriffe, bei denen Unbekannte offenbar in die Steuerungssysteme eingedrungen sind und anschließend Temperaturen hochgestellt haben, sodass die Kühlketten lokal aus dem Toleranzbereich geraten konnten.
Technisch interessant ist vor allem die Beschreibung, dass dabei mutmaßlich bekannte Schwachstellen der betroffenen Steuerungssysteme ausgenutzt wurden. Solche Kühltruhen-Controller sind in vielen Filialumgebungen weniger „reine“ Betriebssysteme, sondern häufig spezialisierte Embedded-Systeme mit integrierten Kommunikationsschnittstellen, teils auch für Fernwartung. Wenn Angreifer in die Steuerlogik eingreifen, reicht schon eine einzige Fehlfunktion aus, um mehrere Folgen anzustoßen: Die Temperaturregelung kann dauerhaft falsch fahren, Alarme laufen möglicherweise ins Leere, und im schlimmsten Fall entsteht ein schleichender Qualitätsverlust bei gelagerten Produkten. Für Sicherheitsverantwortliche ist die Botschaft damit weniger „nur ein Patch-Thema“, sondern ein Muster, das sich auch auf andere IoT-nahe Betriebsbereiche übertragen lässt.
Für die Behördenlandschaft zeigt der Bericht, wie breit das Lagebild abgestützt wird. Laut Bundesamt für Verfassungsschutz befasst sich demnach auch das Gemeinsame Zentrum zur Bekämpfung hybrider Bedrohungen mit den Angriffen; an diesem Zentrum sind außerdem der Bundesnachrichtendienst und der Militärische Abschirmdienst beteiligt. Aus Organisationssicht ist das relevant, weil solche Ermittlungen typischerweise mehrere Spuren zusammenführen: technische Indikatoren aus dem IT-Betrieb (etwa Verbindungs- oder Manipulationsmuster), Hinweise auf Taktiken und Werkzeuge und – soweit ermittelbar – Hinweise auf den Kontext der Bedrohung. Gerade bei Angriffen, die in unterschiedlichen Bundesländern auftreten, steigt die Bedeutung von Korrelation über Standorte hinweg.
Das Gemeinsame Zentrum und die nachrichtendienstliche Einordnung ersetzen nicht die klassische IT-Forensik in den Unternehmen; sie ergänzen sie vielmehr um die Perspektive auf hybride Bedrohungslagen. In der Praxis bedeutet das: Unternehmen müssen die Vorfälle zunächst technisch sauber aufarbeiten, also Logdaten aus Filialsystemen, Schalt- und Kommunikationsereignisse der Kühltechnik sowie Änderungen an Konfiguration und Fernzugriff prüfen. Danach entscheidet sich, ob es sich um einen isolierten Angriff auf eine einzelne Gerätegeneration handelt oder ob eine übergreifende Schwachstelle ausgenutzt wurde, die sich durch ein gemeinsames Geräte- oder Integrationsmuster erklären lässt. Dass zuvor ähnliche Fälle im europäischen Ausland aufgetreten sein sollen, spricht eher für ein wiederkehrendes Risiko als für einen einmaligen „Zielangriff“.
Aus Unternehmenssicht ist außerdem entscheidend, was bislang nicht gesagt wird: Ein Sprecher des Bundesinnenministeriums erklärte dem Bericht zufolge, es lägen keine Erkenntnisse vor, mit denen sich die Angriffe einem spezifischen Akteur oder einer staatlichen Stelle zuordnen ließen. Für den Betrieb heißt das zugleich, dass sich Maßnahmen nicht an einem vermuteten „Täterprofil“ festnageln sollten, sondern an Angriffsfähigkeit und Verfügbarkeit von Abwehr. Wer Kühltechnik und andere Betriebsbereiche mit vernetzten Steuerungen ausstattet, braucht daher eine konsequente Segmentierung, klare Verantwortlichkeiten für Firmware- und Zugangspflege sowie robuste Monitoring-Ansätze, die nicht nur Ausfälle, sondern auch ungewöhnliche Temperaturfahrprofile frühzeitig sichtbar machen.
Für die Branche ergibt sich daraus ein weiterer Trend: Die Sicherheitsdebatte verschiebt sich zunehmend von der IT-Perimeter-Abwehr hin zur Resilienz in der physischen Produktions- und Logistikkette. Angriffe auf Supermärkte treffen nicht nur „Daten“, sondern direkt Prozesse, Kostenstrukturen und Lieferfähigkeit – selbst dann, wenn keine Datenabflüsse nachgewiesen sind. Für Entwickler und Integratoren bedeutet das: Secure-by-Design in Embedded-Nahfeldern wird wichtiger, etwa durch verhärtete Updates, verlässliche Authentifizierung für Fernzugriff und saubere Abgrenzung zwischen Wartungszugängen und betrieblicher Steuerung. Gleichzeitig wird es für Betreiber schwieriger, Sicherheitsentscheidungen aufzuschieben, weil betroffene Systeme in Filialen oft lange Lebenszyklen haben und daher auch nachgelagerte Sicherheitsnachrüstungen organisatorisch anspruchsvoll bleiben.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriffe auf Supermärkte: Geheimdienste untersuchen manipulierte Kühltruhen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriffe auf Supermärkte: Geheimdienste untersuchen manipulierte Kühltruhen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriffe auf Supermärkte: Geheimdienste untersuchen manipulierte Kühltruhen« bei Google Deutschland suchen, bei Bing oder Google News!