
LONDON (IT BOLTWISE) – Laut Richard Teng gelang es bei Binance mutmaßlich, mit gefälschten Bewerbungsgesprächen und KI-gestützten Deepfakes Zugriff auf interne Systeme zu gewinnen. Der Betrag des Diebstahls summiert sich auf umgerechnet 6,34 Milliarden US-Dollar in Kryptowährungen. Gleichzeitig meldet die Börse eine schnelle Schadensbegrenzung: 98 Prozent der betroffenen Vermögenswerte seien wiederhergestellt. Für Security-Teams zeigt der Fall, wie stark Social Engineering und KI-Authentifizierung inzwischen ineinandergreifen.
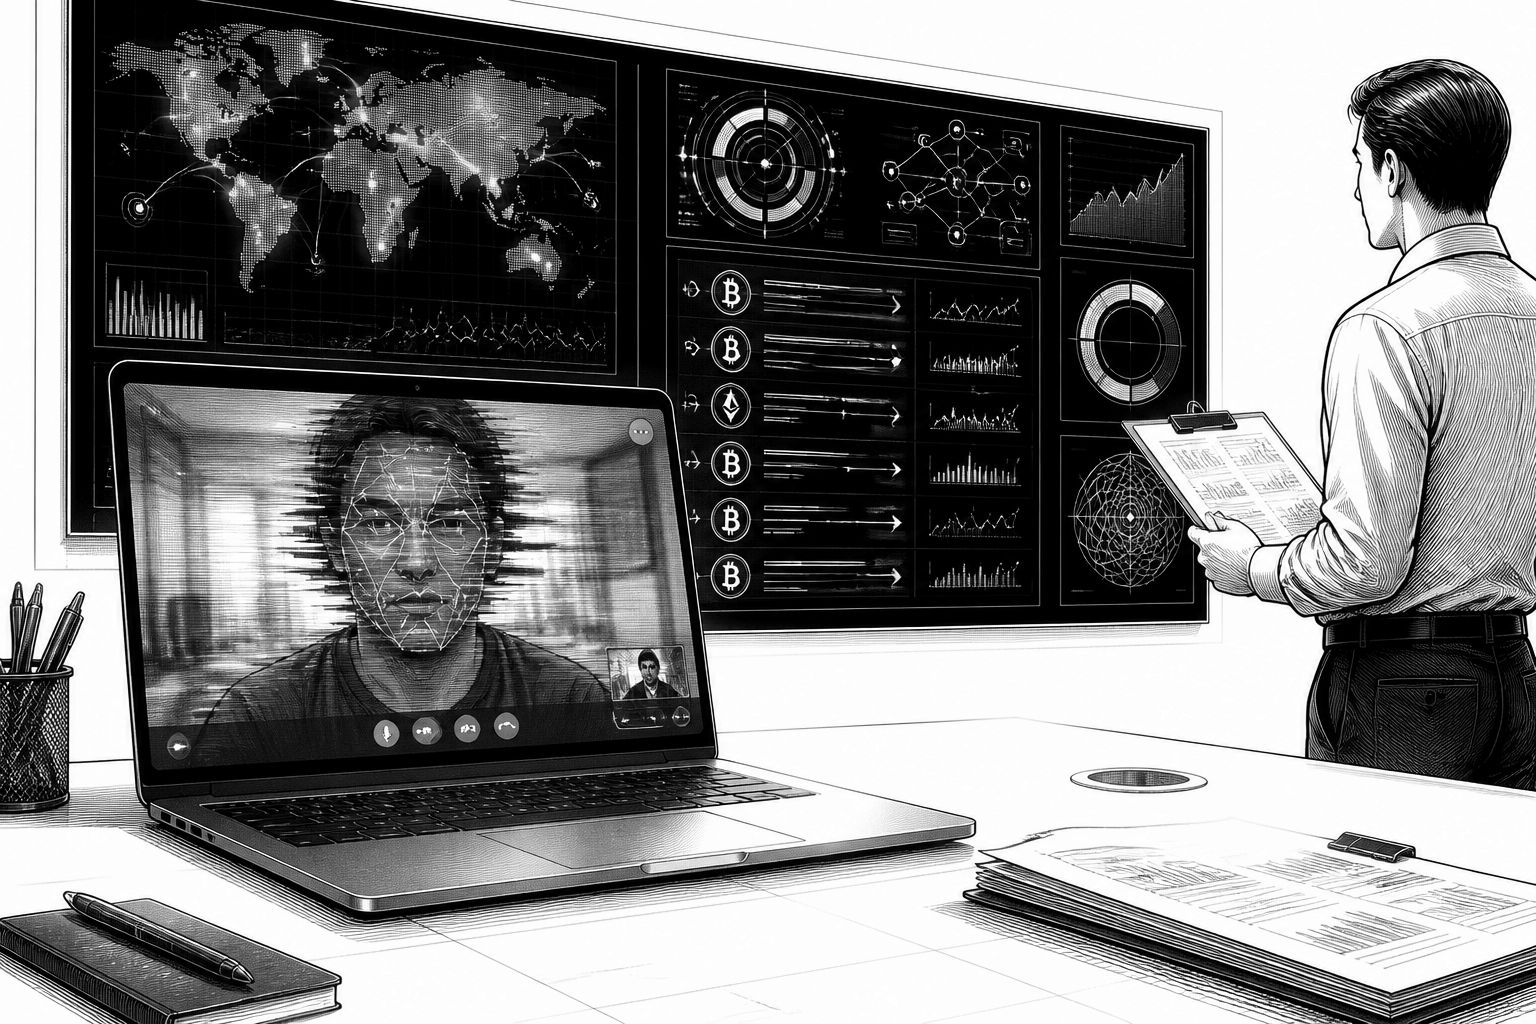
Der Binance-Vorfall wirkt auf den ersten Blick wie eine klassische Geschichte aus dem Krypto-Sicherheitsalltag: Ein großer Börsenbetreiber sieht sich mit einem Angriff konfrontiert, es entsteht ein empfindlicher finanzieller Schaden. Doch der Kern der Meldung liegt im Angriffsweg. Laut Richard Teng gelang es Hackern mutmaßlich, sich nicht über typische Schwachstellen in Software oder Konto-Passwörtern Zugang zu verschaffen, sondern über einen konstruierten Vertrauenskontext. Dabei wird der Angriff als Kombination aus Social Engineering und KI-gestützter Manipulation beschrieben, die sich besonders gut als „Zugang über Menschen“ eignet.
Die Größenordnung, die Teng nennt, ist für die Einordnung entscheidend: Umgerechnet 6,34 Milliarden US-Dollar seien in Kryptowährungen entwendet worden. Das ordnet den Vorfall nach Aussage des Unternehmens unter die größten Diebstähle im Kryptomarkt ein. Gleichzeitig liefert die Gegenmeldung eine zweite, für Unternehmen relevante Zahl: Binance habe nach eigenen Angaben 98 Prozent der betroffenen Vermögenswerte wiederherstellen können. Diese Wiederherstellung ist nicht nur eine Beruhigung für Nutzer, sondern auch ein Hinweis darauf, dass bei den operativen Reaktionen offenbar mehrere Zeit kritische Entscheidungen greifen: Von der technischen Sicherung betroffener Konten bis zur Spurensuche in Blockchain-Transfers.
Technisch betrachtet verschiebt sich damit der Fokus in Richtung Identitätsprüfung und Kommunikationsketten. Laut Richard Teng erstellten die Angreifer gefälschte Stellenausschreibungen und luden Mitarbeiter zu Bewerbungsgesprächen ein. Entscheidend ist, dass das Ganze nicht als „plumpe“ Betrugsmasche funktioniert, sondern als gestaffeltes Einfallstor: Erst entsteht Glaubwürdigkeit durch das Setting, dann wird im Verlauf des Gesprächs ein Schritt ermöglicht, der schließlich den Zugang zu sensiblen Systemen öffnet. Wenn bei solchen Gesprächssituationen zusätzlich Deepfakes oder Nachahmungen zum Einsatz kommen, wird aus einem menschlichen Sicherheitsfehler ein KI-gestütztes Authentifizierungsproblem.
Gerade diese Mischung macht die Abwehr deutlich schwieriger als bei rein technischen Angriffen. In vielen Organisationen gelten Prozesse wie Multi-Faktor-Authentifizierung oder gehärtete Netzwerkzonen als zentrale Barrieren. Beim vorliegenden Muster greifen sie nur dann, wenn der Angriff bereits an der Stelle scheitert, an der Berechtigungen vergeben oder Systeme freigeschaltet werden. Wenn stattdessen der Weg über „wer spricht mit wem“ führt, geraten klassische technische Kontrollen unter Druck, weil das Risiko nicht im Login selbst sitzt, sondern im vorherigen Vertrauensaufbau. Für Security-Teams bedeutet das: Die Annahme „Unser Stack ist sicher“ reicht nicht, wenn die Identitätskette außerhalb des Systems manipuliert werden kann.
Für die Bewertung der Reaktion ist der von Binance genannte Ablauf besonders interessant. In der Darstellung des Unternehmens heißt es, man habe aggressiv mit Strafverfolgungsbehörden zusammengearbeitet, um gestohlene Gelder aufzuspüren und zurückzuerobern. Daneben habe Binance laut Angaben Versicherungsdeckung und Rücklagen aktiviert, um verbleibende Lücken zu schließen. Auch wenn Details nicht vollständig offenliegen, lässt sich die Logik der Schadensminderung aus der Natur von Krypto-Transfers ableiten: Die Wiederherstellung gelingt häufig dann, wenn Gelder noch nicht endgültig „durchgereicht“ sind, wenn Whitelisting- und Freeze-Mechanismen greifen und wenn rechtliche wie technische Hebel parallel bewegt werden.
Der Branchenkontext macht deutlich, warum der Fall als Weckruf taugt. Wenn selbst ein Anbieter mit erheblichen Ressourcen durch Social Engineering in Verbindung mit KI-Tools kompromittiert werden kann, müssen andere Stakeholder ihre eigenen Prozesse gegen „personalisierte Angriffe“ härten. Dazu gehören organisatorische Maßnahmen wie verstärkte Schulungen im Umgang mit Phishing- und Gesprächsbetrug, aber auch technische Ansätze zur Verifizierung von Identitäten, die über das klassische Passwort-Login hinausgehen. Multi-Faktor-Authentifizierung bleibt dabei wichtig; genauso relevant werden jedoch Regeln, die Anfragen im Recruiting- oder HR-Kontext besonders streng prüfen, weil genau solche kulturellen und prozessualen Randbereiche im Angriffsmuster genutzt werden.
Für Nutzer sind die 98 Prozent zwar eine positive Nachricht, aber der Artikelton bleibt bewusst vorsichtig: Eine schnelle Rückholung ist kein Beleg dafür, dass die Eintrittsfläche verschwunden ist. Vielmehr zeigt der Vorfall, dass digitale Vermögensverwahrung zunehmend ein Zusammenspiel aus Technologie, Prozessen und menschlicher Kontrolle ist. Künftig dürfte daher die Frage lauter werden, wie Unternehmen KI-gestützte Manipulation in Kommunikationssituationen technisch und organisatorisch abfangen, ohne dabei den Alltag für Teams unnötig zu verkomplizieren. Genau an dieser Schnittstelle wird sich entscheiden, ob aus „Sicherheit als Produkt“ wieder „Sicherheit als System“ wird.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Binance-Hack: KI-Deepfakes und Fake-Interviews – 98% der Gelder zurück" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Binance-Hack: KI-Deepfakes und Fake-Interviews – 98% der Gelder zurück" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Binance-Hack: KI-Deepfakes und Fake-Interviews – 98% der Gelder zurück« bei Google Deutschland suchen, bei Bing oder Google News!