
PARIS / LONDON (IT BOLTWISE) – Frankreich ordnet groß angelegte Cyberangriffe mit manipulierten Kühl- und Gefriergeräten dem Iran zu. Betroffen waren tausende internetfähige Industrie-Kühleinheiten in Supermärkten sowie Blutbanken, wobei Angriffe auf die Blutversorgung laut Angaben früh gestoppt wurden. Die Regierung verweist auf verwundbare Web-Controller und kündigt EU-weite Sanktionen an. Unklar bleibt bislang, ob auch Sperreinheiten auf US-Militärstützpunkten betroffen waren.
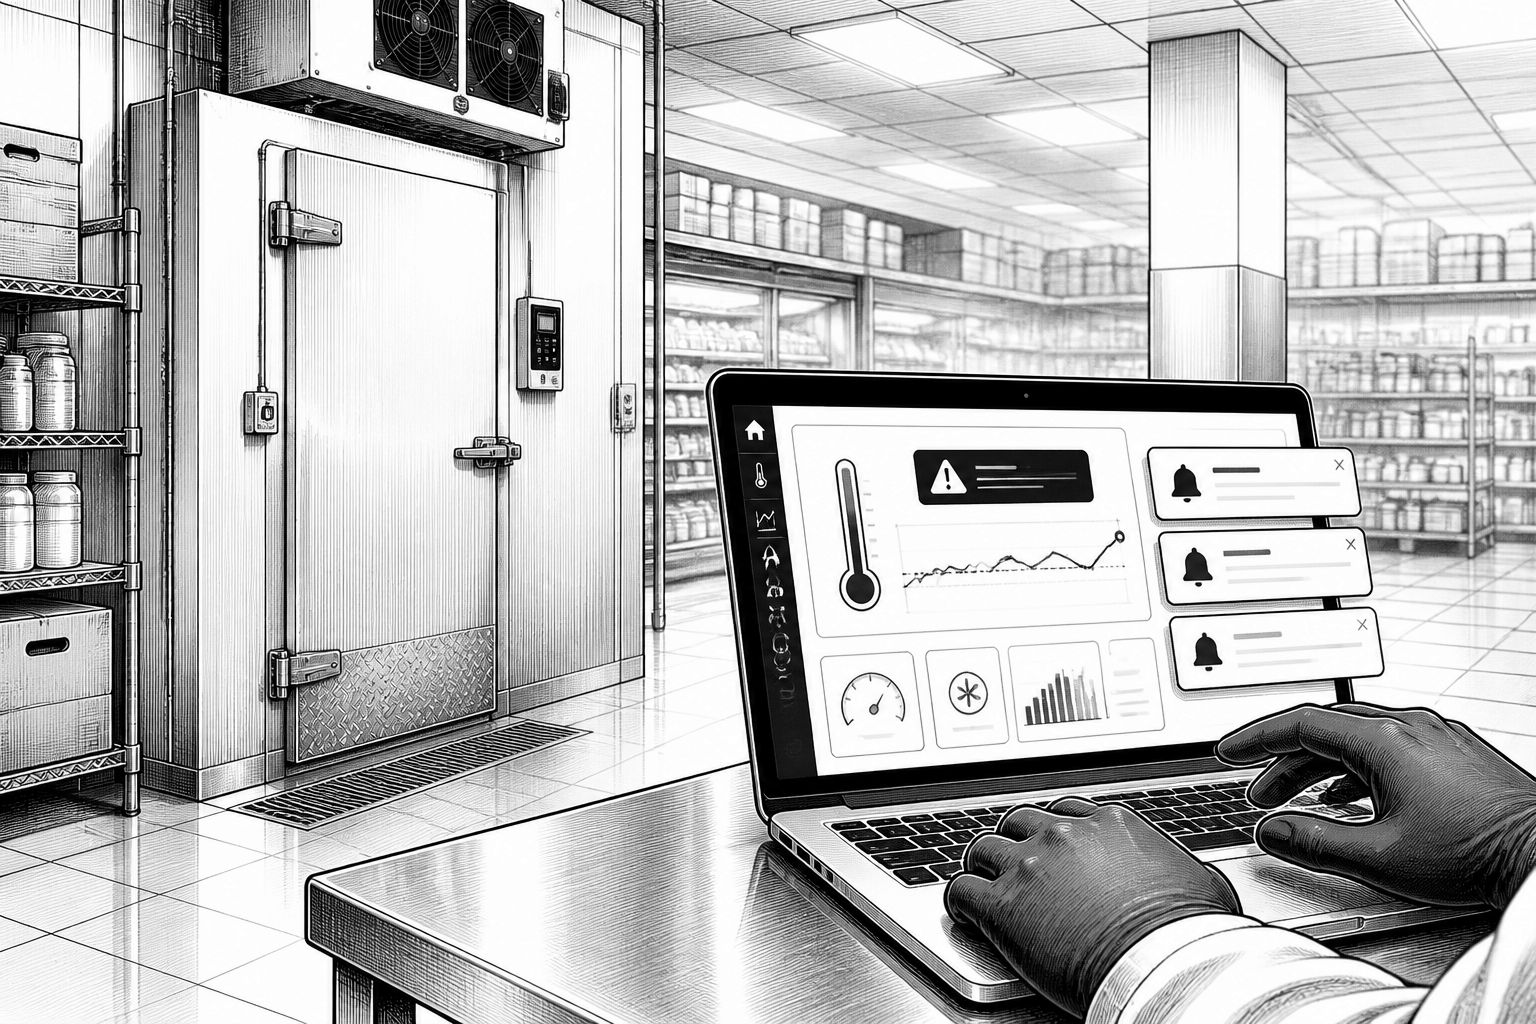
Frankreich geht mit einer ungewöhnlich klaren öffentlichen Zuordnung gegen Cyberangriffe vor, die in den vergangenen Wochen auf die Kühlkette zielen sollten. Laut französischen Regierungsangaben betrafen die Aktionen tausende internetfähige Industrie-Kühleinheiten und Gefrieranlagen im gesamten Land sowie in Teilen Europas. Der Kern der Schadwirkung war nicht etwa der klassische Datendiebstahl, sondern das gezielte Anheben von Temperaturen, wodurch Lebensmittel verdorben und Warenbestände unbrauchbar gemacht werden konnten.
Technisch beschreibt die Meldung ein Szenario, das in der Praxis besonders angreifbar ist: Täter sollen sich über webbasierte Controller in Fernzugriffen in die Steuerung von Flotten aus Kühl- und Gefriersystemen eingeklinkt haben. Solche Controller koordinieren typischerweise Temperaturprofile, Alarmgrenzen und teilweise auch Wartungsroutinen für mehrere Geräte. Wenn diese Management-Interfaces kompromittiert werden, können Angreifer Parameter so verändern, dass die Geräte zwar weiter „laufen“, aber auf produktions- und lebensmittelspezifische Toleranzen nicht mehr eingehalten werden. In der Berichterstattung wird zudem erwähnt, dass mehrere Wellen im Zeitraum Oktober bis in den November hinein Angriffe auslösten.
Auch medizinische Einrichtungen standen demnach unter Beschuss: Betroffen waren laut Angaben medizinische Blutbanken, wobei die Angriffe dort vor dem Verderben von Blut gestoppt worden sein sollen. Für Betreiber von temperaturkritischen Infrastrukturen ist das eine wichtige Unterscheidung, denn es verschiebt die Bewertung von „Störung“ hin zu potenziellen Sicherheits- und Versorgungsrisiken. Gleichzeitig verweist die Nachricht auf einen weiteren technischen Risikotreiber: Sicherheitsforschende haben darauf hingewiesen, dass die betroffenen Controller bzw. deren Modelle verwundbar sein können, und dass zumindest einige Ausprägungen bestimmter Gerätehersteller keine Sicherheitsupdates mehr erhalten.
In der politischen Einordnung wird der Angriff als Sabotage auf französischem Territorium klassifiziert. Der französische Außenminister Jean-Noël Barrot erklärte, dass die Verantwortung bei der Islamischen Revolutionsgarde liege und sprach dabei von einem besonders umfangreichen Vorgehen; außerdem kündigte er an, dass die Angriffe Konsequenzen nach sich ziehen würden. Parallel dazu wurden der iranische Botschafter sowie offenbar auch EU-weite Sanktionsmöglichkeiten in den Fokus gestellt. Rechtlich betont die Regierung, dass die Angelegenheit nun beim französischen Justizsystem liegt, was bedeutet, dass parallel zur Diplomatie Ermittlungs- und Beweisfragen abgearbeitet werden müssen.
Markt- und Betriebsverantwortliche sollten diese Meldung auch als Reminder für die „Angriffsfläche Management-Interface“ verstehen. Kühl- und Gefrieranlagen wirken auf den ersten Blick wie eine klassische OT-Komponente (Operational Technology), doch durch Fernwartung, Weboberflächen und Internetanbindung werden sie zu einem Teil moderner Netzwerkarchitekturen. Wenn Controller regelmäßig veralten oder wenn Sicherheitsupdates nicht mehr verfügbar sind, entsteht eine stille Lücke: Die Geräte sind dann nicht primär „kaputt“, sondern bleiben dauerhaft in einem Zustand, in dem bekannte Angriffswege offenstehen. Genau hier setzt die Warnung der Securityforschung an: Es geht nicht nur um den konkreten Vorfall, sondern um wiederkehrende Schwachstellen in der Fernsteuerung.
Auch über Europa hinaus bleibt die Lage dynamisch. Aus den USA heißt es laut Berichten, dass dort geprüft werde, ob ähnliche Vorfälle auch Gefriereinheiten auf US-Militärbasen betrafen; die zuständigen Stellen hätten bislang jedoch noch keine formale öffentliche Zuordnung veröffentlicht. Für die Bewertung ist das relevant, weil Attributionen auf Nachrichtendienst-Ebene häufig zeitlich gestaffelt sind: Zunächst werden Indikatoren und technische Spuren zusammengeführt, erst später folgt eine öffentlich belastbare Einordnung. Für Entscheider heißt das: Selbst wenn öffentlich nur ein Teil der Faktenlage vorliegt, sollten Sicherheitsmaßnahmen nicht bis zur vollständigen Attribution warten.
Unabhängig davon, ob die Angriffe in allen Fällen identische Techniken genutzt haben, lässt sich aus dem Muster ein klarer Handlungsrahmen ableiten. Betroffen sind vor allem Betreiber, die Flottensteuerungen über Web-Controller verwalten, insbesondere wenn Fernzugriff breit implementiert ist oder Modelle im Feld ohne fortlaufende Fixes weiterlaufen. Dazu gehören robuste Segmentierung der Management-Zugänge, strikte Zugriffskontrollen, das konsequente Nachziehen von Security-Patches sowie die Prüfung, ob die Temperatursteuerung im Störfall eine sichere „Fail-safe“-Strategie besitzt. In einer Branche, in der Zeitfenster für Temperaturhaltung direkt an Qualität und rechtliche Anforderungen gekoppelt sind, wird aus einem Cybervorfall schnell ein Versorgungs- und Qualitätsrisiko.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Frankreich macht den Iran für Kälteketten-Sabotage in Läden und Blutbanken verantwortlich" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Frankreich macht den Iran für Kälteketten-Sabotage in Läden und Blutbanken verantwortlich" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Frankreich macht den Iran für Kälteketten-Sabotage in Läden und Blutbanken verantwortlich« bei Google Deutschland suchen, bei Bing oder Google News!