
PARIS / LONDON (IT BOLTWISE) – Frankreich macht Shahid Kaveh für einen Cyberangriff verantwortlich, der Kühlsysteme in Supermärkten manipuliert haben soll. Laut Pariser Staatsanwaltschaft wurden dafür hunderte Verkaufsstandorte ins Visier genommen, dabei seien Temperaturen aus der Ferne hochgedreht worden. Iran weist die Vorwürfe zurück und spricht von unbegründeten Anschuldigungen. Im Hintergrund stehen Berichte über ein Netzwerk aus „Front“-Gruppen, die Verantwortung öffentlich zuordnen sollen.
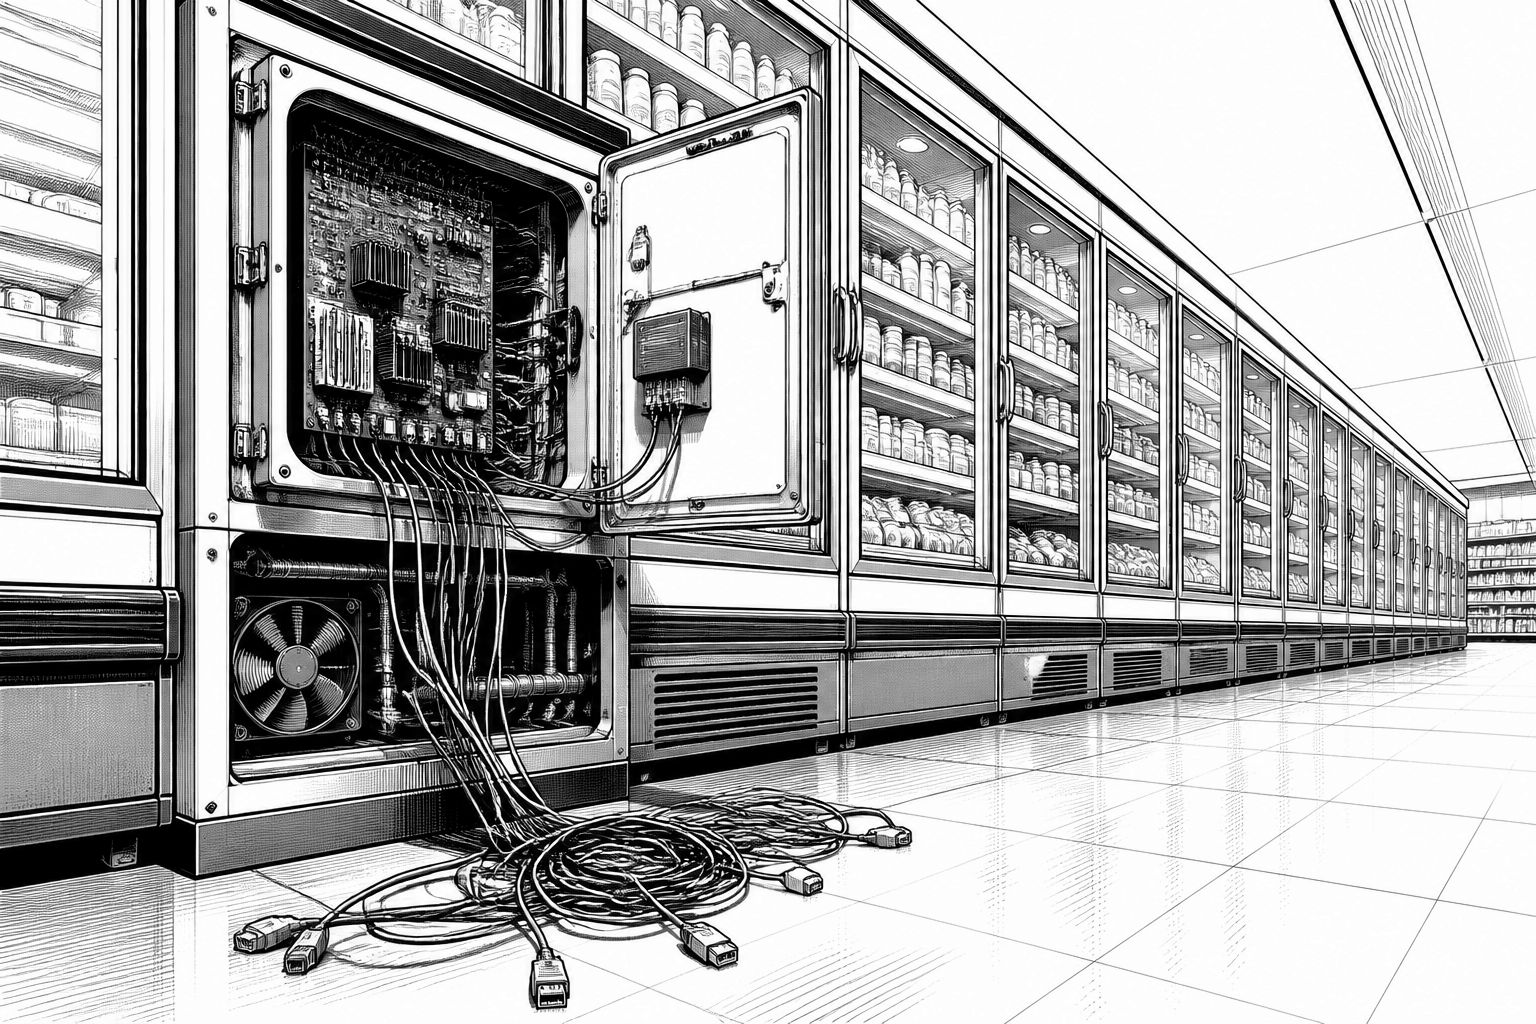
Der Vorwurf klingt auf den ersten Blick ungewöhnlich: Ein Cyberangriff, der nicht nur Daten, sondern die Temperatur in Kühlketten verändert. Genau daran knüpft Frankreichs Darstellung zum jüngsten Fall an, in dem die Behörden eine Gruppe mit möglichen Verbindungen zum Iran als Urheber einer Sabotagekampagne gegen Kühlsysteme in Supermärkten identifizieren. Nach den Angaben zum Zeitraum 11. bis 12. Oktober seien bei einem Angriff auf kommerzielle Standorte in Frankreich die Regelungssysteme in der Kälteversorgung kompromittiert worden, woraufhin in der Folge Lebensmittel verdorben sein sollen. Damit geht es nicht um „klassisches“ Hacking als reiner Spionage-Eingriff, sondern um eine Wirkung auf physische Prozesse im Handel – und genau dieses Muster dürfte für Unternehmen und Sicherheitsverantwortliche besonders relevant sein.
Im Zentrum steht Shahid Kaveh, das nach französischen Ermittlungen als „offensive Cyberunit“ eingeordnet wird, die dem Umfeld der Islamic Revolutionary Guard Corps (IRGC) zugeordnet sei. Die Pariser Staatsanwaltschaft soll dabei den Namen Shahid Kaveh nennen und zusätzlich drei Personen als vermeintliche Verantwortliche bzw. Rollensträger in der Einheit benennen: Hamid Reza Lashgarian, der als Leiter der cyberelektronischen Kommandostruktur (CEC) beschrieben wird, sowie Mahdi Lashgarian und Reza Salarvand als Kommandanten der Einheit. Da es sich um Vorwürfe handelt, bleibt der Status offen; dennoch zeigt die Detailtiefe, dass Behörden in diesem Fall offenbar sowohl technische Spuren als auch Zuordnungslogiken heranziehen. Frankreichs Minister Jean-Noel Barrot bezeichnete die Angriffe zudem als außergewöhnlich in ihrer Intensität, während Iran die Vorwürfe zurückweist und von unbegründeten und parteiischen Behauptungen spricht.
Wie funktioniert eine Manipulation von Kühlsystemen aus der Ferne, ohne dass unmittelbar am Markt sichtbare Zeichen auftauchen? Genau hier wird der Bericht aus dem Umfeld französischer Spy- und Cyberbehörden wichtig, weil er das Vorgehen nicht nur als „Hacking“ beschreibt, sondern als mehrstufiges Ausspielen verschiedener operativer Rollen. Demnach arbeite Shahid Kaveh über zahlreiche Tarn- oder „Front“-Gruppen, die in der Öffentlichkeit als vigilante Hacker auftreten sollen. Genannt werden dabei unter anderem „CyberAveng3rs“ und „Cyber Isnaad Front“ – so laut der französischen Darstellung sollen diese Fronts öffentlich Verantwortung für bestimmte Angriffe beanspruchen, während die eigentliche technische Durchführung der zugrunde liegenden Einheit zugeordnet wird. Für die Praxis heißt das: Wer nur nach den öffentlichen Claims jagt, läuft Gefahr, die tatsächlichen Zugriffswege, die Infrastruktur im Hintergrund und die Verantwortlichkeitskette zu übersehen.
Auch die Reaktion aus Teheran betont das Framing, nicht die Technik: Das iranische Außenministerium bezeichnet die Vorwürfe als hochgradig unverantwortlich, um die eigene Position zu beschädigen und Beziehungen zu anderen Staaten zu stören. In der politischen Zurückweisung wird die benannte Einheit dabei nicht direkt erwähnt. Unabhängig vom Streit über die Schuldzuweisung ist die Einordnung von Shahid Kaveh vor allem deshalb bedeutsam, weil westliche Geheimdienstdarstellungen die Gruppe als Teil eines größeren Netzwerks sehen, das unter iranischer Steuerung operiere. Historisch ist das Muster von „Cyberunits“ ohne öffentlich dokumentierte Existenz nicht neu: Viele solcher Strukturen lassen sich schwer direkt verifizieren, werden aber über Operateur-Profile, Kommunikationsmuster und wiederkehrende Angriffsindikatoren in Verbindung gebracht. Dass Shahid Kaveh angeblich nach Mahmoud Kaveh benannt ist, dessen Lebensdaten in der Quelle genannt werden, unterstreicht außerdem, wie stark in derartigen Zusammenhängen Namensgebung und historische Bezüge für Identität und Wiedererkennung genutzt werden.
Für die technische Einordnung lohnt der Blick auf die breitere Lage. Laut Nikita Shah vom Center for Strategic and International Studies (CSIS) habe es seit März 2026 einen spürbaren Anstieg iranischer Cyberoperationen gegeben, darunter Cyberespionage und „conflict-themed cybercrime“. In einer späteren Analyse beschreibt die gleiche Quelle, dass sich iranische Akteure wahrscheinlich auf neue technische Zugänge und potenziell neue Fähigkeiten vorbereiten, falls der Konflikt länger anhält oder Verhandlungen scheitern. Der 2025er Politikbericht eines britischen Parlamentsausschusses für Intelligence und Security ordnet Iran als aggressiven Cyberakteur mit umfangreichen Fähigkeiten ein: Zwar sei die Cyberkapazität nicht auf dem Niveau von Russland oder China, aber Teheran nutze Basis-Ausnutzungen sehr effizient. Der Kern liegt dabei weniger in hochkomplexen „Zero-Day“-Mythen als in der systematischen Ausnutzung alltäglicher Schwachstellen, die viele Organisationen – auch solche mit Sicherheitsprozessen – in der Fläche übersehen.
Welche Richtung nehmen solche Operationen typischerweise, wenn sie einmal über das reine Ziel „Daten“ hinausgehen? Die Quelle nennt mehrere Beispiele, die das Risiko für kritische Infrastrukturen und industrielle Steuerungsumgebungen unterstreichen. Bereits Ende 2023 habe eine Angriffswelle US-Wasseranlagen betroffen, die auf ein Computersystem eines israelischen Softwareanbieters angewiesen gewesen seien. Außerdem sei es im Verlauf des Jahres um industrielle Steuerungstechnik gegangen, bei der Angreifer auf Programmable Logic Controllers (PLCs) eingewirkt hätten – mit der Folge, dass es zu operativen Störungen und finanziellen Verlusten in mehreren Sektoren kritischer Infrastruktur gekommen sein soll. Im März habe zudem eine der mit Iran verbundenen Gruppen die Durchführung eines zerstörerischen Angriffs auf einen US-Anbieter medizinischer Geräte behauptet. Vor diesem Hintergrund lässt sich der französische Kühlschrank-Fall nicht als isolierte Kuriosität abtun, sondern als Hinweis darauf, dass Manipulationen an der Schnittstelle von IT und Betriebstechnik (OT) zunehmend strategisch genutzt werden.
Für Unternehmen ergibt sich daraus eine klare Management-Agenda: Kühlketten, Supermärkte und Logistikstandorte sind heute stark automatisiert, und die IT- und OT-Ebene greifen häufig ineinander – etwa über Fernwartung, zentrale Monitoring-Systeme oder angebundene Automationssteuerungen. Wenn Angreifer in der Lage sind, Temperaturen aus der Ferne zu verändern, verschiebt sich die Sicherheitsanforderung von der reinen Vertraulichkeit hin zu Integrität und Verfügbarkeit im physischen Prozess. Gleichzeitig zeigt die Beteiligung von „Front“-Gruppen, wie wichtig Beweise über reine Attribution hinaus sind: Netzwerkinformationen, Zugriffs- und Authentifizierungswege sowie die zeitliche Korrelation technischer Artefakte werden für eine belastbare Bewertung entscheidend. Unabhängig davon, wie das Verfahren letztlich aufgearbeitet wird, sollte der Fall Shahid Kaveh damit als Signal verstanden werden, dass Cyberangriffe auf Alltagsinfrastruktur künftig stärker mit realen Schadensszenarien verknüpft auftreten können.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Shahid Kaveh: Irans angebliche Cyber-Sabotage gegen Kühlsysteme in Frankreich" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Shahid Kaveh: Irans angebliche Cyber-Sabotage gegen Kühlsysteme in Frankreich" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Shahid Kaveh: Irans angebliche Cyber-Sabotage gegen Kühlsysteme in Frankreich« bei Google Deutschland suchen, bei Bing oder Google News!