
PARIS / LONDON (IT BOLTWISE) – Frankreichs Außenminister Jean-Noël Barrot wirft dem IRGC die Urheberschaft eines Angriffs auf Kühl- und Gefrierschränke in Supermärkten vor. Laut Pariser Staatsanwaltschaft beantragte die Behörde zudem internationale Haftbefehle gegen den Leiter einer IRGC-nahem Hacker-Einheit und dessen Stellvertreter. Betroffen waren laut Ermittlungsbehörden „hundert[e]“ Standorte, die über Nacht Temperaturen bis zu 50 Grad Celsius erreichten. Die französische KI- und Cybersicherheitsbehörde ANSSI soll den Vorfall untersuchen.
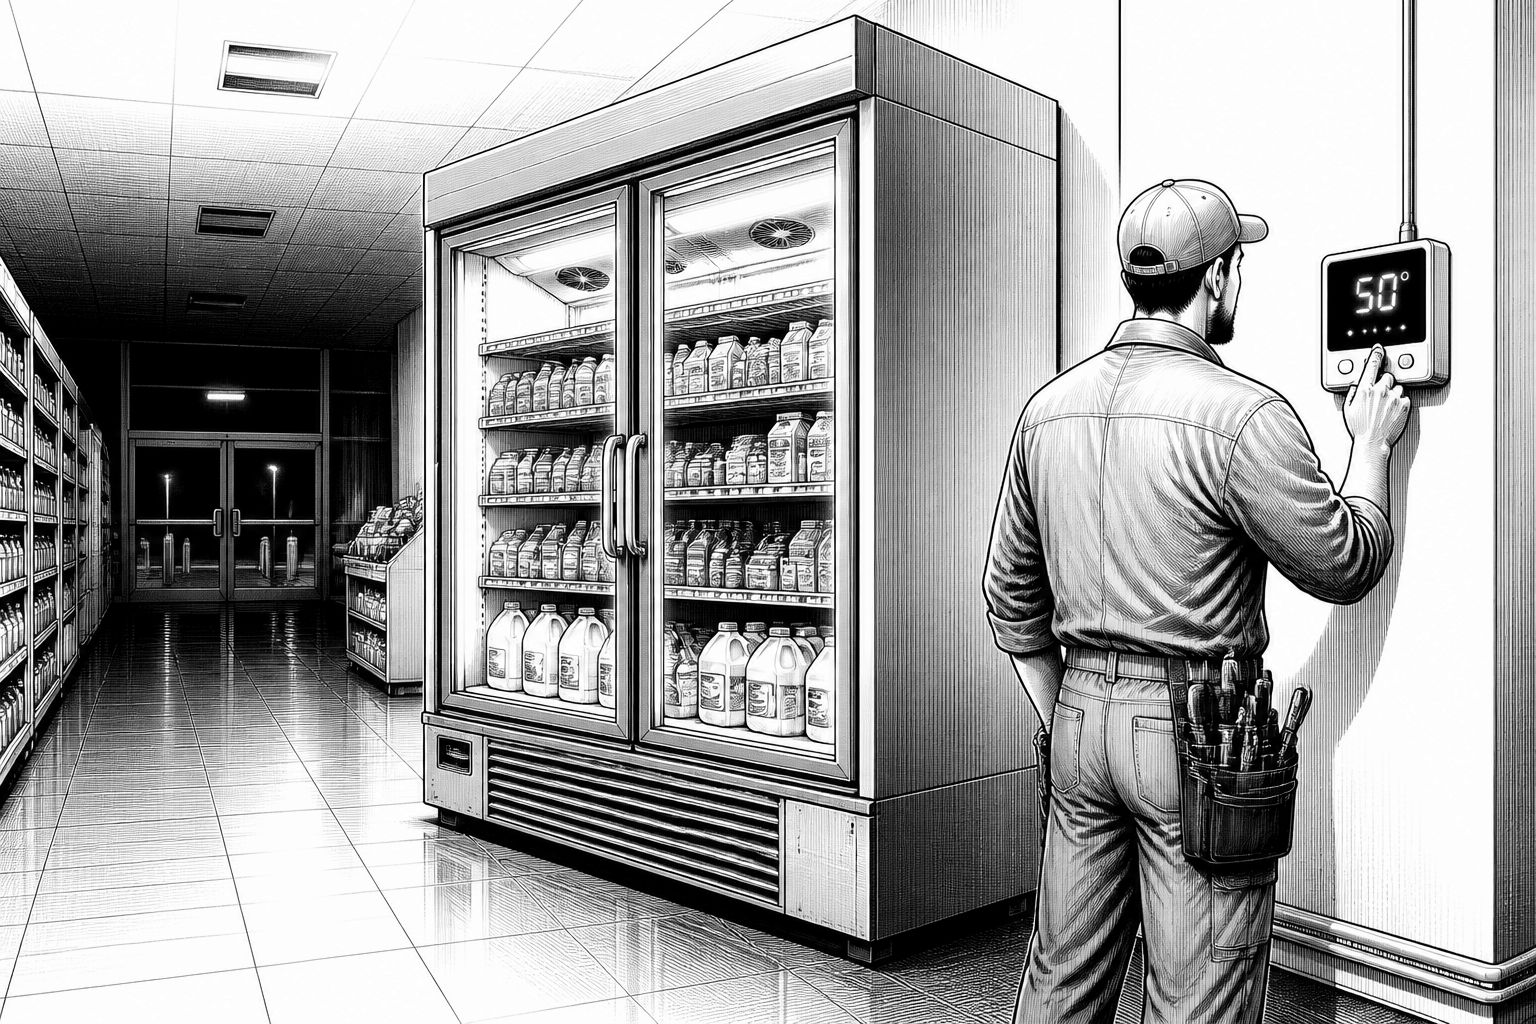
Im Streit um einen groß angelegten Cyberangriff auf Kühltechnik in Supermärkten verschärft sich der Fall in Frankreich: Jean-Noël Barrot hat den Islamic Revolutionary Guard Corps (IRGC) für den Angriff verantwortlich gemacht. Laut dem Außenminister richtet sich der Vorwurf auf das IRGC als Hintermann, und das habe Konsequenzen für Frankreich. Parallel dazu hat die Pariser Staatsanwaltschaft nach Angaben aus dem Ermittlungsumfeld internationale Haftbefehle gegen den Leiter einer offensiven Cyber-Einheit namens Shahid Kaveh sowie gegen dessen zwei Stellvertreter beantragt. Damit verbindet sich der Vorfall mit dem breiteren Muster, das seit dem Beginn des Konflikts zwischen Iran und westlichen Partnern im Februar immer wieder von mutmaßlichen Cyberstörungen begleitet wird, etwa in Form von Angriffen auf Infrastrukturen in den USA.
Technisch betrachtet wirkt der Ablauf besonders riskant, weil er nicht primär auf die Unternehmensnetzwerke als Ganzes zielte, sondern die Temperaturkontrolle in der Kälte-Kette außer Kraft setzte. Laut dem Bericht wurde am 11. Oktober eine Cyberattacke beobachtet, die die Steuerung kommerzieller Kühlschränke in „hunderten“ Filialen übersteuerte. In der Nacht stiegen die Temperaturen in Kühlern und Gefrierbereichen den Angaben zufolge auf Werte von bis zu 50 Grad Celsius, was neben unmittelbaren Schäden auch Folgekosten durch verdorbene Ware und in mehreren Fällen Brände auslöste. Das Muster entspricht einer Art „Schnittstellen-Angriff“ auf angeschlossene Kältetechnik: Wo Steuerdaten oder Firmware-Logik falsch angetriggert werden, kippt der Betrieb schnell von kontrolliert auf gefährlich.
Für die Angriffsoberfläche liefern die Details zur betroffenen Hardware einen wichtigen Hinweis: Cybersecurity-Experten hatten zuvor darauf verwiesen, dass das Vorgehen offenbar vergleichsweise leicht umzusetzen war. Demnach waren mehrere der betroffenen Systeme entweder veraltet oder liefen mit nicht mehr aktuellen Firmware-Versionen. Genau dieser Zustand macht Angriffe oft weniger komplex, weil bekannte Schwachstellen in älteren Komponenten, unzureichende Authentifizierung oder veraltete Update-Prozesse die Einstiegshürde senken. Zusätzlich ist in der Praxis relevant, dass Kühlgeräte in Einzelhandelsumgebungen häufig über viele Standorte hinweg ähnlich konfiguriert sind; dadurch kann ein einmal erfolgreicher Zugriff skaliert werden, ohne dass das Angreiferteam jedes Gerät einzeln „nachverhandeln“ muss.
Die Dimension des Vorfalls ergibt sich auch aus der geografischen Streuung und dem zeitlichen Verlauf. Laut Pariser Staatsanwaltschaft handelt es sich um einen „large-scale“-Angriff, der vernetzte Kühlsysteme in mehreren großen Lebensmittelhändlern im Land beeinträchtigt habe. Noch im November 2 folgte eine ähnliche Attacke, die den Angaben zufolge Supermarktgruppen in Belgien und Luxemburg betraf sowie schwedische Händler wie ICA und Coop; zudem wurde bei mindestens einem IKEA-Standort eine Betroffenheit genannt. Solche Kettenangriffe sind für Unternehmen besonders schwer, weil sie nicht nur die aktuelle Störung bewerten müssen, sondern auch prüfen müssen, ob ähnliche Geräteplattformen, Fernwartungswege oder Wartungsfenster in anderen Ländern derselben „Lieferanten- oder Gerätematrix“ folgen.
Für den operativen Betrieb verschiebt sich der Fokus damit vom klassischen IT-Security-Event hin zu einem Sicherheits- und Resilienzproblem der physischen Lieferkette. In der geschilderten Realität bedeutete das: Händler merkten die Störung teils erst Stunden nach dem eigentlichen Zeitpunkt des Angriffs, obwohl die Auswirkungen unmittelbar sichtbar waren. In einem Fall aus Schweden wurde ein ICA-Store beschrieben, in dem die Geräte über Nacht bei ungefähr 2:00 Uhr (0100 GMT) auf Werte um 50 Grad Celsius gebracht worden seien, die Entdeckung aber später erfolgt sei. Aus Managementsicht ist das ein Wecksignal, dass Überwachung und Alarmierung für kritische Betriebszustände auch dann funktionieren müssen, wenn die zentralen IT-Systeme zwar laufen, aber Sollwerte manipuliert wurden.
Regulatorisch und organisatorisch läuft die Reaktion nun über Frankreichs Cyberstruktur: Nach der Anordnung von Premierminister Sébastien Lecornu soll Frankreichs National Cybersecurity Agency (ANSSI) den Vorfall untersuchen. Gleichzeitig bleibt die Frage nach dem Auslöser der konkrete Angriffspfad: Ob der Einstieg über veraltete Firmware, falsch abgesicherte Fernzugriffe oder kompromittierte Wartungsumgebungen erfolgte, muss die technische Analyse liefern. Entscheidend ist dabei auch die Haft- und Verantwortungslogik: Da die Pariser Staatsanwaltschaft internationale Haftbefehle beantragt hat, wird die Sache parallel zur technischen Ursachenaufklärung in einen strafrechtlichen Rahmen überführt, auch wenn noch keine rechtskräftige Feststellung vorliegt.
Für die Praxis in der KI- und IT-gestützten Unternehmensautomation liegt der Kern des Lernens nicht nur in der Abwehr neuer Malware, sondern in der Absicherung kritischer IoT- und OT-Schnittstellen. Kälteanlagen sind ein typisches Beispiel für Systeme, bei denen der Sicherheitsstatus direkt in physische Gefahren und massive Umsatzrisiken übersetzt wird. Unternehmen sollten daher nicht nur Penetrationstests und Patch-Strategien für Geräte priorisieren, sondern auch die betriebliche „Detection-to-Response“-Kette: kritische Temperaturschwellen, Statusmeldungen und Prozesse zur automatischen Abschaltung müssen so gestaltet sein, dass ein erfolgreicher Fernangriff nicht automatisch in einen Schaden übergeht. Vor dem Hintergrund der europaweiten Betroffenheit rückt damit eine konsistente Sicherheitsarchitektur über Länder- und Händlerstrukturen hinweg in den Vordergrund.
Die nächsten Schritte werden zeigen, ob die Ermittlungen den IRGC-Vorwurf mit belastbaren technischen Indizien untermauern können und ob die betroffenen Geräteklassen auf ähnliche Schwachstellen zurückgehen. Bis dahin bleibt das Thema „veraltete Firmware“ und „angreifbare Anschlusswege“ ein roter Faden, weil er die Angriffskosten senkt und die Wiederverwendbarkeit von Methoden erhöht. Für Betreiber bedeutet das: Jede Kühlkette, die über das Tagesgeschäft hinaus als kritische Infrastruktur betrachtet wird, braucht klare Inventarisierung, schnelle Update-Zyklen und vor allem Alarmierung, die nicht von denselben Systemen abhängt, die im Angriffsfall manipuliert werden können.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "IRGC-Vorwurf bei Cyberangriff auf Supermarkt-Kühltechnik: ANSSI ermittelt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "IRGC-Vorwurf bei Cyberangriff auf Supermarkt-Kühltechnik: ANSSI ermittelt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »IRGC-Vorwurf bei Cyberangriff auf Supermarkt-Kühltechnik: ANSSI ermittelt« bei Google Deutschland suchen, bei Bing oder Google News!