
LONDON (IT BOLTWISE) – Angreifer sollen auf 178 Websites weltweit einen Code platziert haben, der Kryptowährungen direkt abzieht. Betroffen sein sollen unter anderem HSBC und Salesforce, außerdem wird von Angriffen auf weitere Medien- und Wallet-Unternehmen berichtet. Der Schadcode soll außerdem Karten-Skimming ermöglichen und damit Zahlungsdaten abgreifen. Erste Diebstähle werden bislang als eher kleine Beträge beschrieben, die sich jedoch in vielen Fällen aufsummieren können.
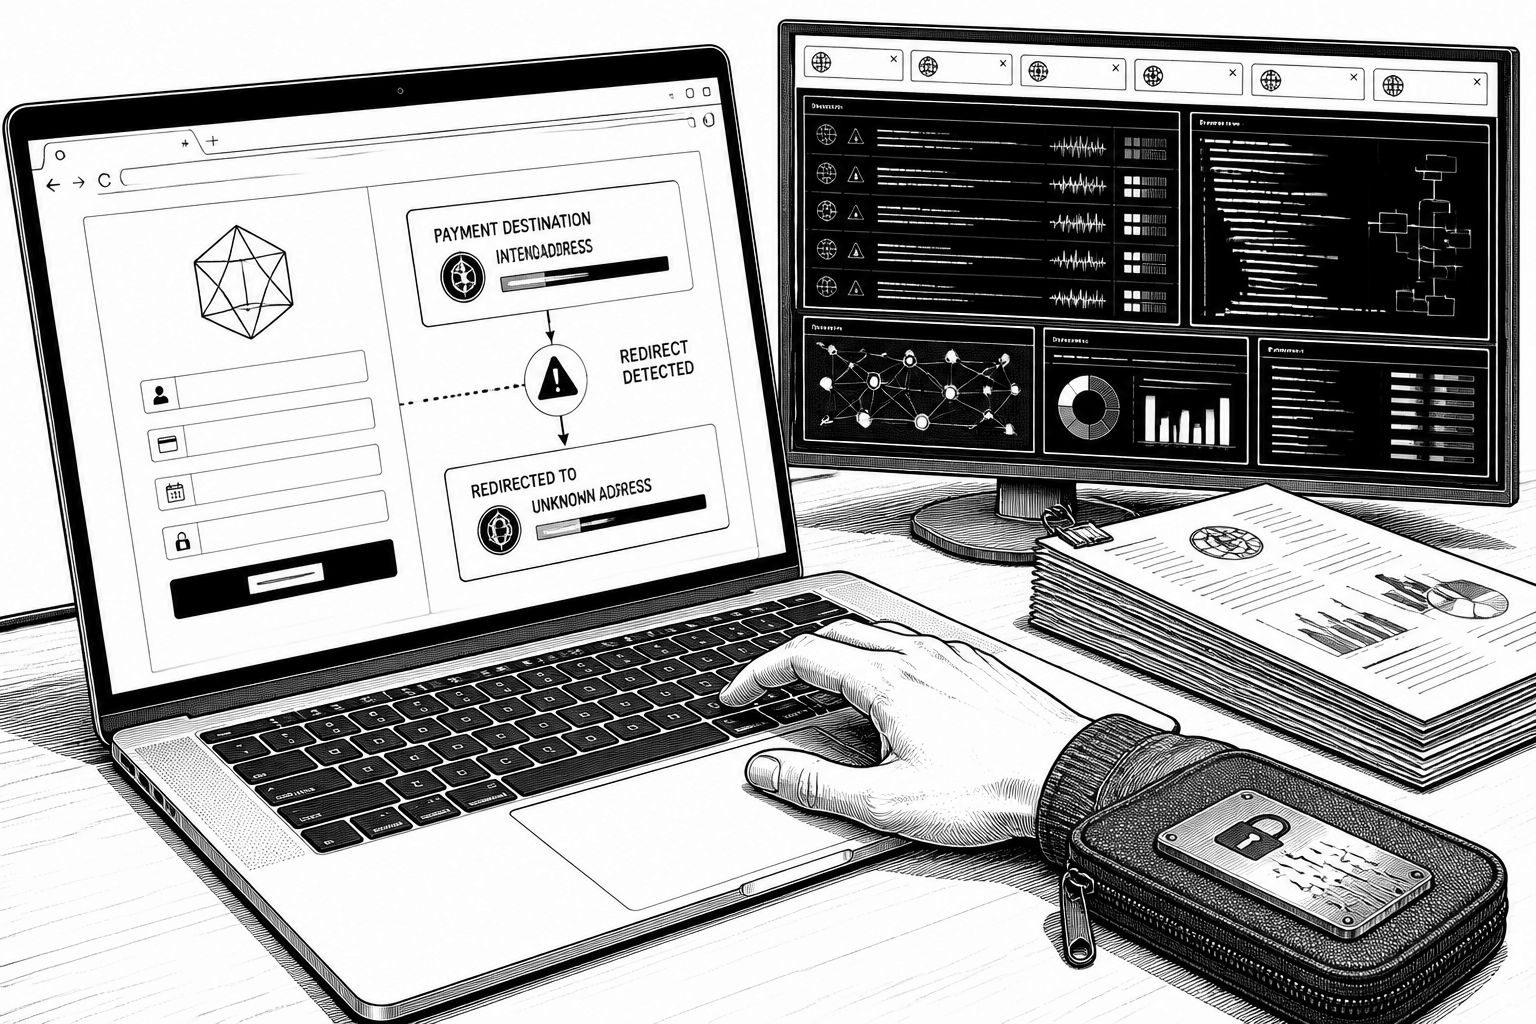
Angriffe über kompromittierte Websites bleiben eine der effektivsten Methoden, um Nutzer und Betreiber zugleich zu treffen. In dem gemeldeten Fall sollen Hacker auf 178 großen Webseiten weltweit einen sogenannten „Crypto-Stealing-Code“ eingeschleust haben. Auffällig ist dabei die Zielrichtung: Laut Sicherheitsangaben richten sich die Manipulationen besonders an Seiten, die Kryptowährungen als Zahlungsmittel akzeptieren, etwa in Form von Bitcoin oder Ethereum. Damit verschiebt sich der Angriffsmodeus von „Daten klauen“ hin zu „Wertschöpfung umleiten“ – also Geldflüsse so umzuleiten, dass sie nicht beim Händler, sondern beim Angreifer landen.
Technisch basiert die Idee auf einer Kombination aus Web-Manipulation und Zahlungslogik. Der Schadcode soll Kryptowährungen nicht nur „mitlaufen“ lassen, sondern die Beträge so lenken, dass die Zahlungen an eine Adresse des Angreifers gehen. Gleichzeitig wird berichtet, dass die Täter nicht nur auf Krypto-Transfers setzen, sondern auch Skimming von Zahlungskartendaten ermöglichen. Das ist besonders relevant, weil es Angriffsflächen über mehrere Bezahlarten hinweg bündelt: Wer auf derselben Website sowohl Krypto als auch Karten akzeptiert, kann in einem einzelnen Kompromiss-Cluster mehrere Betrugsszenarien auslösen.
Als konkrete Beispiele werden in den Angaben Namen aus unterschiedlichen Branchen genannt, unter anderem HSBC und der Cloud-Anbieter Salesforce, außerdem sollen auch das BBC-Umfeld sowie der Hardware-Wallet-Hersteller Ledger zu den betroffenen Zielen gehört haben. Wichtig ist: In den vorliegenden Informationen wird beschrieben, dass Angreifer den Code „gepflanzt“ haben sollen; eine endgültige, gerichtlich festgestellte Schuld einzelner Organisationen folgt daraus nicht. Dennoch zeigt die Bandbreite der genannten Unternehmen, wie schwer solche Kampagnen zu isolieren sind: Wenn viele Betreiber-Websites betroffen sind, müssen Angreifer entweder eine wiederverwendbare Schwachstelle ausnutzen oder sich in wiederkehrende Bereitstellungs- und Lieferkettenprozesse einklinken.
Auch die bisherigen Schadensmuster wirken wie eine bewusste Risiko- und Nachsteuerungsstrategie. Laut Sicherheitsangaben sollen die Diebstähle bisher oft nur in kleinen Schritten erfolgt sein, mit einem Durchschnitt von 7.040 US-Dollar, wobei vor allem fraktionierte Bitcoin-Zahlungen im Fokus standen. Diese Vorgehensweise kann zwei Effekte haben: Erstens sinkt die Auffälligkeit pro Transaktion, zweitens lassen sich Ermittlungsansätze erschweren, weil sich die Muster über viele kleine Beträge streuen. Gerade bei Krypto ist die Transaktions-Historie zwar grundsätzlich nachvollziehbar, aber die Attribution und das Tempo der Gegenmaßnahmen entscheiden darüber, ob ein kompromittierter Zahlungsfluss kurzfristig gestoppt werden kann.
Für die Bewertung im Markt ist der zeitliche Kontext entscheidend. Die Meldung kommt wenige Wochen, nachdem ein großer Krypto-Marktplatz nach einem massiven Hack seiner Handelsplattform einen Schaden in Höhe von 6,3 Mrd. US-Dollar gemeldet hat. Solche Ereignisse wirken wie ein Beschleuniger: Nicht nur Nutzer richten ihre Aufmerksamkeit stärker auf Security, auch Angreifer profitieren von der „Aufmerksamkeitswelle“, weil Betreiber in Krisenzeiten häufiger auf schnelle Workarounds setzen. Das wiederum kann Raum für neue Web-Kompromisse schaffen, etwa wenn Sicherheits-Patches zu spät eingespielt werden oder wenn Betreiber in der Hektik weniger überwachen als üblich.
Für IT- und Security-Teams bedeutet das konkret: Man muss die Kette vom Frontend bis zur Zahlungsabwicklung wie eine durchgehende Pipeline betrachten. Bei Website-Compromises reichen klassische Maßnahmen wie nur das Aktualisieren des Content-Management-Systems oft nicht aus, wenn Code an entscheidenden Stellen eingeschleust wurde, der nur bei bestimmten Zahlungswegen aktiv wird. Sinnvoll ist deshalb eine Kombination aus Integritätsprüfungen (etwa für kritische Skripte), Monitoring für ungewöhnliche Wallet-/Address-Zielmuster sowie eine Überprüfung der Payment-Implementierungen auf Manipulationspunkte. Daneben sollten Incident-Responder die Erwartungshaltung anpassen: Wenn Angriffe auf 178 Seiten gleichzeitig auftreten, ist die Wiederherstellung nicht nur eine Frage einzelner Patches, sondern auch der schnellen Identifikation, welche Komponenten und Deployments die gemeinsamen Einstiegspunkte darstellen.
In der Summe verschiebt der Fall die Diskussion von „Krypto ist riskant“ hin zu „Zahlungslogik ist Infrastruktur“. Für Unternehmen, die Krypto-Zahlungen akzeptieren, wird Web-Security damit stärker als je zuvor Teil des operativen Risikomanagements. Selbst kleine Transaktionen können auf Plattformebene einen messbaren Schaden ergeben, wenn ein Angreifer viele kompromittierte Kontaktstellen gleichzeitig nutzt. Gleichzeitig bleibt die technische Gegenstrategie klar: Wenn Payment-Flows eng gekoppelt sind, müssen sie auch eng abgesichert und in Echtzeit überprüfbar sein – sonst genügt schon ein einmalig eingeschleuster Code, um den Wert in Richtung Angreifer umzuleiten.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angreifer kompromittieren 178 Websites mit Crypto-Stealing-Code" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angreifer kompromittieren 178 Websites mit Crypto-Stealing-Code" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angreifer kompromittieren 178 Websites mit Crypto-Stealing-Code« bei Google Deutschland suchen, bei Bing oder Google News!