
LONDON (IT BOLTWISE) – Microsoft testet in Windows 11 die Funktion Windows Baseline Protection, die acht Sicherheitsprüfungen zu einem einzigen Ja-Nein-Status zusammenfasst. Entwickler können den Ergebniswert nutzen, um Apps bei fehlenden Schutzfunktionen unterschiedlich reagieren zu lassen. Die Vorschau läuft im Windows Insider Program; eine allgemeine Verfügbarkeit ist für 2027 geplant. Besonders für Organisationen wird wichtig, dass IT-Administratoren den Status künftig zentral über Microsoft 365 Admin Center und Intune auswerten können.
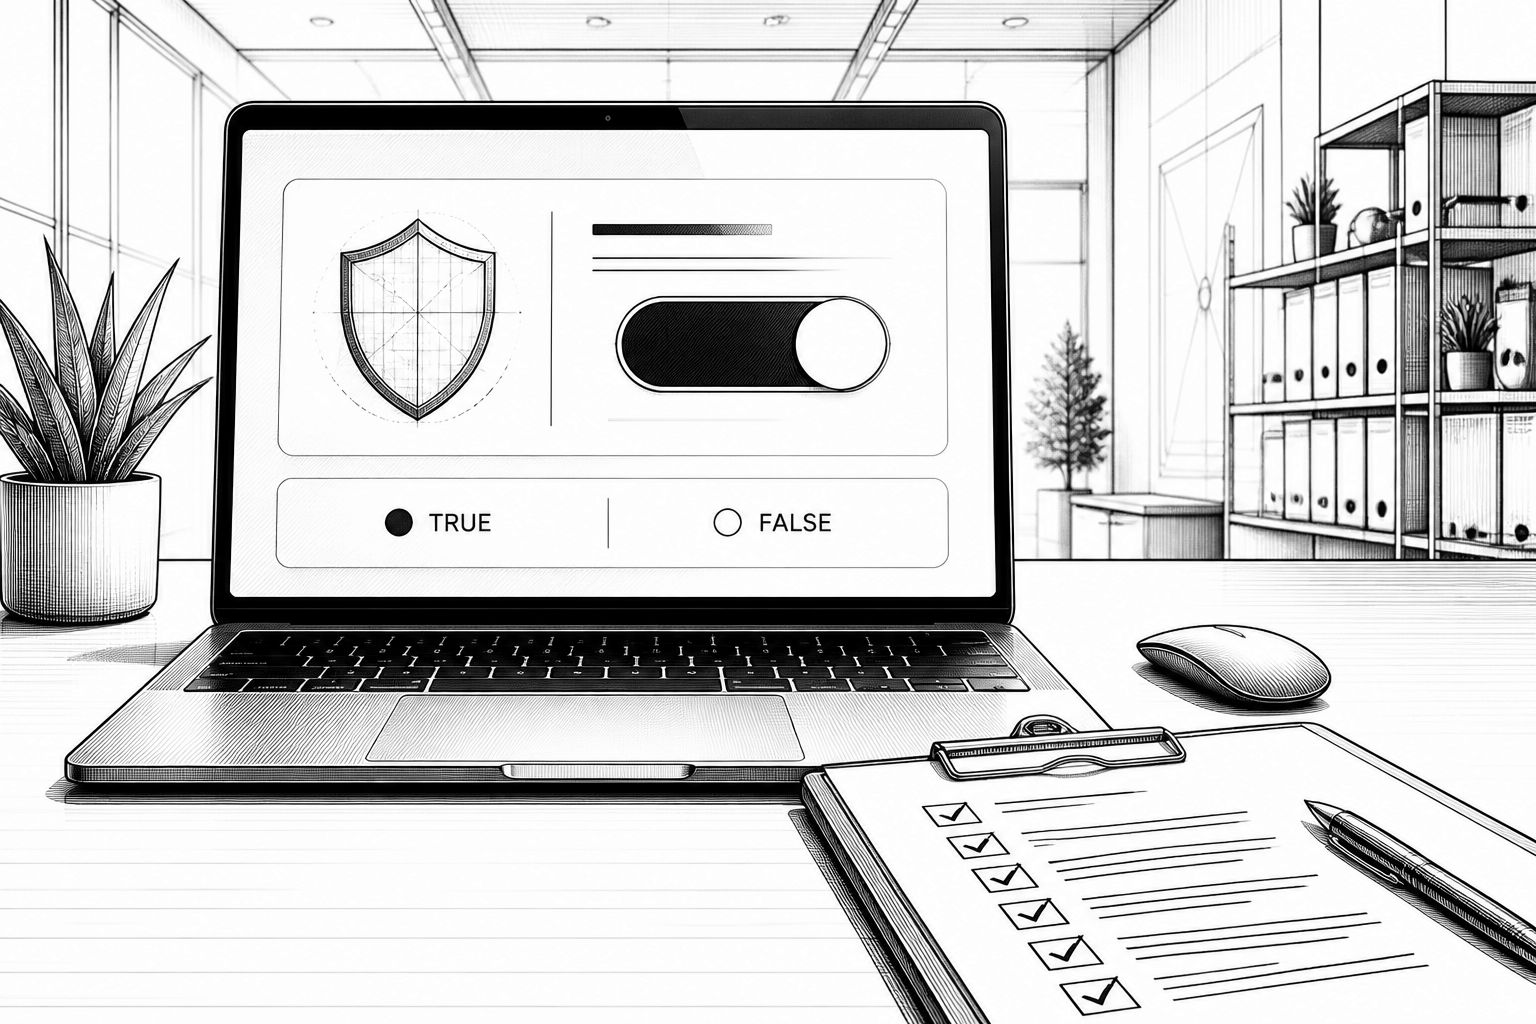
Windows Baseline Protection zielt auf ein praktisches Problem: Bisher mussten Apps Sicherheitsvoraussetzungen häufig selbst prüfen und dabei eine ganze Kette an Technologien abfragen. Je nach Anwendung bedeutete das Checks auf TPM, Secure Boot oder signierte Treiber – und genau diese Eigenlogik führte in der Praxis zu heterogenen Nutzererfahrungen. Mit Windows 11 testet Microsoft nun eine zentrale Schnittstelle, die den Gerätestatus in einem einzigen booleschen Ergebnis bündelt. Das System meldet „true“, wenn alle festgelegten Anforderungen erfüllt sind, andernfalls „false“.
Die Idee wirkt auf den ersten Blick simpel, ist technisch aber konsequent. Windows Baseline Protection bindet die Bewertung an Messwerte des Security Processors und kombiniert dabei mehrere Schutzfunktionen zu einer Untergrenze. In der ersten Version umfasst die Liste unter anderem einen Security Processor, Secure Boot sowie virtualisierungsbasierte Sicherheit. Ebenfalls enthalten ist Memory Integrity, also ein Schutzmechanismus, der gezielt gegen bestimmte Klassen von Manipulationen beim Kernel-Umfeld vorgehen soll. Darüber hinaus verlangt Microsoft ausschließlich signierte Treiber, zusätzlich von Windows zertifizierte Treiber, Schutz vor Kernel-Debuggern sowie Schutz vor bekannten verwundbaren Treibern.
Für die konkrete Auswertung ist entscheidend, dass Windows den Status beim Start anhand der genannten Messwerte ermittelt. Ein Beispiel aus dem angekündigten Ansatz: Wenn auf einem PC Memory Integrity deaktiviert ist, fällt das Gerät durch den Baseline-Check – selbst wenn andere Schutzbausteine aktiv sind. Damit wird aus einer Vielzahl potenziell app-spezifischer Prüfungen ein gemeinsames Fundament. Microsoft positioniert die Kriterien als Untergrenze und kündigt an, dass die Liste in späteren Versionen erweitert werden soll. Für Entwickler ist das weniger eine Frage der Komplexität als der Stabilität: Sie können ihren Zugriff auf klar definierte Sicherheitsindikatoren ausrichten, statt jedes einzelne Detail neu zu implementieren.
Welche Konsequenzen eine App daraus zieht, liegt bewusst nicht bei Windows, sondern bei den Softwareanbietern. Das Ergebnis kann auf drei Arten abgefragt werden: als einfache Ja-Nein-Antwort, als Bericht, der die fehlenden Kriterien ausweist, oder als hardwaregestütztes Token, das sich serverseitig prüfen lässt. Letzteres ist besonders interessant, wenn Unternehmen nicht nur lokal entscheiden, sondern auch nachgelagerte Systeme schützen wollen – etwa durch eine serverseitige Plausibilitätsprüfung, bevor sensible Funktionen freigeschaltet werden. Laut der verfügbaren Branchenberichterstattung haben bisher zwar mehrere der genannten frühen Partner keinen konkreten Fahrplan für Sperren angekündigt, jedoch bedeutet das nicht, dass solche Entscheidungen technisch unmöglich wären. In der Praxis können Entwickler unterschiedliche Modelle umsetzen: von Warnungen über das Deaktivieren einzelner Funktionen bis hin zum Reduzieren des Funktionsumfangs, zum Protokollieren von Abweichungen oder zum vollständigen Blockieren der App.
Für Endnutzer ist vor allem die Bedienbarkeit relevant. Die Anzeige soll in den Windows-Einstellungen unter „Security“ und „Baseline Protection“ erscheinen, einschließlich einer Auflistung fehlender Schutzfunktionen. Auf privaten Geräten wird die Aktivierung über eine Schaltfläche angestoßen; Windows startet danach den PC neu. Damit hängen solche Prozesse unmittelbar am Firmware- und Boot-Ökosystem: Wenn Änderungen an Firmware-Einstellungen nötig sind – etwa für Secure Boot oder das TPM im UEFI – führt Windows die Anwender Schritt für Schritt durch die Anpassungen. Das ist ein wichtiger Punkt, weil es den Weg von „Sicherheitsanforderung“ zu „konkreter technischer Umsetzung“ verkürzt: Nutzer sehen nicht nur, dass etwas nicht stimmt, sondern bekommen den Pfad zur Behebung direkt im System.
In Unternehmen verschiebt sich der Fokus von der Nutzerführung hin zur zentralen Compliance-Auswertung. Für verwaltete Geräte soll der Status über Instanzen wie das Microsoft 365 Admin Center, Intune oder Werkzeuge von Drittanbietern beobachtbar sein. Entscheidend ist dabei die Transparenz: IT-Administratoren sehen, welche Kriterien ein Gerät nicht erfüllt, und können dann die Geräteerfüllung per Compliance-Richtlinie zur Bedingung für den Zugriff machen. Dadurch lässt sich Windows Baseline Protection in bestehende Zero-Trust-ähnliche Sicherheitsprozesse einbetten, ohne dass jede einzelne App ihre eigene Geräte-Nachweislogik neu erfindet. Gleichzeitig eröffnet das auch einen neuen Wettbewerbshebel für Entwickler und Security-Teams: Wer weiß, welche Baselines gelten, kann Risikoentscheidungen konsistenter gestalten – lokal wie serverseitig.
Marktseitig ist Microsofts Ansatz vor allem dann wirksam, wenn er zum de-facto-Standard wird. Die Funktion wird derzeit im Windows Insider Program getestet, die allgemeine Verfügbarkeit ist laut Microsoft für 2027 geplant. Bis dahin wird sich entscheiden, ob die frühen Partner die Mechanik vor allem als „Reporting“ nutzen oder ob sie stärker in Richtung abgestufter Zugriffsmodelle gehen. Für IT-Leitungen und Sicherheitsverantwortliche bleibt der praktische Nutzen trotzdem klar: Ein gemeinsamer Sicherheitscheck reduziert die Streuung zwischen Anwendungen und macht Geräte-Sicherheitszustände besser vergleichbar. Für Entwickler heißt das wiederum: Sie müssen ihre Reaktionslogik nicht nur sicher, sondern auch wartbar definieren, wenn Microsoft die Kriterien später erweitert.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Windows Baseline Protection: Apps erhalten ein einheitliches Sicherheits-Check-Signal" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Windows Baseline Protection: Apps erhalten ein einheitliches Sicherheits-Check-Signal" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Windows Baseline Protection: Apps erhalten ein einheitliches Sicherheits-Check-Signal« bei Google Deutschland suchen, bei Bing oder Google News!