
LONDON (IT BOLTWISE) – Eine neu gemeldete, ungepatchte Windows-0-Day-Technik namens FastUnlock soll bei physischem Zugriff Programme starten können, ohne dass der Nutzer sich anmeldet. Auslösend sind bestimmte Bedingungen auf dem gesperrten Bildschirm, darunter eine über die Wiederherstellungsoption erreichbare Microsoft-Account-Identität. Der Angriff nutzt Windows’ integrierten Screen-Reader Narrator, während die getestete Wirkung in einem eingeschränkten Benutzerkontext endet. Ein Microsoft-Fix oder eine offizielle Betroffenenliste fehlt bislang.
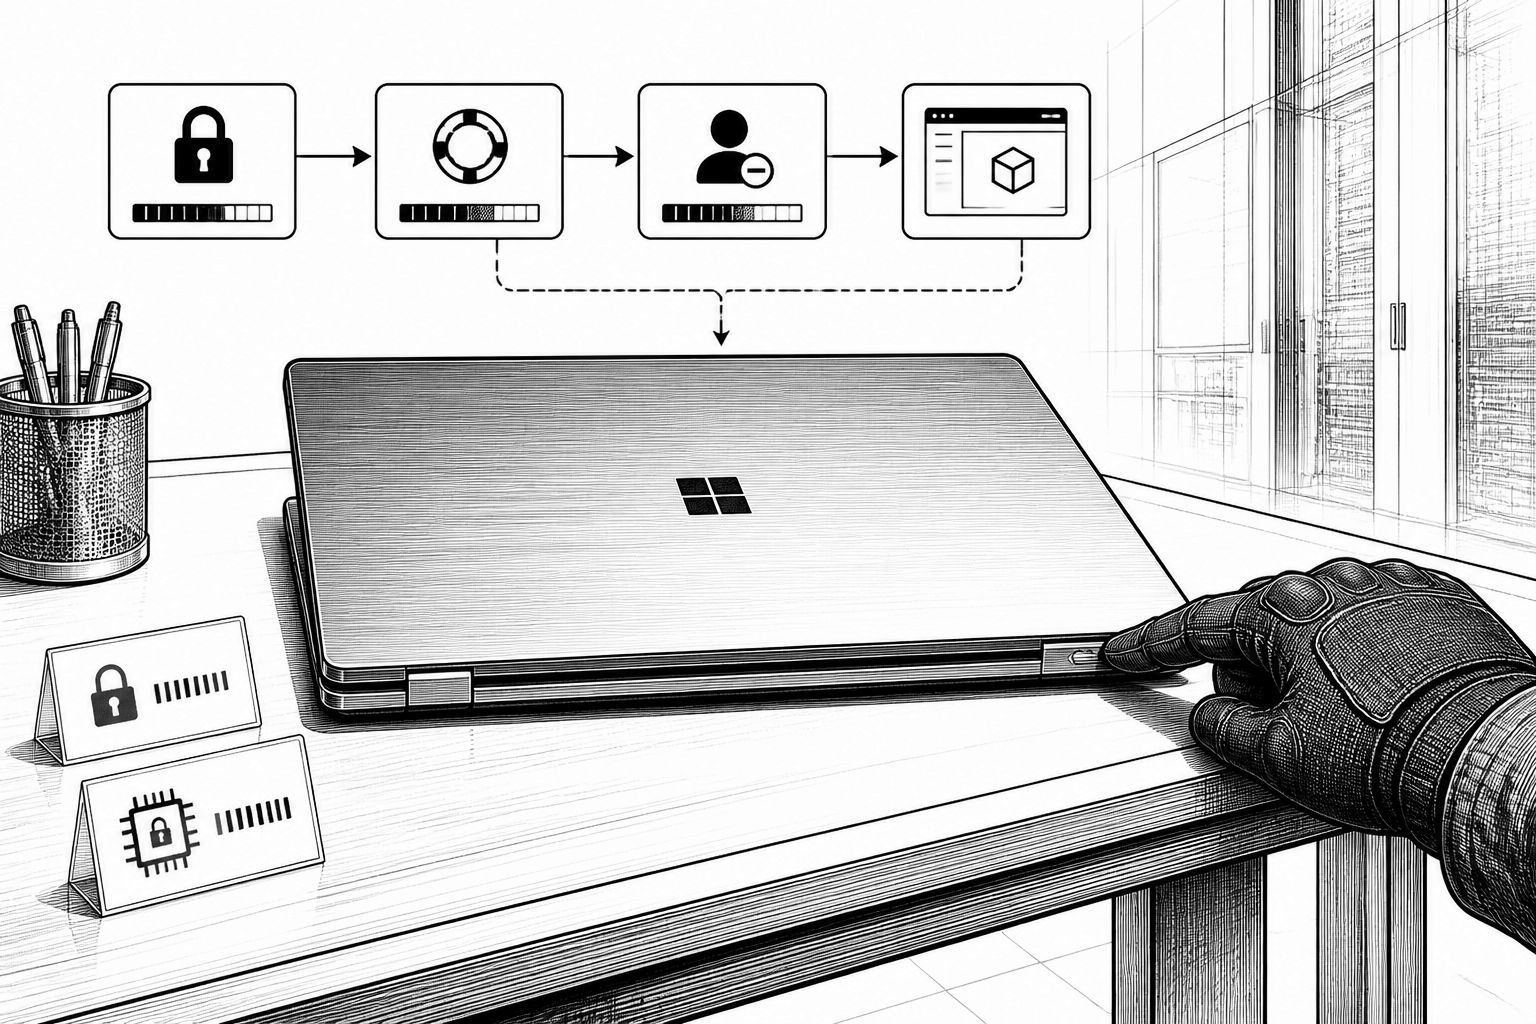
FastUnlock trifft Windows-Administratoren an einer Stelle, an der man normalerweise wenig Handlungsbedarf erwartet: beim gesperrten Desktop. Die neu offengelegte 0-Day-Technik zielt nicht auf das Knacken eines verschlüsselten Laufwerks ab, sondern auf den Moment, in dem ein Rechner bereits selbstständig entsperrt wurde und der Lockscreen wieder Zugriff auf Bedienoberflächen erlaubt. Der Kern der Idee: Wer den PC physisch in der Hand hat, soll Programme starten können, ohne dass eine klassische Anmeldung notwendig ist. Dabei bleibt der Angreifer nach den bislang öffentlich beschriebenen Tests in einem eingeschränkten Account-Umfeld statt in Administratorrechte zu gelangen.
Technisch setzt FastUnlock auf Windows’ Built-in-Accessibility-Mechanismen. In der Beschreibung und im unabhängigen Test wird Narrator als Navigationshilfe auf dem gesperrten Bildschirm genutzt. Dadurch kann der Zugriff über Dialogpfade erfolgen, die normalerweise für Barrierefreiheit gedacht sind, aber in dieser Konstellation offenbar zur Ausführung einer Aktion reichen. Außerdem braucht es laut den Bedingungen nicht nur physische Präsenz, sondern auch einen Microsoft-Account, der über die Lockscreen-Recovery-Optionen erreichbar ist. Zusätzlich ist relevant, dass FastUnlock nicht auf jedem System funktioniert: Ohne die passenden Voraussetzungen bleibt der Angriff wirkungslos.
Für viele Betriebe ist BitLocker der Erwartungsanker, wenn es um Schutz bei Verlust oder Diebstahl geht. Hier ist die unangenehme Nuance: Obwohl viele Windows-Setups ihre Laufwerke mit BitLocker verschlüsseln, verhindert das nicht automatisch FastUnlock. Der Grund liegt im üblichen Zusammenspiel mit der Hardware: Ein TPM (Trusted Platform Module) kann den Schlüssel beim Start freigeben, sodass die Daten schon vor dem Erscheinen des Sperrbildschirms lesbar werden. Sobald also der Lockscreen sichtbar ist, läuft der Bypass nicht „gegen“ die Entschlüsselung, sondern „auf“ einem System, das seine eigenen Dateien bereits normal entsperrt hat. Microsofts eigene TPM-Dokumentation beschreibt diese Art der Freigabe ausdrücklich als Betrieb ohne PIN-Eingabe, was genau den Sicherheitsumfang reduziert, den Nutzer aus dem Begriff „Verschlüsselung“ ableiten.
Ein weiterer wichtiger Punkt ist die Abgrenzung zur Frage, wie realistisch und wie weit ein Schaden gehen kann. In den veröffentlichten Informationen gibt es derzeit keine Hinweise darauf, dass FastUnlock in realen Angriffen aktiv ausgenutzt wurde; zudem existiert bislang keine offizielle Liste betroffener Windows-Versionen. Für die Sicherheitsplanung bedeutet das: Wer die Bedingungen erfüllt sieht, sollte den Rechner vorerst als potenziell gefährdet behandeln, insbesondere wenn er in der Hand eines Unbefugten landet und der Lockscreen-Pfad zur Recovery eines Microsoft-Accounts zugänglich ist. Gleichzeitig reduziert der Umstand, dass das Ausführen in einem nicht-administrativen Kontext beobachtet wurde, nicht automatisch das Risiko, denn selbst eingeschränkte Accounts können je nach Systemhärtung und Berechtigungsmodell spürbare Handlungen ermöglichen.
Was ist jetzt praktisch zu tun, solange Microsoft keinen Patch oder ein Advisory bereitstellt? Die Empfehlungen drehen sich weniger um Software-„Aktenvernichtung“ und mehr um physische Kontrolle und Startschutz. Dazu gehört, Geräte, die schnell außer Sicht geraten können – etwa Laptops, gemeinsam genutzte Arbeitsplätze oder Front-Counter-Systeme – konsequent wegzusperren oder eng zu verwalten, damit ein Unbefugter sie nicht in Ruhe übernehmen kann. Ebenso wird für sensible Systeme ein BitLocker-Setup mit Startup-PIN statt automatischer Entsperrung über TPM genannt, weil genau diese automatische Entsperrung im beschriebenen Ablauf den Schutzumfang verwässert.
Wichtig ist dabei die zeitliche Logik: Eine Startup-PIN schützt nur vor dem Zeitpunkt, an dem der Rechner noch nicht gestartet wurde. Ein bereits laufendes System, das nur den Lockscreen zeigt, ist damit nicht automatisch gleich geschützt, wenn die Schlüssel zuvor freigegeben wurden. Deshalb wird zusätzlich geraten, Geräte beim Verlassen der Kontrolle herunterzufahren oder zumindest in den Ruhezustand zu versetzen, statt sie „nur“ zu sperren. Genau diese Kombination adressiert FastUnlock entlang des Angriffsverlaufs: physischer Zugriff allein reicht dann weniger aus, weil der Rechner nicht mehr in dem Zustand ist, in dem Dateien bereits entschlüsselt sind und der Recovery-/Narrator-Pfad die nächste Aktion ermöglicht.
Für Teams in IT-Betrieb und Security bedeutet das jetzt vor allem, die Schutzannahmen zu auditieren: Steht bei BitLocker ein PIN-gestützter Schutz im Vordergrund, oder läuft die automatische TPM-Entsperrung ohne weitere Hürde? Wie gut sind Geräte gegen „kurzes Weggreifen“ gesichert, und wie schnell werden Systeme bei Mitarbeiterwechseln oder Standortwechseln ausgeschaltet? Bis ein offizieller Fix oder ein klar umrissenes Advisory verfügbar ist, sollten Organisationen ihre Prozesse an den konkreten Voraussetzungen von FastUnlock ausrichten – denn ohne offizielle Betroffenenlisten bleibt die pragmatische Devise: Wenn die Lock-Recovery-Bedingungen und die automatische Entschlüsselung zusammenkommen, ist das Risiko realistisch genug, um es operativ zu mindern.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FastUnlock: Ungepatchte Windows-0-Day erlaubt Startprogramme auf gesperrten PCs" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FastUnlock: Ungepatchte Windows-0-Day erlaubt Startprogramme auf gesperrten PCs" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FastUnlock: Ungepatchte Windows-0-Day erlaubt Startprogramme auf gesperrten PCs« bei Google Deutschland suchen, bei Bing oder Google News!