
LONDON (IT BOLTWISE) – Google hat im Android Security Bulletin für November 2026 insgesamt 233 Sicherheitslücken geschlossen. Davon stuft der Konzern 23 als kritisch ein, weitere 193 erreichen einen hohen Schweregrad. Einige der Fehler erlauben Schadcodeausführungen oder Datendiebstahl bereits ohne Nutzerinteraktion. Entscheidend ist jetzt die schnelle Aktualisierung, weil viele Gerätehersteller die Patches erst nachreichen müssen.
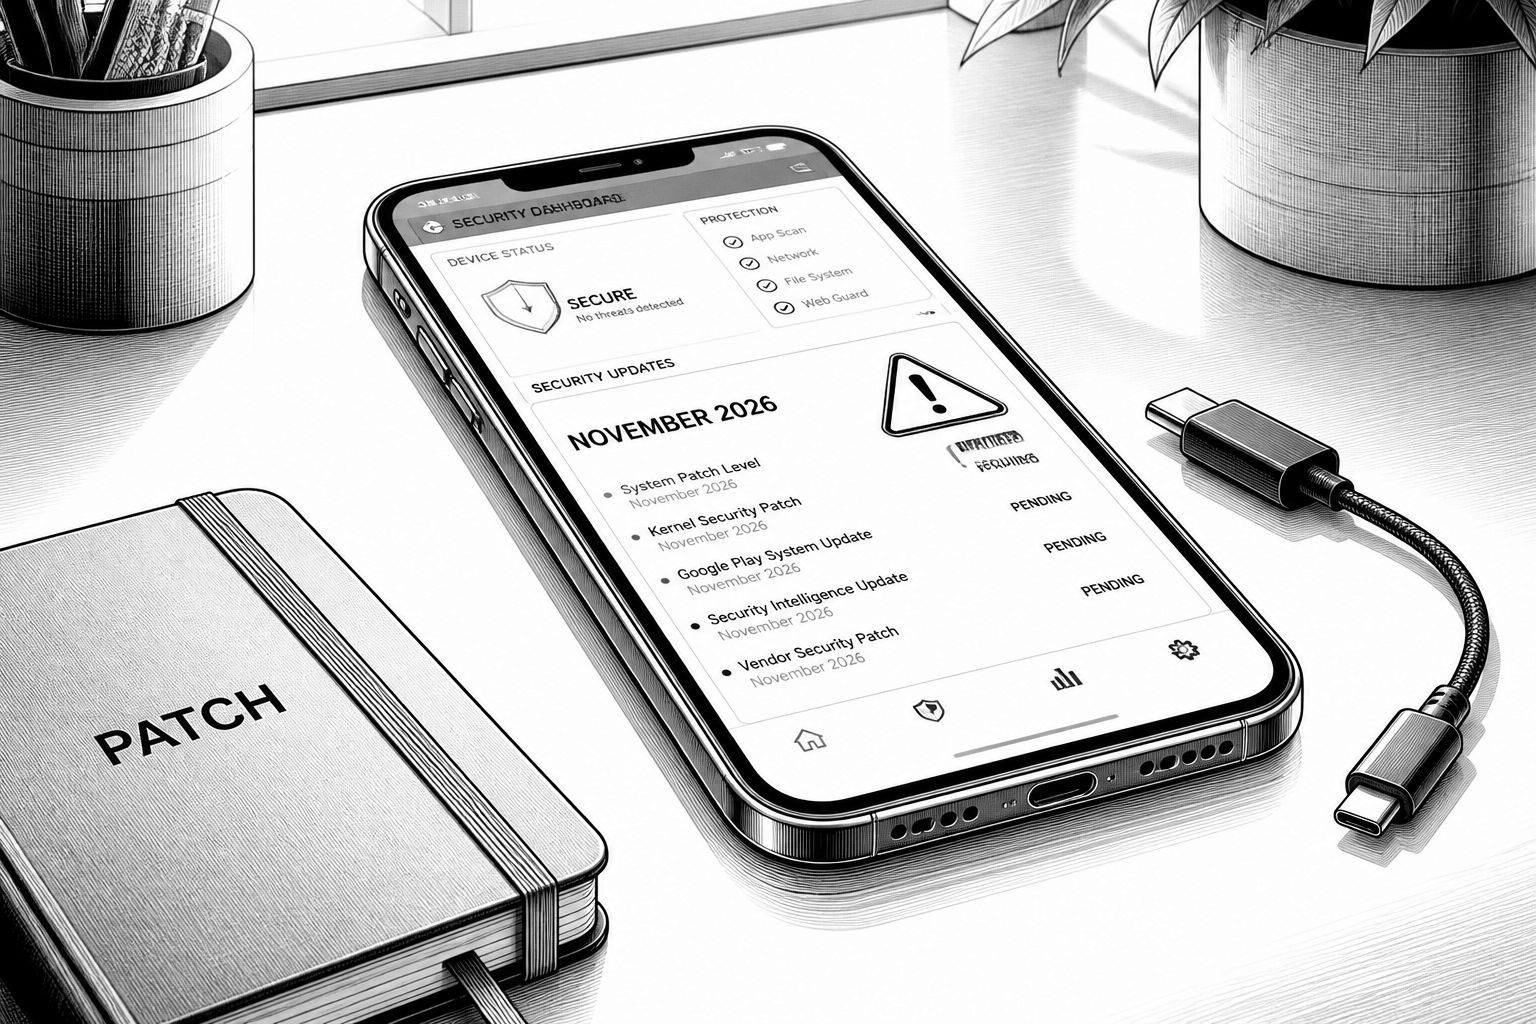
Google hat sein Android Security Bulletin für November 2026 veröffentlicht und damit einen großen Teil der aktuellen Angriffsfläche in einem Betriebssystem geschlossen, das auf sehr vielen Smartphones und Tablets läuft. Insgesamt nennt der Konzern 233 behobene Sicherheitslücken. Für die Praxis ist vor allem die Einordnung relevant: 23 der Schwachstellen stuft Google als kritisch ein, weitere 193 erreichen mindestens den hohen Schweregrad. Der verbleibende Rest von 17 Lücken bezieht sich ausschließlich auf das Google-Play-System – hier macht Google allerdings keine Angaben zum Schweregrad.
Die Meldung ist damit weniger ein „Patch-Update light“ als ein typischer Patchday, bei dem mehrere Android-Komponenten parallel betroffen sind. Google führt die Schwachstellen unter anderem für die Android-Runtime, das Framework, die Systemkomponente und den Kernel auf. Hinzu kommen Probleme in Komponenten von Drittanbietern – darunter Chipsatz- und Plattformbausteine von ARM, Imagination Technologies, Mediatek, Unisoc und Qualcomm. In Summe zeigt das: Angreifende müssen nicht nur in „der App-Schicht“ ansetzen, sondern können auch auf tiefer liegende Pfade zielen, die über viele Gerätevarianten hinweg die Grundlage bilden.
Besonders aufmerksamkeitsrelevant ist die Beschreibung des möglichen Schadens. Google betont, dass einige der im November adressierten Lücken Datendiebstahl oder eine Schadcodeausführung ermöglichen können, und zwar ohne dass Nutzer aktiv eingreifen müssen. Das ist ein Signal dafür, wie gefährlich bestimmte Fehlerklassen sein können: Wenn eine Schwachstelle die Ausnutzung nicht an eine Interaktion koppelt, verkürzt sich der Zeitraum, in dem ein Angriff „zufällig“ erkannt wird, und das Risiko wandert stärker in Richtung einer systemweiten, automatisierbaren Kompromittierung. Auch für das Ausnutzen von Rechten macht Google klar, dass spezielle Ausführungsrechte häufig nicht erforderlich sind.
Für Unternehmen und IT-Verantwortliche verschiebt sich damit der Schwerpunkt in Richtung Betrieb und Lifecycle-Management. Denn so sehr Google Patches bereitstellt: Android-Updates landen beim Endgerät erst, wenn Hersteller die Änderungen in ihre Gerätevarianten übernehmen und ausrollen. In der Praxis bedeutet das eine zeitliche Lücke, die nicht nur nach Modell, sondern auch nach Region, Provider-Integration und Testprozessen variiert. Recht zeitnah versorgt werden üblicherweise Googles eigene Pixel-Geräte sowie Top-Smartphones von Samsung. Bei günstigeren Geräten chinesischer Hersteller kann es hingegen laut der aktuellen Einordnung auch Wochen oder sogar Monate dauern, bis Updates verfügbar sind.
Technisch lässt sich daraus eine klare Risikologik ableiten. Je „tiefer“ eine Lücke sitzt – etwa im Bereich von Runtime, Kernel oder Systemkomponenten – desto schwieriger wird die Absicherung durch reine App-Policies. Gleichzeitig ist das Patchen selbst nicht beliebig: Damit ein Sicherheitsupdate wirkt, muss es auf dem konkreten Build eines Geräts umgesetzt sein, inkl. Abhängigkeiten in der jeweiligen Hardware- und Software-Basis. Das ist auch der Grund, warum Google in Patchdays häufig große Stückzahlen nennt: Sicherheitsverbesserungen entstehen nicht als Einzelmaßnahme, sondern als Bündel über verschiedene Codepfade hinweg, in denen sich konkrete Fehler erst beim Blick auf die vollständige Plattform-Integration zeigen.
Für die nächsten Tage und Wochen ist außerdem zu erwarten, dass Sicherheitsforschung die veröffentlichten Fixes in Details übersetzt. Google nennt im Bulletin typischerweise keine technischen Ausführungsdetails zu einzelnen Schwachstellen. Genau diese Lücke wird in der Regel durch externe Forschung gefüllt: Sobald genug Zeit für die Aktualisierung der Geräte verstrichen ist, werden gemeldete Funde und technische Analysen häufig öffentlich. Für Administratoren heißt das: Jetzt priorisieren, später nachjustieren. Wer Updates verzögert, riskiert, dass die Kombination aus geschlossenen Schwachstellen und neu verfügbarer Angriffs-Transparenz die Zeitfenster für Ausnutzungen weiter verkürzt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Android Security Bulletin November 2026: 233 Lücken, 23 kritisch" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Android Security Bulletin November 2026: 233 Lücken, 23 kritisch" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Android Security Bulletin November 2026: 233 Lücken, 23 kritisch« bei Google Deutschland suchen, bei Bing oder Google News!