
LONDON (IT BOLTWISE) – Angreifer haben zwei gepatchte AhsayCBS-Sicherheitslücken genutzt, um über eine mehrstufige Kette eine Python-Backdoor zu platzieren. Die Malware soll nur auf dem ursprünglichen Host aktiv sein und Analyzer-Aktivitäten durch einen SHA-256-Check der MachineGuid ausbremsen. Laut beobachteten Spuren werden zudem XMRig-Miner, JSP-Webshells sowie Remote-Zugriffs-Tools und Tunneling-Pipelines kombiniert. Unklar bleibt, ob dabei gezielt Backup-Infrastruktur ins Visier genommen wurde.
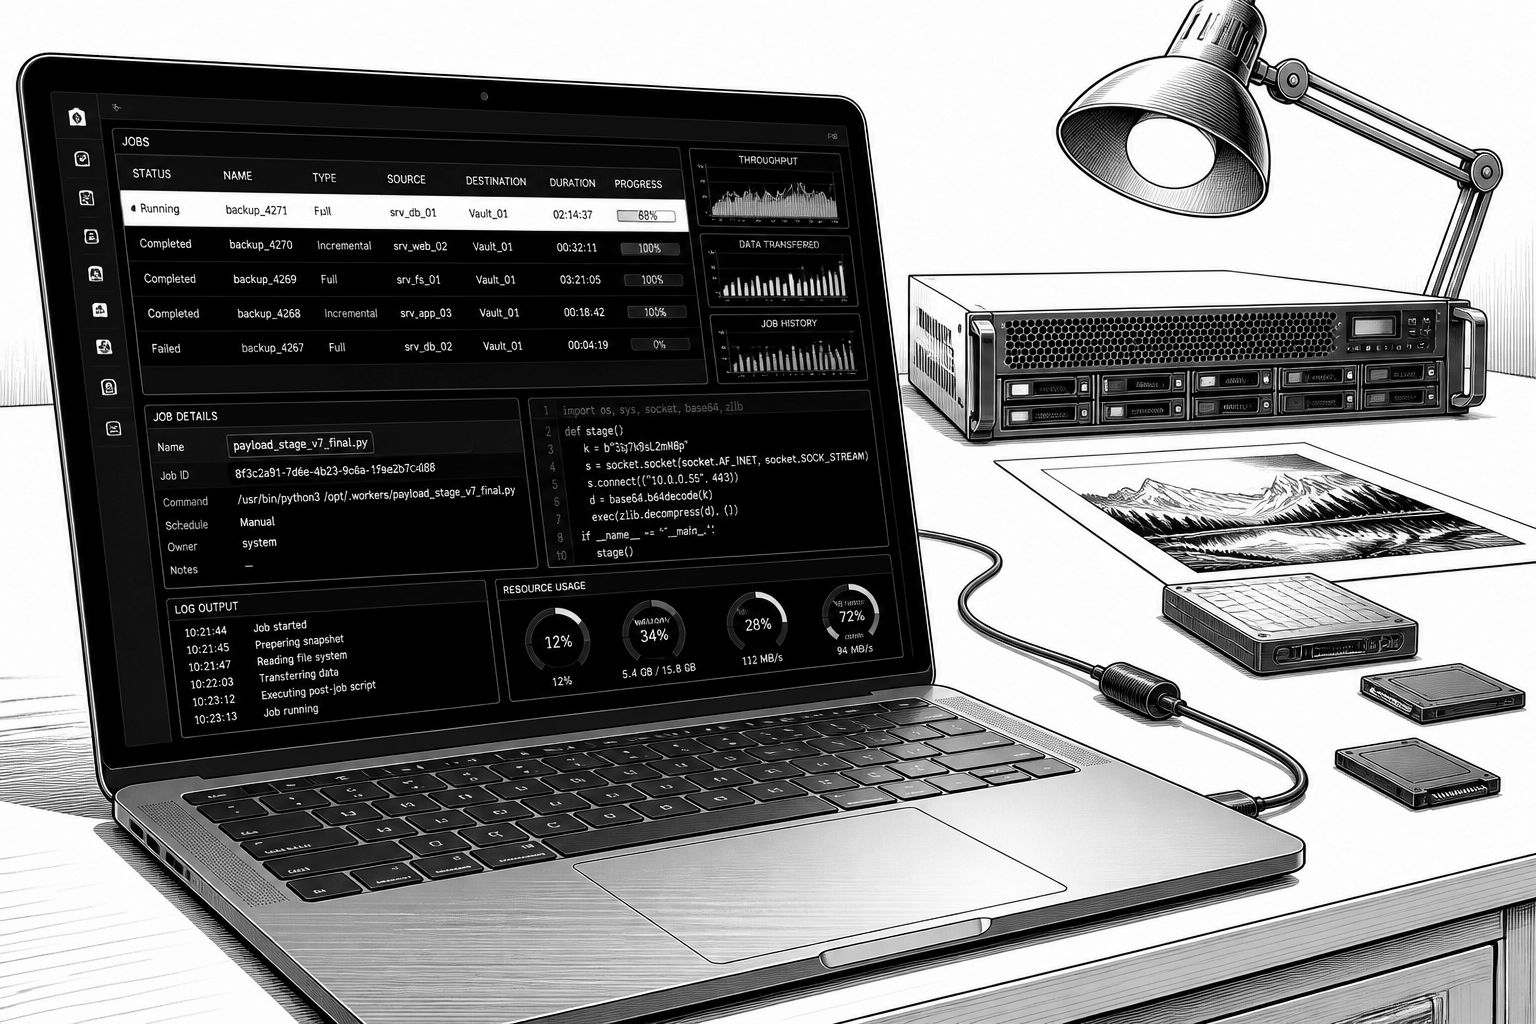
In einer bereits geschlossenen Angriffswelle haben Cybersecurity-Forscher zwei Lücken in AhsayCBS ausgenutzt, um anschließend eine Python-basierte Hintertür nachzuladen. Konkret werden die Schwachstellen CVE-2026-105133 und CVE-2026-105134 als Einstiegspunkt genannt, die inzwischen durch Patches von Ahsay Backup im Mid-October 2026 geschlossen wurden. Die Aktivität wurde unter anderem im Oktober 2026 beobachtet und lief offenbar als Kette: zuerst die Authentifizierung umgehen, dann beliebige Befehle auf den betroffenen Systemen ausführen.
Was die Fälle so auffällig macht, ist die Zielrichtung der Kampagne. Aus der Sicht der Beobachter wurden die beiden Schwachstellen als „Zero-Days“ bewertet und zunächst für ein klassisches Muster eingesetzt, bei dem Angreifer schnellstmöglich Webshells und Kryptowährungs-Miner nachschieben. Gleichzeitig deuten die Details auf mehr als einen kurzfristigen „Schnapp-und-weg“-Einstieg hin: Shells wurden an mehreren Stellen abgelegt, verschiedene Mining-Komponenten gestartet, außerdem Tunneling-Tools vorbereitet und schließlich eine maßgeschneiderte Implant-Komponente installiert – ausgerechnet auf Servern, deren Aufgabe typischerweise das Speichern und Verwalten von Backups ist. Jonathan Semon von Huntress sagte dazu: „However, this incident reflects a much larger intrusion with more patience; the operator planted shells in several places, ran two different miners, staged tunneling tools, and installed a custom implant, all on servers whose job is to hold backups, “
Technisch beginnt die Persistenz offenbar auf der Web-Ebene. Laut den analysierten Spuren platzierte der unbekannte Angreifer fünf Familien von Jakarta Server Pages-(JSP)-Webshells, die unterschiedliche Rollen übernehmen: Eine Variante nutzt Parameter wie exec, cd, upload und download, um Kommandos auszuführen und Dateien zu übertragen. Eine weitere dient als Loader, der verschlüsselte Nutzdaten in den Pixel-Daten von PNG-Bildern „versteckt“ und sie dann aus dem Speicher heraus ausführt. Daneben werden Key-abhängige Shells beschrieben, die eine Hardcoded-Prüfung gegen die eigene Kopie durchführen, um die Ausführung erst bei passendem Schlüssel freizugeben; zusätzlich gibt es eine Erweiterung, die Base64-dekodierte Bytes in beliebige Pfade schreibt, sofern die Service-Account-Rechte dies erlauben. Die Shells reichen außerdem bis in das rekursive Löschen und das Self-Deletion-Mechanismus-Design hinein, inklusive typischer Windows- und Linux-Kommandos über Parameter wie cmd, del und rm. Bemerkenswert ist außerdem, dass sich die Webshells nicht nur „funktional“ verkleiden, sondern sogar kosmetische Anteile imitieren: Eine der Komponenten sei bis in eine Kommentarpassage hinein als interner Image-Preview-Endpunkt „tarniert“ worden, wodurch eine erste visuelle Erkennung erschwert wird.
Auch bei der Ausführung zeigen die Artefakte ein durchdachtes Operational-Design. Zusätzlich zu einem XMRig-Miner, der sich als Microsoft Edge tarnt, wurde ein weiterer XMRig-Prozess („kvm-agent.exe“) identifiziert, der über einen SYSTEM-gebundenen geplanten Task jede Minute neu startet. Dafür soll ein eigener Wallet- und Mining-Pool-Abschnitt verwendet worden sein, was den Angriff in mehrere strikt getrennte Leistungs- und Kontrollpfade zerlegt. Zentral für die Verteidigung ist dabei die in main.py implementierte Python-Backdoor: Sie ist so ausgelegt, dass sie nur auf dem Host aktiv wird, auf dem sie platziert wurde, und verhindert, dass sie in einer Sandbox oder auf einer Analysten-Maschine zuverlässig läuft. Dazu berechnet die Malware den SHA-256-Hash der MachineGuid und prüft anschließend, ob eine Marker-Datei mit exakt demselben Namen im gleichen Verzeichnis existiert. Erst wenn dieses Host-spezifische „Ziel erfüllt“ ist, wird eine eingebettete x64-DLL direkt im Speicher gestartet und kontaktiert einen Command-and-Control-Server mit der angegebenen Domain.
Der Versuch, entdeckt zu werden, scheint mehrschichtig: Neben der Hostbindung der Backdoor wurden zudem Konfigurationen gesetzt, die sich in Richtung Evasion auswirken können. So soll die Angriffskette Microsoft Defender-Ausnahmen eingerichtet haben, um Erkennungssignaturen zu umgehen. Parallel wurden Tunneling-Tools wie GOST und Chisel sowie gängige Remote-Access-Software (u. a. AnyDesk, Atera und Splashtop) eingebunden, um persistente Fernzugriffe und eine flexible interne Weiterleitung zu ermöglichen. In der Praxis ist genau diese Kombination aus „Eintritt über bekannte Schwachstellen“ und „handwerklich sauberer Zugriffskanal“ ein Muster, das viele Incident-Responder für besonders schwer zu stoppen halten: Webshells allein sind noch mit kontrollierten Abschaltprozessen behandelbar, aber wenn gleichzeitig Tunneling und Remote-Access mitlaufen, steigt der Aufwand für Abschottung und Forensik.
Spannend wird die Lage auch im Hinblick auf die mögliche Auswahl der Ziele. Die Analysen berichten, dass in derselben Umgebung auf einem verwandten Veeam-Server ein Kommando beobachtet wurde, das mit einem Modul zur Credential-Theft im Umfeld von NetExec korrespondiert. Dabei soll eine per WMI offenbar remote gestartete PowerShell-Aufgabe die VeeamBackup PostgreSQL-Datenbank nach gespeicherten Zugangsdaten durchsucht und diese mit DPAPI entschlüsselt haben. Hintergrund: Backup-Software hält typischerweise Credentials für Hypervisoren, Repositories und Domänenkonten vor, weil sonst Wiederherstellungen und Verifikationen nicht automatisiert wären. Wie viele dieser Geheimnisse wirklich abgezogen wurden, lässt sich den Berichten zufolge nicht eindeutig quantifizieren; dennoch wird die inhaltliche Kopplung zwischen Ahsay-Einstieg und einer Veeam-Credential-Abfrage als Hinweis gewertet, dass der Betreiber der Infrastruktur gezielt im Blick hatte. Für Organisationen bedeutet das: Auch wenn ein Anbieter-Patch den initialen Angriffsweg schließt, bleibt die Frage zentral, ob die Kompromittierung bereits eine zweite Ebene erreicht hat – nämlich die Abdeckung über Backup-Konten, die sonst als „sichere“ Brücke zwischen Workloads und Wiederherstellungsprozessen fungieren.
Unterm Strich zeigt die Kampagne, wie schnell aus einer vergleichsweise kleinen technischen Lücke ein komplexes Intrusions-Setup werden kann. Unternehmen mit AhsayCBS-Installationen sollten nicht bei der Patch-Einspielung stehen bleiben, sondern gezielt nach Anzeichen für JSP-Webshells, verdächtige PNG-Loader-Logik, zeitgesteuerte Miner-Restarts sowie nach manipulativen Defender-Ausnahmen suchen. Gleichzeitig lohnt ein Blick auf Prozesse rund um Backup- und Credential-Datenhaltung: Wenn Angreifer Zugang zu diesen Informationen erhalten, kann der Schaden selbst dann „weiterlaufen“, wenn später die ursprünglichen Web- oder Authentifizierungswege geschlossen werden. Die Kombination aus Sandbox-Umgehung, Host-spezifischen Checks und verdeckten Speicherausführungen setzt damit einen klaren Schwerpunkt auf Angriffsklassen, die über reine IOC-Abgleiche hinausgehen und eine anwendungsnahe Überwachung der Backup-Umgebung erfordern.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angreifer nutzen AhsayCBS-Sicherheitslücken für Sandbox-umgehenden Python-Backdoor" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angreifer nutzen AhsayCBS-Sicherheitslücken für Sandbox-umgehenden Python-Backdoor" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angreifer nutzen AhsayCBS-Sicherheitslücken für Sandbox-umgehenden Python-Backdoor« bei Google Deutschland suchen, bei Bing oder Google News!