
LONDON (IT BOLTWISE) – Ein Sicherheitsforscher fand ein hartcodiertes Passwort für eine interne Kundendatenbank in der Android-App einer Restaurantkette. Durch die Kombination aus Android-App-Analyse und KI-gestützter Suche konnten Anmeldeinformationen offengelegt werden, die Zugriff auf personenbezogene Datensätze ermöglichten. Das Unternehmen bestätigte, dass es den Fehler behoben hat und prüft nun, ob unautorisierte Zugriffe stattgefunden haben. Offen bleibt, wie viele Kunden betroffen waren und wie lange die Schwachstelle bereits existierte.
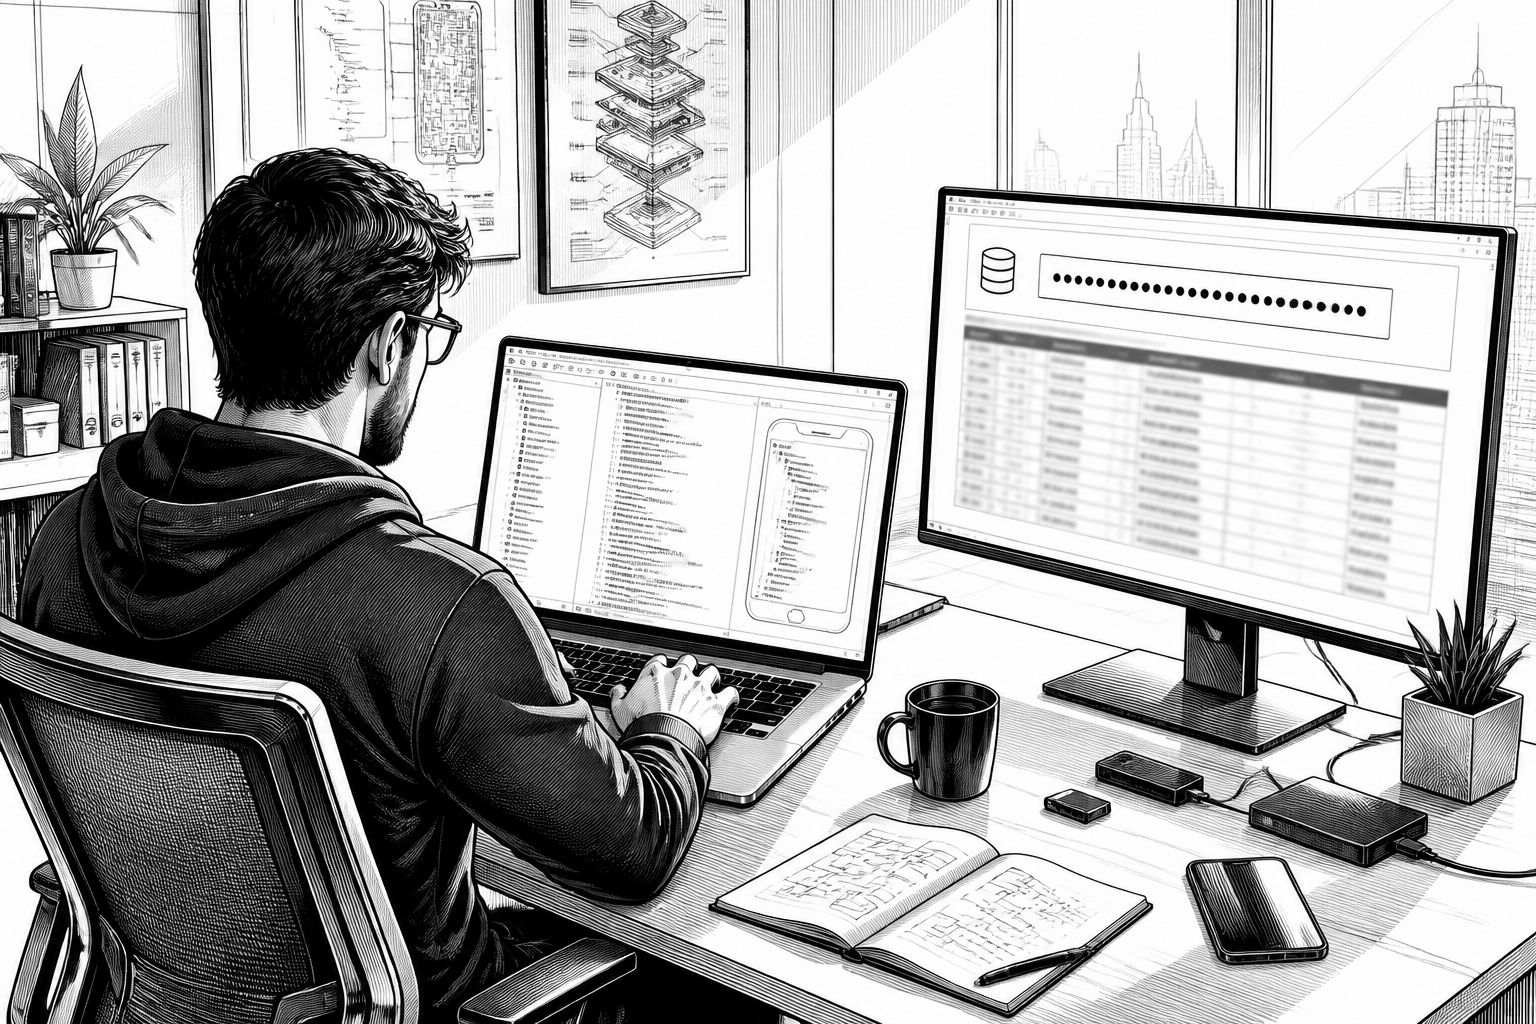
Bei der Android-App einer großen Restaurantkette ist ein Fehler aufgetaucht, der auf den ersten Blick banal wirkt, in der Praxis aber zu einem sehr direkten Risiko führt: In der Software steckte ein Passwort für eine interne Datenbank. Der Auslöser war eine Untersuchung durch einen in Großbritannien ansässigen Sicherheitsforscher, der die App auf Schwachstellen hin überprüfte und dabei Anmeldeinformationen entdeckte, die nicht in der veröffentlichten Anwendung hätten landen dürfen. Solche sogenannten Hardcoding-Credentials gehören zu den kritischsten Sicherheitslücken, weil ein Angreifer typischerweise nicht einmal Server-Logik überlisten muss, sondern die Schlüssel einfach aus dem App-Code extrahiert und damit wie ein autorisierter Nutzer auf ein Backend-System zugreift.
Der konkrete Ablauf lässt sich technisch relativ klar nachzeichnen: Der Forscher identifizierte das relevante Geheimnis innerhalb tausender Codezeilen, anschließend wurde die App-Logik daraufhin untersucht, wie die gespeicherten Zugangsdaten genutzt werden. Laut Darstellung kam dabei KI als Unterstützung zum Einsatz, um die betreffende Credential-Stelle schneller zu finden. Danach konnte mit den freigelegten Daten eine Verbindung zur Kundendatenbank hergestellt werden. Bei der Verifikation erfolgte eine unabhängige Gegenprüfung durch das spätere Downloaden und Dekompilieren der Android-App, um das Hardcoding im Quelltext nachzuvollziehen und die Verbindung über eine Test-Accounts-Konfiguration zu demonstrieren.
Besonders heikel ist die Zusammensetzung der betroffenen Datensätze. In der Datenbank fanden sich Kundennamen, E-Mail-Adressen inklusive der Information, ob E-Mails verifiziert waren, sowie Geburtsdaten und Telefonnummern. Hinzu kamen regionale Angaben wie ZIP-Codes, außerdem organisatorische oder verhaltensbezogene Felder wie Veteranenstatus, die Anzahl der Login-Vorgänge sowie Zeitstempel zur Account-Erstellung. Selbst ohne direkt sichtbare Geolokationsdaten lassen sich aus IP-Adressen der letzten Logins Hinweise auf einen ungefähren Aufenthaltsort ableiten, was für Angreifer vor allem dann wertvoll ist, wenn sie Profile schärfen oder Social-Engineering-Angriffe zielgenauer planen wollen.
Aus Sicherheits- und Architekturperspektive zeigt der Fall auch, wie sehr schlechte Secret-Management-Praktiken ein ganzes Ökosystem kompromittieren können. Wenn ein Passwort oder ein privater Schlüssel im Client gelandet ist, gibt es für den Angreifer praktisch einen Weg, ohne ausgedehnte Infrastrukturkenntnis direkt in die Datenbank zu springen. Der Bericht beschreibt zudem, dass die gleichen Zugangsdaten nicht nur zum Auslesen, sondern potenziell auch zum Ändern von Kundendaten hätten genutzt werden können. Genau an dieser Stelle wird auch deutlich, warum „nur“ ein Datenleck nicht automatisch klein ist: Je nachdem, welche Rechte mit dem Datenbankaccount verbunden sind, kann der Schaden von unbefugtem Lesen bis hin zu manipulativen Eingriffen reichen.
Das betroffene Unternehmen hat nach Bekanntwerden des Problems reagiert und den Fehler behoben. In der Stellungnahme eines Sprechers der Muttergesellschaft hieß es, dass das Security-Team umgehend eine Untersuchung gestartet habe und aktuell keine Hinweise auf unautorisierten Zugriff gefunden worden seien; zugleich blieb offen, ob und welche Server-Logs vorhanden sind und wie der Datenbankzugriff technisch rückwirkend nachvollzogen wird. Für die Risikoabschätzung ist das entscheidend: Selbst wenn der Code bereits gepatcht wurde, braucht man für die Vergangenheit belastbare Evidenz aus Audit-Logs, WAF-/Firewall-Metadaten oder Datenbank-Access-Protokollen. Dass die Offenlegung von Details zur Log-Strategie ausbleibt, führt damit nicht zu Sicherheit, sondern verschiebt die Bewertung in Richtung „Prüfung läuft“.
Auch die Frage nach dem Ausmaß bleibt vorerst unklar. Der Forscher erklärte, dass das Ermitteln der exakten Anzahl betroffener Kunden einen unnötigen Zugriff auf potenziell jeden Datensatz erfordert hätte, weshalb er darauf verzichtete. Damit bleibt es beim organisatorischen Bauchgefühl: Die Restaurantkette hatte laut Angaben mindestens 8,5 Millionen Kunden im Rewards-Programm, jedoch ohne zu bestätigen, wie viele Datensätze konkret durch die Schwachstelle betroffen waren. Technisch hängt diese Zahl unter anderem davon ab, ob alle Datensätze denselben Datenbankzugriff teilen, ob es interne Segmentierung gibt und ob bestimmte Tabellen oder Felder überhaupt aus dem Hardcoding-Szenario erreichbar waren.
Markt- und Brancheneffekt: Solche Funde sind weniger „Einzelfall-Gau“ als vielmehr ein wiederkehrendes Muster. Hardcoded Secrets treten häufig dann auf, wenn Teams kurzfristig eine funktionierende Integration in den Vordergrund stellen und später kein gutes Secret-Management nachziehen. Für Unternehmens-IT und Entwicklerteams bedeutet das, dass die Absicherung nicht bei „App gepatcht“ endet. Zwingend sind ein geordneter Credential-Lebenszyklus (Rotation, klare Verantwortlichkeiten), ein Berechtigungskonzept mit minimalen Rechten sowie ein Monitoring, das Datenbankzugriffe auch dann protokolliert, wenn die eigentliche Schwachstelle im Client lag. Ebenso wichtig ist der Prozess: Der Forscher konnte laut Bericht weder über die bekannten Kontaktwege der Kette noch über die Muttergesellschaft direkt Sicherheitsmeldungen absetzen, weil entsprechende Reporting-Kanäle fehlten. Das verlängert die Zeit bis zur Schadensbegrenzung.
Für die nächsten Schritte werden drei Spuren besonders beobachtbar. Erstens: Wie schnell wird die Credential-Änderung tatsächlich vollständig durchgezogen, also ohne „Überbleibsel“ in Alt-Versionen oder Backendschichten. Zweitens: Welche Art von Logs kann das Unternehmen rückwirkend auswerten, um zumindest für die fragliche Zeitspanne abzuschätzen, ob ein Angreifer die Datenbankabfrage tatsächlich genutzt hat. Drittens: Ob das Unternehmen betroffene Kunden informiert und ob zusätzlich eine Meldung an zuständige Aufsichtsstellen erforderlich ist, abhängig davon, wie man das Ereignis in die Kategorie „material cybersecurity incident“ einordnet. Bis dahin bleibt der technische Kern des Falls eine klare Warnung: Eine App ist kein sicherer Ort für Datenbank- oder API-Secrets, selbst wenn sie „nur“ als Client dient.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Applebee’s-App mit Hardcodetem DB-Passwort: Kundendaten vorübergehend einsehbar" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Applebee’s-App mit Hardcodetem DB-Passwort: Kundendaten vorübergehend einsehbar" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Applebee’s-App mit Hardcodetem DB-Passwort: Kundendaten vorübergehend einsehbar« bei Google Deutschland suchen, bei Bing oder Google News!