


LONDON (IT BOLTWISE) – Der britische Online-Modehändler ASOS soll mutmaßlich Ziel eines Hackerangriffs geworden sein. Tausende Nutzerinnen und Nutzer erhielten offenbar auf ihren Smartphones eine Nachricht mit dem Hinweis „Asos hacked“. ASOS bestätigte eine „unbefugte Kundenbenachrichtigung“ und prüft nach eigenen Angaben Zugriffe auf Systeme von Drittanbietern. Währenddessen brach die Aktie des Unternehmens am Dienstagmorgen um mehr als 10 % ein.
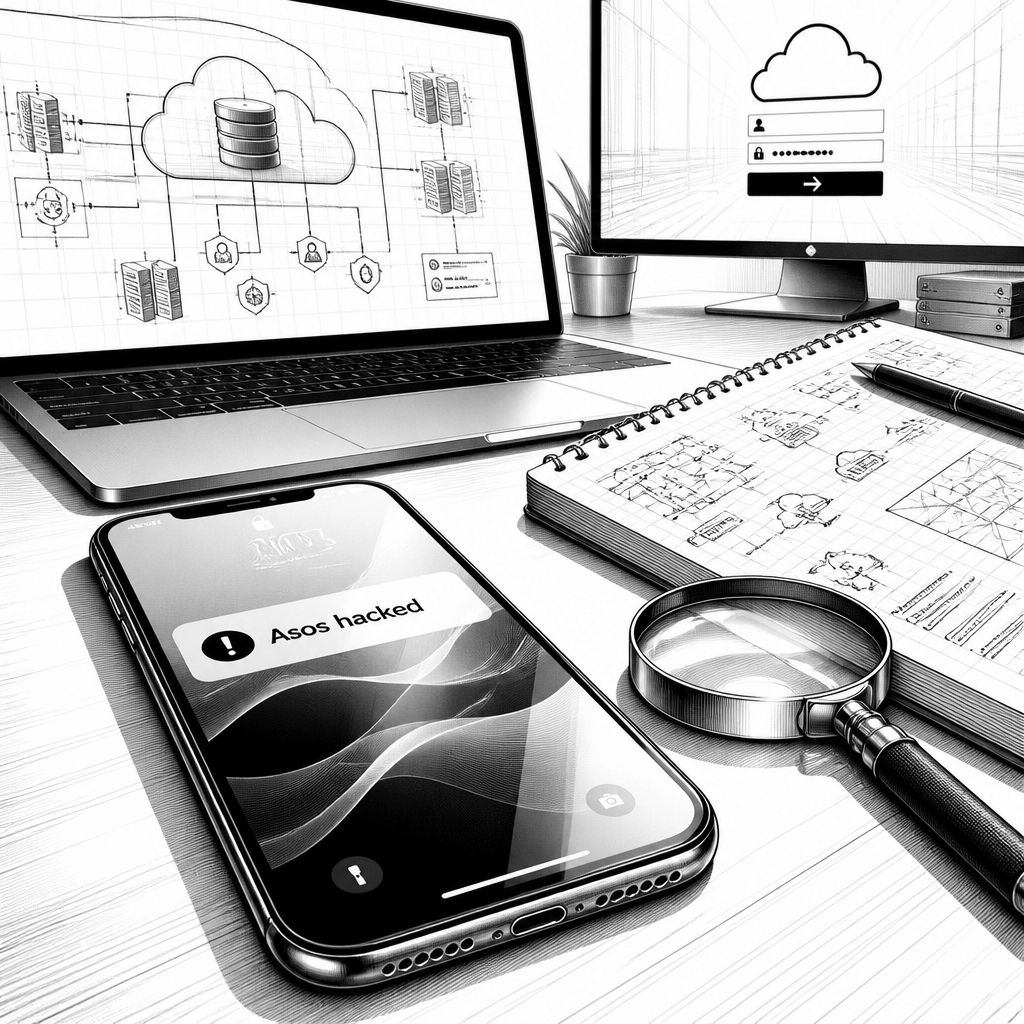
Der britische Online-Modehändler ASOS gerät wegen eines möglichen Cyberangriffs in den Fokus: Tausende Kundinnen und Kunden bekamen auf ihren Smartphones Berichten zufolge eine auffällige, kryptische Meldung angezeigt. Darin war von „Asos hacked“ die Rede; entscheidend ist dabei weniger der Wortlaut als die technische Natur der Nachricht. Denn ASOS ordnete den Vorfall als „unbefugte Kundenbenachrichtigung“ ein und stellte damit klar, dass offenbar nicht nur Daten, sondern auch die Kommunikationsebene rund um Kundensysteme betroffen gewesen sein könnte.
Laut Unternehmensangaben könnte im Rahmen der mutmaßlich unberechtigten Zugriffe auf „grundlegende persönliche Informationen“ zugegriffen worden sein, ausdrücklich genannt wurden Name und Kontaktdaten. Gleichzeitig betonte ASOS, man gehe nicht davon aus, dass Zahlungskarteninformationen oder Kontopasswörter betroffen waren. Für die Bewertung aus Sicherheitssicht heißt das: Selbst wenn keine Zahlungsdaten kompromittiert wurden, bleibt ein Zugriff auf Identitäts- und Kontaktdaten ein relevanter Faktor für Folgeangriffe wie Phishing-Kampagnen, Social Engineering oder das gezielte Durchprobieren gestohlener Kontaktdaten auf anderen Plattformen.
Besonders brisant wirkt die technische Behauptung, die in der mobilen Nachricht auftauchte: Der Text soll Angaben zufolge von einer vollständig kompromittierten Snowflake-Instanz sprechen und die Kontaktaufnahme mit den Angreifern androhen. Snowflake ist eine Datenplattform, mit der Unternehmen große Datenmengen zentral speichern, zusammenführen und analysieren. Wenn eine solche Umgebung tatsächlich kompromittiert wurde, wäre das ein Indiz für einen Angriffspfad, der entweder über Kompromittierung von Berechtigungen, Schwachstellen in angrenzenden Komponenten oder über den Zugriff auf Kommunikations- und Integrationswege in die Datenumgebung geführt haben könnte.
ASOS widerspricht dabei nicht der Ernsthaftigkeit des Vorfalls, ordnet ihn aber auch nicht als Betriebsunterbrechung ein: Nach Angaben des Unternehmens kommt es derzeit nicht zu Unterbrechungen im operativen Betrieb. Stattdessen richtet sich die Untersuchung auf „unbefugte Aktivitäten“ auf Plattformen von Drittanbietern, die für die Kundenkommunikation genutzt werden. Gerade diese Kombination – potenziell betroffene Kundenkommunikation bei gleichzeitiger Fokussierung auf Drittanbieter-Umgebungen – ist ein Muster, das in der Praxis häufig bedeutet: Der eigentliche Zugriff kann über einen externen Dienst angestoßen oder verstärkt werden, während interne Systeme zunächst normal weiterlaufen.
Für den Markt war die Nachricht unmittelbar spürbar. Die Aktie von ASOS brach am Dienstagmorgen um mehr als zehn Prozent ein; der Internetauftritt des Händlers habe zu Beginn offenbar keine sichtbaren Auswirkungen gezeigt. Für CIOs und IT-Leiter ist das ein wichtiger Punkt: Kursreaktionen sind oft schneller als technische Schadensbewertungen, weil Anleger insbesondere den potenziellen Umfang der Datenexponierung und die Reichweite der Kommunikationsstörung hoch gewichten. Auch wenn keine Zahlungsdaten betroffen seien, kann die Unsicherheit über Inhalte, Zeitpunkte und betroffene Systeme in der Datenkette reichen, um Vertrauen kurzfristig unter Druck zu setzen.
Technisch betrachtet verweist der Fall auf eine zentrale Sicherheitsaufgabe in Cloud- und Plattformarchitekturen: Daten- und Integrationsschichten müssen ähnlich streng abgesichert werden wie klassische Endpunkte. Wenn Snowflake als Ziel genannt wird, rückt die Frage nach Identitäts- und Zugriffskontrollen in den Vordergrund, etwa über Rollen, Session-Management, Zugriff über SSO und die Absicherung der Datenpipelines. Daneben zeigt der Fokus auf Drittanbieter, dass auch Messaging- und Kommunikationsplattformen (die in vielen Organisationen für Benachrichtigungen, Transaktionsmails oder Push-Nachrichten genutzt werden) als kritische Angriffsfläche gelten sollten. Ein einzelner kompromittierter Kommunikationsweg kann dann aus Angreifersicht sogar als Verstärker wirken, weil er Vertrauen auf Kundenseite ausnutzt.
Für die nächsten Tage und Wochen dürfte entscheidend sein, wie ASOS die Untersuchung strukturiert: Welche Umgebung wurde tatsächlich erreicht, welche Konten oder Rollen könnten betroffen sein und wie wurde die unbefugte Kundenbenachrichtigung technisch ausgelöst? Unabhängig vom Ausgang zeigt der Vorfall Unternehmen im Mittelstand und bei Enterprise-Anwendern eine klare Lehre: Die Absicherung moderner Datenplattformen ist ohne konsequente End-to-End-Kontrollen selten vollständig, und Drittanbieter-Prozesse müssen in Risikoanalysen sowie Monitoring-Pläne einbezogen werden. Sobald die Details zur Reichweite der Zugriffe vorliegen, wird sich auch bewerten lassen, welche Maßnahmen über das reine Incident-Response hinausgehen müssen.
Auch wenn ASOS derzeit keine Betriebsunterbrechung meldet, bleibt der Handlungsbedarf für Sicherheitsteams praktisch: gezielte Prüfung von Zugriffen, Rollenzuweisungen und Logs rund um Datenplattformen wie Snowflake, plus Überprüfung der Drittanbieter-Kommunikationswege. Für Kundinnen und Kunden sind parallel vor allem erhöhte Aufmerksamkeit und Vorsicht gegenüber Phishing- oder Nachfolgeanfragen relevant, insbesondere dann, wenn Namen und Kontaktdaten betroffen sein könnten. In Summe zeigt der Fall, wie eng Datenzugriff, Identitätsdaten und Kommunikationskanäle in der Cloud-Welt miteinander verzahnt sind – und wie schnell aus einer technischen Kompromittierung ein organisatorisches Risiko wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ASOS mutmaßlich gehackt: Hinweise auf Snowflake-Zugriff und Kursrutsch" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ASOS mutmaßlich gehackt: Hinweise auf Snowflake-Zugriff und Kursrutsch" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ASOS mutmaßlich gehackt: Hinweise auf Snowflake-Zugriff und Kursrutsch« bei Google Deutschland suchen, bei Bing oder Google News!