


LONDON / LONDON (IT BOLTWISE) – Nutzer der ASOS-App haben am 6. Oktober 2026 überraschend eine Push-Benachrichtigung erhalten, die mit „ASOS HACKED“ beginnt und anschließend mit einem möglichen Leak droht. In der Nachricht wird den Empfängern ein Chat-Link mit dem Hinweis präsentiert, man habe eine „snowflake instance“ „vollständig kompromittiert“. Betroffen waren laut Berichten vor allem App-Nutzer, deren Smartphones die Benachrichtigungen empfangen. Noch ist unklar, ob die Meldung auf einen echten Zugriff oder auf einen gezielten Social-Engineering-Test zurückgeht.
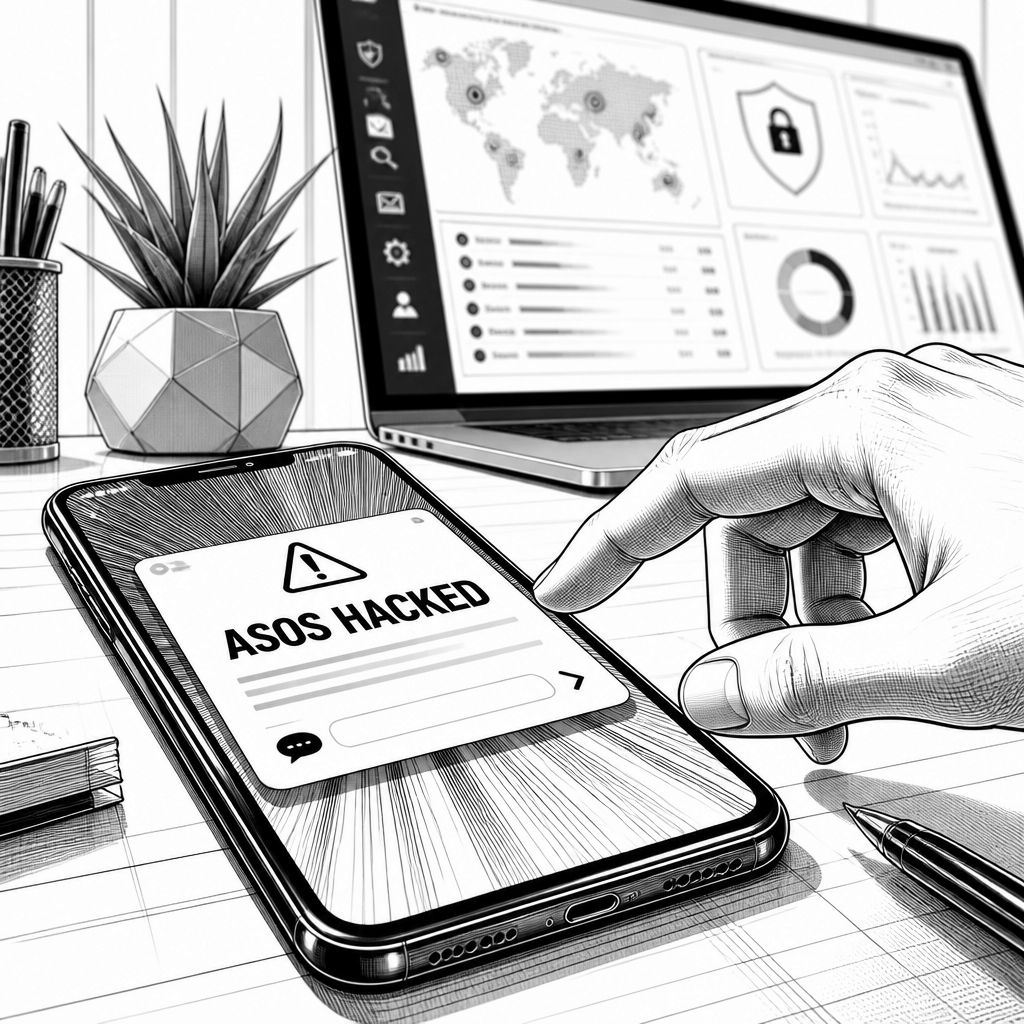
Am Morgen des 6. Oktober 2026 sorgte eine ungewöhnlich konkrete Push-Benachrichtigung für Unruhe bei Nutzern der ASOS-Mobil-App. Auf den Displays erschien zunächst der kurze Alarmtext „ASOS HACKED“, danach folgte eine Drohung im Zusammenhang mit einem möglichen Datenleck. Nach Angaben betroffener Nutzer wurde die Nachricht über den Push-Kanal an Geräte ausgeliefert, auf denen die App installiert ist. Genau diese Mischung aus technischer Form (Push als Zustellweg) und inhaltlicher Konkretheit (Hinweise auf interne Rollen und eine bestimmte Datenplattform) macht den Vorfall aus Sicherheits- und Vertrauenssicht besonders heikel.
In der Nachricht, die Nutzer beschrieben, wurde außerdem eine interne Ansprechrolle adressiert: „Dear ASOS DPO and IT“. „DPO“ wird dabei als Data Protection Officer eingeordnet, also als verantwortliche Person im Unternehmen für Datenschutz- und Informationsschutz. Ergänzend behauptet die Meldung, man habe eine „snowflake instance“ vollständig kompromittiert, und sie fordert die Empfänger über einen verlinkten Chat dazu auf, mit den Absendern zu reagieren, andernfalls werde man die Daten „leak“en. Unabhängig davon, ob die Behauptung stimmt, zeigt das Vorgehen, wie Angreifer Social Engineering mit konkreten Unternehmensbegriffen koppeln, um Zeitdruck und Handlungsbereitschaft auszulösen.
Technisch betrachtet ist der Push-Kanal selbst zwar kein typischer Angriffsvektor für „klassische“ Datenexfiltration, aber er kann zum Lieferfahrzeug für Phishing, Erpressungs- oder Schadenskommunikation werden. Wenn eine Bedrohung Meldungen in den Vordergrund bringt, verstärkt sie die Wahrscheinlichkeit, dass Empfänger auf Links klicken, vertrauliche Schritte einleiten oder interne Eskalationsroutinen fehlleiten. Dass die App-Nutzer die Benachrichtigung in kurzer Zeit in hoher Zahl als Reaktion auf die Auslieferung wahrnahmen, passt zu einem massenhaften Zustellmechanismus, wie er bei legitimen Updates oder Kampagnen üblich ist – nur eben mit veränderter Nutzlast. Für Sicherheitsteams ist das vor allem deshalb relevant, weil Push-Nachrichten in der Praxis oft als „kommunikative Nebenstrecke“ unterschätzt werden, obwohl sie direkten Kontakt mit Endgeräten haben.
Parallel dazu gab es Berichte über Funktionsprobleme der Website kurz vor dem Zeitpunkt, an dem die Push-Warnungen sichtbar wurden. Wie aus Störungsmeldungen in der Öffentlichkeit hervorgeht, schien es gegen 9:41 Uhr eine Welle von Status-Reports gegeben zu haben, bevor ab etwa 10 Uhr wieder ausreichend Stabilität beobachtet wurde. Diese zeitliche Überlagerung kann mehrere, sehr unterschiedliche Erklärungen haben: von gleichzeitigen, unabhängigen Infrastrukturproblemen bis hin zu Auswirkungen, die entstehen, wenn Systeme unter Druck geraten oder wenn ein Angreifer die Kontrolle über Teile der Zustellkette erlangt. Ohne verifizierte Forensik bleibt jedoch offen, ob die Push-Nachricht tatsächlich aus einem kompromittierten Bereitstellungsprozess stammt oder ob sie lediglich eine betrügerische Kommunikation simuliert.
Für die Bewertung der potenziellen Auswirkungen ist entscheidend, was die Nachricht behauptet – und was sie nicht belegt. Dass die Meldung eine bekannte Datenplattform („Snowflake“) nennt, ist ein typisches Muster: Unternehmen nutzen Cloud-Datenplattformen häufig für Analytik, Produkt- und Bestandslogik oder Marketing-Reports. Selbst wenn die konkrete „instance“-Behauptung überzogen oder falsch ist, signalisiert sie Angreifern, dass sie zumindest das Zielumfeld kennen und eine realistische Erpressungsfolie aufbauen. Für betroffene Kunden entsteht daraus vor allem ein Vertrauensproblem: Selbst bei fehlendem echten Leak kann die Angst vor kompromittierten Daten die Nutzerbasis belasten, Supportaufkommen erhöhen und interne Prozesse (z. B. Ticketing und Incident Response) beschleunigen.
Branchenweit unterstreicht der Fall zudem, wie wichtig Maßnahmen entlang der gesamten Zustellkette sind: von der Authentizität der Absender über die Integrität der Push-Nachrichten bis hin zu der Frage, ob Links in Nachrichten gegen Fehlleitungen abgesichert sind (z. B. durch Domain-Allowlists und sichere Redirects). Ein weiterer Punkt ist das Timing: Wenn eine Kommunikationsstörung mit Sicherheitsvorwürfen zusammenfällt, müssen Unternehmen sehr schnell zwischen „technischem Ausfall“ und „Sicherheitsvorfall“ unterscheiden. Genau hier lohnt sich eine klare, technische Notfallkommunikation an Nutzer, sobald belastbare Fakten vorliegen – ohne Spekulation, aber mit konkreten Hinweisen, welche Handlungen Nutzer jetzt vermeiden oder prüfen sollten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Push-Nachricht warnt ASOS-Nutzer angeblich vor Hack und Datenleck" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Push-Nachricht warnt ASOS-Nutzer angeblich vor Hack und Datenleck" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Push-Nachricht warnt ASOS-Nutzer angeblich vor Hack und Datenleck« bei Google Deutschland suchen, bei Bing oder Google News!