
LONDON (IT BOLTWISE) – Ein ungewollt stehen gelassener Cloud-Zugriffsschlüssel öffnete Angreifern den Weg in die Barracuda-Umgebung. Der Vorfall dauerte laut Unternehmensangaben fast zwei Tage und mündete in die Nutzung des ARTEX-AI-Penetrationstesting-Frameworks. Über mehrere Cloud-Umgebungen gelang es dem Angreifer, Berechtigungen abzugreifen und sich seitlich weiterzubewegen. Barracuda sieht keine Hinweise darauf, dass dabei XDR-Kunden-Integrationscredentials abgeflossen sind.
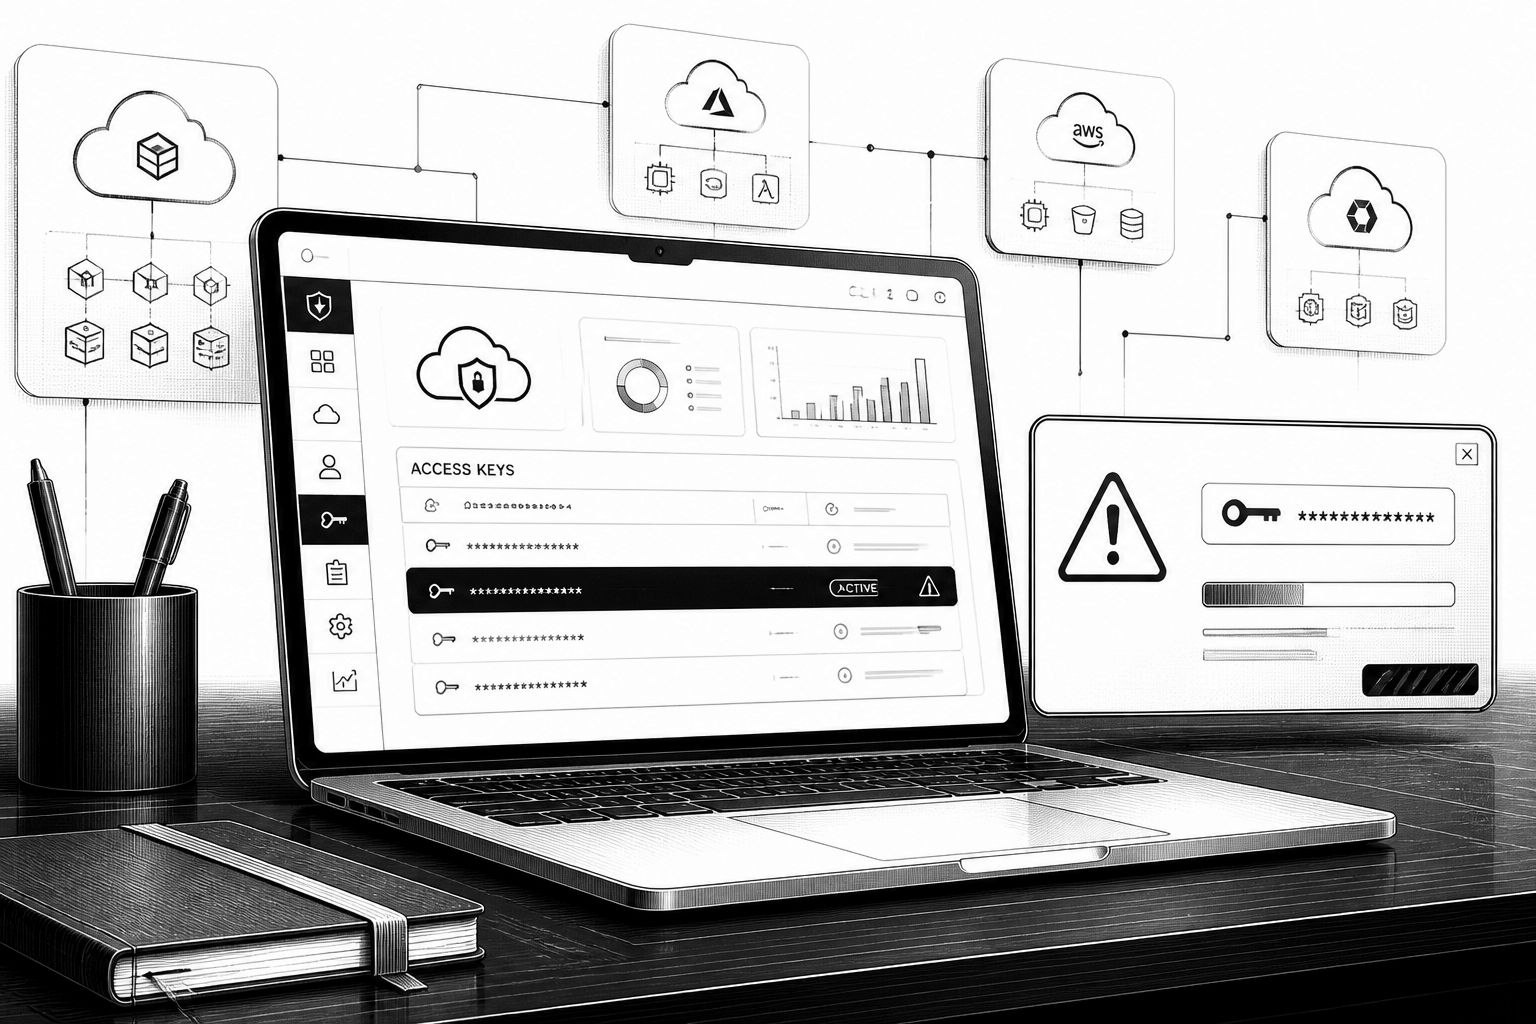
Bei der Barracuda-Panne fällt weniger die Breite des Angriffs auf als das konkrete „Scharnier“, das den Einstieg überhaupt erst ermöglichte: In einem Post-Mortem ordnet das Unternehmen die erste Kompromittierung einem Cloud-Access-Key zu, den Barracuda zuvor an einen Drittdienstleister für eine KI-gestützte Plattform ausgegeben hatte. Nach Abschluss der Arbeit blieb der Schlüssel angeblich ungesperrt, wodurch der Key weiter als gültiger Zugriff in der Cloud-Umgebung wirkte. Dass die Aktion nicht „nur“ als einmaliger Download fehlgeleitet wurde, zeigt die Dauer von fast zwei Tagen und der spätere Einsatz eines speziellen Frameworks für Penetrationstests.
Technisch betrachtet ist die Story ein Lehrbuchbeispiel für ein wiederkehrendes Muster in Cloud-Umgebungen: kurzfristig bereitgestellte, aber nicht zurückgezogene Credentials sind ein Einfallstor, das sich wie ein vergessenes Haustürschloss verhält. Der Angreifer nutzte den Schlüssel, um in die Cloud-Umgebung einzudringen, und setzte anschließend das ARTEX AI Penetration Testing Framework ein. Solche Frameworks bündeln typischerweise Automatisierungen, mit denen sich Ziele schneller „durchmappen“ lassen – vom Suchen nach weiteren Zugriffsmöglichkeiten bis zur Erweiterung des eigenen Wirkungskreises über die initiale Account- oder Rollenbasis hinaus. Bei Barracuda ging das offenbar so weit, dass der Angreifer auf insgesamt 10 Cloud-Umgebungen zugriff, darunter Umgebungen, die mit dem Extended Detection and Response (XDR)-Ökosystem verbunden sind.
Wichtig ist für Unternehmen, wie Barracuda die Auswirkungen einordnet. Das Unternehmen sagt, es habe keine Belege dafür gefunden, dass der Angreifer auf XDR-Kunden-Integrationscredentials zugegriffen habe, um damit weiter in Kundennetze zu „pivotieren“. Gleichzeitig berichtet Barracuda, dass es betroffene Kunden informiert und sie zur Vorsicht aufgefordert habe, die betroffenen Credentials erneut auszustellen. Genau diese Kombination – keine direkte Bestätigung für einen bestimmten Weiterleitungsweg, aber trotzdem präventive Rotation – passt zu einem Schadensbild, bei dem ein Angreifer zwar intern „weiterkommt“, aber die entscheidenden Integrations- oder Freigabemechanismen für den Kundenseitenbezug nicht erreicht oder zumindest nicht nachweisbar ausgenutzt hat.
Unter der Oberfläche zeigt die Beschreibung des Vorgehens noch ein zweites, sehr konkretes Risiko: Nach dem seitlichen Verschieben führte der Angreifer Abfragen aus, um zusätzliche Credentials zu sammeln. Danach richtete sich die Suche offenbar auf Hinweise rund um Krypto-Assets – darunter Dinge wie Seed Phrases und private Keys. Ebenso erwähnt werden Kubernetes-Secrets mit wallet-bezogenen Namen sowie Umgebungsvariablen mit kryptografisch klingenden Bezeichnern. Das ist für viele Plattformbetreiber ein realer Schwachpunkt: Geheimnisse werden in Container- und Cloud-Setups häufig nicht als „ein klassisches Passwort“ verwaltet, sondern über eine Kette aus Secrets, Variablen, Konfigurationsdaten und Berechtigungszuweisungen. Wenn ein Angreifer erst einmal in diese Schicht kommt, kann er oft nicht nur Nutzerkonten übernehmen, sondern auch die „stille“ Vermögenslogik einer Organisation.
Zeitlich lässt sich der Vorfall zudem in einen Kontext einordnen, der in Security-Organsationen regelmäßig für Stress sorgt: Barracuda meldet, dass die Entdeckung am 4. November erfolgte – zwei Tage nach der letzten Aktivität des Angreifers – und dass ein Engineer eine ungewöhnliche Aktivität auf dem eigenen Account bemerkt habe. Gleichzeitig habe Barracuda in derselben Phase mehrere Bugs gepatcht, die sofort aktiv ausnutzbar waren. Nach Angaben des Unternehmens deuten die bisherigen Befunde jedoch darauf hin, dass diese gepatchten Schwachstellen nicht für den konkreten Einbruch genutzt wurden. Für Risiko- und Incident-Teams ist das relevant, weil es die Frage nach dem „richtigen“ Erwartungsmanagement beantwortet: Selbst wenn harte Patch-Wellen laufen, kann ein paralleler Credential-Fehler unabhängig davon den erfolgreichen Angriff ermöglichen.
Marktseitig ist die Lehre für Anbieter von Sicherheitsplattformen besonders scharf, weil Produkte wie XDR nicht nur Logdaten verarbeiten, sondern häufig eng mit Kunden-Integrationen verzahnt sind. Barracudas Hinweis, dass keine Evidenz für den Zugriff auf XDR-Integrationscredentials vorliegt, reduziert zwar das Risiko eines unmittelbaren „Kunden-Pivots“, ändert aber nichts an der Kernfrage: Wie sicher ist die eigene Lieferkette von Zugriffsrechten – gerade dann, wenn Drittanbieter-Services oder KI-Plattformen mit temporären Keys in die eigene Umgebung eingebunden sind. Dass der Angriff über mehrere Cloud-Umgebungen lief, unterstreicht außerdem, wie wichtig konsistente Identity- und Access-Management-Routinen sind: Wenn Rollen oder Keys in einem Teilbereich einmal aktiviert wurden, muss die Deaktivierung über alle abhängigen Bereiche sauber nachgezogen werden.
Für die Praxis lässt sich daraus ein Bündel an Maßnahmen ableiten, das über generische „Best Practices“ hinausgeht. Zentral ist der konsequente Lebenszyklus von Access Keys: Ausgabe nur nach Zweck, zeitliche Begrenzung, automatisches Widerrufen nach Abschluss und eine Überwachung, die nicht erst bei Verdacht greift, sondern bei Ablauf oder Statuswechseln aktiv „laut“ wird. Ergänzend kommt Monitoring hinzu, das Credentials als eigenes Objekt betrachtet – also nicht nur Login-Events, sondern auch ungewöhnliche API-Nutzung, Hash-/Secret-Leseaktivitäten und Muster, die zu Credential Harvesting passen. Und schließlich sollten Integrationspfade, die im XDR-Kontext oder bei anderen Security-Services eine Schlüsselrolle spielen, besonders restriktiv abgesichert und bei Incident-Verdacht schnell rotierbar sein. Genau diese schnelle Rotation nennt Barracuda zwar als Vorsichtsmaßnahme; die Beschreibung zeigt aber zugleich, wie stark die Sicherheit davon abhängt, ob der Angreifer die entscheidenden Integrationssektionen überhaupt erreicht.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«



Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Barracuda-Hack: Unwiderrufener Cloud-Key führte zu ARTEX-Pentest" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Barracuda-Hack: Unwiderrufener Cloud-Key führte zu ARTEX-Pentest" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Barracuda-Hack: Unwiderrufener Cloud-Key führte zu ARTEX-Pentest« bei Google Deutschland suchen, bei Bing oder Google News!