
LONDON (IT BOLTWISE) – Binance erlaubt nach dem bekannt gewordenen Diebstahl von 6,3 Milliarden US-Dollar wieder Abhebungen, allerdings zunächst in einem phasenweisen Prozess. Der Anbieter meldet, dass er 95% der gestohlenen Vermögenswerte bereits abgedeckt hat und den Rest zu beschaffen versucht. Gleichzeitig warnte das Unternehmen vor temporären Verzögerungen durch Netzwerkauslastung und nach Asset-Typ. Für Kunden betont Binance, dass die Verluste nicht weitergereicht werden und die Wiederaufnahme ein Meilenstein auf dem Weg zu zusätzlichen Sicherheitsmaßnahmen bleibt.
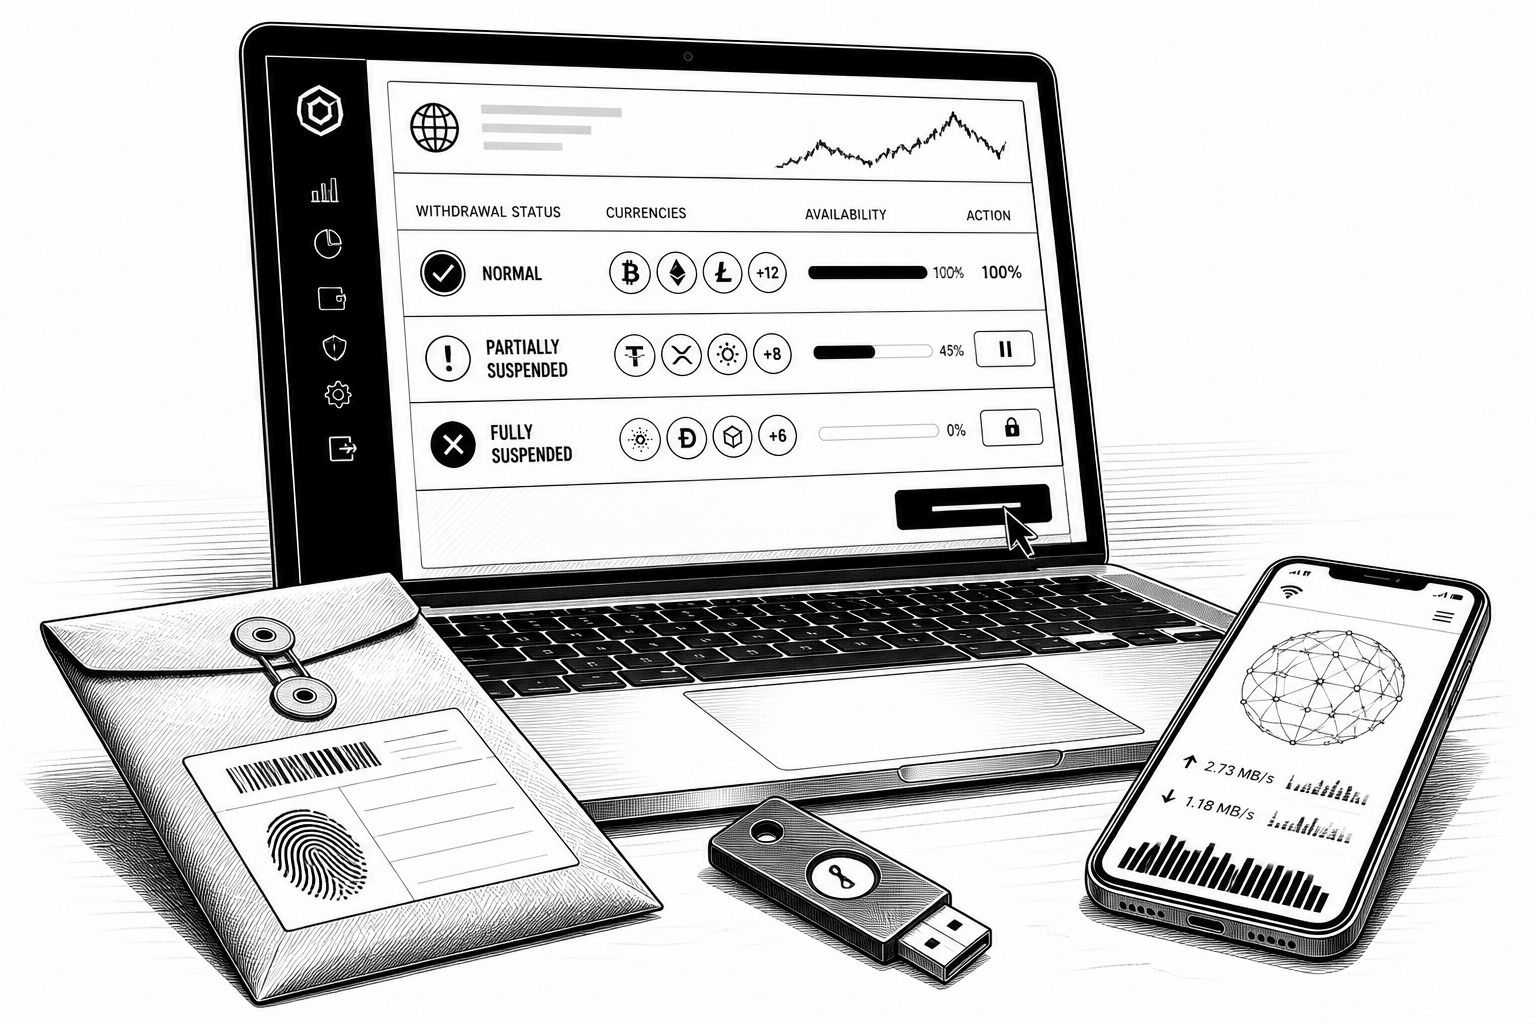
Nach dem massiven Sicherheitsvorfall nimmt Binance den Betrieb für Abhebungen wieder auf – aber nicht als „Alles oder nichts“, sondern gestaffelt. Das Unternehmen frierte kurz nach dem Angriff alle Ein- und Auszahlungen ein, nachdem Hacker laut Bericht Krypto im Wert von 6,3 Milliarden US-Dollar aus Binance-Wallets entwendet hatte. In der aktuellen Mitteilung heißt es, Binance habe inzwischen 95% der gestohlenen Vermögenswerte „abgedeckt“ und arbeite weiter daran, die noch fehlenden Positionen zu kaufen. Der Grund für die verbleibende Lücke wird dabei konkret benannt: Die betroffenen Assets seien „weniger liquide“ am Markt und verlangten deshalb mehr Zeit, um sie im benötigten Maßstab zu beschaffen.
Für Nutzer und Handelsumgebungen ist diese Form der Rückkehr in den Geldabfluss technisch und operativ relevant, weil ein teilweise wiederhergestelltes Withdrawal-System zugleich verschiedene Risiken adressieren muss. Binance schreibt, die finanziellen Auswirkungen würden nicht auf Kunden übertragen; diese Aussage ist in der Praxis vor allem deshalb wichtig, weil ein Token-Portfolio während eines Frozen-Events nicht nur Buchwerte betrifft, sondern auch die Fähigkeit, Bestände in reale Zahlungswege zu überführen. Dass Binance die Wiederaufnahme an „Netzwerk und Asset-Typ“ koppelt, deutet darauf hin, dass das Unternehmen für unterschiedliche Blockchains jeweils eigene Sicherheits- und Abrechnungsprüfungen durchführt und die Priorisierung der Abwicklungs-Queues entsprechend ausrichtet. Zusätzlich nennt Binance „temporäre Verzögerungen oder längere Verarbeitungszeiten“ durch Verkehr – ein Hinweis, dass es nicht nur um interne Freigaben, sondern auch um externe Latenzen im jeweiligen Blockchain-Ökosystem geht.
Auf der Netzwerkstatus-Seite zeigt sich der Wechsel von komplett eingefroren zu teilweise aktiv in einer Mischung aus normalem, teilweisem und vollständig suspendiertem Status. In der Darstellung werden beispielsweise Bitcoin-Deposits und -Withdrawals als „partially suspended“ geführt, während Ethereum-Deposits als normal und Ethereum-Withdrawals als „partially suspended“ beschrieben werden. Solche differenzierten Schalter passen zu einem Szenario, in dem Teams erst nach abgeschlossener Bewertung der betroffenen Wallets und nach Abschluss von Security-Checks einzelne Token-Flows wieder freischalten. Für Betriebsverantwortliche in Unternehmen, die Krypto als Zahlungs- oder Treasury-Werkzeug nutzen, ist das ein Signal, dass Prozess-Integrationen weiterhin mit Retry-Logik und variablen Confirmations-Zeiten rechnen müssen – auch wenn die Auszahlung wieder grundsätzlich möglich ist.
Auch die Ursachenannahme bleibt Teil des Risikobildes. In dem Bericht heißt es, Binance habe zuvor Nordkorea-Hacker für die Attacke verantwortlich gemacht. Laut FBI soll eine nordkoreanische Gruppe namens TraderTraitor hinter dem Vorfall stehen, wobei die konvertierten Assets vor allem in Ethereum erfolgt sein sollen und weitere Geldwäsche wahrscheinlich sei. Damit bleibt vorerst die Frage offen, wie vollständig die an die Exchange übergebene technische „Spur“ ist und ob es weitere Etappen der Kompromittierung gab – etwa über Abhängigkeiten im Wallet-Management, über Abrechnungs- oder Schlüsselhandhabung, oder über Konzepte wie Abhör- bzw. Manipulationsketten. Für die Betreiberseite ist das weniger eine juristische als eine technische Herausforderung: Je weiter der Angriff in Umwandlung und Verteilung fortgeschritten ist, desto schwerer wird es, die betroffenen Positionen ohne Marktimpact exakt zu ersetzen.
Die Aussage „Resuming withdrawals is a major milestone“ wird vor diesem Hintergrund verständlich: Ein erfolgreicher Schritt in Richtung Abhebungen ist nicht nur eine UX-Frage, sondern ein Nachweis, dass Konten- und Abwicklungslogik wieder als konsistent gilt. Gleichzeitig betont Binance, die Arbeit gehe weiter – mit dem Ausbau von Schutzmaßnahmen, der vollständigen Recovery und laufenden Updates. Historisch sind solche Vorfälle in der Krypto-Branche häufig durch eine Kombination aus Hot-Wallet-Risiken, Schlüsselverwaltungsfehlern und komplexen Abhängigkeiten zwischen Exchange-Backend, Custody-Prozessen und Blockchain-Settlement gekennzeichnet. Selbst wenn der konkrete Angriffsvektor nicht offen gelegt wird, lässt die gestaffelte Wiederaufnahme Rückschlüsse darauf zu, dass interne Prüfroutinen, Monitoring-Schwellen und Sicherheits-Checks nun stückweise als „grün“ markiert werden.
Für den Markt wirkt die Entscheidung zudem als Stabilitätsmarker. Nach einer Freeze-Phase beobachten Trader und institutionelle Akteure besonders genau, ob Abhebungen wieder anlaufen, weil daraus indirekt die Erwartung an Liquiditätsfähigkeit und operative Resilienz entsteht. Je nachdem, wie stark Netzlasten sind und wie gleichmäßig Binance die Freigaben über Assets und Blockchains verteilt, kann das kurzfristig zu Fragmentierung führen: Bestimmte Tokens werden schneller abhebbar, andere bleiben länger in Teilsperren. Genau diese Differenzierung spiegelt sich in den genannten Statuszeilen wider und kann für Integrationen bedeuten, dass „Asset-zu-Blockchain-Mapping“ und „Withdrawal-Compliance-States“ sauber versioniert werden müssen, statt stur von einem einzigen globalen Status auszugehen.
Ob Binance die restlichen 5% in angemessener Zeit beschafft, hängt laut eigener Begründung vor allem an der Marktliquidität der betroffenen Assets. Für das Unternehmen heißt das auch: Je länger der Wiederaufbau dauert, desto stärker muss es mit Zeitwert- und Marktbewegungsrisiken umgehen, ohne den Kundenzugang zu beeinträchtigen. Aus Sicht von Security-Teams ist das ein weiterer Grund, die Architektur von Exchanges als mehrschichtigen Prozess zu betrachten: nicht nur die unmittelbare Incident-Response, sondern auch das Zusammenspiel von Recovery, Wechselkurs- und Liquidity-Management, sowie dem operativen Betrieb unter Last. Binance kündigt zudem einen detaillierteren Incident-Report erst an, wenn die Untersuchung abgeschlossen ist – bis dahin bleiben Aussagen über den genauen technischen Angriffspfad zwangsläufig begrenzt, während die operative Stabilisierung im Vordergrund steht.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Binance hebt nach Hackerangriff Freeze auf: Abflüsse in Phasen zurück" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Binance hebt nach Hackerangriff Freeze auf: Abflüsse in Phasen zurück" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Binance hebt nach Hackerangriff Freeze auf: Abflüsse in Phasen zurück« bei Google Deutschland suchen, bei Bing oder Google News!