


VICTORIA, SEYCHELLES / LONDON (IT BOLTWISE) – Bitget meldet, dass unautorisierte Transfers aus Hot Wallets erkannt wurden und Medienberichten zufolge rund 351,6 Millionen US-Dollar bewegt wurden. Die Plattform aktivierte demnach ein Notfallprotokoll und pausierte Auszahlungen vorerst, während Ein- und Auszahlungen im Handel weiterlaufen. Laut CEO Gracy Chen blieb der Zugriff offenbar auf einen Teil der Hot- und Warm-Wallet-Schichten begrenzt. Parallel zeigen Blockchain-Dashboards mehrere Kryptowährungen, darunter auch Stablecoins, als Ziel der Abflüsse.
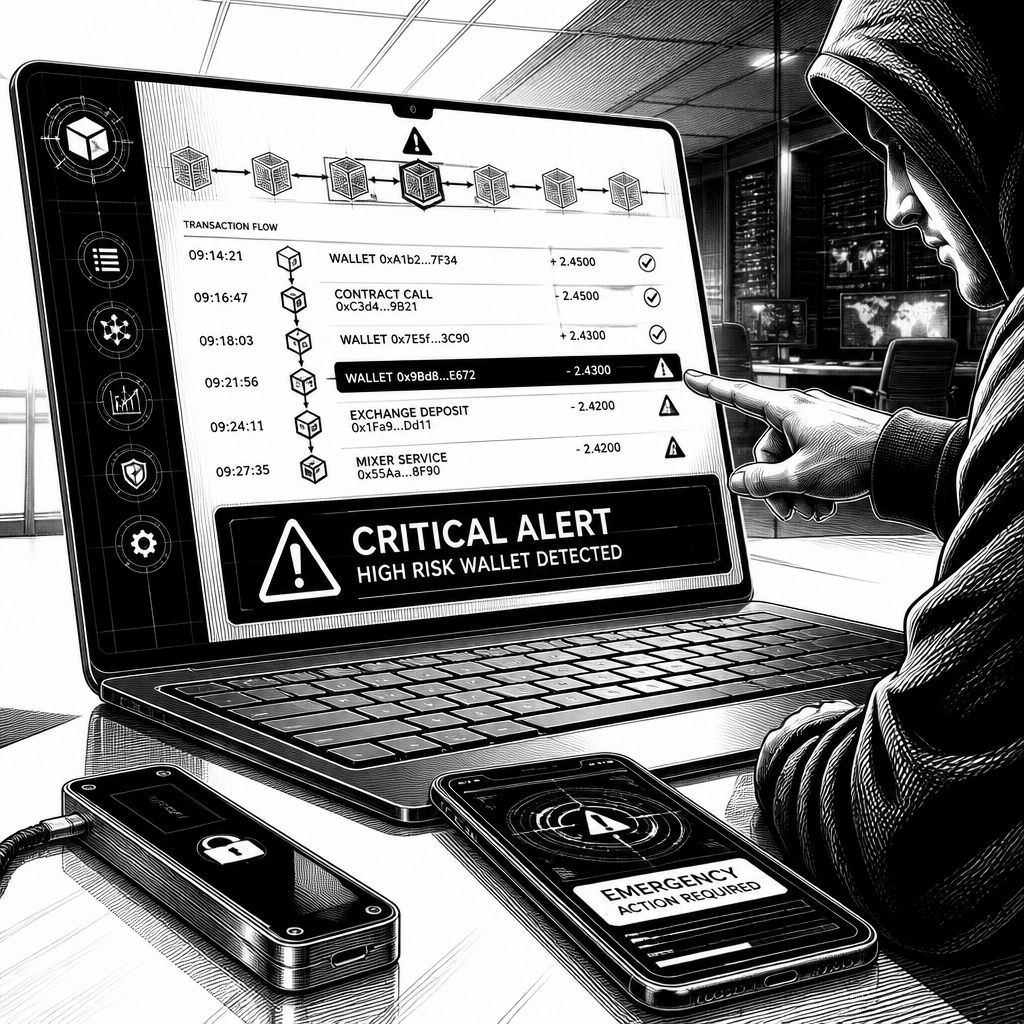
Beim Krypto-Handelsplatz Bitget verdichten sich die Hinweise auf einen Sicherheitsvorfall: Nach Schilderungen aus dem Umfeld des Unternehmens wurden rund 351,6 Millionen US-Dollar aus Hot Wallets bewegt, nachdem die Systeme unautorisierte Transfers registrierten. Entscheidend ist dabei weniger der absolute Betrag allein, sondern die technische Frage, wie weit ein Angreifer in die Wallet-Schichtung des Betreibers eingedrungen ist. Bitget ordnet den Vorfall als Hackverdacht ein und stellt zugleich klar, dass Cold Wallets nicht betroffen gewesen seien. Für Nutzer bedeutet das vor allem eine kurzfristige Einschränkung im Abflusskanal: Auszahlungen wurden temporär pausiert, während der Handelsbetrieb und Einzahlungen zunächst weiter funktionieren.
Gracy Chen, CEO von Bitget, beschreibt den Ablauf in Form eines internen Trigger-Mechanismus: Die Security-Systeme hätten zum genannten Zeitpunkt unautorisierte Bewegungen aus mehreren Hot Wallets entdeckt. Daraufhin habe das Security-Team umgehend eine Notfallreaktion gestartet, die in der Praxis meist aus Alarmierung, Sperrung bestimmter Abflussrouten, forensischer Datensicherung und einer schrittweisen Begrenzung weiterer Transaktionen besteht. Dass der Warm-Wallet-Bereich nur teilweise involviert gewesen sein soll, deutet auf eine klassische Trennung hin: Hot Wallets sind für schnelle Auszahlungen erreichbar, Warm Wallets halten ebenfalls Zugriff bereit, sind aber normalerweise stärker kontrolliert. Die Aussage, dass Cold Wallets vollständig sicher geblieben seien, legt nahe, dass die Architektur so ausgelegt war, einen Zugriff schnell einzudämmen.
Technisch spannend wird der Fall zusätzlich durch die öffentliche Sichtbarkeit der Transaktionen. Blockchain-Datenanbieter haben nach den gemeldeten Transfers relativ schnell ein Dashboard bereitgestellt, das mehrere Kryptowährungen als Zielbewegungen ausweist. In solchen Dashboards wird die Kette meist über Wallet-Cluster, Labels und Transfermuster in den Kontext gesetzt, um zu zeigen, ob Gelder über wenige Sammeladressen oder über viele kleine Abflüsse verteilt werden. Dass Stablecoins ebenfalls aufgeführt wurden, passt zu einem typischen Muster bei Vorfällen: Angreifer maximieren die Liquidität des Gegenwerts, indem sie Beträge zwischenzeitlich in weit gehandelte Token konvertieren oder diese direkt weiterleiten. Auch wenn Bitcoin laut einem der genannten Tracker nicht in der ersten Sichtliste auftauchte, meldete später eine Sicherheitsfirma, die größte Kryptowährung sei dennoch verschoben worden.
Im Markt fällt der Vorfall in eine Phase, in der Krypto-Security dauerhaft im Scheinwerferlicht steht. In der jüngeren Vergangenheit wurden mehrere Schwachstellen öffentlich sichtbar, etwa ein Angriff über einen Firmware-Fehler bei einem Hardware-Wallet, bei dem nahezu 120 Millionen US-Dollar an Kundengeldern angegriffen worden sein sollen. Ebenso wurde von Abflüssen aus einem Sidechain-Kontext berichtet, bei dem angebliche White-Hat-Akteure mehrere Tausend Bitcoins aus einer föderierten Wallet abgezogen hätten. Gemeinsam ist diesen Fällen weniger die konkrete Kryptowährung als die Angriffsfläche: Software-Integrität (Firmware, Wallet-Software), Schlüsselmanagement und die Frage, wie schnell Teams nach einem Signal die Abflusswege schließen können. Vor diesem Hintergrund ist die Entscheidung, Auszahlungen zu stoppen, nachvollziehbar: Sie kostet kurzfristig Nutzerkomfort, verhindert aber häufig eine weitere Vergrößerung des Schadens, bis die Sicherheitsprüfung die Ursache und die betroffenen Systeme eingegrenzt hat.
Für Unternehmen und Produktverantwortliche in der Branche ist der Fall auch ein Stresstest für Prozesse rund um Notfallbetrieb. Ein typischer Ausfallkanal in Börsen ist nicht nur das Wallet selbst, sondern die Kette aus Backend-Services, Signierungslogik, Transaktionswarteschlangen und Auszahlungs-Workflows. Wenn sich unautorisierte Transfers abzeichnen, muss das Team schnell entscheiden, ob ein kompletter Freeze aller Hot-Wallet-Ausgänge nötig ist oder ob selektive Pausen für bestimmte Adressbereiche ausreichen. Dass Bitget Einzahlungen und Handel weiterhin als voll funktionsfähig beschreibt, deutet auf eine Trennung zwischen Handels-Engine und Auszahlungs-/Wallet-Layern hin. Diese Architektur erlaubt es, Liquidität im Orderbuch zu halten, während man die Abflussseite restriktiv fährt – ein Ansatz, der zwar technisch anspruchsvoll ist, aber in der Praxis oft die einzige Möglichkeit darstellt, Panik und Liquiditätsabriss zu begrenzen.
Gleichzeitig zeigt der Vorfall, wie wichtig die Transparenz über Wallet-Scopes ist. Die Aussage, dass nur ein Teil der Hot- und Warm-Schichten betroffen gewesen sei, liefert einen Leitplanken-Mechanismus für die Risikokommunikation: Je konkreter der betroffene Layer, desto besser können Nutzer und Partner die verbleibende Exponierung einschätzen. Für die weitere Analyse werden vor allem forensische Indikatoren zählen – etwa Muster im Zeitverlauf der Transfers, Abflussrouten zu bekannten Exchange- oder Broker-Knoten, und ob die Transaktionen eine einheitliche Signaturhistorie oder ähnliche UTXO-/Account-Strukturen aufweisen. Solche Muster sind häufig schneller erkennbar als die eigentliche Ursache, weshalb Dashboards und Sicherheitsfirmen-Analysen in den ersten Stunden dominieren, bevor die interne Ursachenanalyse mit Log-Funden nachzieht.
Bis die Sicherheitsprüfung abgeschlossen ist, bleibt der wichtigste operative Punkt die Auszahlungsunterbrechung. Für Nutzer bedeutet das in der Regel, dass sich Liquidität kurzfristig nur begrenzt in die eigenen Wallets transferieren lässt, obwohl Positionen im Handel verfügbar bleiben können. Für Bitget selbst ist die nächste Herausforderung, das Vertrauen wiederherzustellen, ohne zu früh einen technischen Abschluss zu behaupten. In ähnlichen Fällen entscheidet oft nicht die Geschwindigkeit der ersten Meldung allein, sondern die Qualität der Folgeschritte: dokumentierte Anpassungen in der Schlüsselverwaltung, zusätzliche Limits für Hot-Wallet-Abflüsse, verschärfte Validierungen in der Auszahlungslogik sowie eine klare Kommunikation, welche Wallet-Komponenten bereits verifiziert wurden. Der Markt wird darauf achten, ob Bitget nach der Prüfung konkrete Maßnahmen zur Reduktion des Angriffsflächenrisikos beschreibt – und ob sich die in der Wallet-Schichtung genannte Begrenzung auf dem Papier auch in der tatsächlichen Beweisführung bestätigt.
Der Hackverdacht bei Bitget ist damit nicht nur eine Schlagzeile über einen hohen Betrag, sondern ein konkreter Hinweis darauf, wie stark Börsen inzwischen von Architekturentscheidungen und Incident-Response-Design abhängig sind. Wenn unautorisierte Transfers aus Hot Wallets erkannt werden und eine Notfallreaktion innerhalb kurzer Zeit greifen soll, wird der Wert der mehrschichtigen Wallet-Strategie sichtbar. Für die KI-gestützte Sicherheits- und Monitoring-Industrie ergibt sich daraus zudem ein praktisches Einsatzfeld: KI kann auffällige Transfermuster früher markieren und damit die Zeit bis zum Freeze verkürzen, doch sie ersetzt nicht die harte technische Begrenzung über Wallet-Layer, Rechte, Signierungs-Policies und Auszahlungs-Gates. In den kommenden Tagen wird vor allem entscheidend sein, wie genau Bitget die Ursache eingrenzt und wie schnell Auszahlungen nach der Prüfung wieder freigegeben werden – ohne die gleiche Angriffsroute erneut zu öffnen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bitget-Hackverdacht: 351,6 Mio. US-Dollar aus Hot Wallets bewegt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bitget-Hackverdacht: 351,6 Mio. US-Dollar aus Hot Wallets bewegt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bitget-Hackverdacht: 351,6 Mio. US-Dollar aus Hot Wallets bewegt« bei Google Deutschland suchen, bei Bing oder Google News!