
MADRID / LONDON (IT BOLTWISE) – Spaniens Außenminister José Manuel Albares ordnet Bombendrohungen gegen Flugzeuge als Angriff autokratischer Kräfte auf Europas Demokratie ein. Er spricht von „Versuch hybrider Aggression und psychologischer Kriegsführung“ und verknüpft die Vorfälle mit Hackerangriffen auf digitale Plattformen sowie weiteren Störungen im Alltag. Gleichzeitig räumt er ein, dass es noch Zeit braucht, bis klar ist, wer hinter den Aktionen steckt. Damit rückt auch die Frage nach sicheren Kommunikations- und IT-Schnittstellen im Krisenfall stärker in den Fokus.
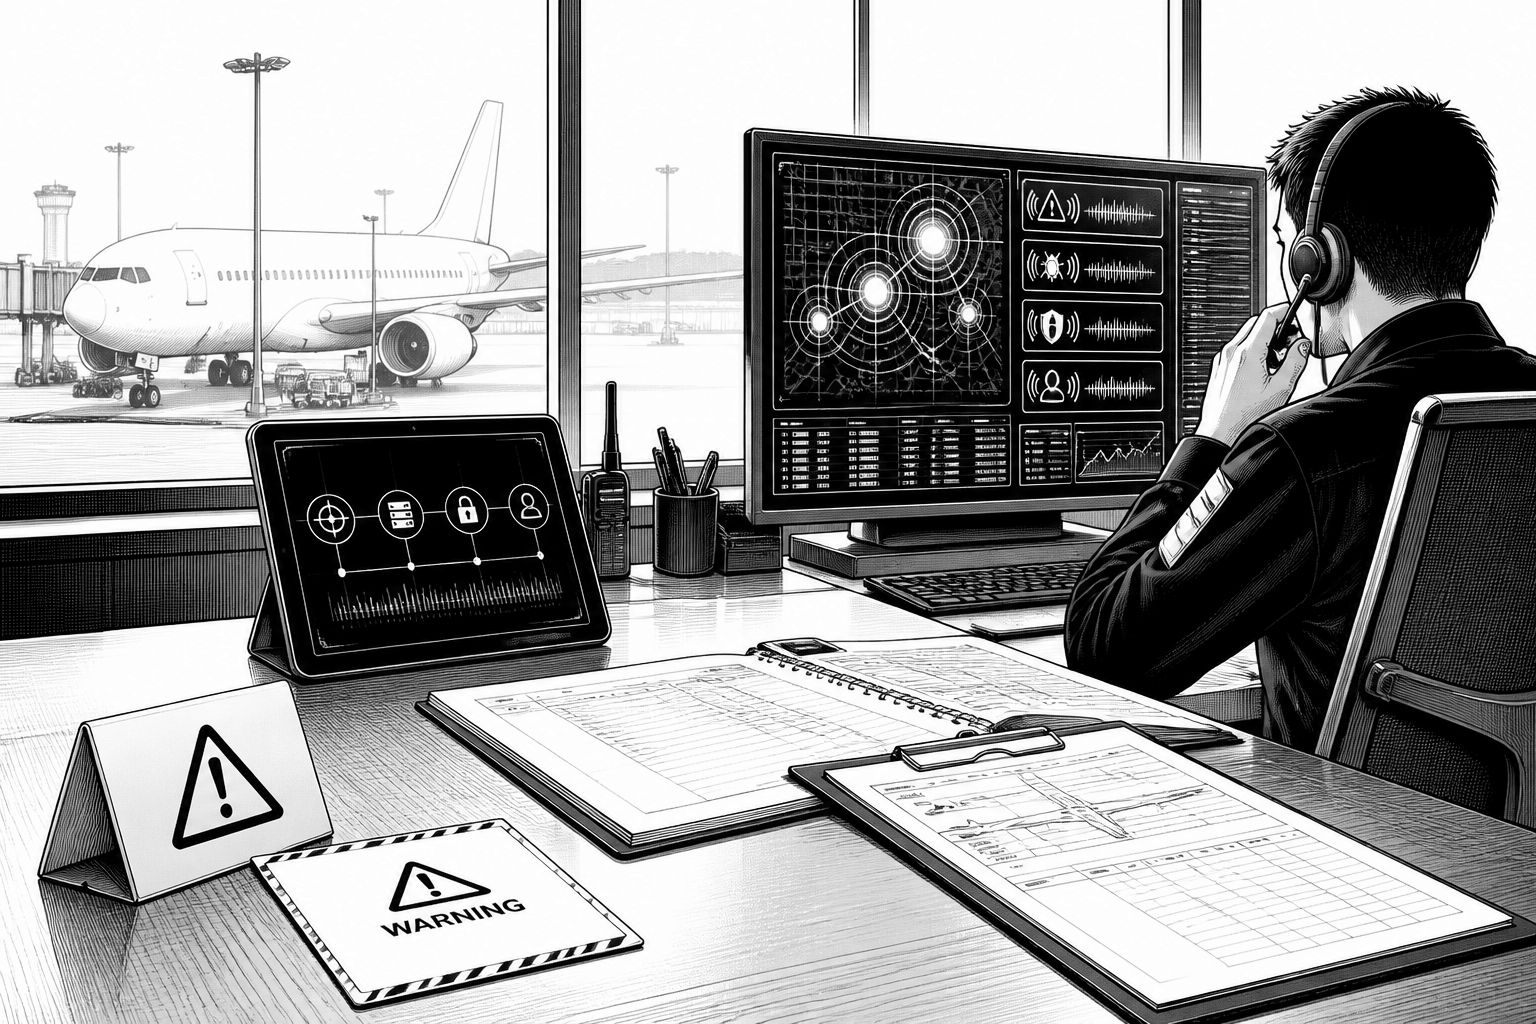
In Madrid hat Spaniens Außenminister José Manuel Albares die jüngsten Bombendrohungen gegen Flugzeuge in einen größeren Musterzusammenhang gestellt. Er sagte im TV-Sender RTVE: „Es ist klar, dass das kein Zufall ist“ und beschrieb die Vorfälle als „Versuch hybrider Aggression und psychologischer Kriegsführung“. Für Unternehmen und Behörden ist das deshalb mehr als eine diplomatische Einordnung: Wenn Bedrohungen öffentlichkeitswirksam sind, treffen sie oft zeitgleich nicht nur Sicherheitsstrukturen am Boden, sondern auch digitale Betriebsabläufe, Ticket- und Kommunikationskanäle sowie Reaktionsprozesse, die zwischen Flugverkehr, IT-Dienstleistern und öffentlichen Stellen verzahnt sind.
Albares stellte die Hypothese in den Raum, dass hinter den Aktionen autokratische Kräfte stehen könnten, und deutete damit in der politischen Logik auf eine hybride Angriffsform hin: nicht der klassische, einzelne Schlag, sondern eine Mischung aus Druckmitteln, die mehrere Ebenen gleichzeitig belasten. Gleichzeitig betonte er, dass er keine Länder nannte und dass die genaue Täterzuordnung zunächst offen bleibt. In der Praxis bedeutet diese Unschärfe, dass Sicherheitsverantwortliche nicht auf eine „Später wird es klar“-Haltung setzen können, sondern ihre Systeme so auslegen müssen, dass sie auch dann stabil bleiben, wenn Attribution und Motivation noch nicht verifiziert sind.
Technisch betrachtet treffen solche Ereignisse häufig auf eine zweite Realität: Viele Organisationen betreiben heute ihre Krisenkommunikation, Ticketlogik und Dienstprozesse über Plattformen, deren Verfügbarkeit und Integrität eng mit Cyber-Sicherheitskontrollen verknüpft sind. Albares sagte, auch Hackerangriffe auf digitale Plattformen sowie „die Kühlanlagen von Supermärkten“ passten in dieses Muster. Das ist für die IT- und Operational-Technology-Welt (OT) relevant, weil Bombendrohungen zwar zunächst wie ein reines physisches Sicherheitsereignis wirken, die operative Antwort aber häufig automatisierte Workflows berührt: Benachrichtigungssysteme, Callcenter-Routing, Incident-Management-Tickets, Monitoring-Dashboards und dokumentierte Freigaben. Gerade wenn mehrere Störungen parallel laufen, entscheidet die Architektur darüber, ob ein einzelner Angriffskanal nur lokale Schäden verursacht oder ob er sich als Kaskade durch Prozesse und Abhängigkeiten fortsetzt.
Damit verschiebt sich auch die strategische Diskussion in Richtung Resilienz. Europa wird in Albres’ Worten als „ein Projekt der Hoffnung“ beschrieben, das für „die Verbindung von Demokratie, Toleranz, Wirtschaftswachstum, Umverteilung und sozialer Gerechtigkeit“ steht, und er warnte, dass das jene beunruhige, die „zum Recht des Stärkeren zurückkehren“ wollen. Solche Formulierungen gehören zwar in den politischen Diskurs, wirken aber indirekt auch auf die Beschaffungs- und Betriebsentscheidung von Unternehmen: Resilienz wird zur Wettbewerbsfrage, weil Ausfallzeiten, Vertrauensverlust und Verzögerungen in Liefer- oder Serviceketten teure Folgen haben. Gleichzeitig zeigt der Verweis auf psychologische Kriegsführung, warum technische Maßnahmen allein nicht reichen: Social Engineering, Desinformation in Krisenzeiten und die Ausnutzung von Unsicherheit können selbst dann wirken, wenn die technischen Systeme noch weitgehend intakt sind.
Aus Sicht der Sicherheitsforschung liegt die besondere Herausforderung in der zeitlichen Überlagerung. Wenn Bedrohungen gegen Flugzeuge öffentlichkeitswirksam werden, steigt die Last auf Kommunikations- und Ticketinfrastrukturen; parallel können Cyberangriffe auf Plattformen oder Störungen in sensiblen Systemen zusätzliche Ressourcen binden. Albares räumte ein, dass es „sicher noch einige Zeit dauern“ werde, bis Klarheit herrsche, wer hinter den Aktionen stecke, und erklärte: „Aber wir werden es herausbekommen“. Für Betreiber heißt das: Log- und Beweissicherung müssen so gestaltet sein, dass sie bei hoher Ereignisdichte nicht verloren geht. Ebenso gewinnen forensische Bereitschaft, klare Rollen im Incident-Response-Team und ein abgestimmtes Vorgehen zwischen SOC, Flug-/Betriebsleitung und externen Dienstleistern an Gewicht.
Auch die in westlichen Sicherheitskreisen angesprochenen möglichen staatlichen Akteure – Russland, Iran, Nordkorea oder China – zeigen, warum Attribution im hybriden Kontext oft schwierig ist. In der Berichterstattung wird das als „in der Regel“ genannter Rahmen beschrieben, aber ein belastbares, rechtsverwertbares Bild kann selbst bei eindeutigen technischen Indikatoren Zeit brauchen. Genau deshalb sollten Organisationen ihre Schutzmaßnahmen in Schichten denken: erstens präventiv (Zugriffsrechte, Segmentierung, gehärtete Systeme), zweitens detektiv (Anomalieerkennung, Integritätschecks, Monitoring), drittens korrektiv (saubere Wiederherstellungsprozesse, getestete Notfallhandbücher). KI-gestützte Mustererkennung kann dabei helfen, ungewöhnliche Verhaltensmuster schneller zu erkennen, etwa bei Zugriffsversuchen, API-Lastspitzen oder Veränderungen in Konfigurationszuständen – sie ersetzt jedoch nicht die notwendige Verifikation durch Menschen und die Auswertung belastbarer Indikatoren.
Für den Markt und die operative Umsetzung ergibt sich daraus ein konkreter Handlungsdruck: Viele Unternehmen stehen ohnehin unter dem Ziel, Systeme effizienter zu betreiben, Kosten zu senken und dabei Skalierung zu erreichen. Hybride Bedrohungen machen jedoch deutlich, dass Effizienz ohne Resilienz zur Risikoquelle wird. Wer beispielsweise Schnittstellen zur Krisenkommunikation ohne Redundanz gestaltet, riskiert, dass sich ein Ereignis in der Kommunikationskette „fortpflanzt“. Wer zudem für OT-nahe Systeme wie Kühlanlagen keine klare Sicherheitslinie entlang von Netzsegmenten, Patchzyklen und Zugriffsmanagement definiert, kann im Worst Case Produktions- und Verbraucherkritik gleichzeitig erzeugen. In diesem Spannungsfeld zählt nicht nur, ob ein einzelnes System angreifbar ist, sondern ob Prozesse im Fehlerfall sauber entkoppelt sind.
Am Ende bleibt die politische Botschaft Albarrres’ ambivalent: Er zeichnet ein Bild, in dem es einen koordinierten Willen geben könnte, Europa zu schwächen, nennt aber keine Belege, die sofort eine rechtsklare Zuordnung erlauben. Der Hinweis, dass es noch dauert, bis Klarheit herrscht, sollte deshalb in der IT-Sicherheit als Prinzip verstanden werden: Schutz muss unabhängig von der finalen Attribution funktionieren. Für Entscheider in Unternehmen ist das eine Frage des Tagesgeschäfts, nicht nur der Geopolitik. Wer jetzt Incident-Response-Prozesse, Monitoring-Tiefe, Beweissicherung und Kommunikation im Krisenmodus überprüft, reduziert das Risiko, dass hybride Angriffsmuster ausgerechnet in den Momenten der höchsten Belastung ganze Betriebsabläufe stoppen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bombendrohungen und Hackerangriffe: Spanien spricht von hybrider Aggression" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bombendrohungen und Hackerangriffe: Spanien spricht von hybrider Aggression" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bombendrohungen und Hackerangriffe: Spanien spricht von hybrider Aggression« bei Google Deutschland suchen, bei Bing oder Google News!