


LONDON (IT BOLTWISE) – Cisco hat am 16. September 2026 gleich mehrere schwerwiegende Lücken in der Firewall-Produktlinie gepatcht, darunter 13 kritische und 11 hochriskante Schwachstellen. Im Fokus steht die FMC-Management-Center-Schwachstelle CVE-2026-20079 mit einem CVSS-Wert von 10.0, die Angreifern bereits ermöglichen soll, Authentifizierung zu umgehen. Cisco führt an, dass die Lücke seit August 2026 aktiv ausgenutzt wird. Für Betreiber heißt das: Patches zeitnah einspielen und zusätzlich auf Kompromittierungsspuren prüfen lassen.
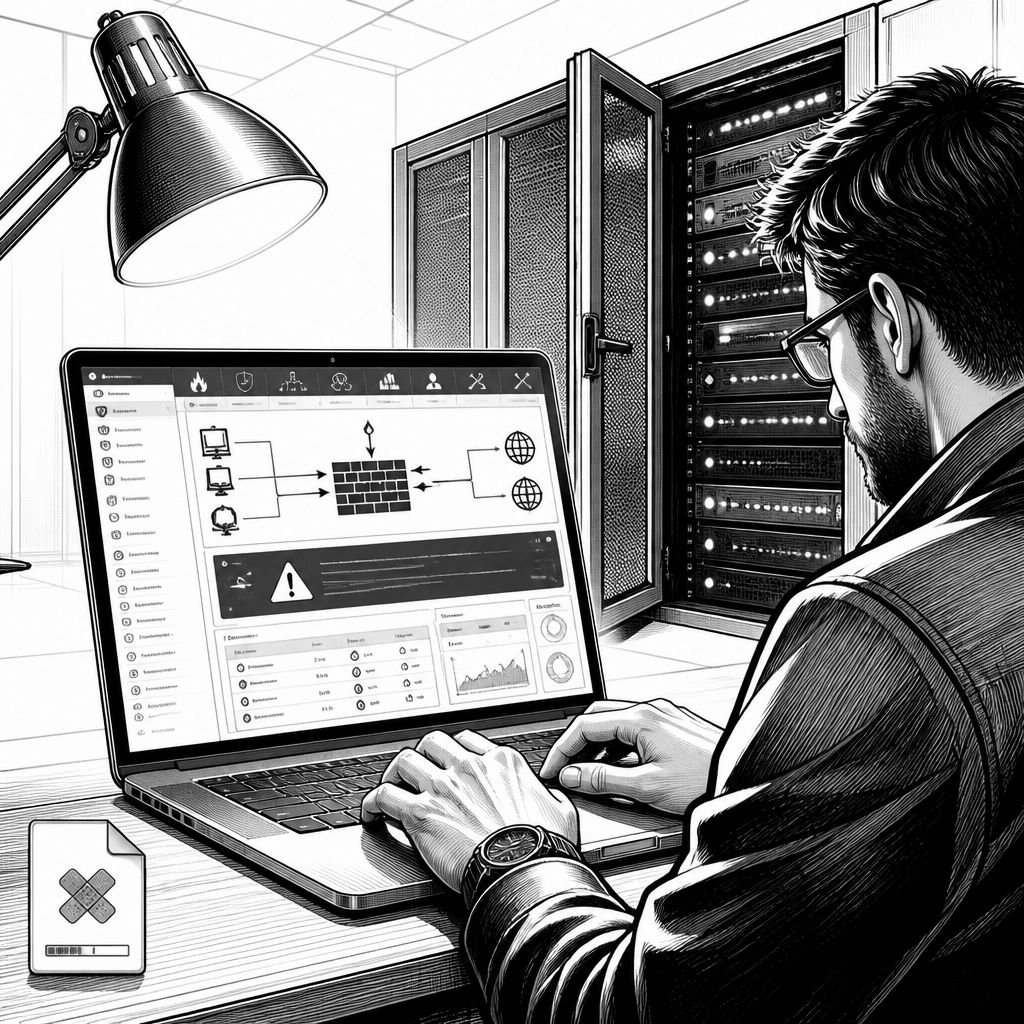
Für Security-Teams ist der Patch-Call von Cisco am 16. September 2026 vor allem deshalb zeitkritisch, weil die gemeldeten Lücken nicht nur theoretische Risiken adressieren, sondern laut Hersteller bereits aktiv ausgenutzt werden. Insgesamt schließt Cisco 13 kritische und 11 hochriskante Schwachstellen in unterschiedlichen Teilen der Firewall-Produktfamilie. Das Schwerpunkt-Thema liegt dabei abermals bei der Firewall-Management-Software (FMC) sowie bei der Identity-Komponente ISE. Zusätzlich betreffen Updates die Firewall-Systeme ASA und Threat Defense, also genau jene Umgebungen, die in vielen Netzen als Steuer- und Durchsetzungsinstanz für Richtlinien dienen.
Technisch betrachtet steht eine einzelne Schwachstelle im Zentrum: die Cisco Secure Firewall Management Center Software Authentication Bypass Vulnerability mit der Kennung CVE-2026-20079. Cisco bewertet die Lücke mit maximalem Schweregrad und weist ihr einen CVSS-Wert von 10.0 zu. Der Kern ist ein Authentication Bypass: Unautorisierte Angreifer sollen aus der Ferne Authentifizierungsmechanismen umgehen können, um anschließend Skripte mit Root-Rechten auszuführen. Für die Praxis bedeutet das nicht nur „Zugriff“, sondern potenziell direkte Kontrolle über das FMC-System – also über die Verwaltungsschicht, in der Policies, Konfigurationen und teils auch sensible Metadaten zusammenlaufen.
Damit verschiebt sich die Priorität in Richtung „Assume breach“: Cisco bestätigt, dass die Schwachstelle seit August 2026 aktiv ausgenutzt wird. Auch die US-Sicherheitsbehörde CISA hat CVE-2026-20079 in den KEV-Katalog aufgenommen und Bundesbehörden eine Frist bis zum 12. September zur Behebung gesetzt. In der gleichen Stoßrichtung berichten Sicherheitsforschende, dass mindestens drei Angreifergruppen die Lücke nutzen, darunter die als Sandworm bekannte Gruppe. Nach Angaben in der Quelle zielt das Vorgehen nach dem Einbruch auf das Platzieren einer Webshell sowie auf das Stehlen von Zugangsdaten aus der FMC-Datenbank – ein Muster, das in der Incident-Response häufig als „post-exploitation“ gelesen wird.
Neben dem großen Schlag gegen FMC hat Cisco aber auch weitere kritische Lücken in der gleichen Umgebung geschlossen. Laut Meldung veröffentlichte der Hersteller separate Hardening-Releases unter anderem für das Nexus Dashboard sowie erneut für ISE und die ASA/FTD/FMC-Produktfamilie. Wer diese Komponenten betreibt, sollte deshalb nicht nur auf einen einzelnen Patch-Download schauen, sondern das Update-Set als Gesamtpaket verstehen. Gerade in Firewall-Ökosystemen entstehen Angriffswege oft über Schnittstellen und Integrationspunkte: Management- und Dashboard-Schichten liefern Angriffshebeln, während Identity- und Firewall-Dienste die Reichweite in die Netzsegmente ausdehnen.
Im High-Bereich dominieren in der Quelle vor allem Denial-of-Service-Schwachstellen in ASA und Threat Defense. Genannt werden dabei unter anderem Probleme rund um SSL-VPN, IKEv2-Zertifikatsauthentifizierung, EIGRP und TLS 1.3. Zusätzlich adressiert Cisco eine statische Zugangsdaten-Schwachstelle im FMC sowie SQL-Injection-Lücken in der ISE. Das Gesamtbild ist für Betreiber zweigeteilt: Während DoS-Schwächen kurzfristig Verfügbarkeit und Stabilität gefährden, wirken SQL-Injection- und Credential-bezogene Fehler häufig direkt in Richtung Datenabfluss oder weiterführender Kompromittierung. Damit steigt der Aufwand in der Qualitätssicherung nach dem Update, weil Sicherheits- und Betriebsanforderungen gleichzeitig getestet werden müssen.
Für Admins lautet die unmittelbare Handlungsempfehlung entsprechend klar: Cisco rät, die verfügbaren Patches zur CVE-2026-20079 sowie die weiteren Releases umgehend einzuspielen. Der Hersteller stellt dabei explizit in den Vordergrund, dass ein reines Patchen nicht automatisch bereits erfolgte Angriffe „rückgängig“ macht. In der Quelle wird daher empfohlen, betroffene Systeme zusätzlich auf Kompromittierungsspuren zu überprüfen. Das ist eine wichtige Verschiebung im Betriebsalltag: Wer nur aus der Schwachstellenliste „Security Coverage“ ableitet, übersieht mögliche Persistenzmechanismen wie Webshells oder manipulierte Konfigurationen, die vor dem Patch bereits etabliert wurden.
Für den nächsten operativen Schritt lohnt es sich, das Vorgehen strukturiert anzugehen, obwohl Cisco in der Quelle vor allem auf die Prüfung der Systeme verweist. Entscheidend ist, dass das FMC als Management-Hub behandelt wird: Prüfläufe sollten sich auf Anzeichen für unautorisierte Skriptausführung, ungewöhnliche Webshell-Aktivitäten und Auffälligkeiten in der FMC-Datenbank konzentrieren. Parallel dazu sollte man die betroffenen ASA-, Threat-Defense- und ISE-Komponenten in den gleichen Zeitrahmen einbeziehen, weil Angreiferbewegungen nach einer erfolgreichen Ausnutzung häufig mehrere Bausteine „kaskadieren“. Die vollständige Liste der Advisories und die jeweiligen technischen Details finden sich im Cisco Security Advisory Center.
Marktseitig zeigt die Meldung einmal mehr, wie schnell sich Management-Software zu einem bevorzugten Ziel entwickelt: Wer Richtlinien und Authentifizierung zentral verwaltet, bietet Angriffsfläche an einer Stelle, die für viele Workflows kritisch ist. Für die KI-gestützte Sicherheitsanalytik im Betrieb heißt das wiederum: Automatisierte Erkennung kann hilfreich sein, aber sie ersetzt nicht die grundlegende Patch- und Forensik-Disziplin. Denn wenn die Ausnutzung bereits seit August 2026 stattfindet, entscheidet die Kombination aus zeitnaher Korrektur und nachvollziehbarer Untersuchung der betroffenen Hosts darüber, ob aus einem „Update-Versprechen“ tatsächlich ein Incident-Containment wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cisco patched 13 kritische und 11 High-Lücken – FMC-Bypass wird aktiv angegriffen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cisco patched 13 kritische und 11 High-Lücken – FMC-Bypass wird aktiv angegriffen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cisco patched 13 kritische und 11 High-Lücken – FMC-Bypass wird aktiv angegriffen« bei Google Deutschland suchen, bei Bing oder Google News!