


LONDON (IT BOLTWISE) – Die Malware-as-a-Service-Plattform Lunex nutzt eine AMD-Treiberschwachstelle (CVE-2023-20598), um Schutzmechanismen des Betriebssystems zu umgehen. Im Angriff wird das BYOVD-Prinzip verwendet: Ein anfälliger Treiber wird gezielt geladen, um Sicherheitsüberwachungen auszuhebeln. Die Kampagne kombiniert gefälschte Sicherheitsabfragen, UAC-Bypass über CMSTPLUA und eine anschließende Ausspähung von Browser- und Krypto-Daten. Betroffen sind mehrere Chromium-basierte Browser sowie mehrere Desktop- und Browser-Wallets.
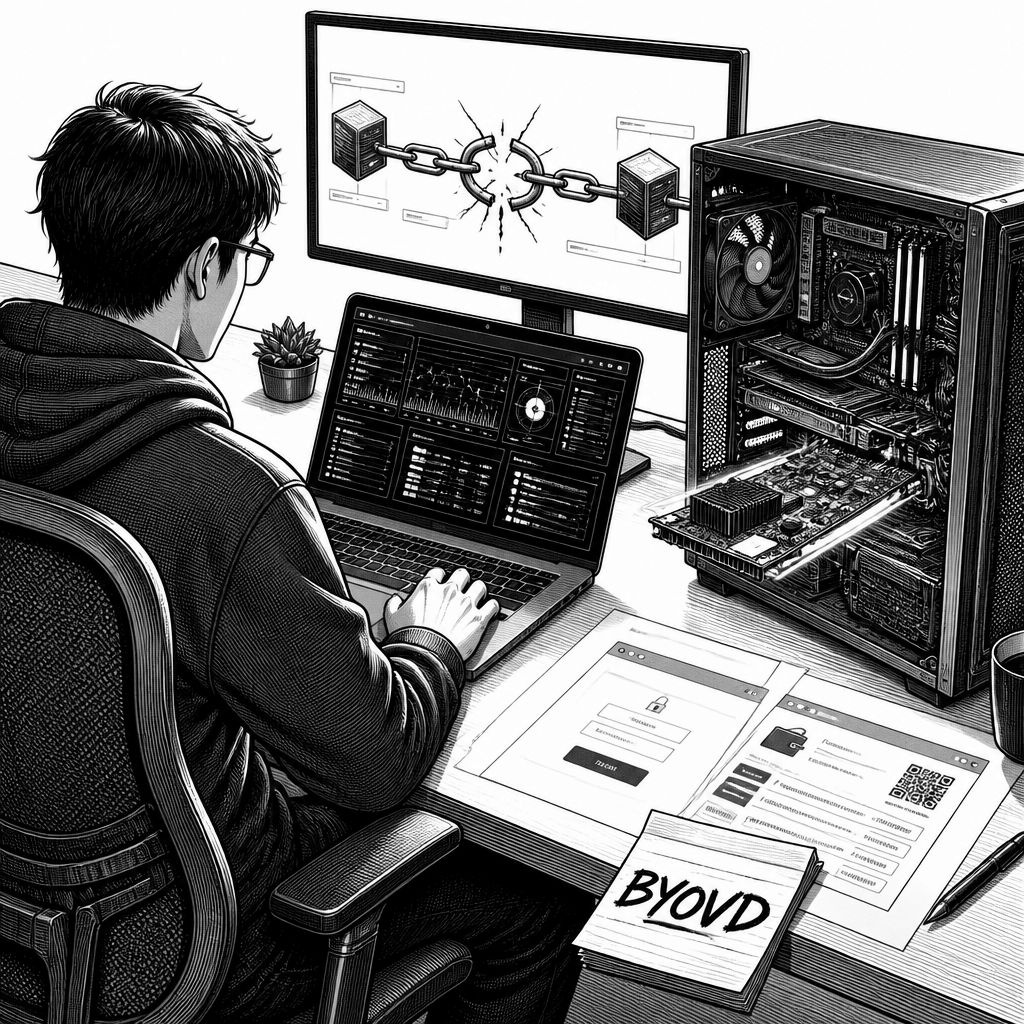
Die Meldung zu CVE-2023-20598 ist vor allem deshalb brisant, weil sie zeigt, wie konsequent moderne Angriffe Hardening-Schichten aushebeln können, obwohl Betriebssystem- und Treiberschutzfunktionen aktiv sind. Im Kern geht es um Lunex, eine Malware-as-a-Service-Plattform, die eine Schwachstelle in einem AMD-Grafiktreiber verwendet, um Sicherheitsüberwachungen zu umgehen und anschließend vertrauliche Daten zu entwenden. Der entscheidende Hebel ist dabei eine BYOVD-Strategie (Bring Your Own Vulnerable Driver): Der Angreifer lädt gezielt einen anfälligen Treiber auf dem Zielsystem, damit die weitere Schadlogik nicht mehr “nur” auf User-Ebene arbeitet, sondern tiefer in die Sicherheitsarchitektur eingreift.
Der Einstieg wirkt dabei wie ein mehrstufiger Social-Engineering-Mechanismus, der gleichzeitig die technische Abzweigung vorbereitet. Laut Beschreibung beginnt die Infektion mit gefälschten Sicherheitsabfragen im ClickFix-Umfeld, die eine Cloudflare-Verifikation nachahmen sollen. Nutzer sollen dadurch konkrete Anweisungen ausführen, woraufhin ein MSI-Installer von einer registrierten Domain (uasputnik.com) nachgeladen wird. In der nächsten Phase startet der LunexLoader und versucht, die Benutzerkontensteuerung (UAC) zu umgehen. Dafür nutzt die Schadsoftware CMSTPLUA, ein in der Praxis häufig missbrauchtes Baustein-Element, um Prozesse mit erhöhten Rechten anzustoßen, ohne dass der Nutzer die eigentliche Absicht sofort erkennt.
Technisch setzt der Angriff anschließend an der Treiber- und Kernel-Ebene an. Der manipulierte Treiber wird im Rahmen des BYOVD-Verfahrens eingesetzt, wobei der AMD-Radeon-Treiber PDFWKRNL.sys genannt wird. Der Text beschreibt außerdem, dass dabei Kernel-Callbacks auf null gesetzt werden, wodurch die Überwachung durch installierte Sicherheitssoftware gezielt beeinträchtigt werden soll. Parallel verweist die Schwachstelle auf die Rechteverwaltung des Radeon Graphics Kernel-Treibers; bei einem entsprechenden IOCTL-Angriff wird in der Beschreibung eine Ausführung von beliebigem Code in Aussicht gestellt. In der Summe handelt es sich damit nicht nur um einen “Dateidownload”-Angriff, sondern um ein orchestriertes Vorgehen, bei dem mehrere Komponenten ineinandergreifen: Social Layer, Loader, Rechteausweitung, Treibermanipulation und schließlich die eigentliche Spionage.
Bemerkenswert ist außerdem die Aussage zur Wirksamkeit von Schutzmaßnahmen in konkreten Tests. Dem Text zufolge stellte AMD Treiber-Fixes bereit, unter anderem Adrenalin 23.9.2 für bestimmte RX-Serien sowie Fehlerbehebungen in der PRO-Edition 23.Q4. Dennoch habe es Tests gegeben, bei denen die betroffene Treibervariante trotz aktivierter HVCI (Hypervisor-protected Code Integrity) und trotz Einträgen in Microsofts Sperrliste für verwundbare Treiber geladen werden konnte. Für Sicherheitsverantwortliche ist das ein Hinweis darauf, dass “Patch vorhanden” allein nicht genügt, wenn der Angriffsweg genau an den Stellen ansetzt, an denen Schutzmechanismen erwartet werden – etwa bei Treiberladepfaden, Signatur- oder Blocking-Logik.
Die Schadsoftware-Komponente tritt unter den Namen LunexStealer sowie Psychedelic Stealer auf und zielt laut Beschreibung auf Zugangs- und Finanzdaten. Neben dem Ausspähen von Informationen aus sieben Chromium-basierten Browsern (u. a. Chrome, Edge, Brave, Opera und Vivaldi) wird auch eine bösartige Chrome-Erweiterung über Secure Preferences im System hinterlegt. Besonders kritisch ist die Kopplung an Wallet-Ziele: Die Plattform attackiert fünf Desktop-Wallets (u. a. Bitcoin Core, Litecoin, Exodus, Atomic Wallet und Electrum) sowie vier Krypto-Erweiterungen im Browser (MetaMask, MetaMask Legacy, OKX Wallet und SafePal). Für die Persistenz werden mehrere Mechanismen beschrieben, darunter Registry-Einträge, eine geplante Aufgabe mit dem Namen psychedelicloveUtils und ein Native Messaging Host.
Auch die Operating-Muster wirken “industriell” statt improvisiert. Ein 13.200-Byte PowerShell-Skript durchsucht demnach Laufwerke C bis Z, greift Dateien bis zu 524 MB an und verarbeitet sie in Chunks von 512 KB. Die Kommunikation erfolgt über HTTP mit einem Command-and-Control-Server unter der IP-Adresse 193.178.159[.]128. Damit steht die Komponente in einer typischen Linie aus exfiltrationsorientierten Loaderskripten, bei denen Dateigrößen und Segmentierung die Stabilität verbessern und die Erkennung anhand einzelner großer Uploads erschweren können. Gleichzeitig macht der Browserfokus deutlich, warum klassische Sicherheitsmaßnahmen ohne Ziel- und Kontextprüfung oft zu kurz greifen: Wenn ein Browser als Erstzugang dient, lassen sich Cookies, Sitzungsdaten und Wallet-Kontexte mit hoher Wirkung kombinieren.
Für die Einordnung der Kampagne nennt der Text eine starke Ausrichtung auf ukrainischsprachige Opfer. Sicherheitsanalysten von Arctic Wolf Labs dokumentierten eine Infiltration über kompromittierte ukrainische Webseiten mittels bösartiger iFrames. Als Ziele werden unter anderem Internetauftritte aus Branchen wie Haarbehandlung, Modellbau, Buchhandel/Verlag, psychologische Einrichtungen sowie Werkzeug- und Autohändler beschrieben. Hinter der Plattform wird ein russischsprachiger Entwickler vermutet; zudem werden Daten aus einem öffentlich einsehbaren Verwaltungspanel (“???????? TDS”) genannt, das 557 Seitenaufrufe, 426 Klicks und 79 abgeschlossene Ereignisse aus 32 Ländern verzeichnet haben soll. Die Aufteilung hebt besonders die Ukraine hervor, aber auch Länder wie die USA, Polen, Deutschland sowie weitere seien vertreten; außerdem wird ein Zusammenhang zwischen dem türkischen Panel und mehreren Phishing-Domains beschrieben. Insgesamt bedeutet das für Unternehmen: Neben technischer Härtung (Treiberpflege, Sperrlisten, HVCI-Strategien) bleibt die wahrscheinlichste Eintrittsschiene der Faktor Mensch – und genau dort muss Prävention ansetzen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CVE-2023-20598: Lunex nutzt AMD-Treiber für Datendiebstahl per BYOVD" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CVE-2023-20598: Lunex nutzt AMD-Treiber für Datendiebstahl per BYOVD" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CVE-2023-20598: Lunex nutzt AMD-Treiber für Datendiebstahl per BYOVD« bei Google Deutschland suchen, bei Bing oder Google News!