




GodDamn-Ransomware setzt auf den PoisonX-Treiber zur Abschaltung von Endpoint-Defenses
SAN FRANCISCO / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Ransomware-Familie namens GodDamn, die offenbar den PoisonX-Kernel-Treiber einsetzt, um Endpoint-Protection gezielt zu neutralisieren. Auffällig ist dabei die Kombination aus Signierung durch Microsoft und dem BYOVD-Mechanismus (Bring Your Own Vulnerable Driver), wodurch Windows die Komponente automatisch lädt. In frühen Angriffen kamen zudem AnyDesk für den […]
Ransomware-Gruppen nutzen Citrix Bleed 2, BYOVD und Supply-Chain-Credentials
LONDON (IT BOLTWISE) – Sicherheitsvorfälle zeigen, wie Ransomware-Teams mehr als nur bekannte Schwachstellen ausnutzen: Sie kombinieren Citrix Bleed 2 (CVE-2025-5777), gültige VPN-Zugänge und RMM-Tools für persistente Zugriffe. Gleichzeitig tauchen BYOVD-Ansätze auf, bei denen Angreifer über Treiber auf Kernel-Ebene durchstarten und Endpoint-Schutz in Sekunden umgehen. In parallel wird die nächste Stufe sichtbar: Supply-Chain-angetriebene Credential Theft wird […]
Anubis nutzt Citrix Bleed 2 für Ransomware-Zugriff per RMM und BYOVD
LONDON (IT BOLTWISE) – Sicherheitsforscher beobachten, wie Affiliates der Anubis-Ransomware die Citrix-Bleed-2-Lücke (CVE-2025-5777) ausnutzen, um erste Zugriffe auf Unternehmensumgebungen zu erreichen. Besonders auffällig sind die wiederholten Missbräuche legitimer Remote-Management- und Monitoring-Tools, um nach außen wie normaler IT-Betrieb zu wirken. Neben RMM-Werkzeugen stehen auch Hands-on-Keyboard-Vorgehen für die seitliche Bewegung im Netzwerk im Fokus. Für Unternehmen wird […]
Anubis & Co.: Ransomware nutzt Citrix Bleed 2, RMM-Tooling und BYOVD
LONDON (IT BOLTWISE) – Beobachtet wird, wie Anubis-affiliierte Angreifer die Citrix-Bleed-2-Schwachstelle (CVE-2025-5777, CVSS 9,3) ausnutzen, um per RMM-Tooling und gestohlenen VPN-Zugängen in Netzwerke vorzudringen. Die Fälle kombinieren „hands-on-keyboard“-Bewegungen, RDP/PsExec-Lateral-Movement und anschließend Tools für Cloud-Exfiltration, bevor Verschlüsselung oder Datenvernichtung startet. Zusätzlich zeigen weitere Berichte, dass RaaS-Gruppen mit BYOVD-Ansätzen (Bring Your Own Vulnerable Driver) und irreversiblen Wipe-Mechanismen […]
Gentlemen-RaaS nutzt GentleKiller EDR-Killer via BYOVD
LONDON (IT BOLTWISE) – Die Ransomware-as-a-Service-Gruppe „The Gentlemen“ entwickelt und verteilt EDR-Killer für Partner, um Systemabwehr vor der Verschlüsselung gezielt auszuschalten. Laut ESET nutzt das Täter-Framework „GentleKiller“ einen standardisierten Defense-Evasion-Layer mit gefälschten Versionen sowie kopierten Zertifikaten und Icons, um Erkennung zu umgehen. Besonders auffällig ist die schnelle Operationalisierung neuer PoCs inklusive BYOVD-Techniken, teils innerhalb weniger […]
The Gentlemen setzt BYOVD-EDR-Killer mit „GentleKiller“-Framework ein
LONDON (IT BOLTWISE) – Eine Analyse von ESET beschreibt, wie die Ransomware-as-a-Service-Gruppe „The Gentlemen“ ein standardisiertes EDR-Killer-Framework namens „GentleKiller“ an Affiliates ausliefert. Im Zentrum steht ein BYOVD-Ansatz (Bring Your Own Vulnerable Driver), bei dem manipulierte oder missbrauchte Treiber gezielt Sicherheitssoftware vor der Verschlüsselung aushebeln. Besonders relevant für Unternehmen: Das Vorgehen zeigt eine rasche Operationalisierung neuer […]
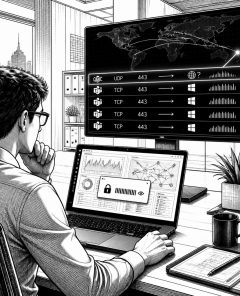
DragonForce: Backdoor.Turn versteckt C2-Traffic in Microsoft-Teams-Relays über TURN und QUIC
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, wie die DragonForce-Akteure über Microsoft-Teams-Relay-Infrastruktur C2-Verbindungen tarnt. Mit einem Go-basierten RAT namens Backdoor.Turn holen sich die Angreifer anonyme Visitor-Tokens aus den Skype/Teams-Identitätsdiensten, nutzen legitime TURN-Relays und schalten danach eine direkte QUIC-Sitzung zu einem echten Kommando- und Kontrollserver. Die Beobachtungen umfassen zudem einen BYOVD-gestützten DLL-Side-Loading-Angriff und Hinweise auf […]
Gentlemen-Ransomware: Phantom-Mantis-Affiliate wächst mit KI und Worm-Funktion
SCHWEIZ / LONDON (IT BOLTWISE) – Neue Analysen zeigen, dass die Ransomware „The Gentlemen“ aus einer Affiliate-Struktur („Phantom Mantis“) hervorgeht und mittlerweile 478 Opfer beansprucht. Besonders kritisch: Die Täter kombinieren KI-gestützte Entwicklung mit Funktionen, die unter bestimmten Parametern einen Wurm-artigen Selbstverteiler aktivieren. Zusätzlich deuten Indizien auf harte Rollentrennung, aggressive Sichtbarkeits-Mechanismen im Underground und eine schnell […]
BYOVD-Risiko: Lenovo signierter Treiber kann EDR-Prozesse beenden
LONDON (IT BOLTWISE) – Ein Lenovo-Treiber, der digital signiert ist und bei Prüfungen zunächst keine Erkennung auslöste, lässt sich missbrauchen, um EDR- und Sicherheitsprozesse auf Kernel-Ebene zu beenden. Sicherheitsforscher zeigen, dass dabei fehlende Zugriffskontrollen und ein vereinfachter IOCTL-Handler ausgenutzt werden können. Für Unternehmen bedeutet das: Vertrauen in Signaturen allein schützt nicht mehr, sobald Angreifer ein […]
Qilin und Warlock: Ransomware nutzt Schwachstellen in Treibern zur EDR-Deaktivierung
TOKIO / LONDON (IT BOLTWISE) – Die Ransomware-Gruppen Qilin und Warlock nutzen gezielt Schwachstellen in Treibern, um über 300 EDR-Tools zu deaktivieren. Diese Technik ermöglicht es ihnen, Sicherheitsmaßnahmen zu umgehen und Systeme effektiv zu kompromittieren. Die Angriffe zeigen die Notwendigkeit verstärkter Sicherheitsmaßnahmen und einer schnellen Reaktion auf Bedrohungen. Die Ransomware-Gruppen Qilin und Warlock haben eine […]
EDR-Killer nutzen Schwachstellen in Treibern zur Umgehung von Sicherheitsmaßnahmen
LONDON (IT BOLTWISE) – Eine neue Analyse zeigt, dass 54 EDR-Killer-Programme die BYOVD-Technik nutzen, um Sicherheitsmaßnahmen zu umgehen. Dabei werden 34 signierte, aber anfällige Treiber ausgenutzt, um Sicherheitssoftware zu deaktivieren und Ransomware unentdeckt zu verbreiten. In der Welt der Cybersicherheit ist die Bedrohung durch Ransomware allgegenwärtig. Eine neue Analyse hat gezeigt, dass 54 Endpoint Detection […]
Neue Malware-Kampagne nutzt BYOVD-Exploit für Krypto-Mining
LONDON (IT BOLTWISE) – Eine neue Malware-Kampagne nutzt die Schwachstelle BYOVD, um Krypto-Mining-Software auf infizierten Systemen zu installieren. Die Angreifer verwenden dabei eine raffinierte Kombination aus Social Engineering und technischen Exploits, um ihre Ziele zu erreichen. In der Welt der Cyberkriminalität hat sich eine neue Bedrohung etabliert, die auf die Nutzung von Krypto-Mining abzielt. Diese […]
Microsoft verstärkt Windows 11 mit neuer Treiber-Blockliste
REDMOND / LONDON (IT BOLTWISE) – Microsoft hat eine neue Sicherheitsmaßnahme für Windows 11 eingeführt, die darauf abzielt, gefährliche Treiber zu blockieren und so die Sicherheit der Systeme zu erhöhen. Diese Funktion, die eng mit der Memory Integrity zusammenarbeitet, könnte für viele Nutzer und Unternehmen entscheidend sein, um Angriffe zu verhindern. Microsoft hat mit der […]
Neue Cyberangriffstaktiken fordern IT-Sicherheit heraus
BERLIN / LONDON (IT BOLTWISE) – Cyberkriminelle setzen zunehmend auf schwer erkennbare Taktiken, um sich langfristig in Netzwerken einzunisten. Diese Entwicklung erfordert ein Umdenken in der IT-Sicherheit, da traditionelle Maßnahmen oft nicht mehr ausreichen. Experten warnen vor der wachsenden Bedrohung durch staatlich unterstützte Hacker, die kritische Infrastrukturen ins Visier nehmen. In der sich ständig weiterentwickelnden […]
Reynolds-Ransomware nutzt BYOVD-Treiber zur Umgehung von EDR-Sicherheitslösungen
LONDON (IT BOLTWISE) – Eine neue Ransomware-Familie namens Reynolds nutzt eine raffinierte Technik, um Sicherheitslösungen zu umgehen. Durch die Integration eines anfälligen Treibers direkt in die Schadsoftware wird die Erkennung durch EDR-Tools erschwert. Diese Methode, bekannt als BYOVD, wird zunehmend von Cyberkriminellen eingesetzt, um ihre Angriffe zu verschleiern. Die Reynolds-Ransomware stellt eine neue Bedrohung in […]
SonicWall-VPN-Hack zeigt Schwachstellen in Sicherheitssoftware
LONDON (IT BOLTWISE) – Ein kürzlich dokumentierter Cyberangriff auf SonicWall-VPNs verdeutlicht die Gefahren, die von kompromittierten Zugangsdaten und veralteten Treibern ausgehen. Sicherheitsforscher von Huntress haben den Angriff analysiert und zeigen, wie Angreifer durch die Nutzung eines widerrufenen Forensik-Treibers Sicherheitsmechanismen umgehen konnten. Ein kürzlich aufgedeckter Cyberangriff auf SonicWall-VPNs hat die Schwachstellen in der Sicherheitsinfrastruktur vieler Unternehmen […]

Qilin-Ransomware: Neue Angriffsmethoden aufgedeckt
LONDON (IT BOLTWISE) – Die Qilin-Ransomware-Gruppe hat sich als eine der aktivsten Bedrohungen der letzten Monate erwiesen. Neue Forschungsergebnisse beleuchten die ausgeklügelten Methoden, mit denen die Gruppe sowohl Linux- als auch Windows-Systeme angreift. Diese Entwicklungen stellen eine erhebliche Herausforderung für herkömmliche Sicherheitsmaßnahmen dar. Die Qilin-Ransomware-Gruppe, die in den letzten sieben Monaten als eine der aktivsten […]

Qilin-Ransomware: Neue Bedrohung durch hybride Angriffe
LONDON (IT BOLTWISE) – Die Qilin-Ransomware-Gruppe hat sich als eine der aktivsten Bedrohungen im Jahr 2025 etabliert, mit über 40 Opfern pro Monat. Besonders betroffen sind die USA, Kanada, Großbritannien, Frankreich und Deutschland. Die Angriffe zielen vor allem auf die Fertigungsindustrie sowie auf professionelle und wissenschaftliche Dienstleistungen ab. Die Qilin-Ransomware-Gruppe, auch bekannt als Agenda, Gold […]
Silver Fox nutzt Microsoft-signierten Treiber zur Verbreitung von ValleyRAT-Malware
LONDON (IT BOLTWISE) – Eine neue Bedrohung durch die Hackergruppe Silver Fox zeigt, wie gefährlich signierte Treiber sein können, wenn sie von Cyberkriminellen ausgenutzt werden. Die Gruppe nutzt einen Microsoft-signierten Treiber, um Sicherheitslösungen zu umgehen und die ValleyRAT-Malware zu verbreiten. Diese Angriffe zielen insbesondere auf chinesischsprachige Nutzer ab und nutzen gefälschte Websites, um Schadsoftware zu […]
Akira-Ransomware nutzt Schwachstellen in SonicWall-Geräten aus
LONDON (IT BOLTWISE) – Die Akira-Ransomware-Gruppe hat erneut zugeschlagen und zeigt dabei eine beunruhigende Weiterentwicklung ihrer Angriffsmethoden. Durch die Ausnutzung von Schwachstellen in SonicWall-Geräten und die Anwendung von BYOVD-Techniken (Bring Your Own Vulnerable Driver) gelingt es den Angreifern, Sicherheitsmaßnahmen zu umgehen und Netzwerke zu infiltrieren. In der Welt der Cyberkriminalität sind Ransomware-Gruppen wie Akira ständig […]
Ransomware-Gruppen nutzen EDRKillShifter für gezielte Angriffe
MÜNCHEN (IT BOLTWISE) – Eine neue Analyse hat Verbindungen zwischen RansomHub und anderen Ransomware-Gruppen wie Medusa, BianLian und Play aufgedeckt. Diese Verbindungen basieren auf der Nutzung eines speziellen Tools zur Deaktivierung von Endpoint Detection and Response (EDR)-Software auf kompromittierten Hosts. In der Welt der Cyberkriminalität sind Ransomware-Angriffe eine ständige Bedrohung für Unternehmen und Organisationen weltweit. […]
Ransomware-Gruppen nutzen Schwachstelle in Paragon Partition Manager für Angriffe
MÜNCHEN (IT BOLTWISE) – Eine kürzlich entdeckte Schwachstelle im Paragon Partition Manager hat es Ransomware-Gruppen ermöglicht, durch sogenannte ‘Bring Your Own Vulnerable Driver’ (BYOVD) Angriffe SYSTEM-Rechte auf Windows-Geräten zu erlangen. Die Entdeckung von fünf Schwachstellen im BioNTdrv.sys-Treiber des Paragon Partition Managers durch Microsoft hat in der IT-Sicherheitswelt für Aufsehen gesorgt. Besonders brisant ist die Tatsache, […]
 #Sophos
 #AmazonPrime
 #Bestseller

