
LONDON (IT BOLTWISE) – Für Windows-Administratoren wird es mit CVE-2026-83844 konkret: Eine Paint-Schwachstelle könnte laut Advisory Code über das Netzwerk ausführen, ohne dass Nutzer eingreifen müssen. Die Meldung ordnet den Fehler als „High“ (CVSS 8,1) ein und führt ihn auf einen Out-of-Bounds-Read zurück, also ein Speicherproblem beim Lesen außerhalb reservierter Grenzen. Zusätzlich sorgt eine widersprüchliche Fix-Version für Verwirrung, ob die bereinigte Build-Variante bereits auf verwalteten Geräten ankommt. Entscheidend ist daher ein Versionscheck am Client – nicht nur die Annahme eines „Patch ist durch“.
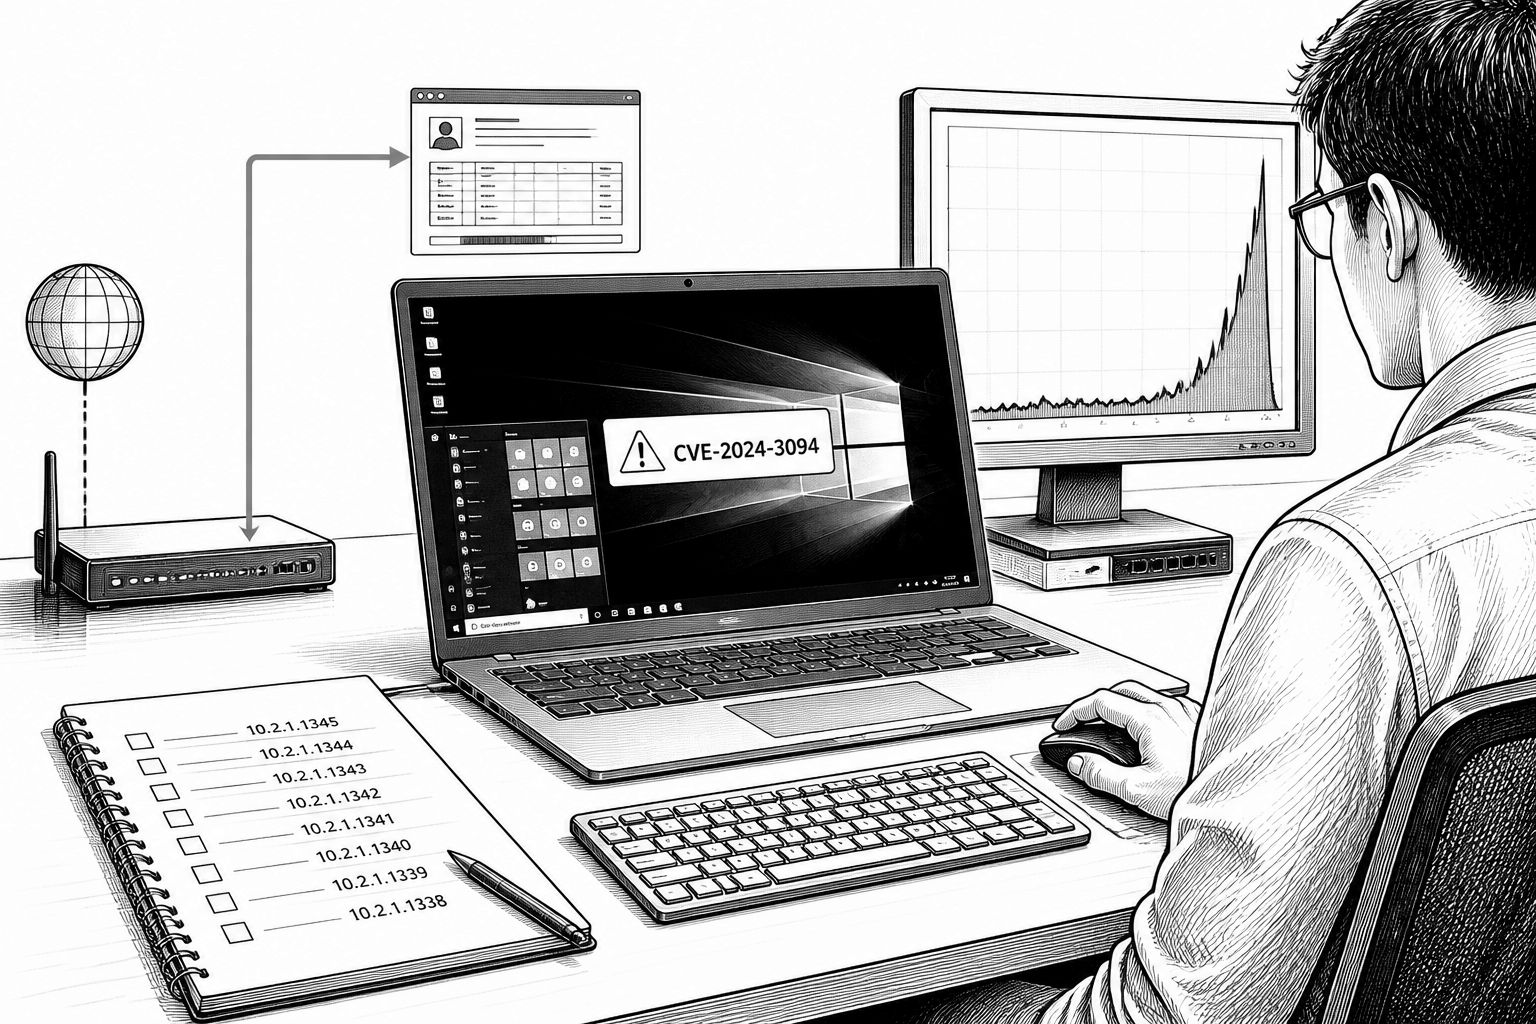
Mit CVE-2026-83844 rückt eine scheinbar harmlose Komponente in den Fokus: Microsofts Windows Paint. Die Sicherheitswarnung beschreibt einen Angriff, bei dem ein Angreifer ohne vorausgehende Authentifizierung Code auf Zielsystemen ausführen kann, und zwar über einen Netzwerkpfad ohne Nutzerinteraktion. Obwohl die Einstufung „High“ statt „Critical“ lautet (CVSS 8,1), ist die praktische Bedrohung hoch, weil die Schwelle für den Missbrauch sinkt: Wer Inhalte oder Pakete entsprechend präpariert, muss nicht erst Rechte erhöhen oder den Benutzer zu Klicks bewegen.
Technisch wird der Fehler als Out-of-Bounds-Read eingeordnet. Dahinter steckt ein klassischer Speicherfehler: Die betroffene Software liest Daten über das Ende eines vorgesehenen Bereichs hinaus. In modernen Betriebssystemen wird so zwar häufig das Ausführen von beliebigem Code erschwert, aber es reicht bereits, wenn die Speicherinkonsistenz so ausgenutzt wird, dass der Prozess Kontrolle über die nächste Ausführungskette erlangt. Für Administratoren ist dabei besonders relevant, wie der Angriff auf Komponentenebene „andockt“: Laut Advisory gibt es einen Netzwerkangriff als Vektor, keine erforderlichen Privilegien und eine hohe Angriffskomplexität. Letzteres bedeutet nicht „unwahrscheinlich“, sondern eher: Der erfolgreiche Exploit hängt an Bedingungen, die nicht jeder beliebige Traffic erfüllt.
Die Meldung vom 13. Oktober 2026 fällt in den üblichen Update-Zyklus und damit in die Zeit, in der viele Unternehmen ohnehin Patch-Routinen anstoßen. Für den Betrieb ist aber nicht die Frage „Gibt es ein Update?“ ausschlaggebend, sondern „Welche konkrete Build-Version ist nachweislich auf den verwalteten Endpunkten angekommen?“. Microsoft nennt im Advisory zwar eine korrigierte Paint-Version, doch die in der Praxis beobachteten Nummern weichen teils ab. Zunächst wurde als Fix 11.2605.91.0 genannt, während Berichte darauf hindeuten, dass der Microsoft Store zeitweise weiterhin 11.2605.81.0 auslieferte, selbst nachdem Update-Checks und Cache-Reset angestoßen wurden. Das Advisory nennt anschließend 11.2609.401.0 als korrigierte Version – eine Inkonsistenz, die aus Sicht von Security-Teams besonders riskant ist, weil Versionen häufig als „Single Source of Truth“ für den Compliance-Status genutzt werden.
Auch die Verfügbarkeit der bereinigten Variante scheint nicht einheitlich. Einzelne Meldungen berichten Schwierigkeiten beim Erhalt des korrekten Builds, andere geben an, dass der Fix über den Microsoft Store verfügbar geworden sei. Solche Einzelbeobachtungen reichen nicht als Beleg für einen universellen Rollout-Mechanismus oder regionale Unterschiede, machen aber deutlich, warum SOCs und Systemhäuser gerade bei 0-Click-artigen Schwachstellen genauer hinschauen müssen. Denn ein „Update installiert“ kann faktisch bedeuten: falsche Build-Version, verzögerte Store-Auslieferung oder ein Patch, der zwar bereitsteht, aber auf den Clients noch nicht tatsächlich greift. Der pragmatische Weg ist daher, Paint-Versionen aktiv auszulesen und mit der im Advisory genannten korrigierten Zielversion abzugleichen – inklusive der Geräteklassen, die selten im Standard-Update-Fenster landen.
Spannend ist außerdem, wie der Angriff nach außen formuliert wird. In der Beschreibung heißt es, ein präpariertes Bild könne den Fehler triggern; die Guidance nennt dabei einen „gepacketen“ Netzwerkverkehr, der an eine betroffene Dienstkomponente gesendet wird. Genau hier sehen viele Security-Verantwortliche einen Informationsmangel: In der öffentlichen Diskussion wird kritisiert, dass weder der konkret exponierte Service noch die vollständige Angriffskette eindeutig beschrieben sind. Das ist ein klassisches Muster bei Early-Stage-Details zu Exploit-Routen: Es hilft, die Relevanz der Schwachstelle einzuordnen, aber es verhindert, dass man sofort eine exakte Detection-Signatur für „die eine“ richtige Stelle ableiten kann. Für das Monitoring bedeutet das: lieber auf breiter angelegte Indikatoren setzen, die zu der beschriebenen Netzwerkattacke passen, statt sich blind auf einen vermeintlich eindeutigen Endpunkt zu verlassen.
Für die operative Abwehr wird in der Warnung und den begleitenden Empfehlungen vor allem ein Versionscheck gefordert. Zusätzlich wird nahegelegt, Paint temporär zu entfernen, falls die Anwendung im Unternehmen ohnehin nicht gebraucht wird. Das reduziert die Angriffsfläche unmittelbar, weil dann kein angreifender Inhalt oder kein Netzwerkpaket mehr in den fehlerhaften Codepfad laufen kann. Ergänzend kann das Einschränken untrusted Bilder helfen, aber als Maßnahme „nur für dieses konkrete Netzwerkangriffsszenario“ sollte das nicht als endgültiger Fix verstanden werden. Da getrennte Bildsoftware-Schwachstellen existieren können, ist eine saubere Vulnerability-zu-Software-Abbildung wichtig: Nicht jede „PNG/ Bild“-Warnung betrifft automatisch Paint, und umgekehrt ist Paint nicht durch jeden Bildformat-CVE automatisch abgedeckt.
Für die Sicherheitsarchitektur ist der Fall ein gutes Beispiel dafür, wie schnell ein UX-nahes Tool in eine echte Remote-Risk-Lage rutschen kann. Selbst wenn Copilot oder andere Komponenten in öffentlichen Spekulationen auftauchen, ist für die priorisierte Bewertung entscheidend, was das Advisory tatsächlich als Vektor beschreibt. Unternehmen sollten daher ihre Patch- und Inventory-Prozesse enger verzahnen: Regelbasierte Inventarisierung der Paint-Builds, automatisierte Vergleichslogik gegen die korrigierte Version und eine kurze „Hot-Path“-Analyse der Netzwerktelemetrie, falls Angriffe in ihrer Umgebung auftauchen. Künstliche Intelligenz (KI) kann dabei unterstützend wirken, etwa um Muster in Event-Streams früher zu korrelieren, ersetzt aber nicht die harte Grundregel: Ohne verifizierten Client-Build bleibt jede Annahme über die Wirksamkeit des Fixes unsicher.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CVE-2026-83844: Microsoft Paint mit möglicher 0-Click-RCE für Windows" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CVE-2026-83844: Microsoft Paint mit möglicher 0-Click-RCE für Windows" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CVE-2026-83844: Microsoft Paint mit möglicher 0-Click-RCE für Windows« bei Google Deutschland suchen, bei Bing oder Google News!