
PARIS / LONDON (IT BOLTWISE) – Ein großflächiger Cyberangriff in Frankreich hat Kühlsysteme in mehreren Supermarktketten gestört und dadurch temperaturempfindliche Ware in großem Umfang unbrauchbar gemacht. Betroffen sind den Angaben zufolge mehrere Filialgruppen, darunter Carrefour, Monoprix und E. Leclerc. Die Ermittlungen laufen, während ein Sicherheits- und Lieferkettenrisiko sichtbar wird: Kühlketten sind in der Praxis oft digital gesteuert, aber nicht immer konsequent gegen aktuelle Angriffswege abgesichert. Nun rückt die Frage in den Fokus, wie Betreiber „Legacy“-Technik in der Kältebranche konsequent nachziehen können.
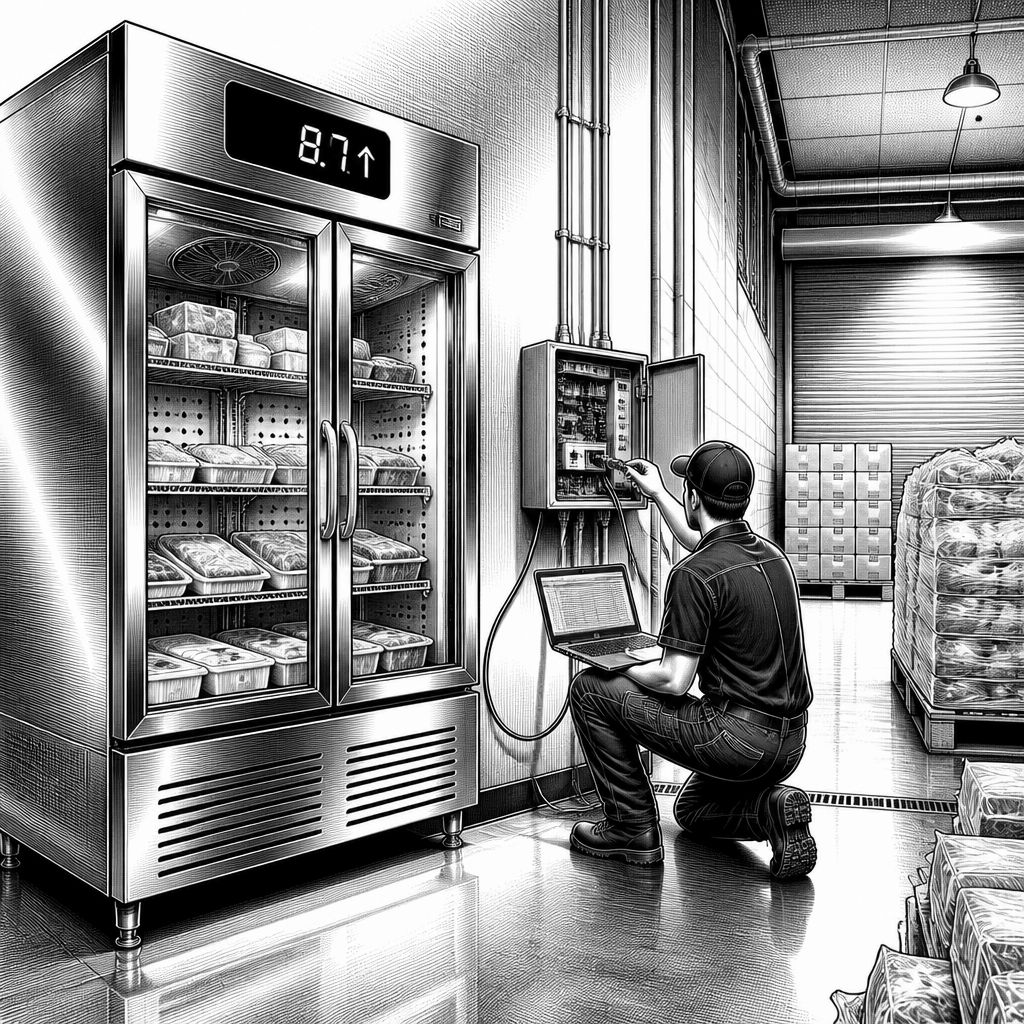
Der Vorfall wirkt auf den ersten Blick wie ein klassischer Störfall in der Kühlkette – doch die Details sprechen für einen gezielten IT-Angriff. In Frankreich sollen Hacker die Steuerung von Kühlschränken in hunderten Standorten verschiedener Supermarktketten so manipuliert haben, dass die Temperatur anstieg und eingefrorene sowie gekühlte Produkte verdarben. Damit kippt ein normalerweise stabiler Teil der Wertschöpfungskette in einen Notfallmodus: Wo Temperaturüberwachung, Regelungstechnik und Warenwirtschaft eng ineinandergreifen, reicht bereits eine Fehlsteuerung, um innerhalb weniger Stunden große Mengen Ware zu vernichten. Laut einer Bestätigung aus dem Umfeld der Strafverfolgung handelt es sich um eine „groß angelegte“ Aktion, die vernetzte Kühlschränke bei mehreren großen Lebensmittelhändlern betroffen habe.
Besonders belastend ist dabei die Kombination aus physischer Infrastruktur und softwarebasierter Fernwirkung. Ein Unternehmen aus der Branche beschreibt, dass Teams gemeinsam mit Kälte-Spezialisten die Lage so schnell wie möglich wiederherstellen müssen, und verweist zugleich darauf, dass eine vollständige Aufklärung nötig ist. Solche Angriffe sind technisch plausibel, weil moderne Refrigeration-Controller häufig über Wartungszugänge, lokale Netzwerke und teilweise auch über zentral verwaltete Systeme erreichbar sind. Wenn Angreifer dann gezielt auf Regler, Firmware-Parameter oder Steuerprotokolle einwirken, entsteht nicht nur ein „Ausfall“, sondern ein aktiv herbeigeführter Temperaturanstieg. Dass diese Art von Manipulation im Ergebnis auch Brände oder weitere Folgeprobleme in einzelnen Filialen begünstigt, zeigt, wie stark Safety-Mechanismen und IT-Regelkreise zusammenhängen.
Mehrere Zahlen verdeutlichen das Ausmaß, obwohl die exakte Gesamtsumme noch nicht vollständig beziffert sein kann. Für bestimmte Ketten wird von rund 80 betroffenen Filialen bei einem Anbieter gesprochen, während ein anderer Händler angibt, etwa 5% seiner Standorte seien betroffen. Bei einer weiteren Gruppe werden Kühlsysteme in ungefähr 150 Filialen genannt. Anhand dieser Dimension leiten Fachleute laut Berichten einen wirtschaftlichen Schaden in der Größenordnung von „über 10 Millionen Euro“ ab. Das ist nicht nur ein Umsatz- oder Logistikproblem: Eine Kühlkette verlangt in der Regel planbare Abschreibungen, Defrost- und Nacharbeitsprozesse, und zusätzlich müssen Händler oft Hygiene- und Abnahmeverfahren für verdorbene Ware aufsetzen – alles zu einem Zeitpunkt, an dem die reguläre Versorgung bereits gestört ist.
Technisch rückt außerdem die Lieferkettenebene in den Fokus: Ein zentraler Hinweis aus den Aussagen zum Equipment lautet, dass viele betroffene Geräte als „Legacy“-Produkte eingeordnet werden, also Systeme, die keine aktuellen Software- und Sicherheitsupdates mehr erhalten. Zusätzlich wird darauf verwiesen, dass teils veraltete Firmware genutzt worden sein könnte, die der Hersteller seinen Kunden zuvor zur Aktualisierung nahegelegt haben soll. Diese Mischung aus auslaufender Patchfähigkeit und vorhandenen Installationsbasen ist in vielen Industriezweigen ein wiederkehrendes Muster. Sie erklärt auch, warum Incident-Response im Einzelhandel schnell an Grenzen stößt: Selbst wenn Betreiber Angriffsversuche erkennen, fehltunter Umständen eine sichere Upgrade-Option, um eine compromise-fähige Systembasis dauerhaft zu schließen. In der Praxis geht dann viel Zeit in Abschottung, Segmentierung, manuelle Werksfreigaben und das Zurückrollen auf sichere Konfigurationen.
Auf politischer und behördlicher Ebene hat der Staat die Lage inzwischen zur Chefsache gemacht. Der nationale Cyber-Sicherheitsdienst soll eine Untersuchung anstoßen; dabei wird erwähnt, dass bereits eine verwundbarkeitsbezogene Spur in Software eines dänischen Zulieferers identifiziert und der Hersteller kontaktiert worden sei. Damit wird der bekannte Trade-off zwischen Verfügbarkeit und Sicherheit sichtbar: Kühltechnik muss im Betrieb laufen, lässt sich aber nicht beliebig „wartungsfensterfrei“ austauschen. EU-Vertreter und die zuständige Agrar- und Lebensmittelseite bewerten den Angriff als Angriff auf die Lebensmittelsicherheit. Christophe Hansen sagte dabei wörtlich: „Ich verurteile den Cyberangriff, der unsere Lebensmittelproduktion bei Intermarche, Cooperative U und Leclerc ins Visier nimmt. Lebensmittelsicherheit erfordert mehr Aufmerksamkeit auf allen Ebenen. Da die Vermarktung von Lebensmitteln als Waffe zur Realität geworden ist.“
Für IT- und Security-Verantwortliche ist die eigentliche Lehre weniger der konkrete Angriff, sondern die betriebliche Verwundbarkeit, die er offenlegt. Kühlung ist ein „kritischer Prozess“ mit harten Zeitfenstern – und genau solche Prozesse werden häufig zuerst durch Angriffe destabilisiert. In Zukunft wird es deshalb stärker darauf ankommen, wie Betreiber Gerätekonfigurationen, Zugänge und Netzwerkpfade überwachen, wie schnell Patches auf Controller, Gateways und Wartungskomponenten durchgängig ausgerollt werden und wie sauber Notfallpläne zwischen IT und Technik verzahnt sind. Wer heute noch auf nicht mehr unterstützte Firmware setzt, verschiebt das Risiko oft nur nach hinten; im Krisenfall wird es dann teuer, weil man nicht mehr nur Systeme „härtet“, sondern ganze Warenflüsse stoppen muss.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriff auf Kühlsysteme: Millionenverluste für französische Supermärkte" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriff auf Kühlsysteme: Millionenverluste für französische Supermärkte" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriff auf Kühlsysteme: Millionenverluste für französische Supermärkte« bei Google Deutschland suchen, bei Bing oder Google News!