
FORT IRWIN / LONDON (IT BOLTWISE) – Die US-Armee ermittelt wegen mysteriöser Kühl- und Gefrierschrank-Ausfälle in Militärbasen, bei denen im August Lebensmittel verdarben. Im Fokus steht die Frage, ob die Störungen auf einen Cyberangriff zurückgehen könnten. Parallel arbeiten Ermittler auch mit französischen Behörden, um mögliche Verbindungen zu Störfällen in Europa zu prüfen. Das Ereignis wirft ein Licht auf die Sicherheitslücken vernetzter Kühltechnik – vom Gerätesteuerrechner bis zur Prozesskette im Betrieb.
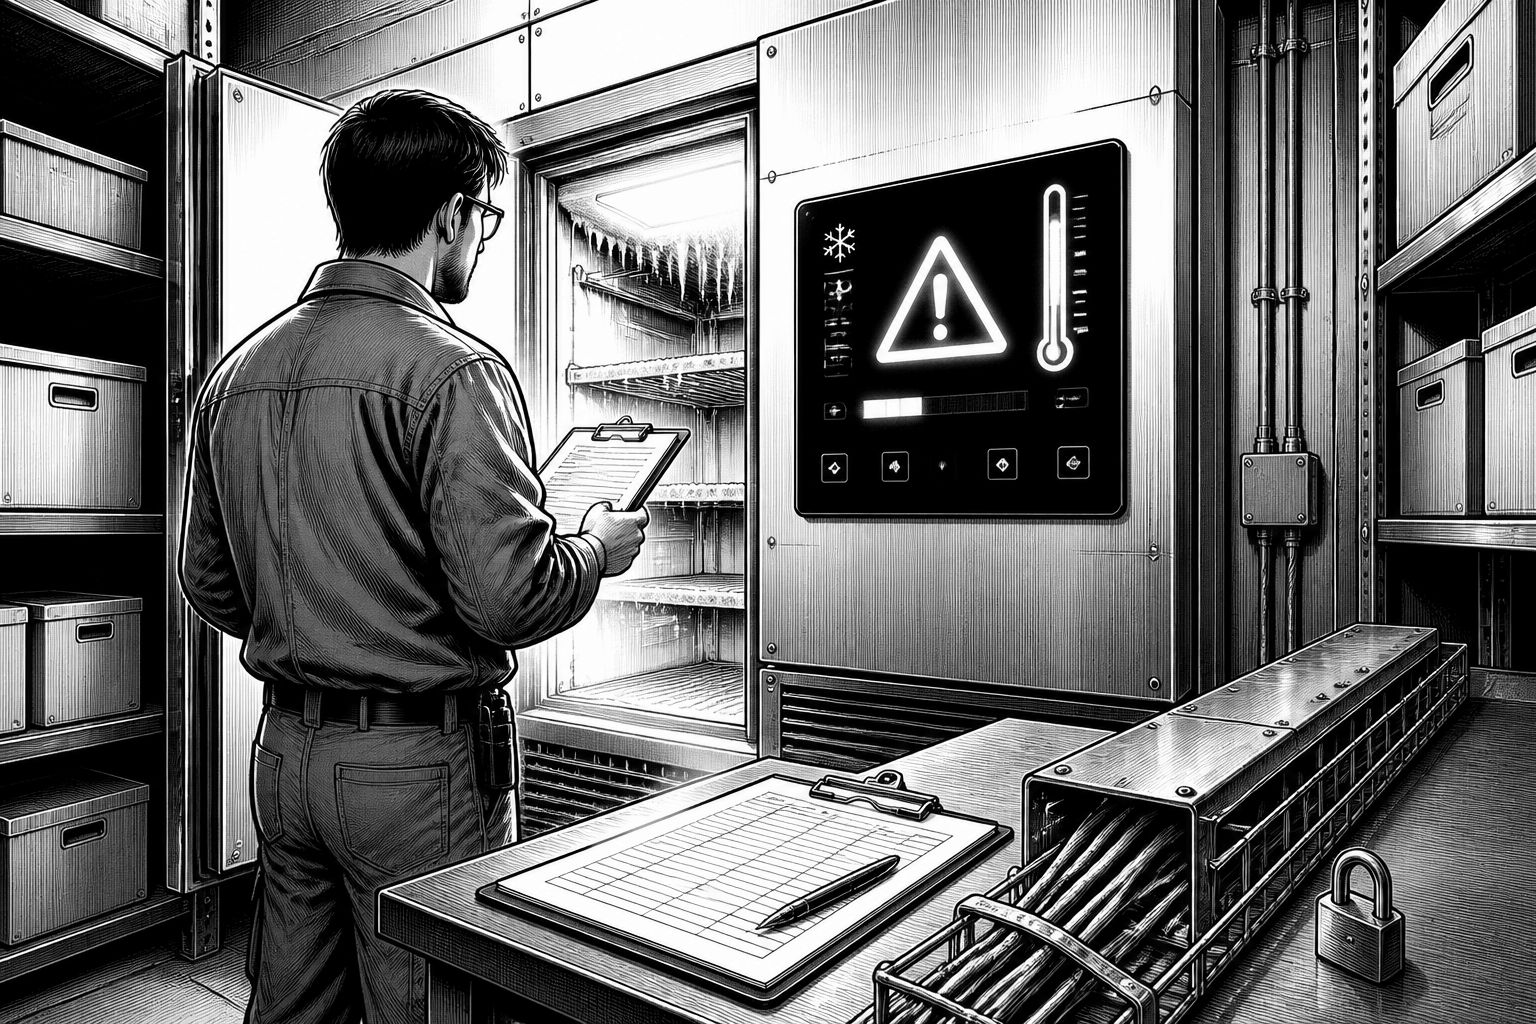
In den späten Augusttagen häuften sich in den USA Meldungen über defekte Kühl- und Gefrieranlagen in Einrichtungen, die die Versorgung von Soldatinnen und Soldaten sicherstellen. Betroffen waren laut Ermittlungsaktivitäten Küchensysteme in mehreren Militärbasen; das Ergebnis war in einzelnen Fällen drastisch: Lebensmittel konnten nicht rechtzeitig auf Temperatur gehalten werden und wurden damit unbrauchbar. Für die Verantwortlichen ist dabei weniger die Frage nach einem einzelnen technischen Defekt zentral als vielmehr das Muster der Ausfälle, das sich über verschiedene Standorte erstreckt und damit die Hypothese einer übergreifenden Ursache nahelegt.
Die Department of the Army Criminal Investigation Division (Army CID) führt demnach eine Untersuchung zu den „mysterious freezer and refrigerator malfunctions“ durch. Im Rahmen dieser Arbeit koordiniert sie auch mit der Defense Commissary Agency sowie dem Defense Criminal Investigative Service, um herauszufinden, was die Störungen in den Militär-Commissaries ausgelöst hat. Dass in mehreren Fällen Konfigurationen wie ein „defrost mode“ oder erhöhte Temperaturen eine Rolle spielten, lenkt den Blick weg von klassischen Verschleißbildern und hin zu steuerungsnahen Eingriffen: Wenn eine Kühleinheit nicht nur abschaltet, sondern ihre Regelstrategie ändert, deutet das auf Eingriffe in Sensorik, Steuerlogik oder Fernparametrierung hin.
Technisch betrachtet ist Kühltechnik heute deutlich näher an der IT-Welt, als viele es sich im Alltag vorstellen. Selbst wenn die Kälteerzeugung weiterhin über Kompressoren und Kältekreisläufe erfolgt, laufen Planung, Regelung und Diagnostik oft über Mikrocontroller oder zentrale Steuerrechner, die Betriebszustände wie Abtauphasen verwalten. Sobald solche Systeme über Gateways angebunden sind oder in Werk-/Wartungsworkflows Fernzugriff erhalten, entstehen Angriffsflächen: Ein manipulierter Steuerparameter kann die Abtauung in ungünstige Zeitfenster verschieben, und eine falsche Sollwertvorgabe kann zu einer Temperaturdrift führen, die in Kühllagern innerhalb kurzer Zeit nicht mehr „auszugleichen“ ist. Genau diese Eskalationskette – vom Eingriff in die Regelung bis zur schnellen Qualitätsvernichtung – erklärt, warum selbst kurze Störungen im operativen Betrieb zu großen Verlusten führen.
Auch außerhalb der USA untersuchen Behörden ähnliche Vorfälle. Berichten zufolge wurde bereits zuvor ein größerer Cyberangriff gegen französische Supermarktketten bekannt, bei dem Angreifer Kühlschränke so beeinflusst haben sollen, dass Temperaturen zeitweise auf ein Niveau stiegen, das Lebensmittel in kurzer Zeit verdarb. Laut der Schilderung wurden dabei nicht nur Qualitätsverluste ausgelöst, sondern es kam ebenfalls zu weiteren Risiken wie Brandereignissen – ein Hinweis darauf, dass die Auswirkungen über die reine Verderbnis hinausgehen können. Für die derzeitige Lage in den USA ist das relevant, weil Ermittlungen parallel auch auf mögliche Verbindungen zu europäischen Ereignissen zielen: Die Frage lautet nicht „Ist Kühlung hackbar?“, sondern ob derselbe oder ein ähnlicher Mechanismus in unterschiedlichen Umgebungen auftaucht.
In den USA nannten Ermittlungen mehrere betroffene Einrichtungen, darunter u. a. Fort Huachuca (Arizona), Fort Irwin (Kalifornien), F. E. Warren Air Force Base (Wyoming), Naval Station Newport (Rhode Island), Columbus Air Force Base (Mississippi) sowie Travis Air Force Base Commissary (Kalifornien). In mindestens einem Fall wird beschrieben, dass Geräte über Nacht nicht schlicht ausgeschaltet wurden, sondern auf höhere Temperaturen gestellt waren. Solche Details sind für die forensische Analyse besonders wichtig, weil sie den Unterschied zwischen zufälligen Fehlern (z. B. defekte Thermistoren oder Ausfall einer Steuerplatine) und gezielten Veränderungen (z. B. Sollwertmanipulation oder absichtliche Umschaltung in einen Betriebsmodus) im Ergebnisverhalten abbilden. Genau daraus lässt sich später ableiten, welche Logs, Telemetriedaten und Konfigurationsstände zur Rekonstruktion herangezogen werden müssen.
Über den Einzelfall hinaus zeigt das Ereignis, wie eng in der Praxis Versorgungssicherheit, IT-Betrieb und Cyber-Resilienz zusammenspielen. Commissaries sind nicht nur „Läden“, sondern Knotenpunkte in einer Kette, die Lagerung, Transport und Verkauf auf definierte Temperaturprofile angewiesen macht. Wenn die Steuerung der Kühltechnik betroffen ist, entsteht ein mehrstufiger Schaden: Neben verdorbener Ware kommt es zu Sperrungen, eingeschränkten Sortimenten und einem erhöhten Prüf- und Entsorgungsaufwand. Genau deshalb ist das Vorgehen der Ermittler mit Blick auf eine mögliche Verbindung zwischen Ausfällen besonders signifikant; es kann für Security-Teams Hinweise liefern, welche Komponenten und Betriebsprozesse in ähnlichen Umgebungen priorisiert gehärtet werden müssen.
Für Unternehmen, die Kühltechnik betreiben oder in Lieferketten einbinden, lässt sich aus den Vorfällen eine klare technische Konsequenz ableiten: Schutz muss nicht erst im „peripheren IT-Netz“ beginnen, sondern dort, wo Steuerbefehle entstehen und validiert werden. Das umfasst in der Regel Segmentierung, Zugriffskontrollen für Fernwartung, die Absicherung von Konfigurationsänderungen sowie eine belastbare Monitoring-Schicht, die kritische Betriebszustände wie Abtauphasen oder Sollwertsprünge mit Alarmen korreliert. Wenn Ermittlungen später bestätigen, dass ein Cyberangriff als Ursache in Betracht kommt, wird die Branche darüber hinaus genau beobachten, welche Spuren sich in Netzwerkmetriken, Geräteleistungsdaten und Wartungsprozessen finden lassen – denn daran entscheidet sich, wie schnell ähnliche Angriffe künftig erkannt und unterbunden werden können.
Offen bleibt zum Zeitpunkt der Berichte, was die konkrete Ursache in den betroffenen US-Fällen war und ob sich eine durchgehende Täter- oder Techniklinie zu den europäischen Vorfällen nachweisen lässt. Gerade diese Unsicherheit macht den nächsten Schritt entscheidend: Erst wenn die Untersuchung klärt, ob es sich um Manipulationen an der Steuerlogik, um kompromittierte Zugänge oder um Schwachstellen in der Gerätekonfiguration handelt, wird sich ein belastbares Muster formulieren lassen. Bis dahin sollten Betreiber die Zeit nutzen, um ihre Kühl- und Gefrierinfrastruktur nicht nur auf „funktionale“ Störanfälligkeit zu prüfen, sondern auf Cyber-Risiken in der Steuerung – denn Temperatur ist in diesen Systemen nicht nur ein Parameter, sondern ein Sicherheits- und Qualitätsmaß.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriff auf Kühltechnik: US-Militär untersucht Ausfälle und verdorbene Ware" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriff auf Kühltechnik: US-Militär untersucht Ausfälle und verdorbene Ware" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriff auf Kühltechnik: US-Militär untersucht Ausfälle und verdorbene Ware« bei Google Deutschland suchen, bei Bing oder Google News!