
LONDON (IT BOLTWISE) – Ein Cyberangriff hat laut Frankreichs Finanzminister rund 700 Supermärkte mit manipulierten Kühlanlagen getroffen, einige Geräte wurden stundenlang auf 50 Grad Celsius erhitzt. Betroffene Geschäfte nahmen die betroffenen Systeme vom Netz und stellten die Warenversorgung danach wieder sicher. Parallel meldete der niederländische Handelskonzern Ahold Delhaize Störungen, jedoch ohne Hinweise auf Datendiebstahl. Im Fokus stehen vernetzte Kältetechnik-Komponenten, bei denen ältere Versionen offenbar besonders verwundbar waren.
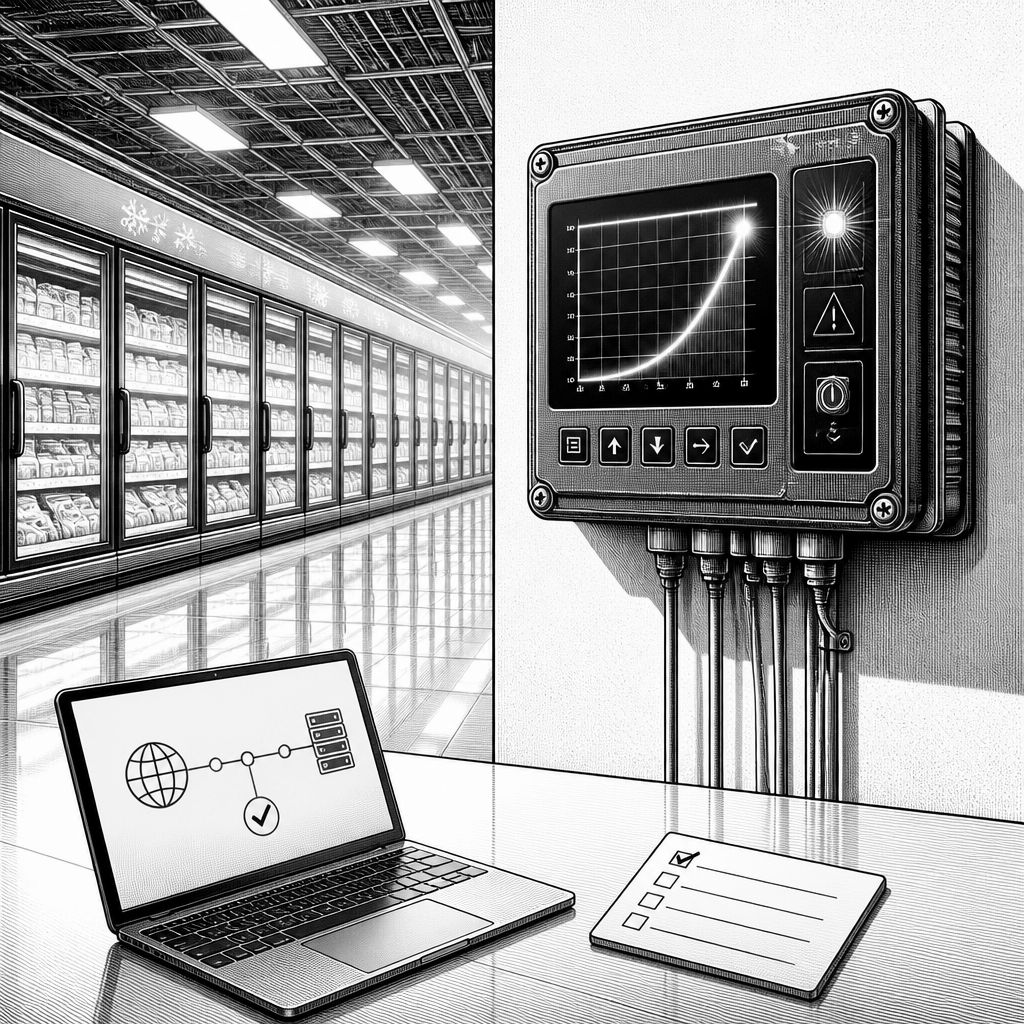
Der Angriff zeigt, wie schnell aus IT-Sicherheitsproblemen reale Infrastruktur wird: In Frankreich haben Unbekannte offenbar vernetzte Kühlanlagen in Supermärkten so gesteuert, dass die Systeme zeitweise auf Temperaturen im Bereich von 50 Grad Celsius hochfuhren. Finanzminister Roland Lescure bezifferte im Parlament die Größenordnung auf etwa 700 betroffene Filialen von rund 10.000 Supermärkten; frühere Schätzungen lagen noch bei ungefähr 500. Obwohl der Minister betonte, es gebe kein Risiko für die Lebensmittelversorgung insgesamt, sei das „Herz der Ernährungssicherheit“ getroffen worden – und damit ein Teil der kritischen Wertschöpfung, der im Alltag meist als selbstverständlich gilt.
Technisch verlief die Eskalation nicht als klassische „Ransomware-Welle“, sondern als Manipulation physischer Prozessparameter: In der Nacht von Sonntag auf Montag übernahmen die Angreifer die Kontrolle über Kälteanlagen. Die Pariser Staatsanwaltschaft teilte mit, dass die Geräte stundenlang erhitzt worden seien und parallel dazu Ermittler den Schaden durch verdorbene Lebensmittel und mögliche Brände prüfen. Auch in den Folgetagen soll der Angriff weitergelaufen sein: Berichten zufolge zielten die Angreifer anschließend auf Kühlsysteme der Marke Dixell des US-Herstellers Copeland und änderten etwa Sollwerte von Tiefkühleinheiten – von minus 22 Grad auf plus 150 Grad. Für Betreiber bedeutet das vor allem eine Pflicht zur schnellen Schutzreaktion: Systeme werden abgeschaltet, Warenströme neu geplant, und Qualitätsrisiken werden in der Praxis zu unmittelbaren Betriebskosten.
Dass der Vorfall nicht sauber an Landesgrenzen endet, unterstreicht die parallele Lage im Unternehmensverbund von Ahold Delhaize. Der niederländische Handelskonzern meldete Störungen, nahm Küchlsysteme nach einem Sicherheitsproblem zeitweise vom Netz und erklärte, es gebe keine Hinweise auf Datendiebstahl. Der Vorfall startete am Sonntagabend und traf auch Onlinedienste; Websites von Filialen in den Niederlanden und den USA seien noch am Mittwochmorgen offline gewesen, Bestellungen und Lieferungen damit gestört. Das niederländische Nationale Zentrum für Cybersicherheit ordnete die Lage zunächst so ein, dass es keinen Anlass gebe, von einer Kopplung an ähnliche Vorfälle in anderen Ländern auszugehen. Gleichzeitig macht die kontrollierte Wiederinbetriebnahme bestimmter Systeme deutlich, dass es bei Kühlketten nicht reicht, „irgendwann“ wieder einzuloggen – es braucht validierte Rückkehr in einen sicheren Regelbetrieb.
Im Kern wirft der Fall die Frage auf, wie vernetzte Kältetechnik im Detail angreifbar wird. Für Frankreich nennt die Behördenseite im Kontext der Ermittlungen auch Hinweise auf Geräte von Danfoss; zugleich wurde berichtet, dass nach dem ersten Auftreten weitere Gerätetypen von Copeland ergänzt wurden. Besonders kritisch wirkt der Hinweis, dass Schwachstellen in älteren Danfoss-Versionen seit Monaten bekannt gewesen seien und mit Umgehungen beim Steuergerät AK-SM 800A einhergingen, bei denen Angreifer sich offenbar Zugriff auf die Ausführung von Code verschaffen konnten. Solche Muster passen zur realen Angriffslogik: Sind Management-Interfaces oder Steuerungen direkt erreichbar und werden Sicherheitsupdates nicht eingespielt, genügt oft eine Kombination aus bekannter Lücke und ausreichender Exposition ins öffentliche Netz, um physische Abläufe zu manipulieren.
Auch die öffentliche Sichtbarkeit von Anlagen spielt in die Angriffsfläche hinein. Laut dem im Text beschriebenen Suchbild wurden am Mittwoch noch tausende Danfoss-Bedienoberflächen im Internet gefunden, wie ein Internet-Scan belegt haben soll. Die entscheidende Kennziffer ist dabei nicht nur, wie viele Geräte erreichbar sind, sondern welche Softwarestände aktiv laufen und ob Updates installiert wurden. In der Schilderung hieß es außerdem, dass nur ein kleiner Teil die neueste Softwareversion einsetzt – was den praktischen Hebel für Betreiber klar macht: Exposure reduzieren, Patch-Zyklen verkürzen, und Management-Zugriffe so absichern, dass kompromittierte Zugangsdaten nicht direkt in die Steuerung der Kühlkette führen. Genau hier knüpft auch das deutsche Bundesamt für Sicherheit in der Informationstechnik an: Es warnt vor Nachahmern und empfiehlt, direkten Zugriff aus dem Internet auf Steuerungsanlagen zu unterbinden, VPN sowie Zugänge mit mehreren Anmeldefaktoren zu nutzen und Sicherheitsupdates kurzfristig einzuspielen.
Ungeklärt bleibt der Angreifer-„Fit“: Niemand habe sich öffentlich zu dem Vorfall bekannt, weder unter dem Label „Hacktivisten“ noch als klassische Kriminelle, und es seien auch keine Lösegeldforderungen gemeldet worden. Gleichzeitig beschreibt der Text, dass das Vorgehen offenbar relativ niedrigschwellig gewesen sein soll, weil es sich auf grundlegende Cyberhygiene und bekannte Schwachstellen stützen könnte. Gerade dieser Punkt erklärt, warum es für Unternehmen und Behörden so schwer ist, die nächste Bewegung vorherzusagen: Wenn Angriffswege breit zugänglich sind, ist die Wahrscheinlichkeit hoch, dass andere Gruppen ähnliche Pfade automatisieren. Für Betreiber von Filialketten, die heute ohnehin heterogene Technikgenerationen im Bestand haben, folgt daraus ein klarer Risikopfad: Kühltechnik ist nicht nur „Facility“, sondern ein Teil der IT- und OT-Sicherheitsarchitektur – und muss wie diese behandelt werden.
Für die nächsten Wochen steht daher weniger die Debatte über die Täterrolle im Vordergrund, sondern die Frage, wie schnell sich ein sicherer Normalbetrieb nachweisen lässt. Dazu gehört, dass Wiederinbetriebnahme nicht als reines „Einschalten“ verstanden wird, sondern als kontrollierter Wechsel in einen bestätigten Zustand: Systeme werden segmentiert, Zugänge geprüft, Logdaten ausgewertet und Regelparameter auf Plausibilität überwacht. Parallel entsteht Druck auf die Herstellerseite: Wenn Systeme das Ende des Lebenszyklus erreichen und keine Sicherheitsupdates mehr erhalten, wird der Betrieb ohne akzeptables Risikoniveau faktisch unhaltbar. Der Vorfall ist damit auch ein Weckruf für Einkaufs- und IT-Entscheider: In der Filialrealität entscheidet die Kombination aus Update-Disziplin, Netzwerk-Exposure und Authentifizierungsstärke darüber, ob ein Angriff „nur“ IT-Störung bleibt – oder den Warenbestand unmittelbar gefährdet.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriff auf Supermarkt-Kühltechnik: Systeme auf 50 Grad hochgefahren" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriff auf Supermarkt-Kühltechnik: Systeme auf 50 Grad hochgefahren" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriff auf Supermarkt-Kühltechnik: Systeme auf 50 Grad hochgefahren« bei Google Deutschland suchen, bei Bing oder Google News!