


LONDON (IT BOLTWISE) – In der Nacht hat ein Cyberangriff die Kühltechnik in mehreren Märkten französischer Lebensmittelhändler gestört. Kälte- und Gefrierschränke wurden dabei in einen Auftaumodus umgestellt, sodass viele Produkte entsorgt werden mussten. Betroffen sind rund 150 Geschäfte, darunter Filialen der Gruppe Les Mousquetaires mit Intermarché und Netto. Ermittlungen laufen bei der Cyberkriminalitäts-Abteilung der Staatsanwaltschaft von Paris.
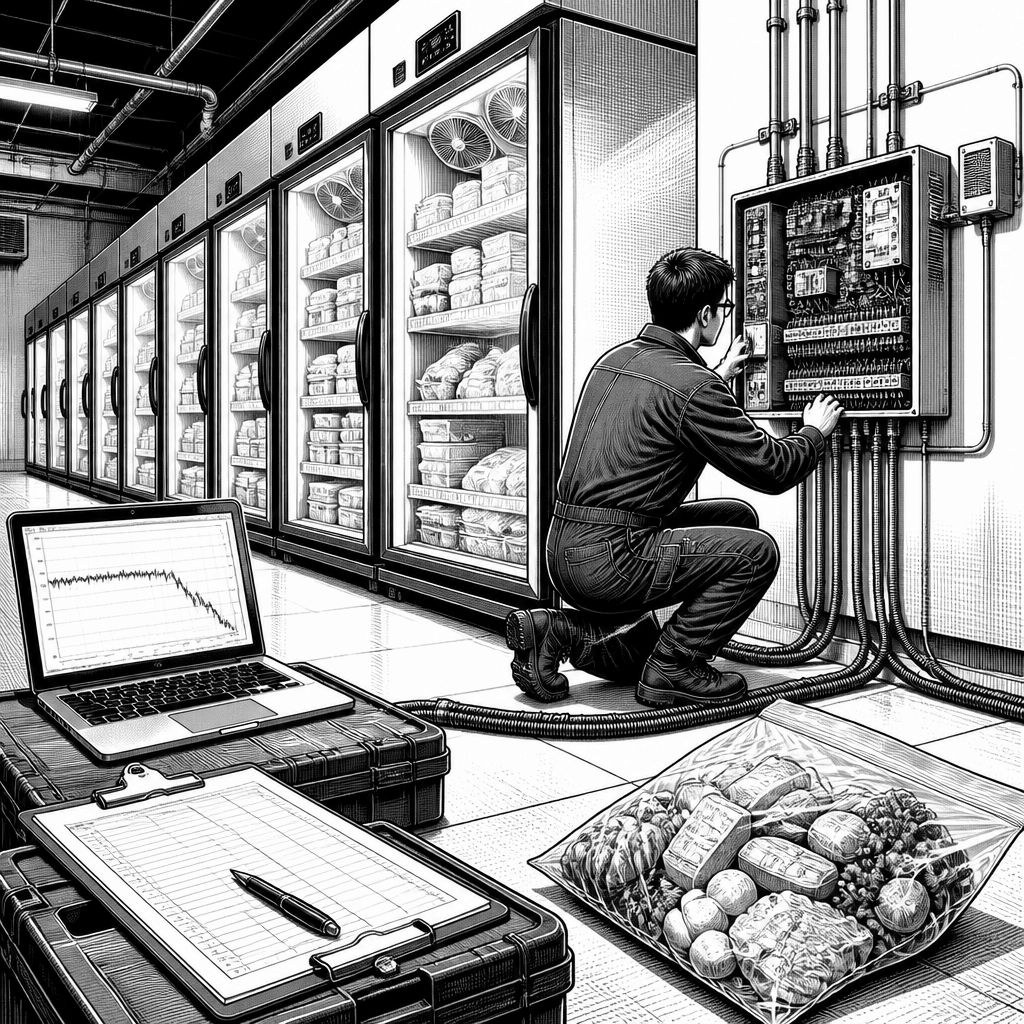
Der Vorfall zeigt, wie eng IT- und Kältetechnik in modernen Supermarktketten inzwischen verzahnt sind: In der Nacht ist es in Frankreich offenbar zu einer Cyberattacke gekommen, die die Funktion von Kälteschränken in mehreren Märkten mehrerer Handelsgruppen beeinträchtigt hat. Laut Angaben eines Sprechers der Gruppe Les Mousquetaires, zu der unter anderem Intermarché und Netto gehören, gelang es den Angreifern, Kühl- und Gefrierschränke in den Auftaumodus umzustellen. Genau diese Betriebsart ist im Alltag ein harter Grenzfall, weil sie nicht nur Energieverhalten und Oberflächentemperaturen verändert, sondern im Ergebnis auch die Kühlkette unter Druck setzt.
Besonders relevant für die Praxis ist dabei die Größenordnung der Störung: Etwa 150 Geschäfte des Konzerns in ganz Frankreich sollen betroffen gewesen sein. Für die Betreiber bedeutet das nicht nur zusätzliche Arbeit durch den Austausch von Beständen und die Prüfung der Anlagen, sondern auch einen potenziellen Dominoeffekt für die gesamte Logistikplanung. Wenn Kühltemperaturen über längere Zeit nicht eingehalten werden können, reicht eine spätere Re-Kalibrierung oft nicht als alleinige Maßnahme aus; es braucht eine belastbare Dokumentation, welche Geräte in welchem Zeitraum im Auftaumodus liefen und welche Produkte dadurch erreicht wurden.
Die Gruppe Coopérative U bestätigte den Angriff ebenfalls und ordnete ihn als „beispiellos“ und „inakzeptabel“ ein. Dominique Schelcher, der Leiter der Gruppe, schrieb dazu auf X, dass es sich um eine Attacke handeln soll, die Kälteanlagen in mehreren Geschäften betrifft. Medienberichten zufolge könnten weitere Handelsketten involviert sein, was die Dimension des Vorfalls weiter in Richtung eines systematischen Angriffs auf wiederverwendete IT-Komponenten verschiebt. Genau an dieser Stelle liefert der Hinweis auf einen dänischen Software-Dienstleister einen wichtigen technischen Anhaltspunkt: Der Angriff habe sich Medienberichten zufolge gegen diesen Anbieter gerichtet, mit dem mehrere Lebensmittelhändler arbeiten.
Technisch betrachtet ist eine solche Zielrichtung typisch für Angriffe, die weniger einzelne Filialen „von außen“ treffen, sondern zentrale Betriebssoftware oder Steuerkomponenten in der Kälteinfrastruktur als Hebel nutzen. Wenn Kühlanlagen automatisiert und abhängig von Software-Befehlen betrieben werden, kann ein erfolgreicher Zugriff dazu führen, dass Schaltszenarien wie „Auftauen“ oder abweichende Temperaturprofile aktiviert werden. Das erklärt auch, warum Brandausbrüche in der Berichterstattung mit auftauchen: Nicht jeder Brand geht unmittelbar auf die Cyberkomponente selbst zurück, aber ungewöhnliche Zustände, Fehlfunktionen oder Folgefehler in der Peripherie können zu zusätzlichen Meldungen führen, die dann für die Ermittler nachvollziehbar sein müssen.
Rechtlich wird der Fall offenbar mit hoher Priorität verfolgt: Die Cyberkriminalitäts-Abteilung der Staatsanwaltschaft von Paris hat die Ermittlungen übernommen. Nach ihren Angaben sollen auch Brandausbrüche gemeldet worden sein; die Untersuchung ziele darauf ab, die Opfer zu erfassen und den Zusammenhang mit den gemeldeten Schäden herzustellen. Dass die Schadenhöhe noch nicht endgültig absehbar ist, passt zum üblichen Muster bei solchen Vorfällen, weil erst Daten aus den Anlagen, Ticket- und Meldesystemen sowie die Bestands- und Entsorgungsrechnungen zusammengeführt werden müssen. Zugleich verweist Intermarché darauf, dass derartige Vorfälle nicht durch Versicherungen abgedeckt seien – ein Signal, dass organisatorische und technische Resilienzfragen in vielen Unternehmen über die reine Schadenkalkulation hinausreichen.
Für IT- und Sicherheitsverantwortliche in der Handelssparte ist der Vorfall deshalb auch ein Weckruf für die „letzte Meile“ der Automatisierung: Patch- und Zugriffskontrollen reichen nicht, wenn die Kälteprozesse weiterhin über Schnittstellen gesteuert werden, die bei einem kompromittierten Dienst missbraucht werden können. Praktisch geht es dann um Segmentierung, Rollen- und Rechtekonzepte, Protokollierung bis auf Anlagenebene sowie um harte Betriebsgrenzen, die fehlerhafte Zustände frühzeitig bremsen – etwa durch fest definierte Grenzwerte, die nicht einfach per Software schaltbar sind. Dass ausgerechnet in einer sensiblen Phase wie der Nacht ein Auftaumodus ausgelöst wurde, unterstreicht außerdem die Bedeutung von Monitoring und Alarmierungslogik, die nicht nur Netzwerkverhalten, sondern auch physische Prozesssignale (Temperaturverläufe, Betriebszustände, Alarmcodes) in Echtzeit korreliert.
In den nächsten Schritten dürfte die Kombination aus technischer Forensik und Prozessaufklärung die entscheidende Rolle spielen. Die Ermittlungen sollen dabei helfen, betroffene Ketten zuzuordnen und den vermuteten Angriffspfad – insbesondere den Beitrag des dänischen Software-Dienstleisters – nachvollziehbar zu machen. Unabhängig vom finalen Ergebnis bleibt der Betrieb eine Herausforderung: Betreiber müssen Schäden begrenzen, betroffene Geräte wieder in einen sicheren Zustand überführen und gleichzeitig die Ursache so weit wie möglich belegen, damit Wiederholungen ausgeschlossen werden können. Für den Markt entsteht daraus ein zusätzlicher Druck, die Kälte-IT künftig stärker als kritische Infrastruktur zu behandeln, nicht als „nur“ peripheres Werkzeug im Ladenbetrieb.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriff in Frankreich: Kühl- und Gefrierschränke geraten in den Auftaumodus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriff in Frankreich: Kühl- und Gefrierschränke geraten in den Auftaumodus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriff in Frankreich: Kühl- und Gefrierschränke geraten in den Auftaumodus« bei Google Deutschland suchen, bei Bing oder Google News!