
LONDON (IT BOLTWISE) – Eine zweite Welle vermuteter Cyberangriffe soll europaweit Supermarkt-Kühlschränke und Gefriertruhen beschädigt haben. In mehreren Ländern wurden den Berichten zufolge die Temperaturen so verändert, dass Lebensmittel in Dutzenden Märkten verdarben. Betroffene Händler berichten von erheblichen Verlusten und mussten Ware entsorgen. Die Vorfälle knüpfen an frühere Angriffe in Frankreich an und zeigen, wie stark vernetzte Kühltechnik mit der Lieferkette gekoppelt ist.
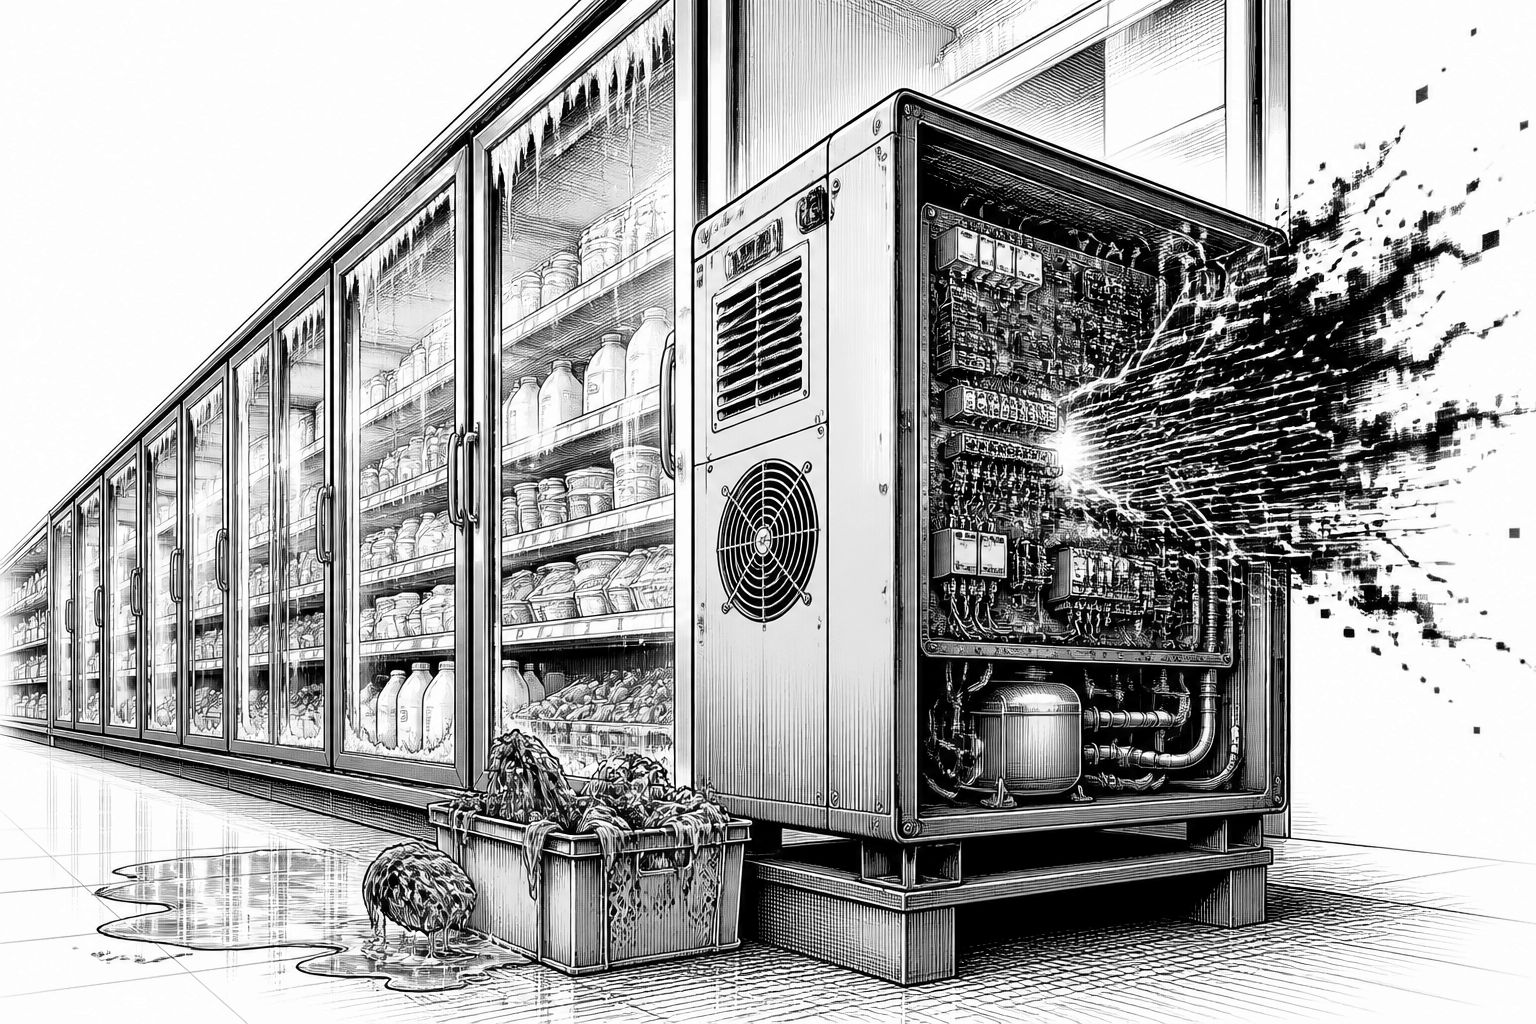
Eine neue Runde von Cyberangriffen trifft nach Angaben der beteiligten Händler die Kühl- und Gefriertechnik in europäischen Supermärkten. Dabei geht es nicht um klassische IT-Fehler mit „Software-Ausfall“, sondern um physische Folgen: Die Systeme sollen die Temperatur hochfahren bzw. die Abtauphase anstoßen, sodass Ware verdirbt. Betroffen sind den Angaben zufolge Dutzende Läden in mehreren Ländern, darunter Belgien, Irland, Luxemburg und Schweden. Für Betreiber bedeutet das vor allem operative Mehrkosten und einen direkten Qualitätsverlust in der Frischkette – also genau die Bereiche, in denen Zeitfenster und Temperaturtoleranzen bislang eng gesteuert sind.
Technisch steht damit eine Angriffskette im Raum, die bei vernetzten Geräten der „Internet of Things“-Klasse besonders gefährlich ist: Wird die Konfiguration von Kühlreglern manipuliert, kippt der Normalbetrieb sofort in Richtung Abtauung oder unzureichender Kühlung. In einem belgischen Fall, bei dem Delhaize-Systeme betrieben werden, heißt es, die Angreifer hätten Einstellungen verändert, um das automatische Abtauen auszulösen. Solche Parameter lassen sich in typischen Anlagen oft über Web-Oberflächen, Integrationen oder Geräteverwaltungszugänge erreichen – und genau hier wird die Grenze zwischen IT- und Betriebstechnik (OT) durchlässig. Wenn dann zusätzlich Temperaturdaten nicht zuverlässig alarmieren oder Einsatzteams erst spät reagieren, reichen schon Stunden für den Verderb großer Warenmengen.
Der Kontext wirkt wie ein Muster: Bereits zuvor gab es in Frankreich Angriffe, die ebenfalls auf Kühltechnik abzielten und zu Lebensmittelverlusten in einer deutlich größeren Anzahl von Supermärkten führten. Im Zentrum der technischen Einordnung steht offenbar vernetzte Kühlhardware eines dänischen Herstellers (Danfoss), die in der Vergangenheit offenbar nicht mehr mit Sicherheitsupdates versorgt wurde. Damit verschiebt sich das Risiko vom „aktuell ausgenutzten Exploit“ hin zur strukturellen Angriffsfläche alter Firmware und unzureichender Patch-Disziplin. Eine Sicherheitsfirma hatte bereits im August davor gewarnt, dass solche Geräte remote angreifbar sein können – und dass es dabei nicht zwingend bei reinen IT-Eingriffen bleiben muss, sondern auch Ausfälle im realen Betrieb möglich sind.
Für Unternehmen ist die ökonomische Dimension besonders klar: Kühlgeräte sind nicht nur ein Hardwarebestandteil, sondern Teil eines durchgängigen Prozesskreises aus Lagerung, Transport, Filiallogistik und Verkauf. Wenn die Temperaturführung manipuliert wird, entstehen unmittelbare Schäden durch Entsorgung und Wiederauffüllung, zusätzlich aber auch indirekte Folgen wie Nachschärfung von Prozessen, Intensivierung von Kontrollen und mögliche Vertrags- oder Reputationsrisiken. Dass die Vorfälle in einen breiteren Trend passen, zeigt auch die Referenz auf einen Cyberangriff auf den US-amerikanischen Lebensmittel-Distributor UNFI im Jahr 2025, der dort zu Engpässen und leeren Regalen geführt haben soll. Damit wird deutlich: Selbst „lokale“ Manipulationen an Geräten können sich zu einem Lieferkettenproblem ausweiten, weil die physische Welt (Temperatur, Haltbarkeit, Transportzeiten) die Softwarelogik unmittelbar spiegelt.
Auch geopolitisch rückt das Thema weiter in den Fokus, weil sich Angriffsziele immer wieder über kritische Infrastrukturen hinaus bis in den Alltag verlagern. Berichten zufolge wird untersucht, ob auf Militärstandorten eingesetzte Kühl- bzw. Gefriertechnik gehackt wurde; dabei spielt zudem die Frage nach möglichen Akteuren eine Rolle, die mit staatlich unterstützten Gruppen in Verbindung gebracht werden. Unabhängig davon, wer im Einzelfall verantwortlich ist, zeigt die Gemengelage aus Lebensmittel-IT, OT-Umgebungen und potenzieller staatlicher Einflussnahme, dass Kühltechnik in Sicherheitskonzepten nicht als „Nebensystem“ behandelt werden darf. Gerade bei Geräten, die lange im Feld bleiben, entscheidet das Patch- und Update-Versprechen des Herstellers über die Angreifbarkeit im Dauerbetrieb.
Für Sicherheits- und IT-Leitungen folgt daraus vor allem eine Priorisierung von Maßnahmen, die über „Firewall an“ hinausgehen. Entscheidend sind segmentierte Netzarchitekturen, strikte Zugriffskontrollen für Geräteverwaltungsoberflächen, ein transparentes Inventar (welches Gerät mit welcher Firmware läuft) und belastbare Monitoring-Regeln, die Temperaturabweichungen nicht nur messen, sondern auch mit dem erwarteten Regelverhalten abgleichen. Daneben wird das Thema Geräte-Lebenszyklus zentral: Wenn Updates enden, muss ein realer Migrationspfad für die betroffenen Regler und deren Integrationen existieren. In der Praxis bedeutet das häufig auch, dass Betreiber ihre Prozesse zur Änderung von Geräteeinstellungen so gestalten, dass anormale Abtau- oder Temperaturprofile nicht unbemerkt bleiben.
Der nächste Schritt in der Marktwirkung dürfte sein, dass Betreiber nicht nur die betroffenen Filialen zurück in den sicheren Betriebszustand bringen, sondern auch die Ursachenanalyse für die Fernzugriffs- und Konfigurationswege beschleunigen. Angriffe auf Kühltechnik sind ein Warnsignal dafür, wie eng moderne Retail-Umgebungen mit vernetzter Instandhaltung und cloud- oder webbasierten Managementfunktionen verflochten sind. Wenn die Kombination aus auslaufenden Sicherheitsupdates und fehlender OT-Härtung wiederholt zu physischen Schäden führt, wird Kühltechnik zunehmend als Sicherheitskritikalität betrachtet werden müssen – mit der Folge, dass Budget, Rollout-Planung und Vertragsmodelle für Herstellerwartung stärker in Richtung „Security by Design“ gedrängt werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriffe auf Kühl- und Gefriertechnik: Lebensmittel in Europa droht weiter Schaden" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriffe auf Kühl- und Gefriertechnik: Lebensmittel in Europa droht weiter Schaden" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriffe auf Kühl- und Gefriertechnik: Lebensmittel in Europa droht weiter Schaden« bei Google Deutschland suchen, bei Bing oder Google News!