
OELDE / LONDON (IT BOLTWISE) – Ein Cyberangriff soll in mehreren Supermärkten Kühlketten lahmgelegt haben. Dadurch standen Kunden vor leergeräumten Kühltheken, während zugleich tonnenweise Lebensmittel vernichtet werden mussten. Der Vorfall wirft die Frage nach den Hintergründen auf: Handelt es sich um Erpressung, einen gezielten Sabotageakt oder um die Arbeit staatlicher Akteure? Unabhängig von der Ursache wird deutlich, wie dringend Unternehmen ihre digitalen Einfallstore und Schutzprozesse nachschärfen müssen.
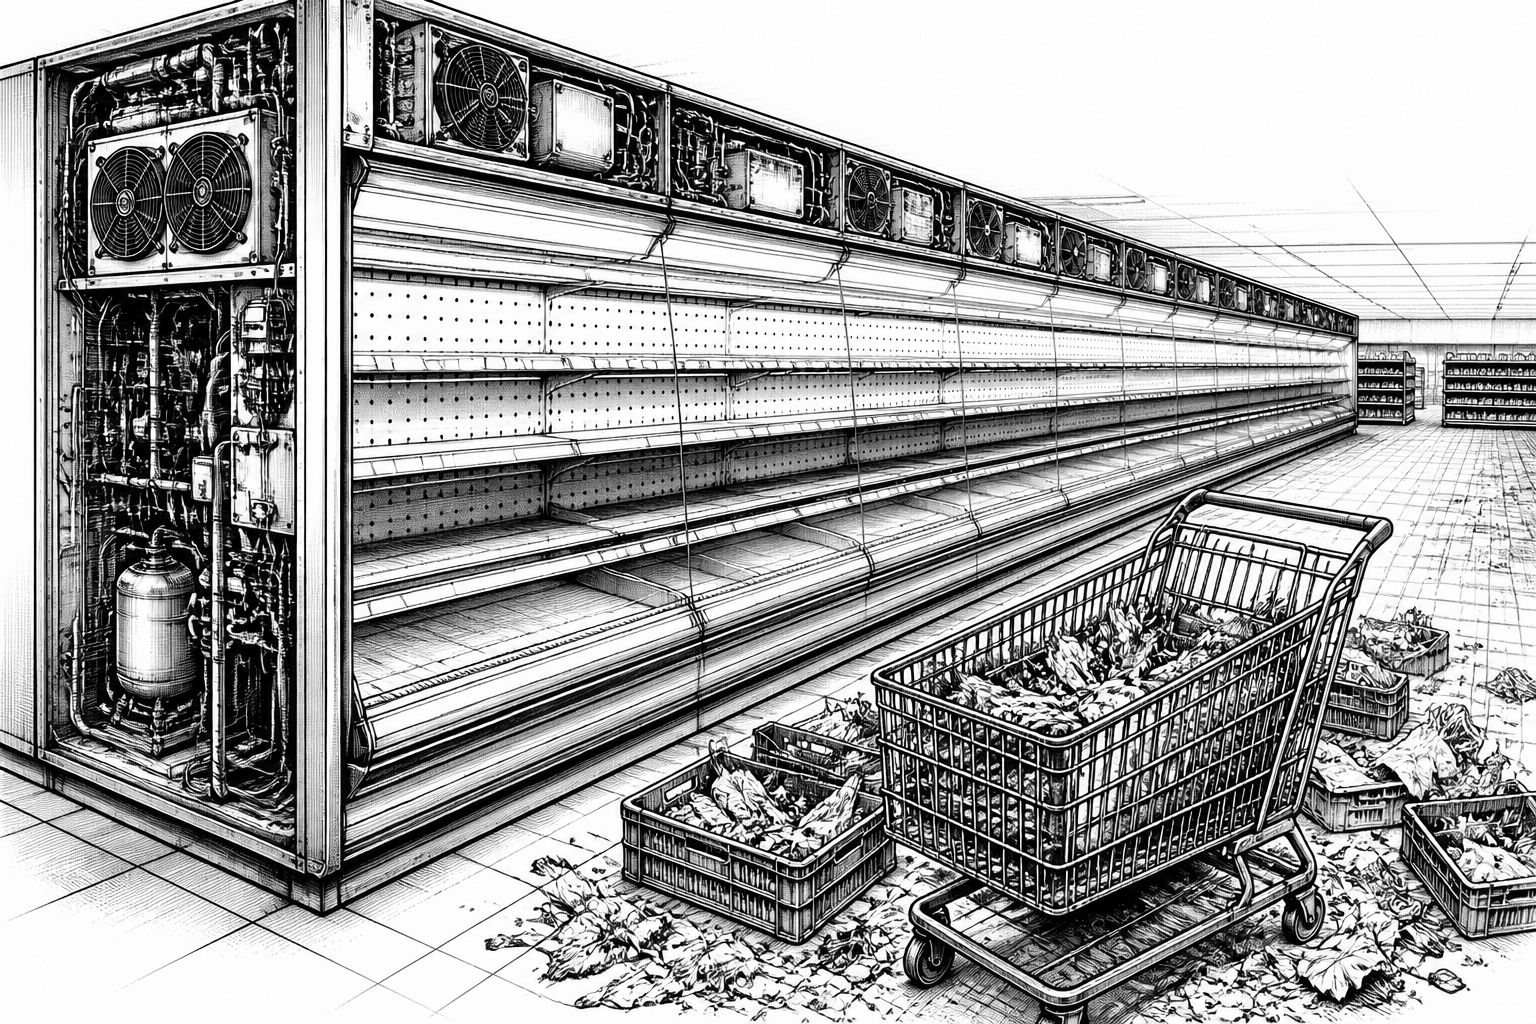
Die Meldung aus dem Einzelhandel klingt zunächst wie ein klassischer Betriebsstörfall, ist aber vor allem ein Warnsignal für die IT-Sicherheit: Wenn Cyberangriffe nicht nur Rechner betreffen, sondern direkt in den Betrieb eingreifen, kippt der Schaden schnell von Datenverlust zu physischer Wirkung. Im konkreten Fall sollen Kühlgeräte in Supermärkten durch einen Angriff außer Betrieb gesetzt worden sein. Für Kunden äußert sich das sofort: leere Kühltheken, sichtbarer Engpass bei frischen Produkten und ein Vertrauensverlust, der sich kaum durch Entschuldigungen auffangen lässt. Gleichzeitig entsteht ein paralleler Verlust, der in Bilanzen und Nachhaltigkeitskennzahlen sofort sichtbar wird: Lebensmittel müssen weggeworfen werden, weil die Temperaturführung nicht mehr gewährleistet ist.
Technisch betrachtet zeigt der Vorfall, dass Kühltechnik längst mehr ist als ein „Stand-alone“-Kühlschrank im Lager. Kühlketten hängen an Steuerungen, Sensorik und je nach Betreiber auch an zentralen Überwachungs- und Fernwartungsfunktionen. Sobald Angreifer diese Komponenten kompromittieren, können sie entweder die Kommunikation stören, die Steuerlogik beeinflussen oder schlicht den regulären Betrieb verhindern. Genau dadurch wird der Angriff besonders teuer: Ketteneffekte entstehen, weil ein Ausfall nicht auf eine einzelne Filiale begrenzt bleibt, sondern Abhängigkeiten in Transport, Lagerung und Filialbetrieb nachziehen. In der Praxis entscheidet dann oft nicht „wie gut die IT-Abteilung reagiert“, sondern wie schnell der Betrieb wieder anläuft und wie konsequent sich die betroffenen Systeme vom Restnetz isolieren lassen.
Auch der zeitliche Kontext legt nahe, dass das Risiko im Handel systemisch ist. Laut Darstellung gab es bereits vor etwa drei Wochen Cyberangriffe mit vergleichbarer Folge in französischen Supermärkten, bei denen Kühlschränke lahmgelegt worden sein sollen. Diese Wiederholung ist mehr als Zufall: Sie deutet darauf hin, dass Angriffsflächen in ähnlichen Umgebungen wiederkehren – etwa bei veralteten Fernwartungszugängen, unzureichender Segmentierung von Betriebsnetzwerken oder fehlenden Sicherheitskontrollen in der Lieferkette der eingesetzten Hardware. Für IT-Verantwortliche bedeutet das: Selbst wenn die erste Incident-Kette schnell abgearbeitet wurde, muss das Unternehmen die Ursachen auf Architektur-Ebene prüfen, nicht nur auf Ticket-Ebene. Entscheidend ist, ob Schutzmechanismen Angriffe abweisen oder ob sie im Ernstfall lediglich spät alarmieren.
Der Vorfall macht zudem sichtbar, wie schwierig die Einordnung in den ersten Stunden ist. Im Text werden mehrere Szenarien nebeneinander gestellt: Erpressung, ein „üblen Scherz“, oder auch eine Sabotage durch einen staatlichen Akteur, der Unsicherheit erzeugen will. Genau diese Unsicherheit ist typisch für Cyberereignisse und sie bestimmt das Vorgehen im Betrieb. Unternehmen müssen parallel handeln: die Integrität der Systeme sichern, Logdaten und Prozessspuren sichern sowie die betroffenen Umgebungen so begrenzen, dass sich ein Angriff nicht weiter ausbreitet. Gleichzeitig sollten sie Kommunikationswege aktivieren, denn der Schaden entsteht nicht nur durch den Ausfall der Kühlung, sondern auch durch die Verzögerung bei Entscheidungen, etwa wann Ware aus dem Risiko gezogen wird und wie Filialen wieder hochfahren dürfen.
Für die Industrie und den Wettbewerb ist der Punkt besonders heikel: Kühlketten sind ein kritischer Bestandteil von Lieferfähigkeit und Markenimage. Wenn ein Angriff publik wird, entsteht eine negative Kaskade, die über die unmittelbar betroffenen Standorte hinausreichen kann. Andere Betreiber prüfen dann intern, wie robust ihre eigenen Betriebs- und IT-Umgebungen sind, und das erhöht den Druck auf Hersteller von Sicherheitstechnologien sowie auf Systemintegratoren. Gleichzeitig rückt die Frage nach Standardisierung in den Vordergrund: Welche Schutzmaßnahmen gelten „out of the box“ für die Betriebsnetze, welche Monitoring-Signale werden tatsächlich genutzt, und wie schnell können Patches und Konfigurationen ausgerollt werden, ohne den Betrieb weiter zu gefährden? Der Handelssektor steht damit an der Schnittstelle zwischen klassischer OT-Sicherheit und moderner IT-Logik.
Unabhängig davon, welcher Akteur hinter dem Angriff stecken sollte, ist die praktische Lehre für Unternehmen klar: Schutz vor digitalen Angriffen ist kein reines IT-Thema mehr, sondern ein Betriebssicherheits- und Controllership-Thema. „Jeder“ wird in der Darstellung ausdrücklich aufgefordert, mögliche Einfallstore abzusichern. Konkret heißt das in der Regel: Zugänge für Fernwartung streng begrenzen, Netze konsequent segmentieren, Identitäten hart absichern und Sicherheitsereignisse so überwachen, dass ungewöhnliche Muster früh sichtbar werden. Daneben muss die Wiederanlaufstrategie erprobt sein, inklusive klarer Kriterien, ab wann Kühlketten wieder freigegeben werden dürfen. Denn im Unterschied zu vielen IT-Vorfällen entscheidet bei Kühlung am Ende die Zeit – und die Zeit lässt sich organisatorisch nur gewinnen, wenn Technik, Prozesse und Rollen vorher abgestimmt wurden.
Ob das Ereignis als Einzelfall endet oder eine Serie aus ähnlichen Angriffen fortsetzt, bleibt offen. Klar ist jedoch: Die Kombination aus realem wirtschaftlichem Schaden, operativer Störung und der genannten Bandbreite möglicher Hintergründe erhöht die Relevanz von Cyber-Resilienz im stationären Handel spürbar. Für Betreiber lohnt sich jetzt eine systematische Rückkopplung an das eigene Sicherheitsdesign: Welche Teile der Kühl- und Logistikprozesse hängen am gleichen Netzwerksegment? Wo existieren Abhängigkeiten zu Dienstleistern? Und wie schnell kann man zwischen „Beobachten“ und „Stoppen“ umschalten, ohne die Lieferfähigkeit vollständig zu verlieren? Wer diese Fragen beantwortet, reduziert die Wahrscheinlichkeit, dass aus einem digitalen Angriff in Zukunft erneut ein physischer Ausfall mit massiver Vernichtung von Lebensmitteln wird.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriffe treffen Supermärkte: Kühlketten-Ausfall zeigt Schutzlücken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriffe treffen Supermärkte: Kühlketten-Ausfall zeigt Schutzlücken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriffe treffen Supermärkte: Kühlketten-Ausfall zeigt Schutzlücken« bei Google Deutschland suchen, bei Bing oder Google News!