
LONDON (IT BOLTWISE) – Sicherheitsverantwortliche erleben innerhalb weniger Stunden mehrere kritische Vorfälle in der Software- und Zertifikatskette. Berichte sprechen von massiven Auswirkungen in PHP, begleitet von zusätzlichen Patches in Node.js für kritische Lücken wie Remote Code Execution und TLS-Validierungsumgehungen. Parallel wurde eine schwerwiegende Kompromittierung von LiteLLM bekannt, bei der manipulierte Pakete über Paket- und Container-Registries verteilt wurden. Zusätzlich sollen kompromittierte private Schlüssel einer indischen Zertifizierungsstelle betrügerische Zertifikate ermöglichen.
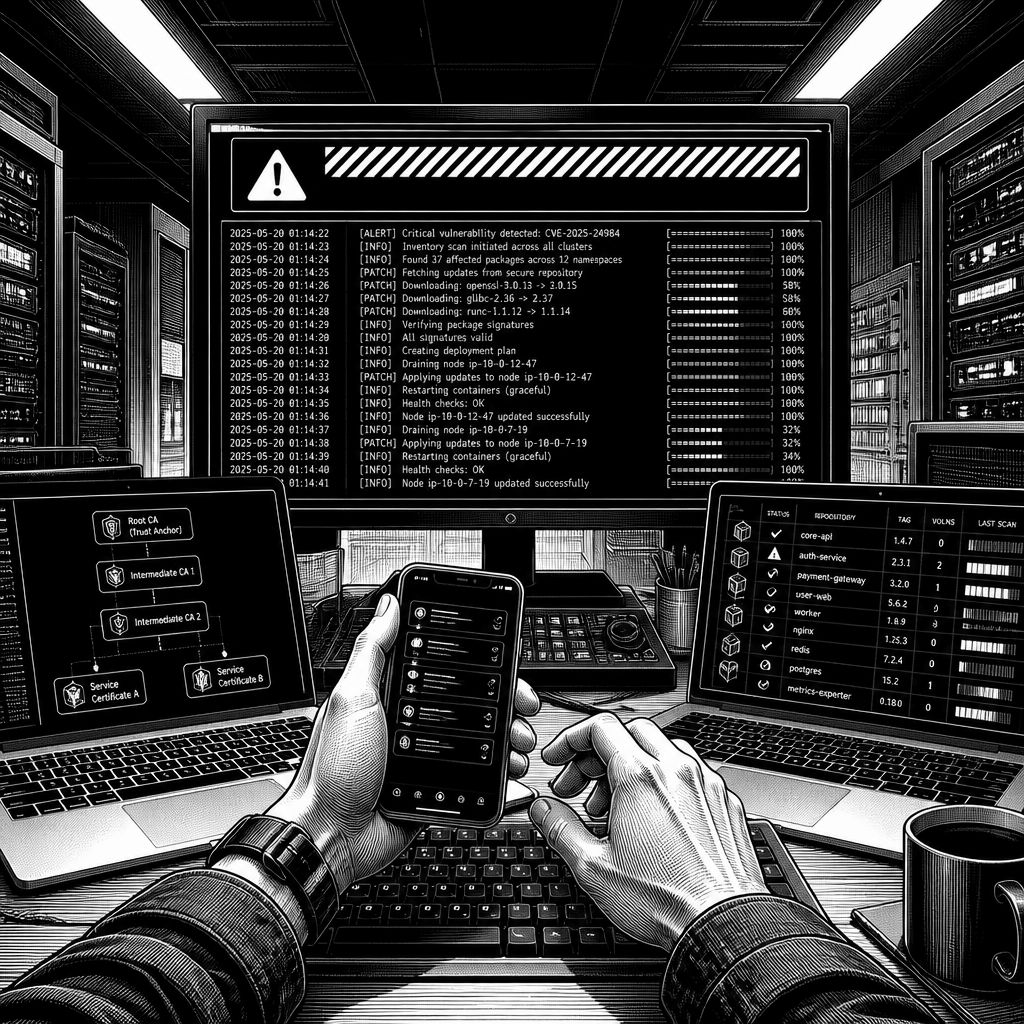
Was als „schlechter Tag“ für die IT-Sicherheit begann, wirkt inzwischen wie ein Stresstest für die gesamte Lieferkette moderner Software. Laut den vorliegenden Meldungen gingen weltweit staatliche Website-Angebote offline, nachdem KI-gestützte Analysen als Auslöser für kritische Schwachstellen in PHP identifiziert worden waren. Besonders ernst wird es dadurch, dass die US-Behörde NSA den dringenden Handlungsrahmen vorgab: PHP-Systeme sollten entweder sofort aktualisiert oder vorübergehend offline genommen werden, bis die Lücke geschlossen ist. Für Sicherheitsteams bedeutet das weniger Debatte über Risikoakzeptanz, mehr unmittelbare Betriebslogik: Inventarisieren, Patch-Fenster, Regressionstests, danach Verifikation über Scans und Monitoring.
Technisch betrachtet trifft PHP als Server-seitige Laufzeitumgebung viele Web-Stacks besonders tief. Die Meldungen lassen zwar das genaue Fehlerbild offen, ordnen die Lage aber so ein, dass sogar eine „Isolation statt Reparatur“ als Option genannt wird. In der Praxis entsteht dadurch oft ein zweistufiger Ablauf: zuerst Notmaßnahmen, etwa das Abschalten externer Endpunkte oder das Blocken relevanter Routen, dann die eigentliche Aktualisierung der PHP-Versionen sowie das Durchtesten der Anwendungsschichten. Diese Reihenfolge ist entscheidend, weil bereits kleine Unterschiede in Abhängigkeiten, Framework-Versionen oder PHP-Erweiterungen die Patch-Auswirkung verändern können. Wer zudem eigene Composer-Dependencies nutzt, muss zusätzlich prüfen, ob Transitive Updates bereits enthalten sind oder separat nachgezogen werden müssen.
Während Teams noch an den PHP-Updates drehen, kam mit Node.js die nächste Baustelle dazu: In einer aktuellen Veröffentlichung wurden vier Schwachstellen mit hoher Priorität behoben. Eine davon ermöglicht laut den Informationen Remote Code Execution, zwei weitere könnten eine TLS-Validierungsumgehung erlauben. Gerade TLS-Bypass-Szenarien sind für Organisationen besonders riskant, weil sie die Schutzwirkung von Zertifikatsprüfungen unterminieren: Wenn ein Angreifer die Identitätsprüfung eines Servers aushebeln kann, lassen sich Verschlüsselungskanäle zwar technisch weiterhin nutzen, aber der Vertrauensanker wird beschädigt. Für den Betrieb heißt das, nicht nur Node.js selbst zu aktualisieren, sondern auch zu prüfen, welche Komponenten auf Node.js aufbauen, wie man-in-the-middle-Risiken abgewehrt werden und ob entsprechende Clients, Proxies oder internen Gateways bereits auf dem neuesten Stand sind.
Die Lage bekommt dann eine zusätzliche Dimension durch Supply-Chain-Risiken. Laut Angaben eines Entwicklers wurde LiteLLM, ein verbreiteter Open-Source-Proxy zur Weiterleitung von Requests an verschiedene KI-Anbieter, durch einen Angreifer kompromittiert. Die bösartigen Artefakte sollen als manipulierte Releases und Images über zentrale Registries wie PyPI, Docker Hub und GHCR veröffentlicht worden sein. Beschrieben wird zudem, dass die Malwarebausteine unter anderem als Information Stealer funktionieren könnten, die auf Cloud-Credentials, Passwörter sowie KI-Service-Zugangsdaten zielen, ergänzt durch ein Remote-Access-Trojaner-Modul für Befehlsausführung auf kompromittierten Systemen. Hier wird besonders sichtbar, wie stark moderne KI-Workflows von Tooling-Ökosystemen abhängen: Sobald ein Teil der Toolchain kompromittiert ist, reicht das „Update“ allein möglicherweise nicht aus, sondern es muss auch eine Bereinigung inkl. Credential-Rotation und forensischer Überprüfung erfolgen.
Die erforderliche Reaktion wird durch die nächste Meldung noch anspruchsvoller: Eine indische Zertifizierungsstelle, eMudhra, soll zufolge der Berichte private Schlüssel verloren bzw. kompromittiert gehabt haben. Damit steigt das Risiko, dass Angreifer gefälschte Zertifikate ausstellen und legitime Websites imitieren können. Solche Fälle werden in der Regel nicht nur technisch, sondern auch prozessual abgearbeitet: Organisationen sollten ihre Zertifikatsketten prüfen, Abgleich mit Zertifikats-Transparenzquellen vornehmen (soweit genutzt), betroffene Vertrauensstellungen aktualisieren und vor allem „Endpunkte“ identifizieren, die auf kompromittierte Trust-Anker reagieren. Dass Sicherheitsprofis das Ereignis als „größeres“ Cleanup als Heartbleed einordnen, unterstreicht vor allem die Breite: Es geht nicht um eine einzelne Bibliothek, sondern um das fundamentale Vertrauensmodell des Internets.
Dass diese Vorfälle nicht isoliert stehen, zeigt der Blick auf die jüngere Historie: Auch zuvor gab es Lücken in anderen weit verbreiteten Komponenten, etwa bei einem Cloud-nahen Datenbankdienst (TiDB Cloud), bei mehreren gepatchten Plex-Media-Server-Problemen („Plex2Shell“) sowie Warnungen zu einem ausgenutzten Zero-Day in einem Remote-Support-Produkt, der bereits seit August gehandelt worden sein soll. Unabhängig von der konkreten Ursache haben diese Wellen einen gemeinsamen Nenner: Patchen reicht vielen Teams nicht mehr als einzelne Aktion, sondern muss als fortlaufender Zyklus in Architektur, CI/CD und Betriebsprozessen verankert sein. KI kann diese Dynamik sogar verschärfen, weil Angreifer Schwachstellen schneller ausnutzen und neue Varianten erzeugen können, während Verteidiger gleichzeitig mit steigender Zahl an Meldeereignissen Schritt halten müssen.
Für Unternehmen ergibt sich daraus eine pragmatische Priorisierung. Erstens sollte das Asset-Inventory so granular wie möglich sein, damit PHP- und Node.js-Updates nicht zu „Versionen im Blindflug“ werden, sondern konkret auf Laufzeit- und Abhängigkeitsstände mappen. Zweitens brauchen Security-Teams eine verbindliche Supply-Chain-Policy: Wer darf welche Pakete/Images publishen, wie werden Releases verifiziert, und wie schnell kann man kompromittierte Artefakte aus Registries entfernen oder Rollbacks ausrollen. Drittens müssen Credential- und Zugriffsdaten als Sicherheitskontur behandelt werden: Bei LiteLLM-ähnlichen Fällen ist eine Rotation zentraler Tokens und Passwörter häufig die notwendige Ergänzung zum reinen Installationsupdate. Wer diese Punkte jetzt strukturiert, reduziert die Wahrscheinlichkeit, dass der nächste Patch-Tag in einen langen Ermittlungs- und Wiederherstellungsmodus kippt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cybersecurity-Notfall: PHP, Node.js, LiteLLM und eMudhra lösen Kettenreaktion aus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cybersecurity-Notfall: PHP, Node.js, LiteLLM und eMudhra lösen Kettenreaktion aus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cybersecurity-Notfall: PHP, Node.js, LiteLLM und eMudhra lösen Kettenreaktion aus« bei Google Deutschland suchen, bei Bing oder Google News!