


ITALIEN / LONDON (IT BOLTWISE) – Ein Top-Manager der Fideuram-Bank ist auf eine gefälschte WhatsApp-Sprachnachricht hereingefallen und hat eine Überweisung über 95 Millionen Euro autorisiert. Die Ermittlungen und Rückführungen zeigen, dass nur ein Teil der Summe zurückgeholt werden konnte. Für das Institut bleibt ein endgültiger Schaden von rund 36 Millionen Euro. Der Vorfall macht deutlich, wie KI-gestützte Sprachfälschungen klassische Sicherheits- und Freigabeprozesse im Banking unter Druck setzen.
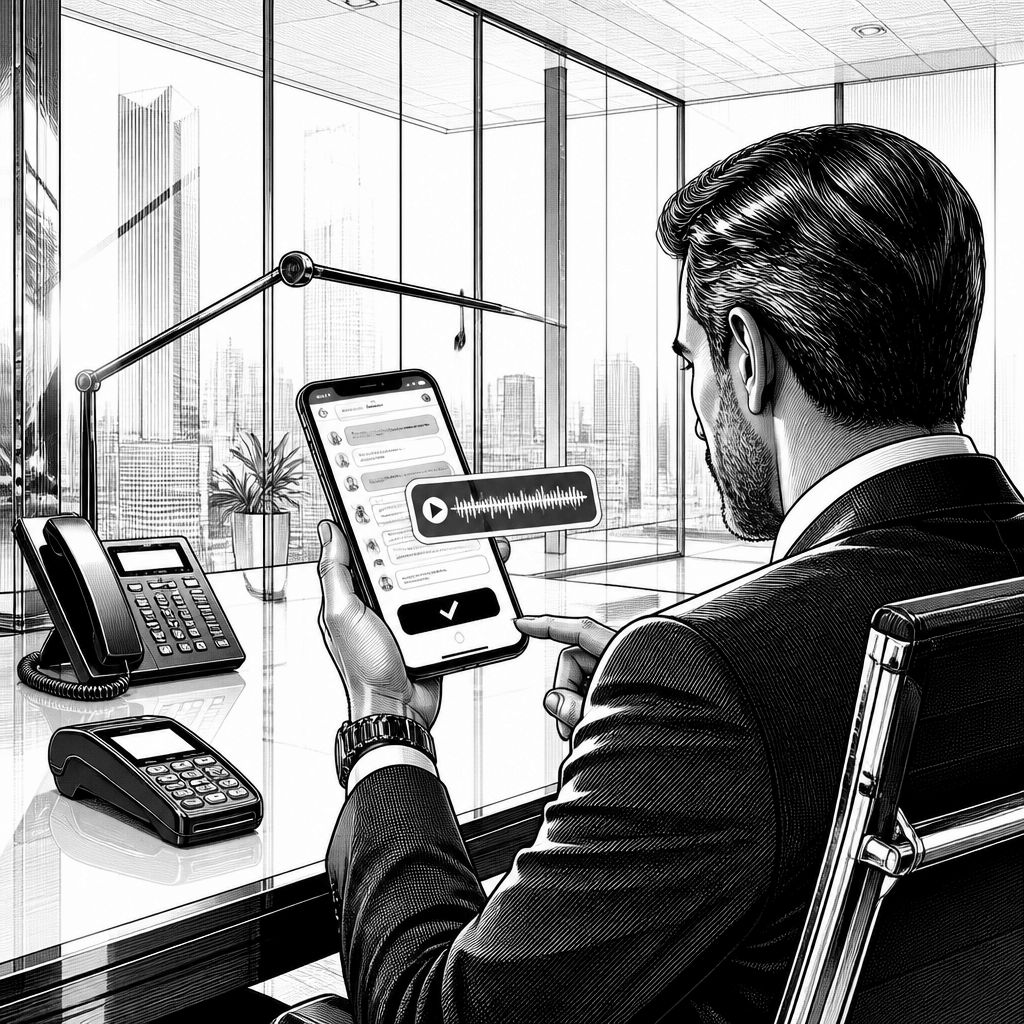
Im Banking gilt eine einfache Faustregel: Je höher der Betrag, desto stärker die Kontrolle. Genau diese Logik wird im aktuellen Fall bei der italienischen Fideuram-Bank, einer Tochter der Intesa-Sanpaolo-Gruppe, offenbar ausgetrickst. Ein Verwaltungsratschef erhielt eine vermeintlich authentische WhatsApp-Nachricht, die eine dringende Weisung enthielt. Die Kommunikation wirkte so echt, dass er keine inhaltlichen oder formalen Warnsignale erkannte und die Überweisung anstieß. Damit steht nicht nur der Betrug im Fokus, sondern auch die Frage, wie eine KI-gestützte Täuschung mehrere Ebenen von Vertrauen und Prüfung gleichzeitig aushebeln kann.
Die Größenordnung ist dabei der harte Prüfstein. Insgesamt wurden 95 Millionen Euro unbefugt transferiert. Davon konnten Behörden und Bankmitarbeiter einen Teil rückführen, sodass ein Betrag von etwa 59 Millionen Euro zunächst verloren blieb. In der Folge beziffert der Fall den endgültigen Schaden für das Institut auf rund 36 Millionen Euro, der letztlich in den Büchern verbleibt. Für eine Bank dieser Größenordnung ist das zwar keine existenzielle Bedrohung, aber es zeigt, dass KI-Betrug im Finanzsektor nicht nur im Demonstrationsmaßstab, sondern als operativ nutzbare Angriffstechnik funktioniert. Der reputationsbezogene Effekt ist dabei häufig größer als der unmittelbare Buchverlust, weil Kunden, Partner und Aufsicht die Wirksamkeit interner Schutzmechanismen neu bewerten.
Technisch betrachtet verschiebt der Vorfall den Angriffsschwerpunkt von „klassischem“ Social Engineering hin zu mediengestützter Authentizität. Deep-Fake-Technologie kann Sprachnachrichten so erzeugen, dass Tonlage, Sprechtempo und individuelle Merkmale wie aus dem tatsächlichen Sprachgebrauch wirken. Text-zu-Sprache-Systeme haben in den letzten Jahren deutlich an Qualität gewonnen, sodass die Grenzen zwischen natürlicher Kommunikation und synthetischer Imitation im Alltag enger werden. Entscheidend ist außerdem die Kontextpassung: Der Angreiferkreis musste offenbar nicht nur eine Stimme nachbauen, sondern genug über interne Abläufe und Hierarchien wissen, um die Forderung glaubwürdig in den richtigen Rahmen zu setzen. So entsteht ein Angriff, der nicht nur „überzeugt“, sondern in den Prozessablauf passt.
Besonders kritisch wirkt in diesem Szenario der verwendete Kommunikationskanal: WhatsApp. Für einen regulierten Finanzbetrieb ist das keine typische Sicherheitszone für hochriskante Freigaben, sondern im Kern ein Messenger, der im Tagesgeschäft häufig aus Bequemlichkeit genutzt wird. Wenn ein Manager dennoch solche Apps für geschäftliche Kommunikation verwendet, senkt das die Hürde für Betrüger, weil die Interaktion schnell, persönlich und reaktionsorientiert abläuft. Gleichzeitig verringert sich der „Widerstand“ des Systems: Während Anrufe in der Zentrale oder E-Mail-Austausch häufig mehr Aufmerksamkeit und nachvollziehbare Spuren erzeugen, kann eine Nachricht in einem bekannten Chat-Kontext in Minuten „durchrutschen“. Die Folge ist eine neue Angriffslogik: Nicht das fehlende technische Sicherheitsfeature allein entscheidet, sondern die Kombination aus KI-generierter Kommunikation und einem Prozess, der Freigaben zu stark am subjektiven Eindruck der Echtheit ausrichtet.
Für die Finanzbranche bedeutet das: Sicherheitsmodelle müssen nicht nur die Techniken der Angreifer verstehen, sondern auch die Psychologie der Freigabeentscheidung abbilden. Die klassischen Sicherungsmechanismen wie zweite Unterschrift oder Bestätigungsanrufe funktionieren nur dann zuverlässig, wenn sie auch wirklich greifen, sobald eine KI-Authentizität vorliegt. Im Kern braucht es Authentifizierungsmethoden, die unabhängig von der Kommunikationsform sind. Multifaktor-Authentifizierung ist dafür ein Startpunkt, reicht aber allein nicht, wenn die eigentliche „Bestätigung“ nur über denselben manipulierbaren Kanal erfolgt. Ergänzend werden damit zum Beispiel kryptografische Verfahren und prozessuale Brücken interessant, die auf einem starken, maschinell prüfbaren Signal basieren und menschliche Plausibilisierung ergänzen statt ersetzen. Der Fall zeigt außerdem, dass Kultur und Betriebsmethoden zum Sicherheitsfaktor werden: Wenn „schnell und bekannt“ wichtiger ist als „verifiziert nach Standard“, entsteht genau dort die Lücke, die KI-Angriffe ausnutzen.
Auch regulatorisch bleibt der Druck hoch, weil Vorfälle dieser Art schwer einzuordnen sind: Es geht nicht um eine einzelne Software-Schwachstelle, sondern um die Resilienz von Geschäftsprozessen gegenüber synthetisch erzeugten Medien. Regulierungs- und Aufsichtsstellen werden derartigen Ereignissen typischerweise mit Blick auf Risikomanagement, Kontrollwirksamkeit und interne Governance nachgehen. Daraus könnten zusätzliche Anforderungen entstehen, etwa in Richtung Kanalrestriktionen für hohe Summen, strengere Anforderungen an Freigabe-Workflows oder detailliertere Vorgaben zur Überprüfung von Kommunikationsanfragen. Für Institute heißt das praktisch: Risikoanalysen müssen Deepfakes nicht als theoretische Randbedrohung behandeln, sondern als realistischen Angriffspfad für Zahlungsfreigaben und Notfallprozesse.
Für einzelne Führungskräfte und Teams ist die wichtigste Konsequenz weniger Technikromantik, sondern eine klare Sicherheitsroutine. Skepsis ist nicht gleich Misstrauen, sondern eine disziplinierte Bestätigungskette, die KI-gestützte Täuschungen aus dem Entscheidungspfad herausnimmt. Dazu gehört, dass Manager für kritische Zahlungen nicht nur auf „Stimme und Ton“ reagieren, sondern auf standardisierte Verifikationswege, die im Ernstfall auch bei Zeitdruck funktionieren. Zugleich sollten Banken ihre Kommunikationsgewohnheiten überprüfen: Was im Alltag effizient ist, kann bei hohen Risiken zum Angriffsvektor werden. Genau an dieser Schnittstelle entscheidet sich, ob KI im Banking als Produktivitätsfaktor genutzt wird – oder ob Angreifer mit denselben Werkzeugen Vertrauen systematisch in Kosten umwandeln.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Deepfakes per WhatsApp: KI-Fall kostet Fideuram rund 36 Millionen Euro" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Deepfakes per WhatsApp: KI-Fall kostet Fideuram rund 36 Millionen Euro" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Deepfakes per WhatsApp: KI-Fall kostet Fideuram rund 36 Millionen Euro« bei Google Deutschland suchen, bei Bing oder Google News!