
BERLIN / LONDON (IT BOLTWISE) – Ein Sicherheitsforscher zeigt, wie sich Microsoft Edge durch eine Kette von Logikfehlern aus der Browser-Sandbox lösen kann, ohne Speicherkorruption. Das Ergebnis reicht von universeller UXSS bis hin zu Codeausführung außerhalb des Browsers. Die Demonstration stammt aus einem Pwn2Own-Wettbewerb und Microsoft hat die betroffenen Edge-Bugs bereits am Tag danach behoben. Für Anwender zählt vor allem: Edge aktualisieren, weil der Fix bereits verbreitet ist.
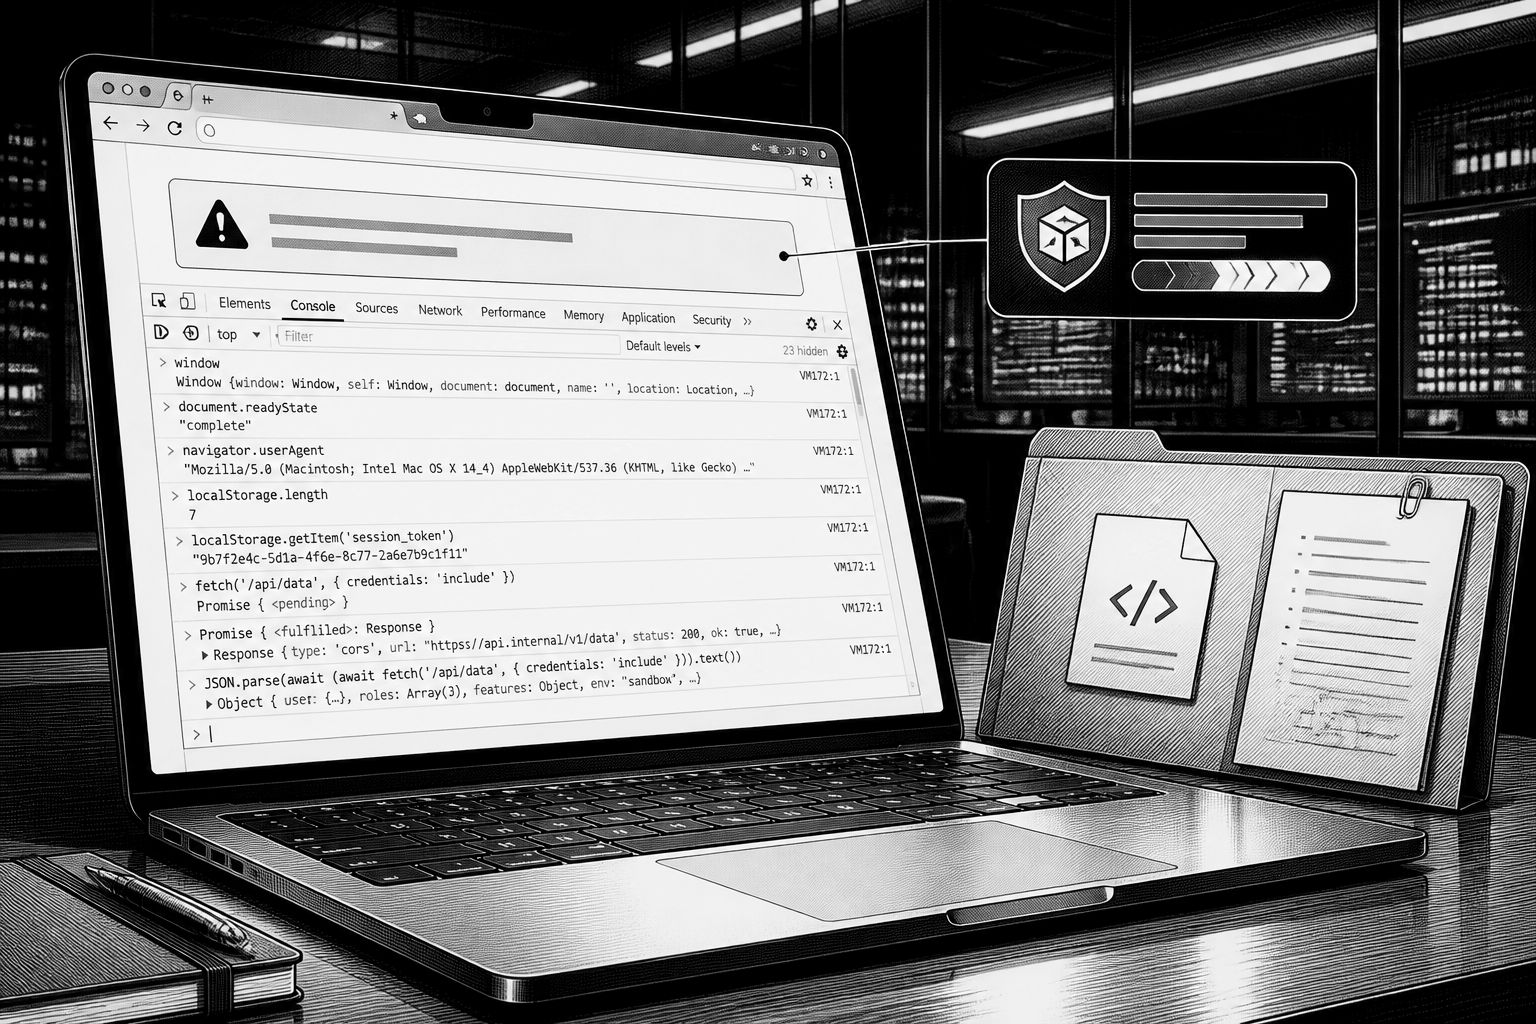
Beim Thema Browser-Sandbox denken viele zuerst an Speicherkorruption: Buffer-Overflows, Use-after-Free oder andere Speicherfehler, die sich typischerweise für Exploit-Ketten missbrauchen lassen. Genau dieses Muster passt im aktuellen Fall erstaunlich schlecht: Orange Tsai von DEVCORE beschreibt eine Angriffskette, die laut Darstellung ohne Speicherverletzungen auskommt und trotzdem einen Sandbox-Bypass auslöst. Der Kern ist nicht „eine einzelne Lücke“, sondern eine Verkettung von Logikfehlern, die Edge und Windows an alltäglichen Funktionsstellen in eine falsche Reihenfolge bringen. Dadurch kann ein bösartiger Seitenkontext Code ausführen, obwohl die klassische Annahme „Webcode bleibt im Browser“ eigentlich greifen sollte.
Technisch wird der Ausgangspunkt als universeller UXSS-Primitive beschrieben: Der Angreifer soll in JavaScript auf praktisch jeder Website „landen“ können, inklusive solcher, die ein normaler Webfehler typischerweise nicht erreicht. Der Grund: Der Angriff startet innerhalb des Prozesskontexts von Edge und nutzt so eine Art Brücke zwischen dem ursprünglichen Seitenkontext und dem Navigationsfluss des Browsers. Tsai grenzt damit die Wirkung von einer Einzelfehler-Exploitation ab und formuliert den Punkt als neue Angriffsoberfläche, nicht als einmaliges Bug-Bingo. Wichtig ist außerdem die Randbedingung, dass das Ganze als Wettbewerbsexploit konstruiert wurde: Tsai zeigte es auf der Bühne bei Pwn2Own, und es gebe keine Anzeichen, dass es in der realen Welt missbraucht wird; in öffentlich dokumentierten CVE-Listen wird die Ausnutzung als „none“ geführt.
Die Kette beginnt mit einem Edge-Feature für Business- oder Firmenanmeldungen: der „conditional access navigation throttle“. Wird dieses Feature korrekt bzw. gezielt ausgelöst, startet Edge laut Beschreibung eine neue Navigation, die nicht mehr sauber an die Seite gebunden ist, die die Navigation ursprünglich anstoßen wollte. Diese Kontext-„Entkopplung“ ist der erste entscheidende Fehler und führt im weiteren Verlauf zu der universellen UXSS-Wirkung. Ab dem Punkt muss der Angreifer mehrere zusätzliche Hürden überwinden, damit sich der Angriff ohne Nutzerinteraktion („ohne click“) durchziehen lässt und nicht schon an klassischen Sicherheitsmaßnahmen scheitert.
Für den Klick-freien Ablauf nennt Tsai vier weitere Schwachpunkte, die zusammenarbeiten: Erstens kann Edge eine Anfrage als vertrauenswürdig prüfen, wenn sie aus einer „trusted Microsoft site“ kommt. Diese Prüfung wird jedoch umgangen, indem der Request aus einem zweiten Fenster heraus geöffnet wird. Zweitens sollte ein Popup-Blocker eigentlich genau diesen Schritt verhindern, doch Edge verwendet dem Bericht zufolge eine hardcodierte Whitelist erlaubter Adressen, und eine davon reicht aus, um den Popup-Zustand zu öffnen. Zusätzlich ist die Authentisierung zentral: Der Angriff verlangt, dass das Opfer bereits eingeloggt ist. Edge kann den Zustand durch Auto-Sign-in bei Microsoft-Seiten selbst herstellen, wodurch der Angreifer diesen Bedarf praktisch kontrollieren kann. Zuletzt spielt eine falsch konfigurierte Cross-Origin-Einstellung eine Rolle: Beim Lesen einer E-Mail-Adresse von assets.msn.com wird die Information so zurückgegeben, dass sie für jede Website erreichbar wird.
Damit ist jedoch noch keine vollständige Systemübernahme erreicht, denn „JavaScript überall“ ist vor allem ein mächtiger Hebel im Browserkontext. Um aus der Sandbox auszubrechen, nutzt Tsai das Lesenmodus-Konzept „Immersive Reader“. Der entscheidende Mechanismus ist, dass Immersive Reader unter einer eigenen read: //-Adresswelt läuft, die Microsoft offenbar nicht in dieselbe Skript-Sperrliste einbezogen hat. In diesem Schritt der Kette kann der Angreifer dann eine interne Edge-Funktion missbrauchen, die eigentlich für das Zipp-Einpacken diagnostischer Logs gedacht ist. Statt nur Logs zu handhaben, wird daraus ein Schreibvorgang mit selbst gewähltem Dateinamen und -inhalt. Über den nächsten Abschnitt wird diese Dateiaktivität dann in echte Codeausführung überführt.
Die Logik dahinter ist zweistufig: Zuerst überschreibt die Kette eine Konfigurationsdatei, die steuert, welche Websites welche Protocol Handler starten dürfen. Danach startet Tsai Edge neu, sodass die geänderte Konfiguration wirksam wird, und löst anschließend über einen telnet: //-Link das weitere Verhalten aus. Weil Windows standardmäßig nicht unbedingt ein Telnet-Programm mitliefert, sucht das System dem Bericht zufolge nach einem passenden Binary im Systempfad und führt dabei eine von Angreifern platzierte Kopie aus. Entscheidend ist dabei nicht „Windows ist unsicher“, sondern der Zusammenspielseffekt: Die kompromittierende Datei wird in einer Situation abgelegt, in der ein „low-privileged“ Nutzerpfad ausreicht, um die spätere Ausführung zu ermöglichen. Microsoft hat die betroffenen Edge-spezifischen Fixes bereits zeitnah geliefert – laut Darstellung am 15. Mai, also am Tag nach dem Wettbewerb, in Edge Stable 148.0.3967.70. Dort werden drei Edge-Fixes unter CVE-2026-45492, CVE-2026-45494 und CVE-2026-45495 geführt; die Ersteinordnung nennt unter anderem einen Security-Feature-Bypass und einen Spoofing-Bug, wobei die Bewertung ausdrücklich nicht die gesamte Kettenwirkung abbilden soll.
Für Unternehmen und IT-Betrieb ist die wichtigste Lehre weniger „wie beeindruckend 100 Zeilen Code sind“, sondern wie schnell ein Fix im richtigen Release landet. Die Darstellung betont, dass die Kette im Kern aus Logikfehlern besteht, die sich besonders dann summieren, wenn UI-/Navigationslogik, Berechtigungsprüfungen und Cross-Origin-Konfigurationen aneinanderstoßen. Da der Patch bereits im Mai ausgeliefert und über automatische Updates verteilt wurde, ist für die meisten Nutzer keine zusätzliche Einzelmaßnahme nötig – vorausgesetzt, Edge ist aktuell und die Update-Kette im Unternehmenssetup ist nicht bewusst blockiert. Gleichzeitig wirkt die Wettbewerbsnähe wie ein Stresstest für die Sicherheitspipeline: Selbst wenn es keine bekannten Live-Angriffe gibt, zeigt der Fall, dass „kein Memory Bug“ die Angriffsfläche nicht automatisch verkleinert. Tsai rahmt seine Arbeit zudem als Argument, dass menschliche Recherche weiterhin zählt, weil das Schwierigste beim Entdecken der Fehler liege und das Verketten der Bausteine danach deutlich leichter werde.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Edge-Logikfehler ermöglichen Sandbox-Bypass und UXSS bis zur Codeausführung" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Edge-Logikfehler ermöglichen Sandbox-Bypass und UXSS bis zur Codeausführung" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Edge-Logikfehler ermöglichen Sandbox-Bypass und UXSS bis zur Codeausführung« bei Google Deutschland suchen, bei Bing oder Google News!