


LONDON (IT BOLTWISE) – Das FBI hat einen Accenture-Auftragnehmer nach einer als Patch-Panne beschriebenen Sicherheitslücke entfernt. Nach den bisherigen Angaben entstand der Vorfall, weil ein Auftragnehmer eine Sicherheitsaktualisierung für eine von einem Drittanbieter betriebene Plattform nicht umgesetzt hatte. Betroffen war ein Portal, das Angreifer offenbar als Einstieg für den ShinyHunters-Breach nutzten, bei dem persönliche Daten von tausenden Beschäftigten abgeflossen sein sollen. Wie genau der Weg über technische Umgehungen der Zugriffskontrolle funktionierte, wird zudem mit Bezug auf eine Security-Einschätzung von Mandiant eingeordnet.
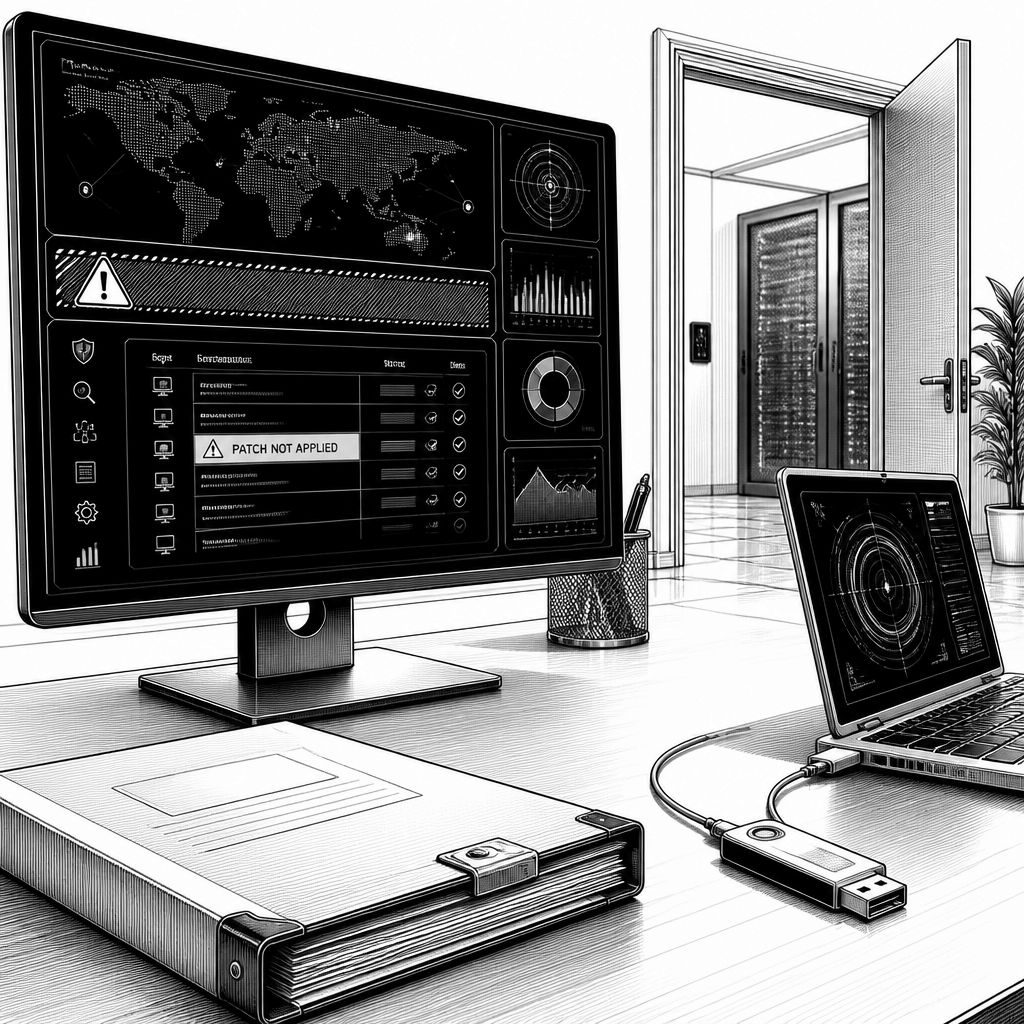
Das FBI leitet aus dem ShinyHunters-Vorfall eine sehr konkrete Lehre ab: Die Ursache wird nicht allein in der Angriffslogik der Täter gesucht, sondern in einer fehlenden Sicherheitsmaßnahme im Betrieb. Laut den verfügbaren Informationen hat die Behörde einen Auftragnehmer von Accenture entfernt, nachdem eine Prüfung zu dem Ergebnis geführt habe, dass der Vorfall aus einer Sicherheitslücke einer von einem Drittanbieter verwalteten Plattform entstanden sei. Der entscheidende Punkt: Ein Contractor habe eine Sicherheitsaktualisierung, die ausdrücklich zur Absicherung der betroffenen Plattform herausgegeben worden war, nicht implementiert.
Technisch betrachtet ist das ein klassisches Muster, das in vielen Incident-Postmortems auftaucht: Die Schwachstelle ist nicht nur „im Code“, sondern auch im Patch- und Konfigurationspfad. Wenn ein ausgerollter Fix nicht rechtzeitig umgesetzt wird, kann ein späterer Angriffsversuch genau dann einschlagen, wenn die betroffene Komponente bereits auf dem anfälligen Stand läuft. Dass das FBI den Patch-Fehlschlag als Auslöser benennt, verschiebt die Diskussion damit vom reinen Perimeter hin zu Betriebsprozessen wie Change-Management, Patch-Compliance und der Verantwortungsverteilung zwischen Auftraggeber und Service-Provider.
In dem Zusammenhang wird auch der Blick auf die konkret betroffene Plattform gerichtet. Wie aus den Berichten hervorgeht, wurde der Name des Drittanbieters zwar zunächst nicht offiziell genannt; gleichzeitig wurde von anderer Seite Oracle PeopleSoft als relevante Komponente im Umfeld der FBI-Systeme in den Kontext gesetzt. Parallel dazu gibt es Hinweise, dass ShinyHunters über eine Umgehung einer Schutzregel im Zusammenspiel mit einem Web Application Firewall-Setup vorgegangen sein könnte. Laut einer Einschätzung aus dem Threat-Intelligence-Umfeld von Mandiant nutzt die Gruppe offenbar einen Bypass für CVE-2026-35273 und setzt dabei auf einen URL-Encoding-Trick, um eine WAF-Regel zu umgehen, die für den Block eines bestimmten Endpunkts zuständig sein soll.
Besonders relevant ist, dass das FBI die Handlungsschritte über die reine Entfernung einer Person hinaus beschreibt: Die Behörde betont, sie habe zusätzliche Maßnahmen ergriffen, um das Risiko weiter zu mindern und die Beschäftigten zu schützen. Brett Leatherman, Assistant Director der Cyber-Division des FBI, wird dabei wörtlich mit einem Statement zitiert, das die Sicherheitslücke auf eine ausstehende Patch-Implementierung nach einem Plattform-Vorschlag zurückführt und die Entfernung des Contractors als Teil der Risikoreduktion einordnet. „To date, our review has determined that the incident occurred as the result of a security failure of a platform managed by a third-party organization – after a contractor failed to implement a security patch explicitly issued to secure the platform, “ sagte Brett Leatherman. „As such, the FBI has removed the contractor and taken all necessary steps to both mitigate any further risk and protect our workforce.“
Für die KI- und Cloud-affine IT-Praxis in Unternehmen liegt der strategische Kern weniger in der exakten CVE als in der Wiederholbarkeit des Ablaufs: Angriffe dieser Art treffen häufig nicht „die große Innovation“, sondern die Standardstrecken im Unternehmen – Ticketing, Freigaben, Rollout-Fenster, Abhängigkeiten zwischen Systemen und das Zusammenspiel mit Dienstleistern. Wenn Drittanbieter-Plattformen wie PeopleSoft in Geschäftsprozesse eingehängt sind, verlagert sich die Wirksamkeit von Sicherheitsmaßnahmen teilweise in die Vertrags- und Betriebslogik: Wer prüft, ob ein Patch tatsächlich auf dem produktiven System gelaufen ist? Wie wird die Wirksamkeit nachgewiesen? Und wie schnell kann ein Verstoß gegen definierte Sicherheits-SLAs zu Konsequenzen führen?
Auch auf Marktebene wirkt der Fall wie ein Stresstest für Managed-Services-Verantwortung. Accenture wird in den verfügbaren Informationen mit einer Stellungnahme zitiert, in der das Unternehmen betont, die Mission des FBI zu unterstützen und dies fortsetzen zu wollen. Gleichzeitig bleibt der Vorfall in seiner juristischen Dimension vorläufig: Dem Auftragnehmer wird keine rechtskräftige Schuld zugesprochen, sondern es geht um ein bestätigtes Betriebsproblem, das der Behörde zufolge zum Sicherheitsausfall führte. In der Einschätzung zur Angriffsseite wird ShinyHunters zudem als aktiv operierende Gruppe beschrieben, deren Mitglieder bereits festgenommen worden seien; das FBI arbeite weiter an der Beschaffung weiterer Hinweise und warne vor möglichen weiteren Festnahmen.
Für Organisationen heißt das vor allem: Patch-Verfügbarkeit ist nur die erste Stufe, Patch-Umsetzung und Patch-Nachweis sind die eigentliche Kontrolle. Konkret würden Security-Teams in ähnlichen Umgebungen stärker auf produktionsnahe Inventarisierung, automatisierte Konfigurations-Checks und risikobasierte Rollout-Fenster achten müssen, die auch in Drittanbieter-Setups funktionieren. Der ShinyHunters-Fall zeigt außerdem, dass WAF-Schutzregeln nicht „magisch“ sind: URL-Encoding-Varianten und andere Request-Manipulationen können Regeln aushebeln, wenn Logik und Normalisierung nicht robust genug sind. Wer also nur WAF-Policies verwaltet, aber die Endpunkt-Abdeckung, Normalisierung und Patch-Disziplin nicht zusammen denkt, bleibt verwundbar.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FBI entfernt Accenture-Auftragnehmer nach Patch-Panne bei ShinyHunters-Angriff" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FBI entfernt Accenture-Auftragnehmer nach Patch-Panne bei ShinyHunters-Angriff" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FBI entfernt Accenture-Auftragnehmer nach Patch-Panne bei ShinyHunters-Angriff« bei Google Deutschland suchen, bei Bing oder Google News!