
LONDON (IT BOLTWISE) – Das FBI schreibt den milliardenschweren Angriff auf Binance nordkoreanischen Hackern der Gruppe TraderTraitor zu. Laut den Angaben sollen Unternehmen Ein- und Auszahlungen von bestimmten Adressen blockieren, um das Waschen der gestohlenen Mittel zu erschweren. TRM Labs hatte den Angriff zuvor ebenfalls dieser Gruppe zugeschrieben, während Binance Ein- und Auszahlungen temporär stoppte und mittlerweile große Teile der Summe intern abgedeckt sehen will. Jetzt steht im Fokus, wie schnell sich die restlichen Gelder überketten und ob die Rückabwicklung ab Sonntag wieder stabil läuft.
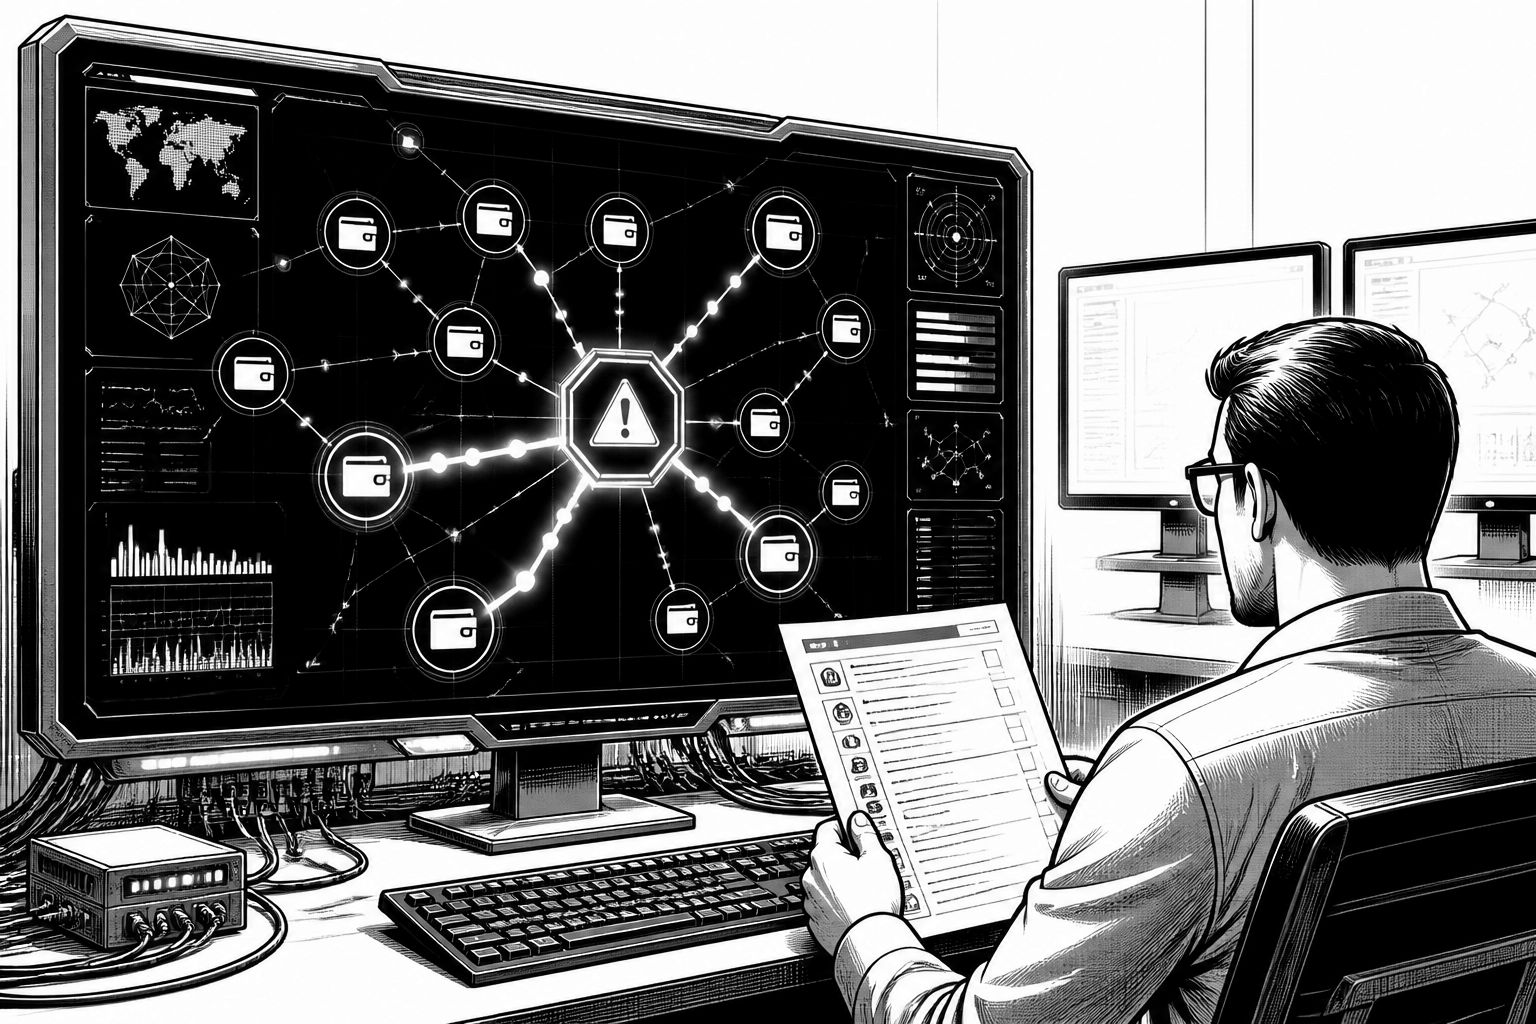
Die Ermittlungs- und Schadenslage rund um den milliardenschweren Hackerangriff auf die größte Digitalwährungsbörse Binance nimmt eine konkrete Kontur an: Das FBI ordnet die Attacke nordkoreanischen Hackern zu, die es mit der Gruppe TraderTraitor verbindet. In der Praxis bedeutet diese Zuschreibung vor allem eines: Es geht nicht nur um den unmittelbaren Verlust, sondern auch um die Frage, wie sich die Spuren der erbeuteten Coins über Wallet-Ketten hinweg verwischen lassen. Das FBI fordert deshalb Unternehmen dazu auf, Ein- und Auszahlungen von bestimmten Adressen zu blockieren – ein Schritt, der das spätere „Umlagern“ in Richtung Austausch- und Mischmechanismen ausbremsen soll.
Für das Ausmaß liefert der Text eine klare Größenordnung: Es geht um mehr als sechs Milliarden Dollar, konkret um gut 5,37 Mrd. Euro. Das FBI nennt damit eine Größenordnung, die in der Markt- und Risikoberichterstattung sofort nachwirkt, weil sie die Angriffsfläche ganzer Ökosysteme betrifft – von Hot-Wallet-Exponierung bis hin zu operativen Notfallprozessen in der Kassenführung einer Börse. Binance hatte bereits zuvor angekündigt, alle Ein- und Auszahlungen temporär auszusetzen. Solche Pausen sind für Börsen zwar teuer, aber aus operativer Sicht oft der schnellste Weg, um zu verhindern, dass neue Flows genau in den Zeitfensterkanal geraten, in dem gestohlene Mittel in Zahlungsschienen umverteilt werden.
Spannend wird die Lage jedoch durch die parallelen Analysen: TRM Labs hatte die Tat bereits zuvor der Gruppe TraderTraitor zugeschrieben. Nach den Erkenntnissen von TRM bewegten die Angreifer einen Großteil des Betrags von 6,36 Milliarden Dollar binnen 20 Minuten. Damit zeigt sich ein Muster, das in Krypto-Forensik und Incident-Response immer wieder auftaucht: Nicht die Gesamtdauer des Angriffs ist entscheidend, sondern die Geschwindigkeit, mit der Coins nach einer Kompromittierung in sofort liquide Bahnen überführt werden. Als Vergleich nennt der Text die bislang schwerwiegendste Attacke Anfang 2025 auf Bybit, bei der rund 1,5 Milliarden Dollar in Digitalwährungen erbeutet worden sein sollen – ebenfalls TraderTraitor zugeschrieben.
Aus Sicht der technischen Kette dahinter ist die Veröffentlichung weniger eine „Schuldfrage“ als ein Arbeitsauftrag an die Branche. Wenn das FBI Adressen benennt, die blockiert werden sollen, dann läuft die Abwehr häufig auf zwei Ebenen: Zum einen müssen Börsen und Zahlungsdienstleister prüfen, ob betroffene Wallets in ihren internen Routing- oder Abwicklungsprozessen auftauchen. Zum anderen müssen sie ihre Monitoring-Regeln so anpassen, dass verdächtige Bewegungen nicht erst dann auffallen, wenn Coins bereits in mehreren Zwischenschritten „gehüpft“ sind. Genau hier entscheidet sich, ob Forensik nur nachträglich dokumentiert – oder ob sie die Umsetzung von Sanktionen durch technische Sperren beschleunigt.
Binance selbst liefert parallel einen operativen Ausblick: Laut Unternehmen sollen mittlerweile 90 Prozent der insgesamt gestohlenen Summe durch die Börse gedeckt werden, unter anderem durch Rückkäufe. Der Satz „Binance wird die finanziellen Auswirkungen dieses gestohlenen Vermögens tragen, nicht unsere Nutzer“ ist dabei mehr als eine PR-Formel; er adressiert direkt das Vertrauens- und Liquiditätsrisiko. Wenn Auszahlungen ab Sonntag wieder anlaufen sollen, verschiebt sich der Schwerpunkt der nächsten Stunden und Tage von „Einfrieren“ auf Stabilisierung: Wie schnell gelingt es, Auszahlungsrampen wieder auf Normalbetrieb zu bringen, ohne dass neue, bereits gesperrte oder vorab identifizierte Adressen erneut in den Zahlungsverkehr geraten?
Für Unternehmen außerhalb des engeren Krypto-Setups steckt in der Meldung ein Signal, das auch klassisch IT-sicherheitsgetriebenen Teams bekannt vorkommt: Die Geschwindigkeit von Angreifern übersteigt oft die Zeit, in der Organisationen ihre internen Freigabe- und Entscheidungswege anpassen können. Die Kombination aus externer Attribution (FBI), unabhängigen Chain-Analysen (TRM) und einem sofortigen operationalen Stopp der Börsenfunktionen zeigt, wie stark Incident-Response im Krypto-Bereich inzwischen mit Ökosystem-Mechanik verknüpft ist. Und sie verdeutlicht, warum Rückabwicklung, interne Absicherung und Adress-Blocklists in solchen Fällen nicht nacheinander, sondern parallel geplant werden müssen.
Schließlich bleibt trotz aller operativen Schritte eine offene technische Dimension: Selbst wenn ein Großteil über interne Deckung abgesichert ist, geht es für die restlichen Vermögensreste um die Frage, wie tief die Gelder in Tausch- und Umgehungsstrukturen bereits eingetaucht sind. Genau deshalb ist die Aufforderung zur Blockade bestimmter Adressen so zentral – sie versucht, die „letzte Meile“ der Geldverteilung zu unterbrechen, bevor sie neue Knotenpunkte erreicht. Für die Branche bedeutet das in den nächsten Tagen: weniger Spekulation über Ursachen, mehr Fokus auf Messbarkeit – auf welche Wallets, Transaktionsmuster und Abwicklungsroutings die Blockaden greifen und wie schnell sich die Auszahlungskanäle ohne Re-Exponierung wieder normalisieren.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FBI ordnet Binance-Kryptoangriff TraderTraitor und Nordkorea zu" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FBI ordnet Binance-Kryptoangriff TraderTraitor und Nordkorea zu" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FBI ordnet Binance-Kryptoangriff TraderTraitor und Nordkorea zu« bei Google Deutschland suchen, bei Bing oder Google News!