
PUTTGARDEN/RØDBYHAVN / LONDON (IT BOLTWISE) – Nach einem Cyberangriff auf einen Auftragnehmer laufen die Bauarbeiten am Fehmarnbelttunnel in Rødbyhavn wieder schrittweise hoch. Der Projektgesellschaft Femarn A/S zufolge waren in der Nacht zum Montag die IT-Systeme des Auftragnehmers FLC Ziel des Angriffs. Obwohl weiterhin mehrere IT-Systeme der Baustelle betroffen seien, konnten Offshore-Tests mit dem Absenkponton IVY stattfinden. Damit gehen Vorbereitungen für das Absenken des ersten Spezialelements weiter, während die Planungen weiterhin unter Zeitdruck stehen.
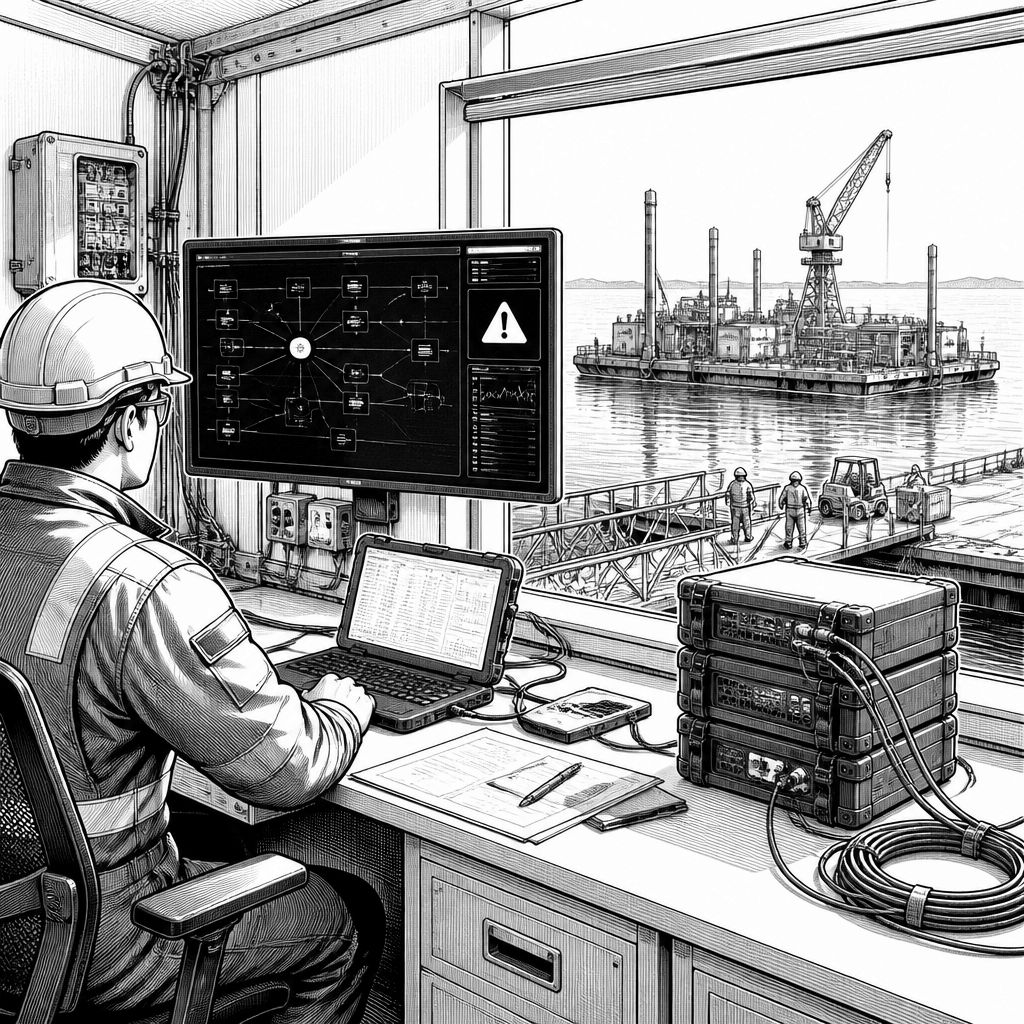
Der Fehmarnbelttunnel kommt nach einem Cyberangriff auf die Baustellen-IT wieder in den Takt, aber nicht ohne sichtbare Spuren der Störung: In Rødbyhavn laufen die Arbeiten nach Angaben der Projektgesellschaft Femarn A/S schrittweise wieder an, nachdem in der Nacht zum Montag die IT-Systeme eines Auftragnehmers Ziel eines Angriffs gewesen waren. Wichtig ist dabei nicht nur die Tatsache, dass wieder gearbeitet wird, sondern wie stark der operative Betrieb bereits zurückgekehrt ist. Laut Bericht wirkte sich der Vorfall weiter auf mehrere IT-Systeme der Baustelle aus; gleichzeitig konnten die Offshore-Tests mit dem Absenkponton IVY in dieser Woche stattfinden. Genau an dieser Schnittstelle zeigt sich, wie verwoben Bau- und IT-Prozesse bei Großprojekten inzwischen sind: Wenn planungs-, steuerungs- oder datengestützte Systeme ausfallen, verzögert das nicht allein Dokumentation oder Kommunikation, sondern oft konkrete Testfenster, Freigaben und Maschinenabläufe.
Technisch betrachtet lässt sich der Kern der Störung als klassisches Zusammenspiel aus IT-Umgebung und physischer Infrastruktur beschreiben. Auf einer Baustelle werden Daten nicht nur „für den Papierkram“ erzeugt, sondern sie steuern Entscheidungen im Zeitplan: von der Koordination von Montage- und Logistikschritten über die Freigabe von Offshore-Tests bis hin zur Qualitätssicherung bei Betonier- und Stahlarbeiten. In dem beschriebenen Ablauf fällt auf, dass trotz der weiterhin betroffenen Systeme einzelne Tätigkeiten bereits wieder möglich waren: Die Offshore-Tests konnten stattfinden, außerdem gingen Vorbereitungen für das Absenken des ersten Spezialelements weiter. Zudem liefen Erdarbeiten auf deutscher und dänischer Seite den Angaben nach die gesamte Zeit ohne Unterbrechung. Diese Kombination deutet darauf hin, dass nicht jede Prozesskette gleichermaßen von der kompromittierten oder gestörten IT abhängt, sondern dass Teams parallel weiterarbeiten konnten, solange die betroffenen Systeme nicht für die jeweils nächste Aufgabe zwingend erforderlich waren.
Dass der Bau trotz der Cyberstörung Teile des Programms fortsetzt, ist auch für die Gesamtdynamik entscheidend, weil der Fehmarnbelttunnel ohnehin unter Zeitdruck steht. Ursprünglich sollte der Tunnel 2029 fertig werden; als neuer Zielkorridor wird nach aktuellen Angaben eine Eröffnung im Jahr 2031 erwartet. Gleichzeitig rechnet nicht nur Dänemark mit einem späteren Start, sondern auch Deutschland damit, dass sich der Bau der Hinterlandanbindung über 2029 hinaus verzögert. Für Projektsteuerung und Lieferketten ist das ein doppelter Hebel: Einerseits müssen Sicherheits- und Wiederherstellungsmaßnahmen nach einem Cybervorfall in die operative Planung eingepasst werden. Andererseits entstehen allein durch den Zeitverzug neue Abhängigkeiten, etwa wenn Bauabschnitte, Verkehrsführungen und Anschlusssysteme nicht mehr exakt in den ursprünglichen Ablauf passen. Laut Bericht dürfte zunächst die Straßenverbindung über die Fehmarnsundbrücke weiter genutzt werden, bis die neue Verbindung nach Fertigstellung des Tunnels zwischen Insel und Festland übernimmt.
Operativ zeigt sich die Lage damit als Mischung aus Kontinuität und selektiver Wiederaufnahme. Vor dem Cyberangriff waren bereits vier der 89 Tunnelelemente in der Ostsee versenkt worden, während die weiteren Schritte nun wieder gezielt anschließen. Auf deutscher und dänischer Seite wurden den Angaben zufolge Erdarbeiten nicht unterbrochen; außerdem gab es einzelne Betonierarbeiten. In der Montagehalle auf dänischer Seite arbeiten die Stahlarbeiter wie gewohnt an der Bewehrung weiter. Das ist mehr als nur „Weiter machen, trotz IT-Thema“: Es spricht dafür, dass physische Fertigungs- und Vorfertigungsabschnitte in der Regel weniger unmittelbar an die konkrete Baustellen-IT geknüpft sind als etwa digitale Offshore-Koordination, Testauswertung oder bestimmte Freigabeprozesse. Wenn dagegen Produktions- oder Steuerungsdaten nicht zuverlässig zur Verfügung stehen, wird es schwierig, die Offshore-Schritte exakt in die geplanten Zeitfenster zu legen.
Ein besonders relevanter Punkt ist in diesem Kontext die geplante Wiederaufnahme des Betriebs in der Produktionsanlage in Rødbyhavn. Produktionsanlagen sind typischerweise das „Herz“ für die Bereitstellung von Bauteilen; sobald dort wieder gearbeitet wird, steigen nicht nur die Durchsatzraten, sondern auch die Wahrscheinlichkeit, dass nachgelagerte Arbeitsschritte wie Montage, Logistik und Offshore-Versenkung erneut eng getaktet werden können. Umso wichtiger ist, dass die Projektgesellschaft die Lage weiterhin als zeitlich begrenzt und schrittweise beschreibt: Der Vorfall wirkt sich laut Bericht weiterhin auf mehrere IT-Systeme aus. In der Praxis bedeutet das häufig, dass Teams mit reduzierten Funktionalitäten arbeiten, etwa indem sie auf abgesicherte Systeme umschalten, bestimmte Schnittstellen temporär deaktivieren oder manuelle Workarounds nutzen. Genau diese Phase ist für Risiko- und Betriebsverantwortliche entscheidend, weil sie bestimmt, ob die Baustelle nur wieder „läuft“ oder tatsächlich wieder stabil im Vollbetrieb agiert.
Für die Branche ist der Vorfall ein weiteres Beispiel dafür, dass Cybersecurity nicht erst bei Rechenzentren oder Unternehmensnetzwerken beginnt, sondern in der vernetzten physischen Welt. Großbauprojekte mit Offshore-Tests, Montagehallen, Produktionsanlagen und komplexer Logistik erzeugen eine enorme Menge an Prozessdaten und Abhängigkeiten zwischen Dienstleistern. Wer dort IT-Systeme betreibt, steuert damit nicht nur Kommunikation, sondern auch Betriebsabläufe. Verglichen mit früheren Cybervorfällen im Infrastrukturumfeld zeigt sich regelmäßig ein Muster: Selbst wenn die eigentlichen „Maschinen“ nicht direkt betroffen sind, können digitale Steuerungs- und Planungsprozesse Verzögerungen verursachen, weil sie als Gatekeeper für Freigaben und Koordination fungieren. Der Unterschied zum klassischen IT-Ausfall im Büroalltag liegt also in der Zeitkritik: Wenn Testfenster, Versenktermine oder Montageabläufe aufeinander abgestimmt sind, wird aus Stundenstillstand schnell ein Wochen- oder Monatelauf im Projektkalender.
Aus Unternehmenssicht sollten Verantwortliche deshalb zwei Dinge parallel denken: Wiederanlauf und Robustheit. Wiederanlauf heißt hier, die betroffenen IT-Systeme so zu stabilisieren, dass wieder verlässlich geplant, getestet und dokumentiert werden kann. Robustheit heißt, dass kritische Prozessketten so gestaltet werden, dass einzelne IT-Module nicht das gesamte Projekt stoppen. Gerade weil der Fehmarnbelttunnel ohnehin in einem Zeitverzug ist und die Hinterlandanbindung ebenfalls als verzögert gilt, darf Cyberresilienz nicht als „nachgelagerte IT-Aufgabe“ verstanden werden, sondern als Bestandteil der Bau- und Betriebsstrategie. Die nächsten Schritte werden damit weniger von einzelnen Meldungen abhängen, sondern davon, wie schnell die Baustelle die Offshore- und Produktionsschritte wieder vollständig mit den übrigen Gewerken synchronisieren kann. Solange weiterhin mehrere IT-Systeme betroffen sind, bleibt das Projekt allerdings in einer Phase, in der jede zusätzliche Störung den ohnehin engen Zeitkorridor spürbar belastet.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Fehmarnbelttunnel: Nach Cyberangriff laufen Bauarbeiten bei Rødbyhavn wieder an" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Fehmarnbelttunnel: Nach Cyberangriff laufen Bauarbeiten bei Rødbyhavn wieder an" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Fehmarnbelttunnel: Nach Cyberangriff laufen Bauarbeiten bei Rødbyhavn wieder an« bei Google Deutschland suchen, bei Bing oder Google News!