
PARIS / LONDON (IT BOLTWISE) – Frankreich sieht mutmaßlich den Iran hinter Cyberangriffen auf Kühl- und Gefriersysteme in Supermärkten. Außenminister Jean-Noël Barrot beschreibt das Vorgehen als beispiellos und kündigt Schritte auf europäischer Ebene an. Rund 700 Geschäfte waren in der Nacht vom 11. auf den 12. Oktober betroffen. Unklar bleibt bislang, wie die Angriffe technisch abliefen und wer sie tatsächlich ausführte.
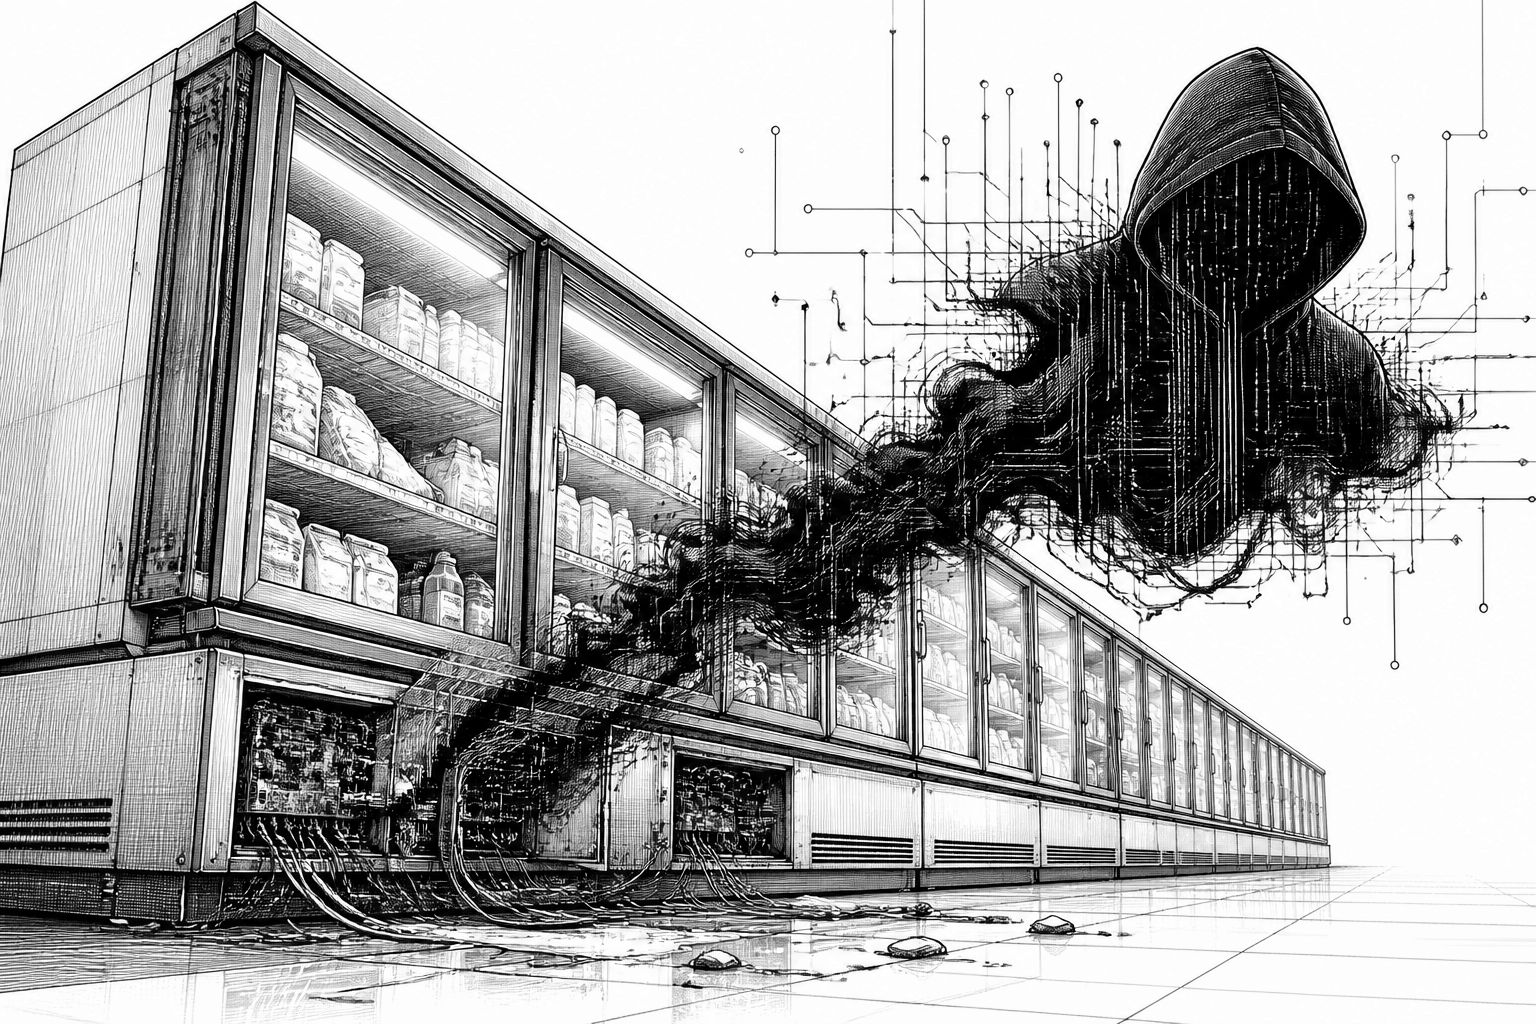
In Frankreich verschärft sich die Debatte um Cyberangriffe auf die Kühlkette: Auslöser sind Angriffe auf Kühl- und Gefriersysteme mehrerer französischer Supermarktketten, die nach Angaben aus dem französischen Außenministerium in einer Nachtwelle ausgelöst wurden. Außenminister Jean-Noël Barrot erklärte, der iranische Botschafter sei einbestellt worden, um gegen den Vorfall zu protestieren. Nach Angaben Barrots sieht Frankreich mutmaßlich den Iran hinter den Attacken; dabei ordnete er die Verantwortung den Revolutionsgarden der Islamischen Republik Iran zu. Politisch ist das damit deutlich mehr als ein lokales IT-Problem, weil es den Betrieb kritischer Infrastruktur im Alltag – von Kühlware bis zur Versorgung im Gesundheitsbereich – direkt trifft.
Technisch lohnt sich der Blick auf den Mechanismus, der in solchen Fällen häufig den größten Schaden auslöst: Angreifer wirken nicht unbedingt durch Manipulation einzelner Produkte, sondern indem sie über Fernzugriffe die Steuerung von Temperatur- und Kühlaggregat-Systemen beeinflussen. Sobald die Temperatur in Kühlschränken und Tiefkühltruhen steigt, wird die gelagerte Ware schnell unbrauchbar. Der Text beschreibt für den Zeitraum rund um den 11. bis 12. Oktober, dass etwa 700 Supermärkte betroffen waren, Ware beschädigt wurde und es zudem zu Brandausbrüchen kam. Letzteres weist darauf hin, dass die Störung nicht nur „Software-bedingt“ bleibt, sondern bis in die physische Ausführung von Steuerlogik und Sicherheitsketten hineinwirken kann – ein Szenario, das in der Praxis bei Betriebstechnik, Gateways und lokalen Steuerungsrechnern besonders riskant ist.
Die Dimension der Vorfälle zeigt zudem, dass die Angriffe offenbar länderübergreifend wiederkehrende Muster hatten. Laut Quelle wurden seit Mitte Oktober auch weitere europäische Länder getroffen, ebenfalls durch Cyberangriffe auf Kühl- und Gefriersysteme in Supermärkten und Lebensmittelbetrieben. Noch konkreter wird das Bild durch den Hinweis, dass Anfang November die französische Blutbank Ziel eines ähnlichen Angriffs war. Damit rückt eine harte Schnittstelle in den Fokus: In solchen Einrichtungen hängen Sicherheit und Qualität nicht nur von IT-Schutzmaßnahmen ab, sondern von lückenloser Überwachung, korrekter Alarmierung und dem schnellen Umschalten auf Ersatzprozesse. Wenn Temperaturschwellwerte unzuverlässig werden, entstehen nicht nur wirtschaftliche Verluste, sondern auch erhebliche Risiken für medizinische Versorgung und Qualitätsmanagement.
Für den europäischen Kontext ist dabei entscheidend, wie Behörden solche Zwischenfälle koordinieren. Die EU-Kommission berief dem Bericht zufolge ein Krisentreffen ein, während zugleich in den Vereinigten Staaten mehrere Vorfälle untersucht werden sollen. Das deutet darauf hin, dass Ermittlungen und Sicherheitsbewertungen nicht mehr streng national getrennt laufen, sondern zumindest koordinationsfähig sind, sobald die gleiche Anlagenklasse – Kühltechnik in Filialen, Gefrierschränke, zentrale Leitstände – wiederholt zum Ziel wird. In der Praxis bedeutet das für Organisationen zweierlei: Erstens müssen Incident-Response-Teams die Verbindung zwischen IT-Zugriffen (z. B. Steuerungsnetze, Fernwartung, zentrale Verwaltung) und Betriebsauswirkungen (Temperaturhistorien, Alarmereignisse, Schaltzustände) schnell herstellen. Zweitens werden Wiederverwendungsfragen relevant, also ob es eine gemeinsame Schwachstelle in ähnlichen Systemen oder in der Integrationsschicht gibt.
Barrot kündigte außerdem Schritte auf europäischer Ebene an: Er sagte, es würden Sanktionen gegen alle Verantwortlichen des Angriffs verhängt und weitere angemessene Maßnahmen getroffen – öffentlich oder nicht öffentlich – um den Angriff zu beantworten und Wiederholungen abzuschrecken. Damit verknüpft die Politik Sicherheitsvorfälle direkt mit außenpolitischer Handlungsfähigkeit. Unabhängig davon, dass technische Details bislang unklar bleiben, verschiebt sich für Unternehmen der Fokus von „Schadsoftware erkennen“ hin zu „Betrieb sicher durchleiten“: Temperaturprotokolle, Netzwerksegmentierung zwischen IT und Technik, rollenbasierte Zugriffskontrollen für Fernwartung und ein belastbarer Betrieb von Notfallverfahren werden zur Kernfrage. Gerade Betreiber von Supermärkten, Logistik- und Lebensmittelbetriebe sowie Gesundheitsorganisationen müssen die Annahmen ihrer Risikoanalysen überprüfen, weil ein Angriff auf Kühltechnik die Wirkung eines klassischen Ransomware-Vorfalls übersteigen kann – nämlich sofortige Qualitätsverluste und potenziell physische Folgeschäden.
Für die nächsten Wochen wird entscheidend sein, ob die Ermittlungen belastbare technische Indikatoren liefern, etwa zu genutzten Zugangswegen, verwendeten Fernwartungsmechanismen oder zu Änderungen an Steuerungssoftware. Der Bericht stellt zwar klar, dass „wer hinter den Attacken steckt“ bislang unklar ist, gleichzeitig liefert er jedoch eine politische Zuordnung aus Frankreich. Für Sicherheitsverantwortliche heißt das: Maßnahmen sollten nicht auf eine einzige Hypothese festgenagelt werden. Stattdessen sollten sie sich an konkreten Risiken orientieren – etwa an der Absicherung der Anbindung von Kühlanlagen, an der Überwachung von Temperaturabweichungen in Echtzeit und an der Fähigkeit, innerhalb von Minuten in einen sicheren Betriebsmodus zu wechseln. So wird aus einem Vorfall an Kühlregalen ein Stresstest für die gesamte IT/OT-Schnittstelle in der Versorgung.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Frankreich macht mutmaßlich Iran für Cyberangriffe auf Kühlketten verantwortlich" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Frankreich macht mutmaßlich Iran für Cyberangriffe auf Kühlketten verantwortlich" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Frankreich macht mutmaßlich Iran für Cyberangriffe auf Kühlketten verantwortlich« bei Google Deutschland suchen, bei Bing oder Google News!